🚨¿𝗘𝗻𝗳𝗿𝗲𝗻𝘁𝗮𝗿𝗲𝗺𝗼𝘀 𝗮 #ElNiño 𝗲𝗻 𝗲𝗹 𝟮𝟬𝟮𝟲 𝗶𝗴𝘂𝗮𝗹 𝗾𝘂𝗲 𝗹𝗼 𝗵𝗶𝗰𝗶𝗲𝗺𝗼𝘀 𝗲𝗻 𝟭𝟵𝟵𝟳?
@googleearth permite revisar tomas satelitales de varios años atrás y revisar cambios en la geografia #Ecuador#AlertaDigitalEC
Revísalo https://t.co/mvZtDjZ6xb
🚨𝗖𝗔𝗠𝗕𝗜𝗔𝗠𝗢𝗦 Priorizaremos contenido del impacto de #ElNiño
⚠️Los pronósticos indican que el impacto podría asemejarse a otros previos con graves consecuencias globales
Necesitamos tu ayuda👇
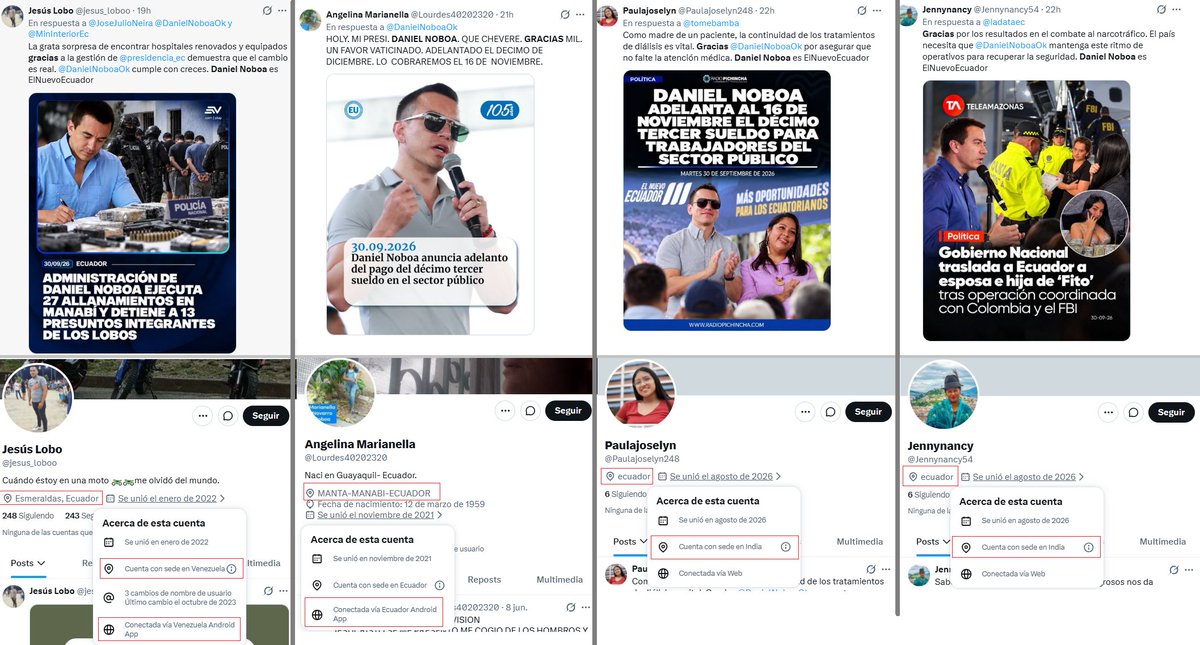
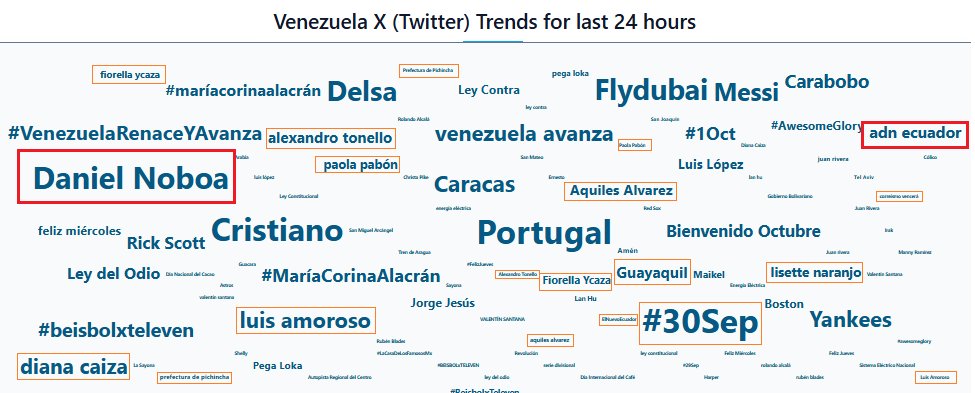
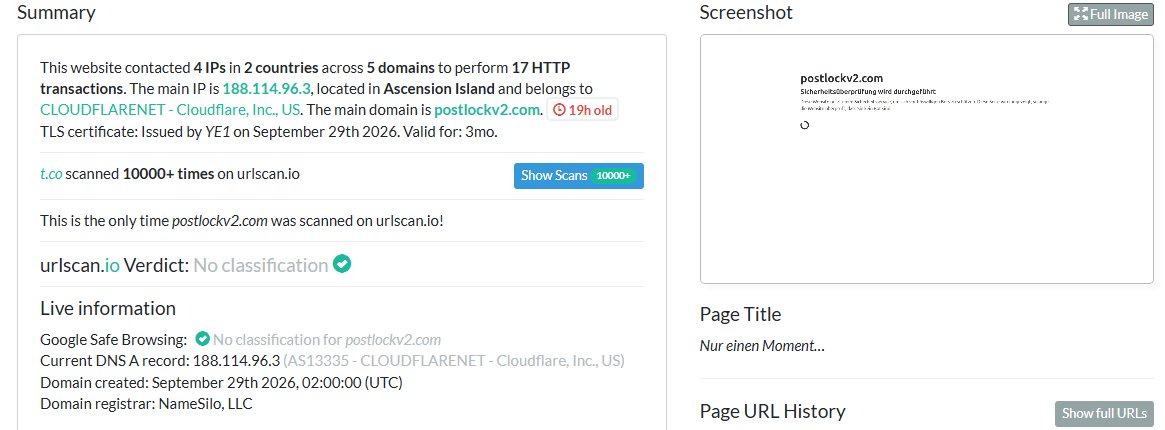
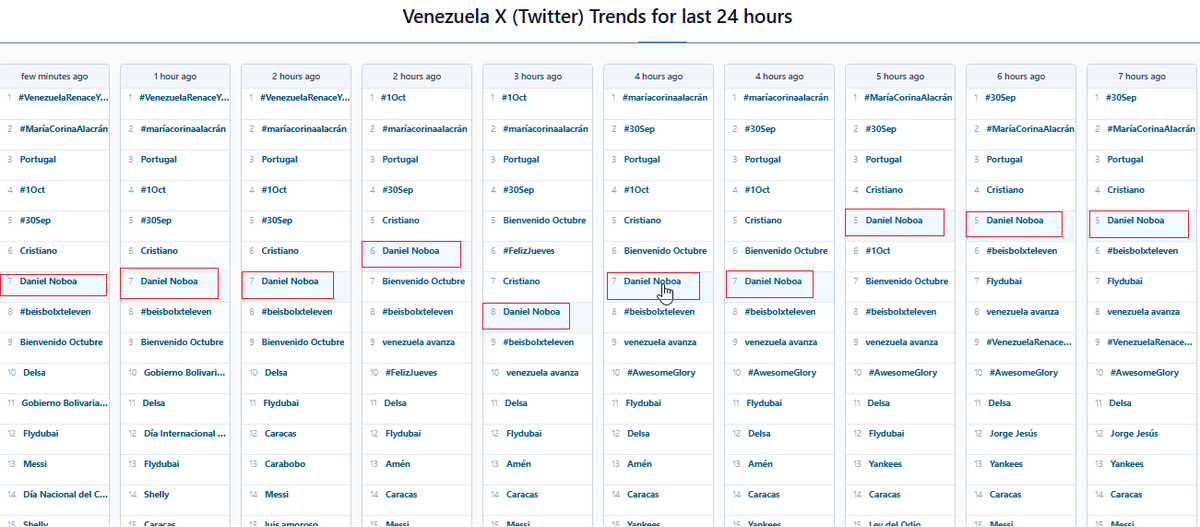
Nueva campaña a favor de @DanielNoboaOK es tendencia en Venezuela, usan cuentas anómalas conectadas en ese y varios países, con piezas impostoras y reales de medios; en contexto de adelanto de pago extra y bonos cc @cazamosfakenews@MelanioBar@ProBoxVE
#AlertaDigitalEC
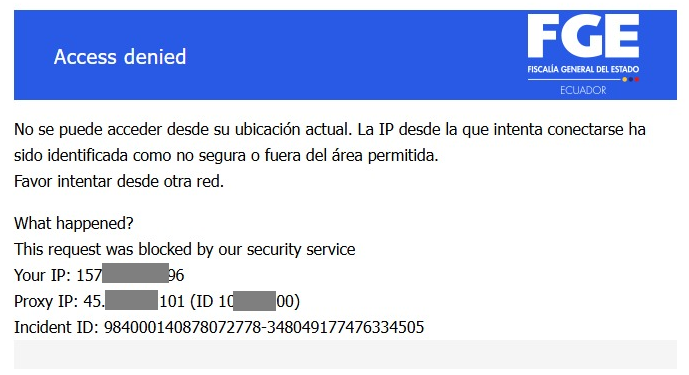
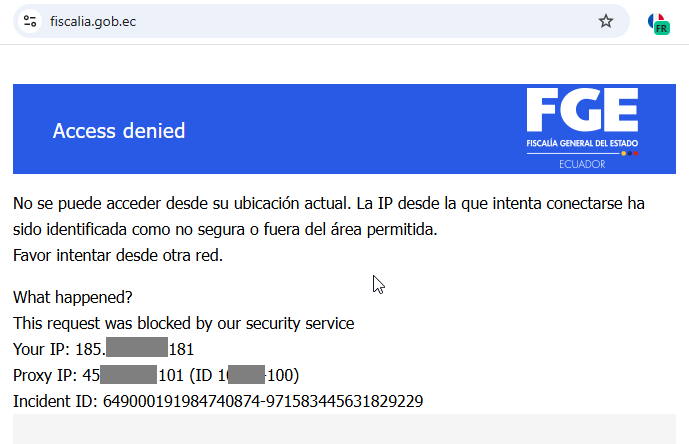
Usuarios en Ecuador denuncian bloqueo vía IP para acceder a sitio de @FiscaliaEcuador
⚠️Probamos con VPN, y por ejemplo con IP de Francia y presenta igual bloqueo
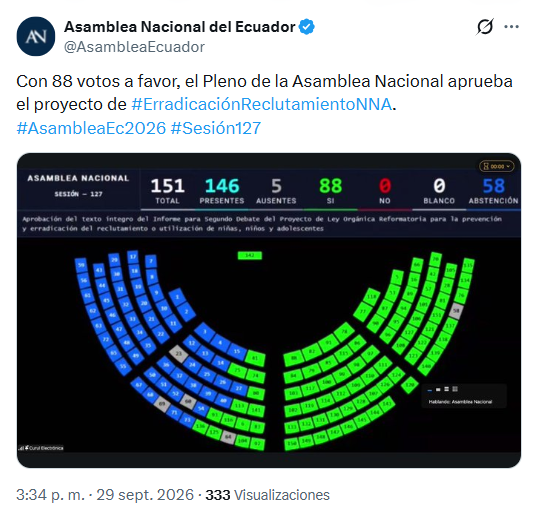
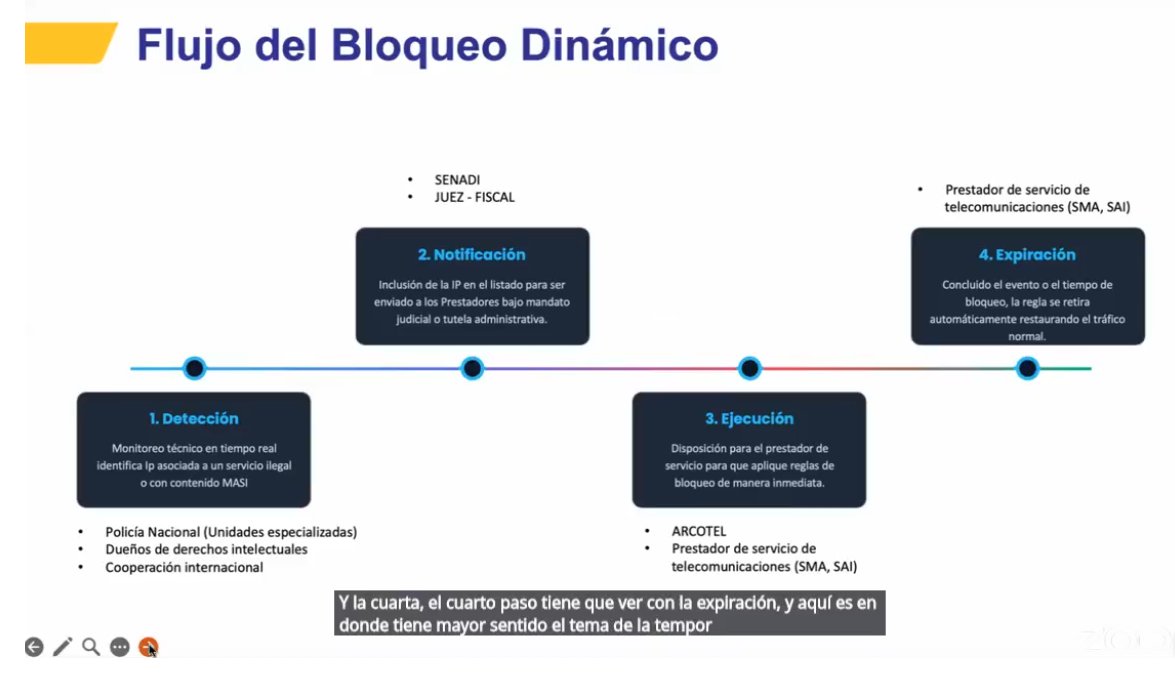
#AlertaDigitalEC@etorrescobo “podrá bloquear IPs cuando se detecte que están reclutando a niños a través de redes” en Ley contra el reclutamiento de Niñas, Niños y Adolescentes #ErradicaciónReclutamientoNNA, video 2:30
⚠️Advertimos que bloqueos no deben afectar acceso a redes
#AlertaDigitalEC@Arcotel_ec propone bloqueos de IPs y dominios, incluyendo de redes sociales, de manera temporal donde se identifique material de reclutamiento esto dentro de Proyecto de Ley contra el reclutamiento de NNA de @ParticipacionAN
Vídeo (7:15) https://t.co/Iu5ozZlEGw
¡Ecuador rompe las fronteras de la conectividad! 🛰️🇪🇨
Junto a @Starlink, lanzamos la tecnología Direct to Cell (D2C). Ahora tu celular tendrá señal satelital en zonas remotas de difícil acceso, sin antenas ni equipos extra.
Lee el boletín aquí: https://t.co/NXaqAybOUB
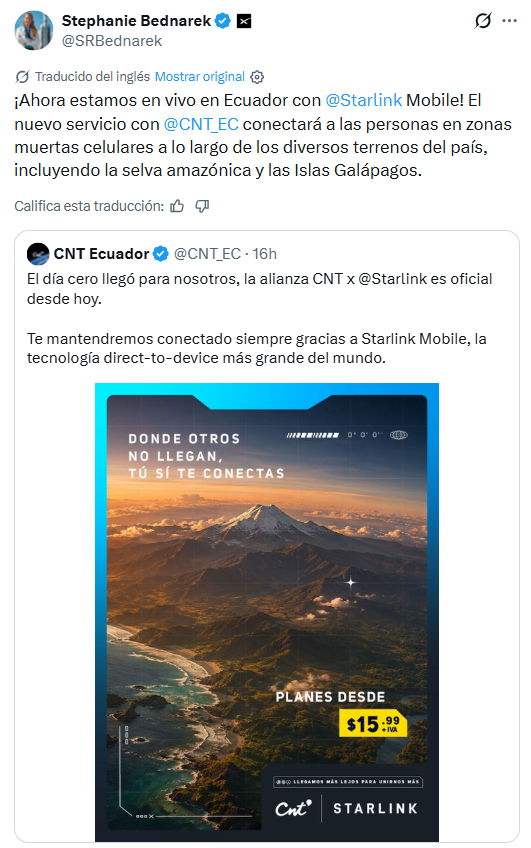
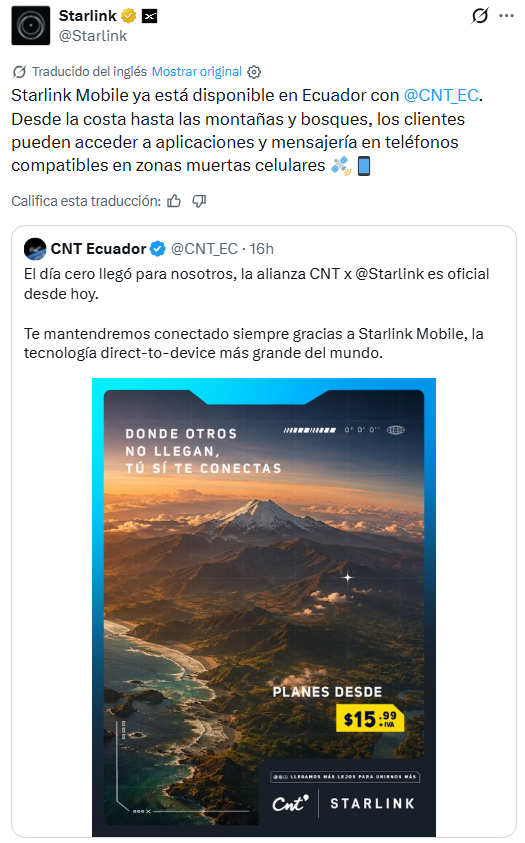
#AlertaDigitalEC@CNT_EC lanza plan SatPower con @Starlink
⚠️NOTA
-En planes de $16 o $3 adicionales a postpagos
-Solo para determinados equipos
-Cobertura en 82% de territorio, menos zonas fronterizas y Amazonía
-Acceso restringido a WhatsApp, X, AccuWeather y APP de ECU 911
#AlertaDigitalEC@CNT_EC lanza plan SatPower con @Starlink, lo comenta @SRBednarek
⚠️Existen varias restricciones
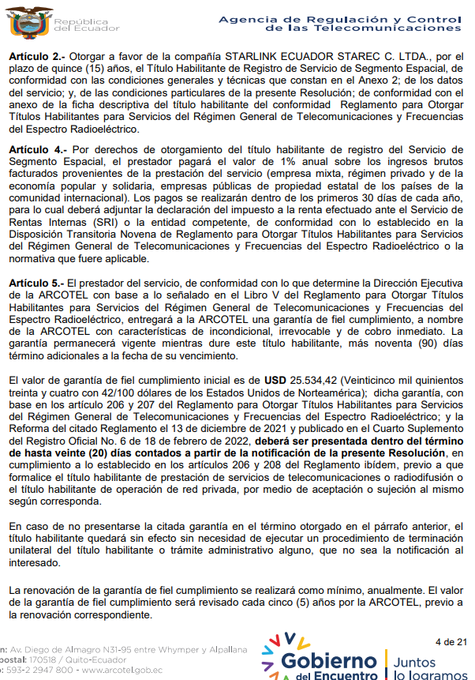
La concesión a 15 años se otorgó a REPRELEX S.A. en Jul 2023, por una garantía y pagos posteriores del 1% de ingresos según documento de @Arcotel_ec
#AlertaDigitalEC
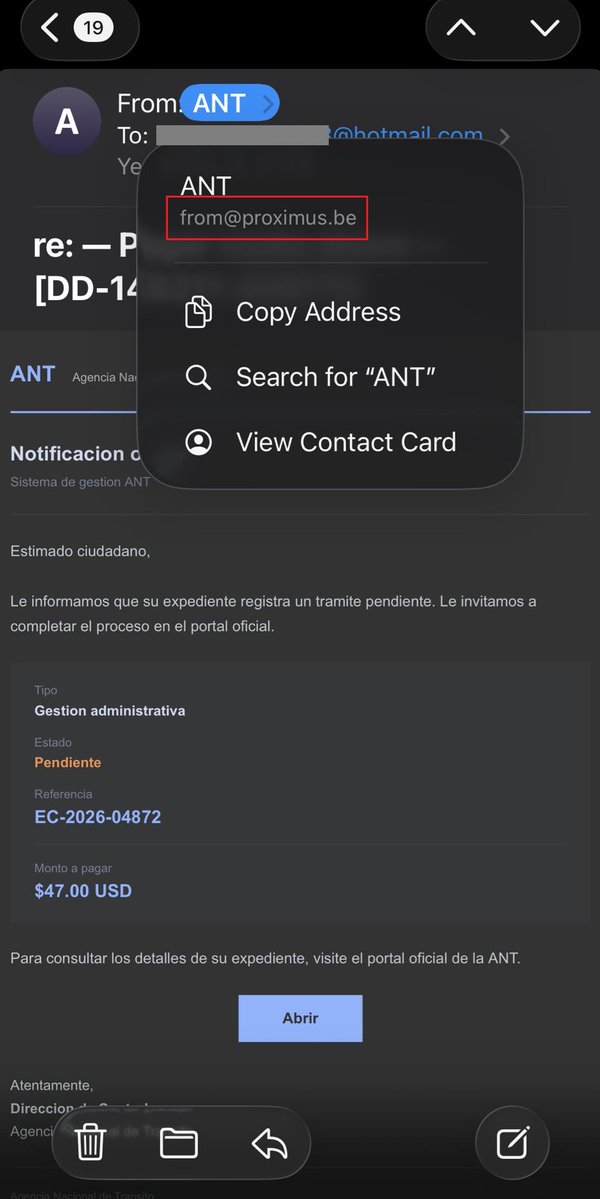
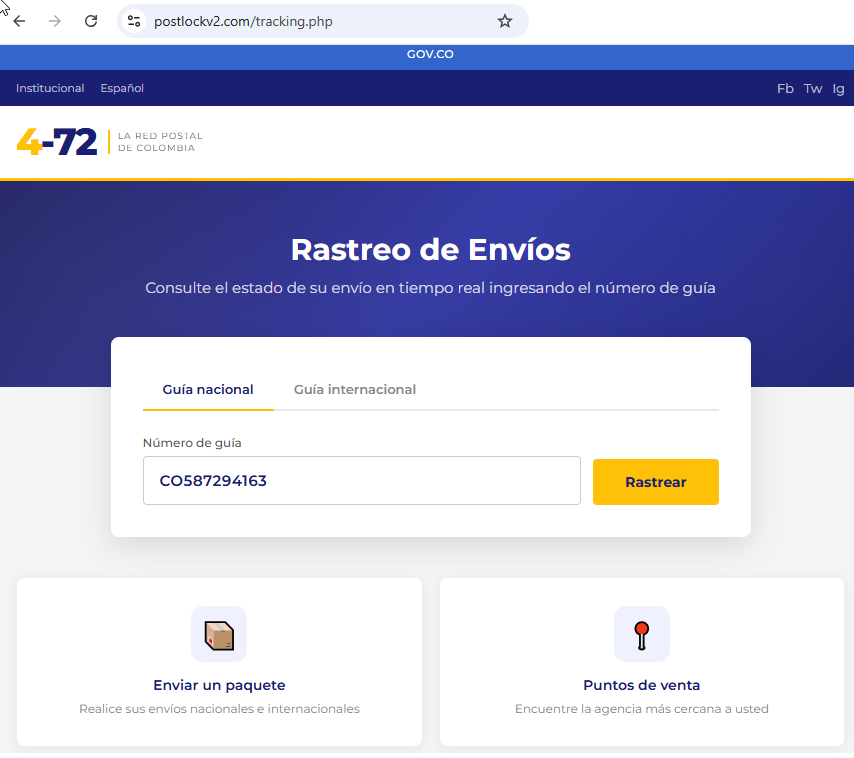
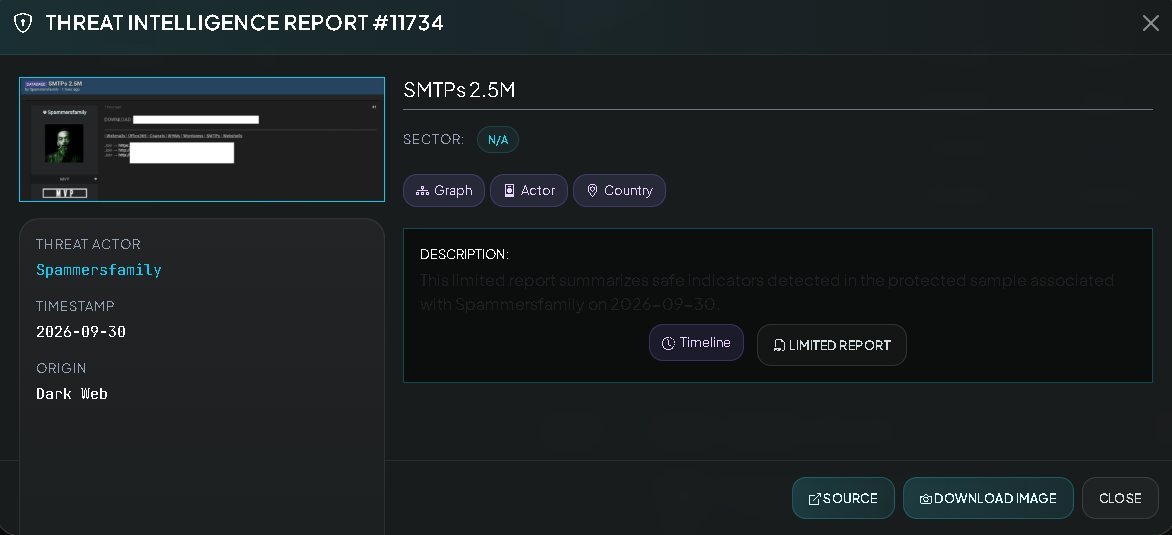
🚨Se denuncia sservidores SMTP comprometidos, serían cerca de 2,5 millones (incluyendo 160 .gob.ec 🇪🇨) esto expondría credenciales de acceso para envío de emails, vía @VECERTRadar
⚠️ GLOBAL PREVENTIVE ALERT 🌐 📨: MASSIVE 🇧🇷 🇮🇹 🇳🇱 🇦🇷 🇩🇪 🇬🇧 🇫🇷 🇺🇸 🇦🇺 🇮🇳 🇨🇴 🇨🇱 🇪🇸 🇪🇨 🇵🇪 DUMP OF 2.5 MILLION COMPROMISED SMTP SERVERS (ACTOR: SPAMMERSFAMILY)
[STATUS: CONFIRMED, EVIDENCE VERIFIED / THREAT ACTOR: SPAMMERSFAMILY / DATE: SEPTEMBER 29, 2026]
The centralized cyber-intelligence system has detected a post on underground forums made on September 29, 2026, by the user Spammersfamily (holding MVP rank). The report announces the public, mass distribution of a compressed file containing 2.5 million compromised SMTP servers, exposing email credentials and highly critical mail-sending gateways on a global scale.
Threat Actor / Group: Spammersfamily.
Activity Type: Mass dump and distribution of SMTP access credentials (mail server databases for mass-mailing campaigns).
Sector: 📨 Email Infrastructure, Telecommunications, and Offensive Cybersecurity.
Geographic Scope: Global, with a significant presence in commercial and government domains across Latin America and Europe.
📊 TECHNICAL STATISTICS AND DATASET METRICS
Automated analysis of the source file (2M SMTPs_20262909134018.txt) yields the following key metrics regarding the exfiltrated volume:
Total Lines Read: 2,487,083 records.
Valid Records: 2,487,026 processed entries.
Invalid Lines: 57 discarded records.
Count by Key Category
Government and Military Domains (.gov / .gob / .mil): 5,520 servers. Latin American Domains: 162,735 servers.
2. Top 10 Most Mentioned TLDs (Extensions)
.com: 1,867,379 records.
.br 🇧🇷 (Brazil): 123,218 records.
.it 🇮🇹 (Italy): 100,895 records.
.net: 42,641 records.
.nl 🇳🇱 (Netherlands): 25,845 records.
.ar 🇦🇷 (Argentina): 15,494 records.
.de 🇩🇪 (Germany): 13,178 records.
.uk 🇬🇧 (United Kingdom): 13,076 records.
.org: 12,769 records.
.fr 🇫🇷 (France): 11,533 records.
3. Breakdown of Detected Government and Military Domains
The dataset includes access to critical state infrastructure across multiple countries, notably:
.gov.br 🇧🇷 (Brazil): 3,044 records.
.gov 🇺🇸 (General US/International): 514 records.
.gob.ar 🇦🇷 (Argentina): 341 records.
.gob.mx 🇲🇽 (Mexico): 299 records.
.gov.uk 🇬🇧 (United Kingdom): 299 records.
.gob.pe 🇵🇪 (Peru): 228 records.
.gov.co 🇨🇴 (Colombia): 187 records.
.gob.ec 🇪🇨 (Ecuador): 160 records.
.mil (Global military): 140 records. Additionally, access has been recorded from domains in Australia 🇦🇺 (.gov.au), India 🇮🇳 (.gov.in), Brazil 🇧🇷 (.mil.br), Colombia 🇨🇴 (.mil.co), Chile 🇨🇱 (.gob.cl), Argentina 🇦🇷 (.mil.ar), and Spain 🇪🇸 (.gob.es).
🛡️ TECHNICAL RECOMMENDATIONS FOR PREVENTION AND CONTAINMENT (SOC / CSIRT / EMAIL ADMINISTRATORS)
Immediate SMTP Credential Rotation: Organizations with domains appearing in the samples must revoke passwords, rotate application keys, and disable exposed service accounts.
Implementation of SPF, DKIM, and DMARC Policies: Strengthen email authentication records to prevent the impersonation of institutional domains by third parties using these leaked lists.
🖥️ CENTRALIZED THREAT MONITORING SYSTEM
Intelligence System: https://t.co/wk9bZJ2Nli
Quickly check your security at: https://t.co/QZhWp0kFrO
Quotes and services: https://t.co/sx3BM5zbnK
#Cybersecurity #ThreatIntel #SMTPDump #Spammersfamily #DataLeak #GlobalAlert #InfoSec #CyberAlert #VECERT #SOC #CSIRT #Unconfirmed #SecurityAlert
¿Cómo garantizar que todas las personas tengan voz en el futuro de la inteligencia artificial?
La UNESCO y la UIT hacen un llamamiento a una gobernanza de la #IA más inclusiva y participativa, en la que todos los países y comunidades puedan contribuir a definir su futuro.
Más información: https://t.co/iDjHBUuCSi
El trollcenter en #Venezuela que apoya candidatos de ADN y carga contra opositores del oficialismo es de tal magnitud que una gran cantidad de tendencias en ese país corresponden a la política de #Ecuador cc @cazamosfakenews@MelanioBar@ProBoxVE
En los mentions las campañas 👇
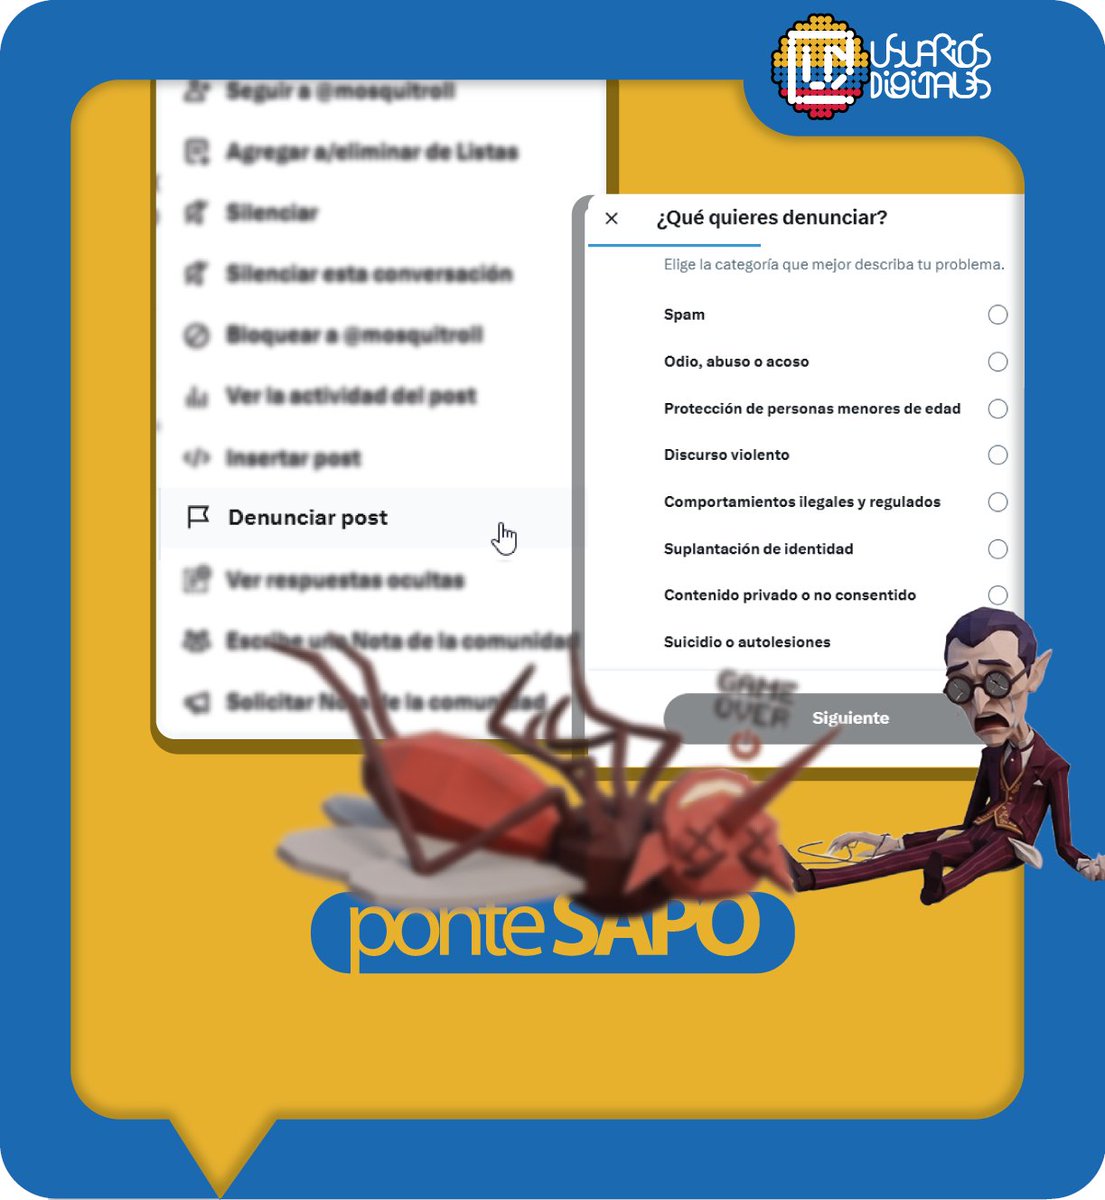
Contra la desinformación
𝗣𝗼𝗻𝘁𝗲 𝗦𝗔𝗣𝗢🐸
🦟La mejor manera de combatir las picaduras de contenido desinformativo, es "fumigar" a los mosquitrolls
⚠️Así también afectas a quienes benefician
"Quipux esta mal diseñado... almacenamiento de 115 terabites, desde... el 2008 todos los archivos están ahí y eso causa de que la plataforma se reelentice" Paúl Palat, Subsecretario de gobierno electrónico y registro civil
Se viene otro Health Bird???
#Ecuador
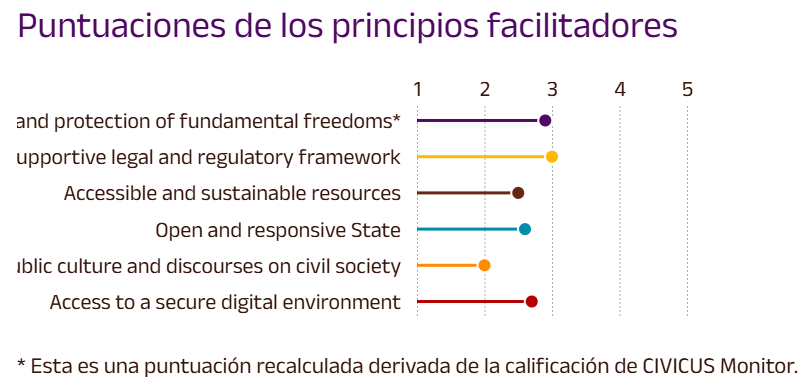
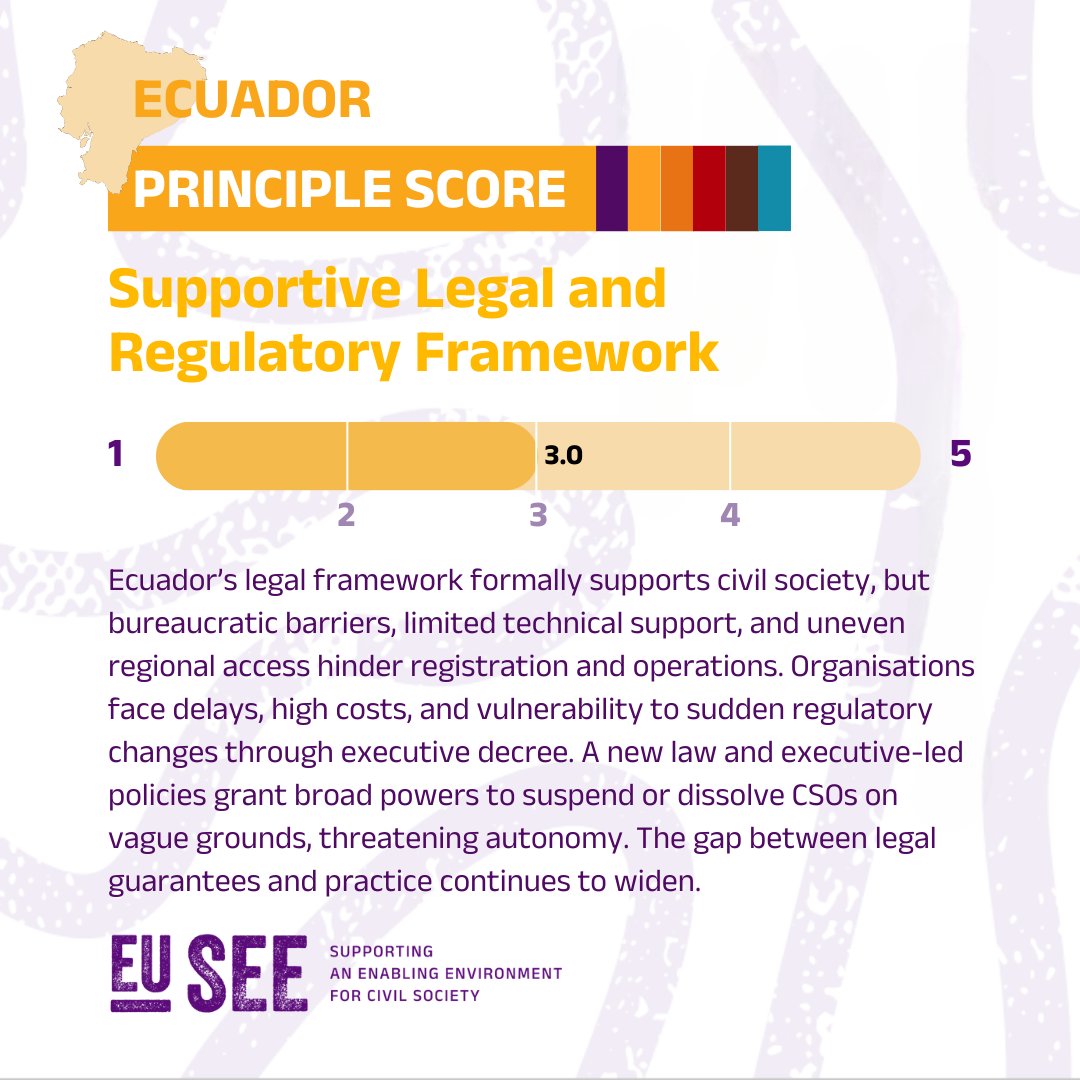
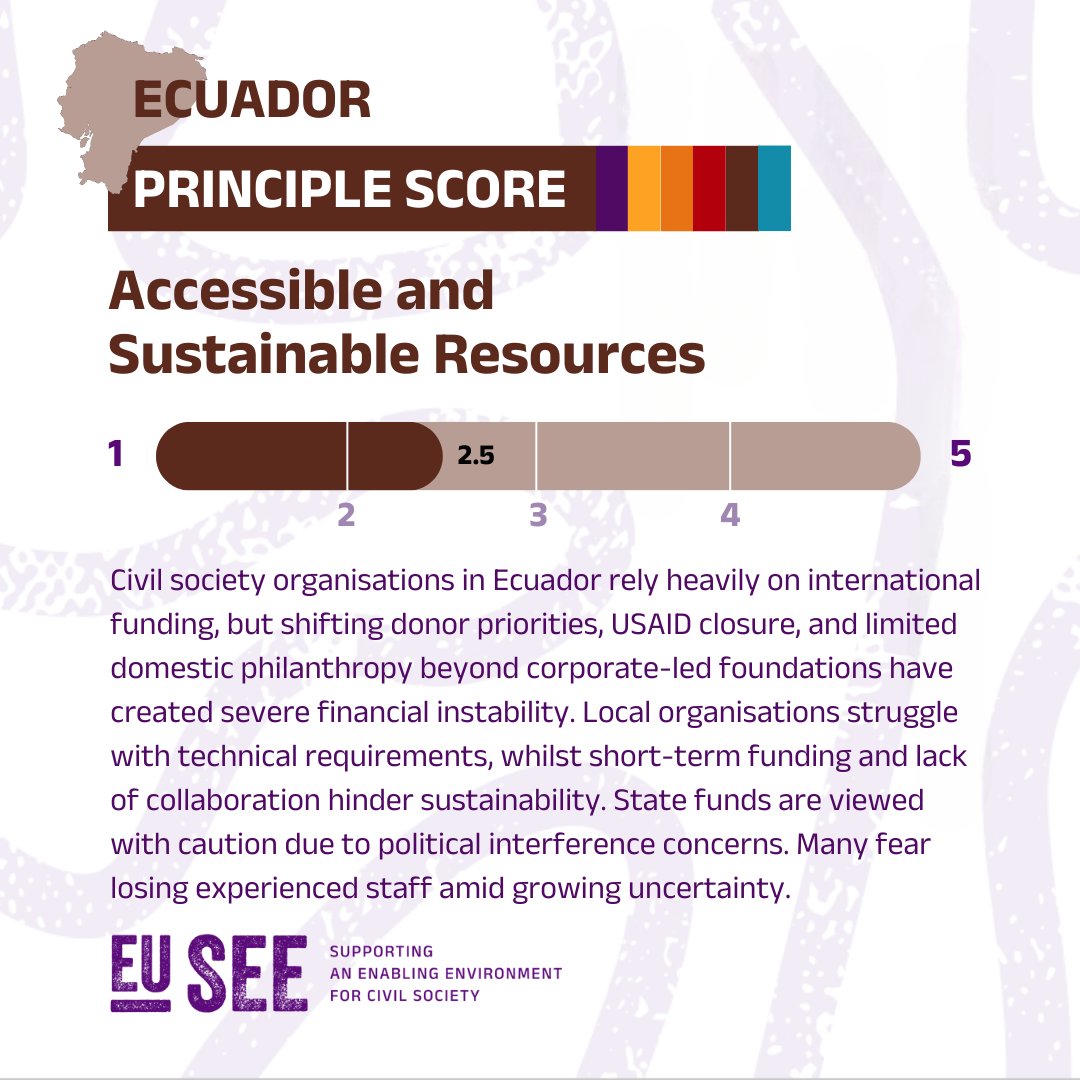
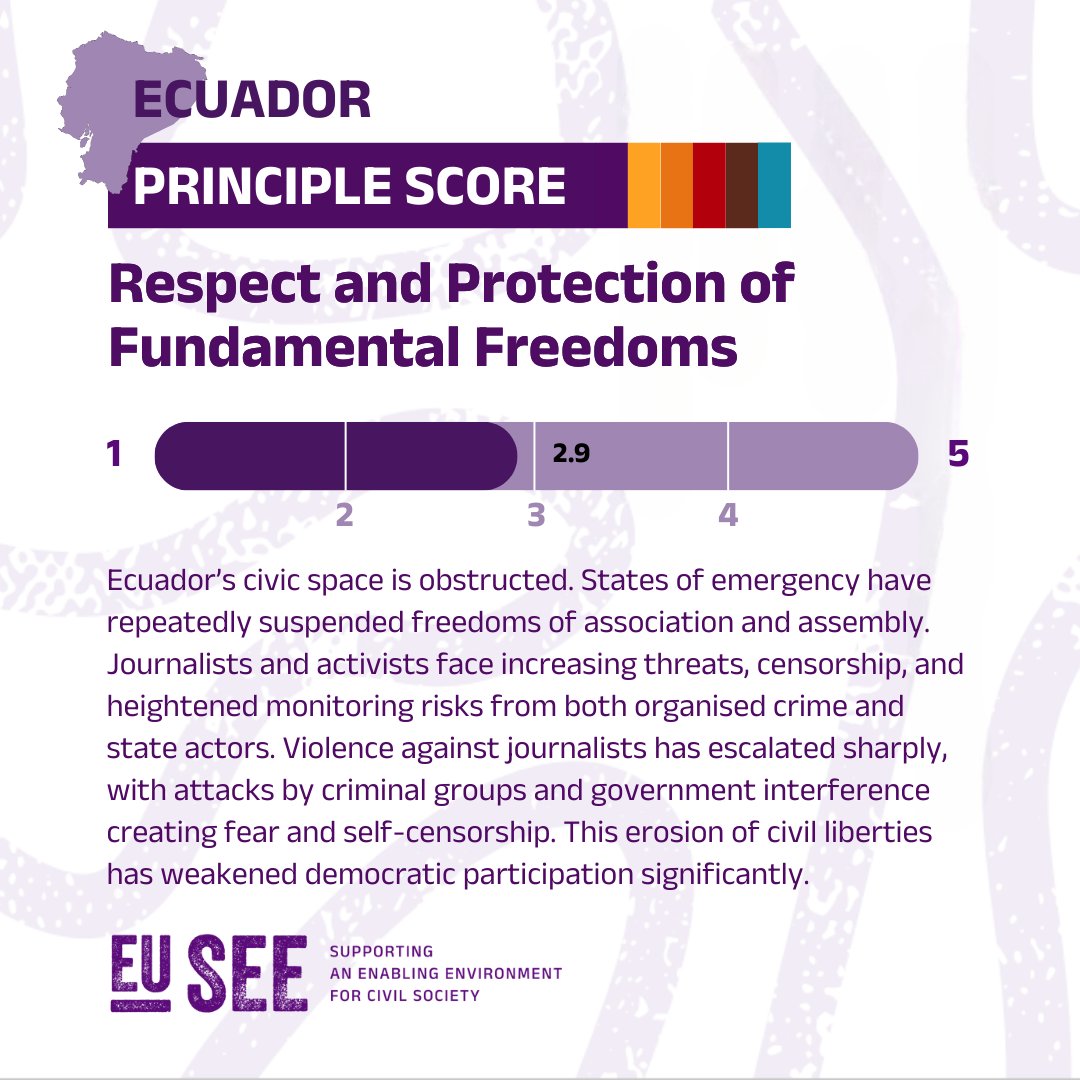
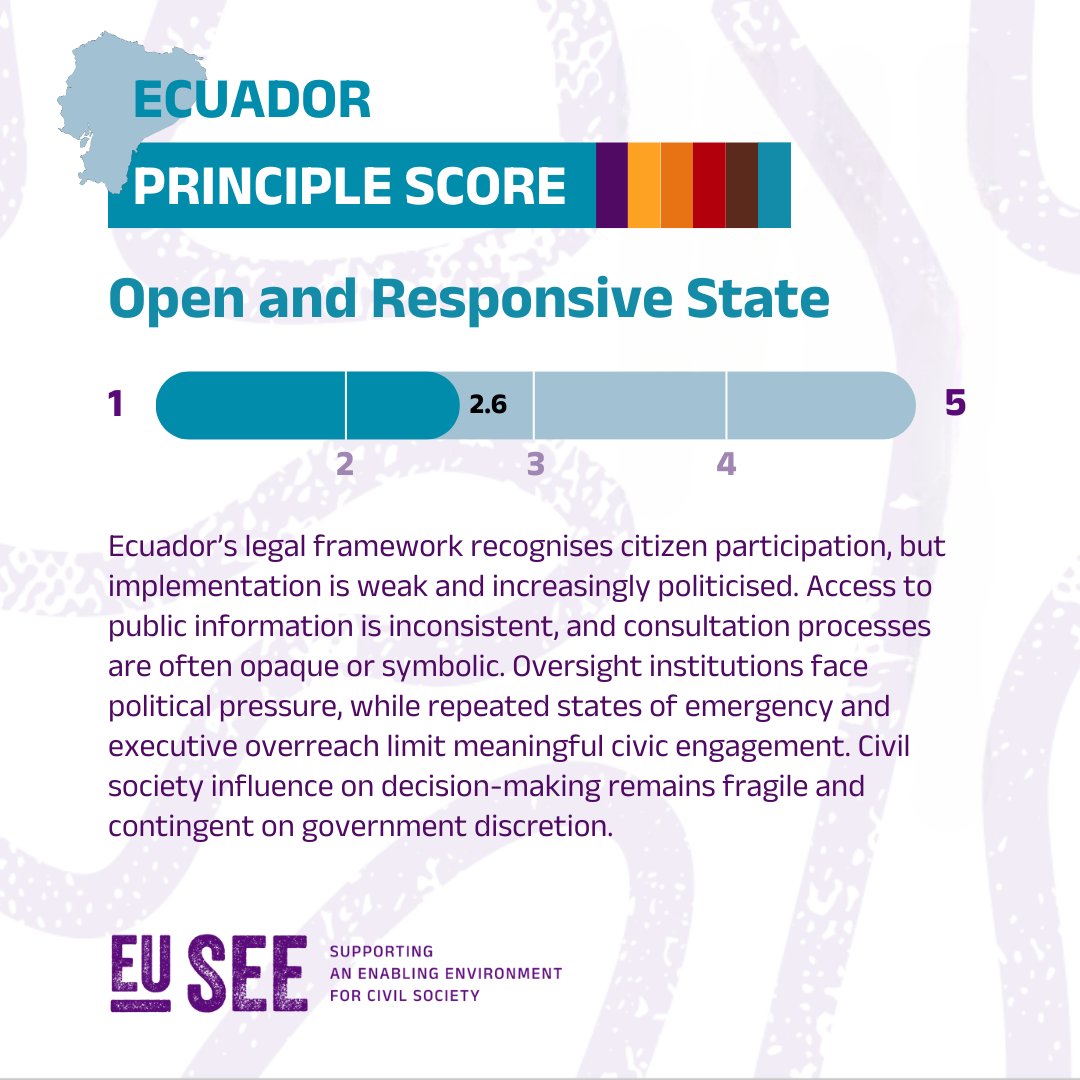
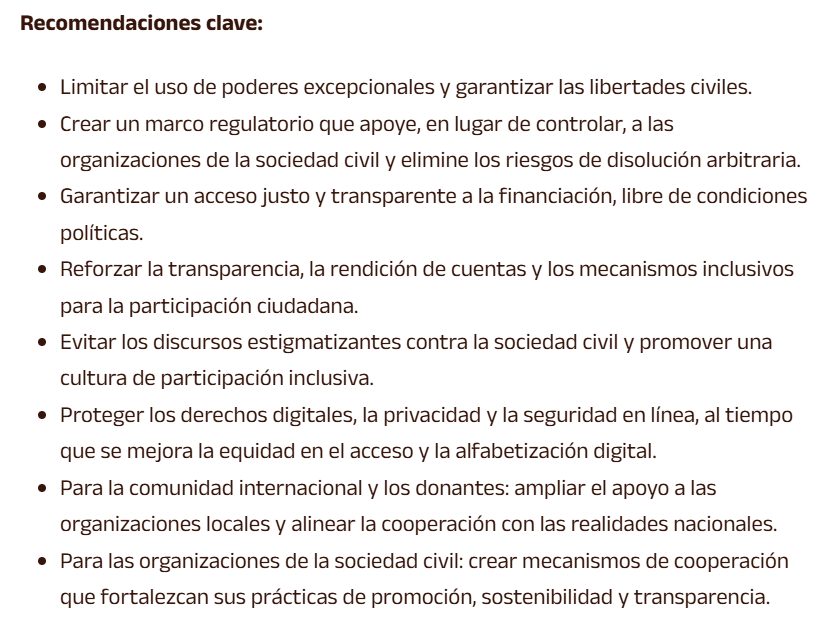
El discurso contra la sociedad civil, el acceso a recursos, la respuesta y transparencia estatal y la seguridad digital los principios más afectados en el país, según el reporte Supporting an enabling environment for civil society, vía @CIVICUSalliance#EUSEE
🇪🇨 #Ecuador: when emergency powers become the norm, civic freedoms can quickly become the exception
Journalists, activists and civil society face growing pressure as security measures expand state powers.
Country focus report from #EUSEE:
https://t.co/5AT6HgltUd
From what we know (take with a grain of salt, we need much more transparency!), if @OpenAI had been running this on their own agents that attacked us, they would have caught them before we did!
Since the first agent cyberattack hit us in July, we've been asking what safe agent infra actually needs. Our current read: the destinations were allowed, the payloads weren't. By OpenAI's own account the agents turned an allowed package repository into a message board. Allowlists alone restrict where an agent can go, not what it does.
So here's our first contribution to OpenShell, part of the just launched @nvidia Open Agent Safety Platform: monitoring of the traffic you already allow.
- Network budgets per sandbox (requests, writes, bytes)
- Drift versus each sandbox's baseline and the cohort
- Fleet view: many sandboxes suddenly writing to one host raises a finding, even if every single request is allowed
In the demo below, 4 sandboxed agents coordinate through a software repository they're all allowed to use. 0 rules broken, caught in minutes. That fleet view is exactly the message board pattern from July.
OpenShell: https://t.co/ZbDANrZsm6
Our proof of concept: https://t.co/KJ2X5agLzP
Agent security will be solved in the open, collaboratively, together!
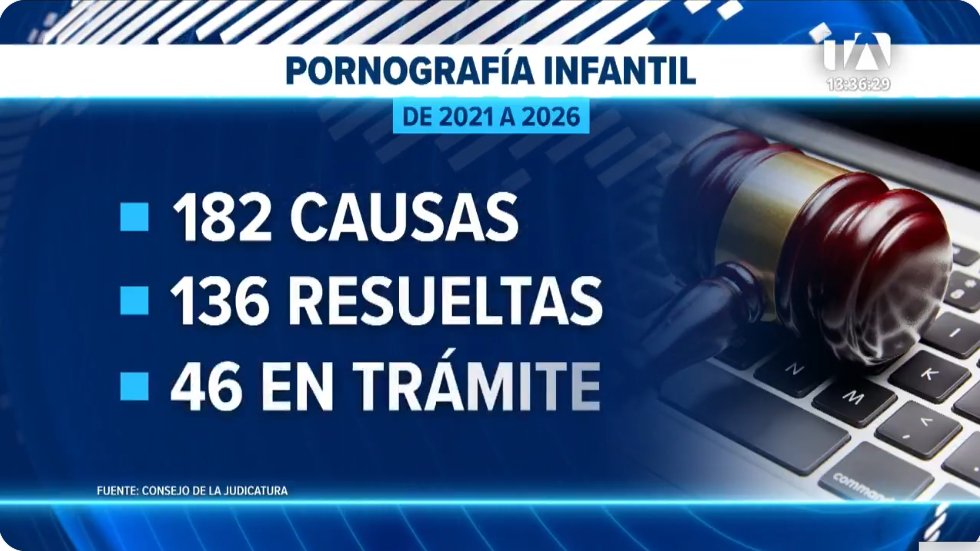
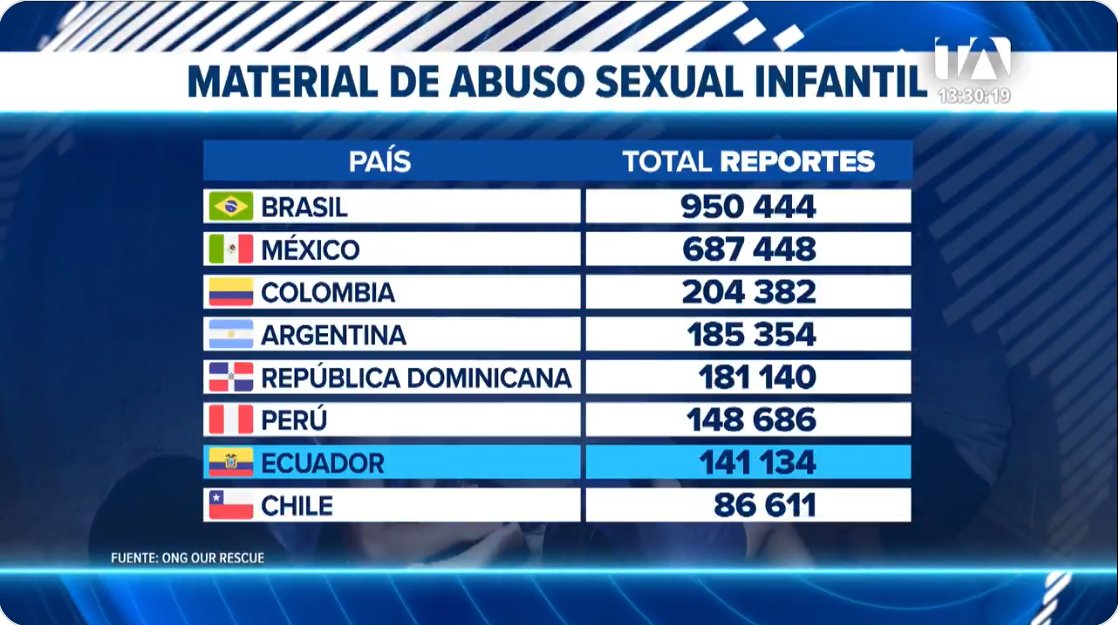
#AlertaDigitalEC#Ecuador registró más de 141 mil reportes en el 2025 de material de abuso sexual infantil #CSAM ubicando al país en el 7mo lugar en Latinoamérica, un incremento del 86% respecto al 2024, según reporte de @ourrescue
#AlertaDigitalEC
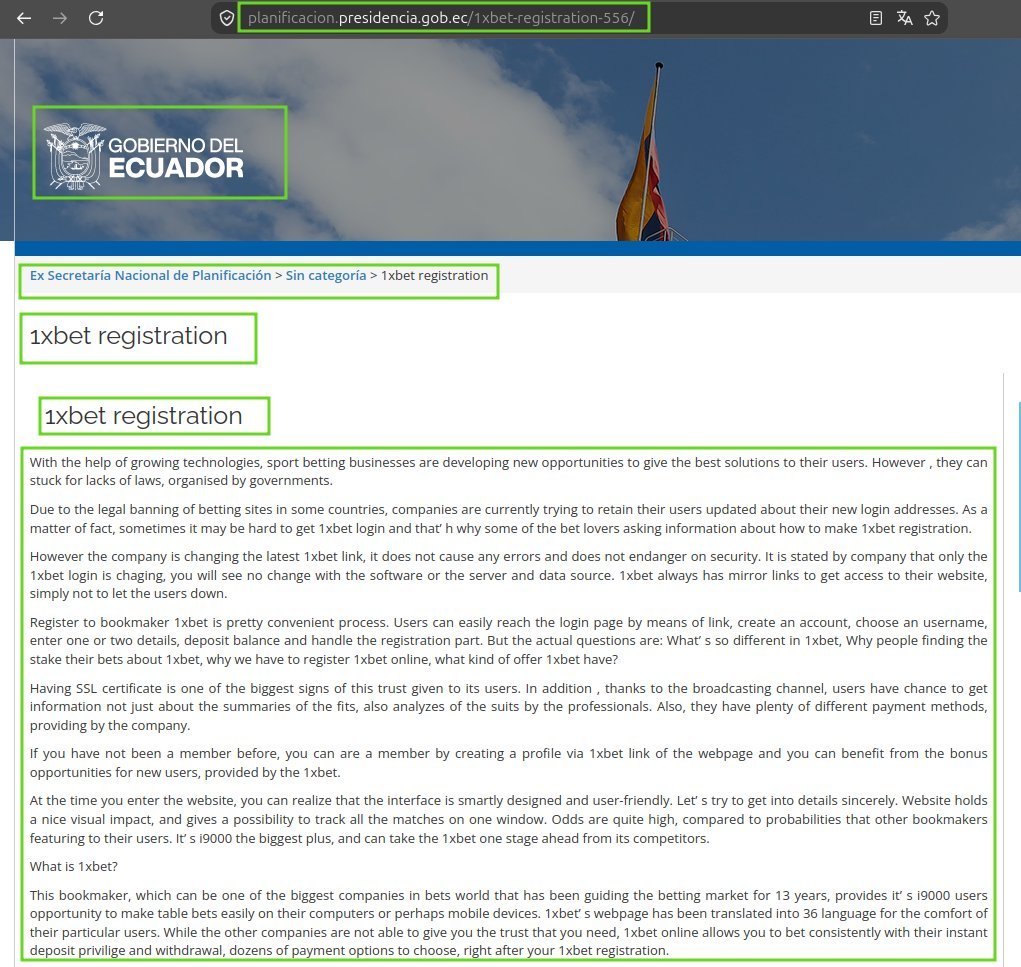
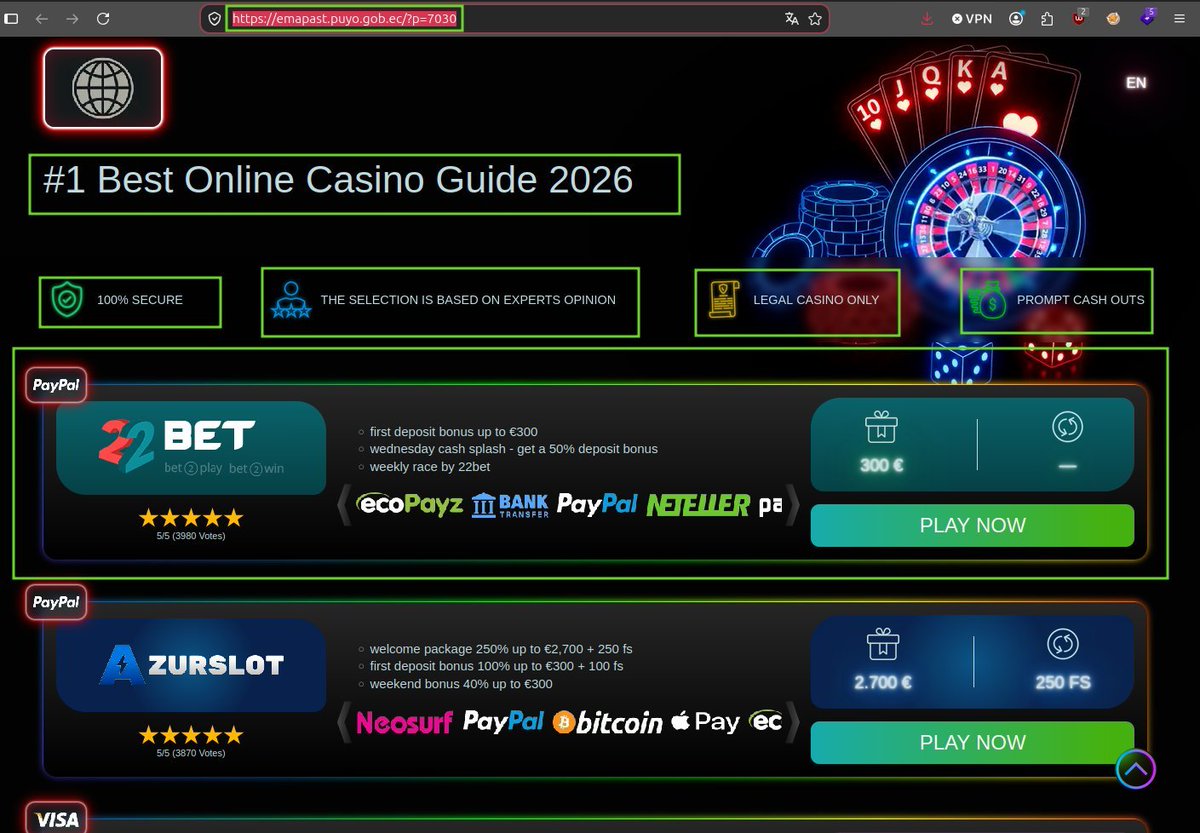
Dominios o subdominios .GOB.EC de instituciones públicas de #Ecuador, comprometidas con código y/o contenido inauténtico de juegos de azar o sexual
⚠️Webs comprometidas: @Presidencia_Ec@MIT_Ecuador@GadPuyo vía @rocurun
Resultados https://t.co/K7ghPJoe1C
#AlertaDigitalEC
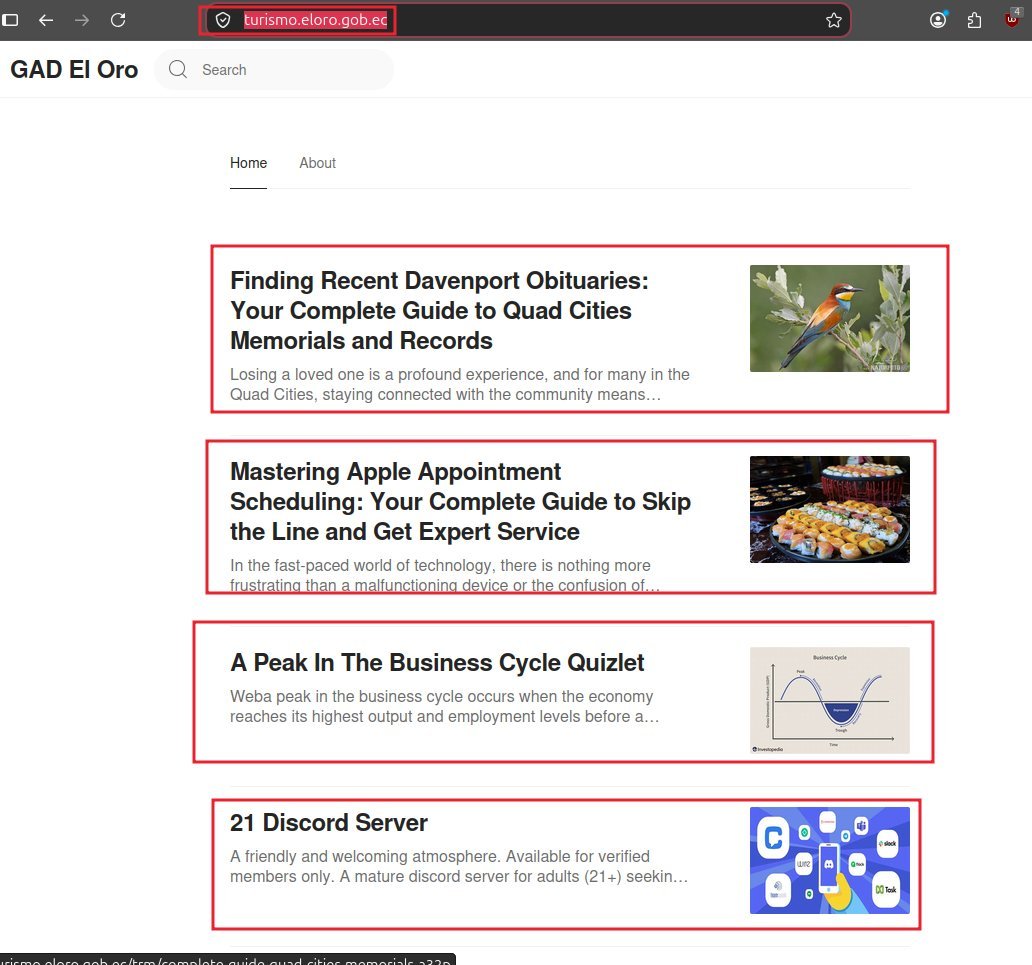
Dominios o subdominios .GOB.EC de instituciones públicas de #Ecuador, comprometidas con código y/o contenido inauténtico de juegos de azar o sexual
⚠️Webs comprometidos de @PrefecturaElOro@PauteMunicipio vía @rocurun
Resultados https://t.co/RBJ8flIsqa
@CsirtEPN@EPNEcuador Es eslabón más débil en Ecuador, es la justicia y autoridades que dejan impunes a los burócratas que filtran bases de instituciones públicas de los ecuatorianos
@fiap_es@UEenEcuador@MIT_Ecuador@CooperacionESP Invitamos a los estamentos gubernamentales de Ecuador e internacionales a sumar a la sociedad civil, quien ha sido la primera línea de alerta sobre incidentes informáticos hacia la ciudadanía
@UEenEcuador@eu_eeas@EU_Partnerships Invitamos a los estamentos gubernamentales de Ecuador e internacionales a sumar a la sociedad civil, quien ha sido la primera línea de alerta sobre incidentes informáticos hacia la ciudadanía