📌AhnLab TIP 주간 보고서 - 9월 5주차📌
🚓 네덜란드 경찰이 ShinyHunters 관련 수사 과정에서 24세 남성을 체포했다고 밝힘
🏥 Ulose가 한국 종합병원의 데이터 유출을 주장함
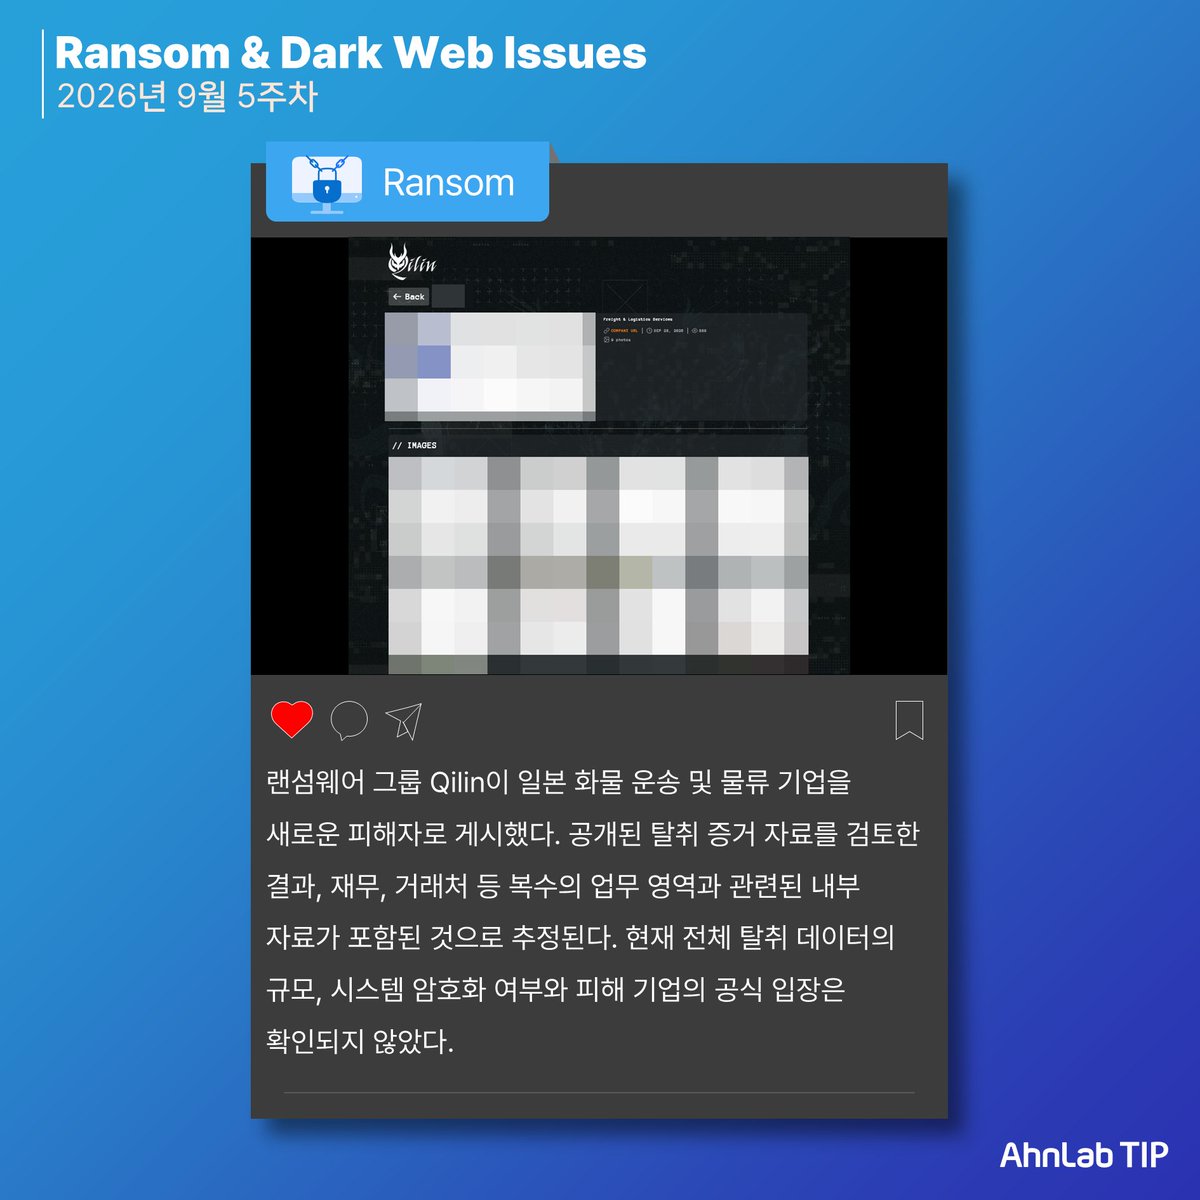
🚚 Qilin이 일본 화물 운송 및 물류 기업을 새로운 피해자로 게시
#Cybersecurity#Ransomware#TI
🚨암호화폐 거래소를 사칭한 페이스북 광고를 통해 Node.js 기반 악성코드 JSCEAL이 유포되고 있습니다. 최근 두 달간 국내 약 1,500대의 Windows와 macOS PC에서 감염이 확인됐습니다.
공식 홈페이지가 아닌 경로에서 내려받은 BAT·PKG 설치 파일은 실행하지 마세요.
🔗https://t.co/9NO5KCCT73
프로젝트 견적서 요청을 위장한 피싱 메일이 유포되고 있습니다. 첨부파일 실행 시 악성 PowerShell을 거쳐 Remcos RAT가 실행되며, 키로깅, 화면 캡처, 파일 조작 등이 수행될 수 있습니다.
출처가 불분명한 메일의 첨부파일과 링크는 실행 전 반드시 확인하세요.
https://t.co/MlXxsBlLjz
ASEC이 패치되지 않은 Telerik UI for ASPNET AJAX 서버에서 CVE-2019-18935 악용 공격 2건을 확인했습니다.
한 사례에서는 리버스 셸 실행과 권한 상승 시도, 웹쉘 설치가, 다른 사례에서는 추가 공격 대상을 찾는 스캐너 실행이 확인됐습니다.
취약 버전 사용 시 최신 버전으로 업데이트가 필요합니다.
https://t.co/ZnBaLmadSY
📌AhnLab TIP 주간 보고서 - 9월 4주차📌
🏭 Metaencryptor가 한국 카메라 모듈 및 자동화 장비 제조 기업을 새로운 피해�� 게시
🏍️ Metaencryptor가 일본 자동차 및 이륜차 부품 제조기업도 새로운 피해자로 게시
🚔 ShinyHunters가 미국 연방 수사 기관의 내부 시스템을 침해해 직원, 채용지원자 관련 데이터를 확보했다고 주장
#Cybersecurity #Ransomware #TI
Larva-25012 공격자가 2026년 하반기 다시 Proxyware 유포에 나섰습니다. 이미 감염된 시스템의 DPLoader를 활용해 DigitalPulse, SOAX, Appsalt, IPRoyal 등을 설치하고 네트워크 대역폭을 탈취해 수익화합니다.
공격 방식과 주요 유포 사례를 확인하세요.
https://t.co/EOhxdwNMIN
📌AhnLab TIP 주간 보고서 - 9월 3주차📌
💊 사이버 범죄 포럼에 일본 제약 및 헬스케어 기업의 데이터가 판매되고 있는 정황 확인
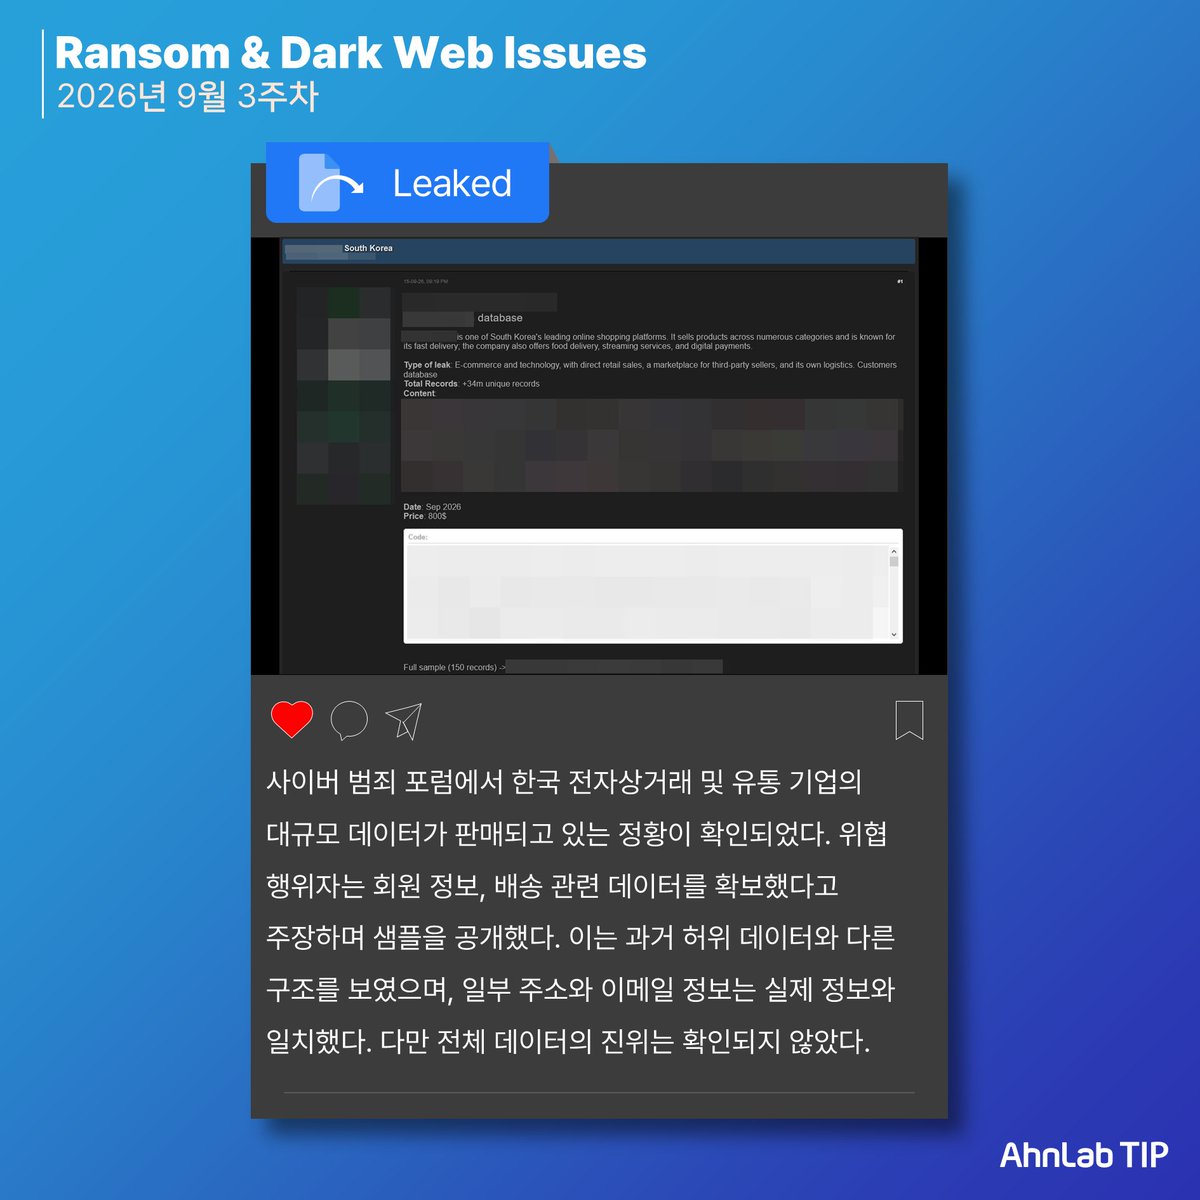
🚚 사이버 범죄 포럼에서 한국 전자상거래 및 유통 기업의 대규모 데이터가 판매되고 있는 정황 확인
👾 AUDIT TEAM이 기존에 마스킹해 공개했던 한국 피해 조직 2곳의 도메인을 추가로 공개
#Cybersecurity #Ransomware #TI
📌AhnLab TIP 주간 보고서 - 9월 2주차📌
✈️ The Gentlemen이 캐나다 항공사를 새로운 피해자로 게시
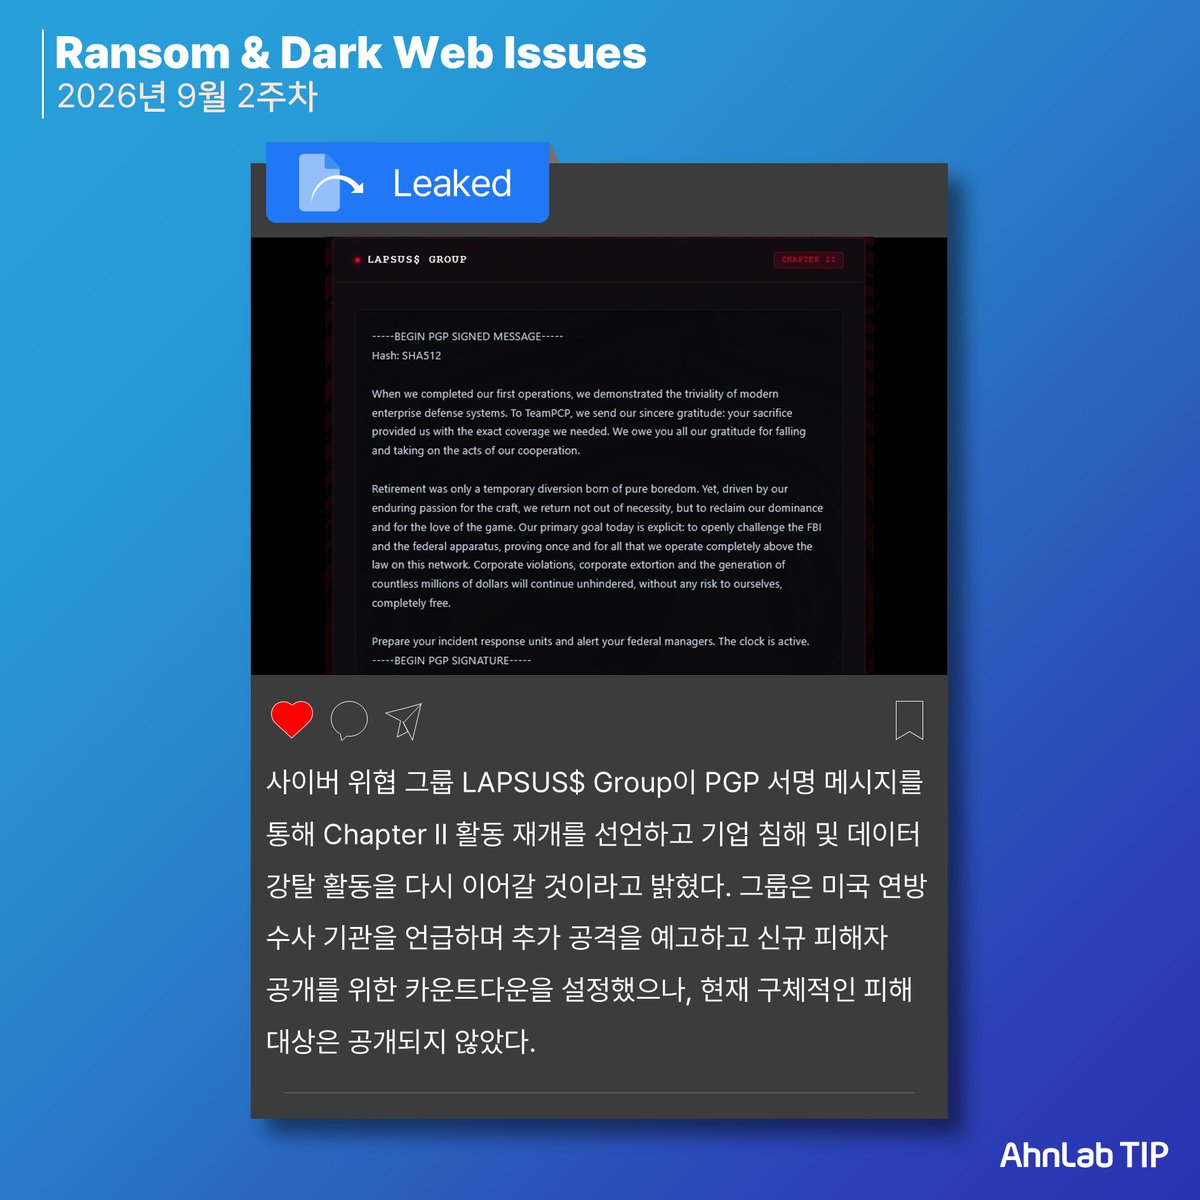
👾 LAPSUS$ Group이 PGP 서명 메시지를 통해 Chapter II 활동 재개를 선언
🗃️ AUDIT TEAM이 한국, 독일, 아르헨티나 소재 기업 및 기관 4곳을 새로운 피해자로 게시
#Cybersecurity#Ransomware #TI
리눅스 루트킷 Syslogk는 커널 API와 VFS 테이블을 후킹해 프로세스, TCP 소켓, 파일을 숨기고 커널 모듈 목록에서도 자신의 흔적을 감춥니다.
Syslogk의 주요 은폐 기법과 V3 Net for Linux Server를 통한 탐지 및 치료 방법을 확인해보세요.
https://t.co/tdczygxH57
📌AhnLab TIP 주간 보고서 - 9월 1주차📌
👾 신규 랜섬웨어 그룹 ZaWoo가 기업 및 기관 16곳을 피해자로 게시
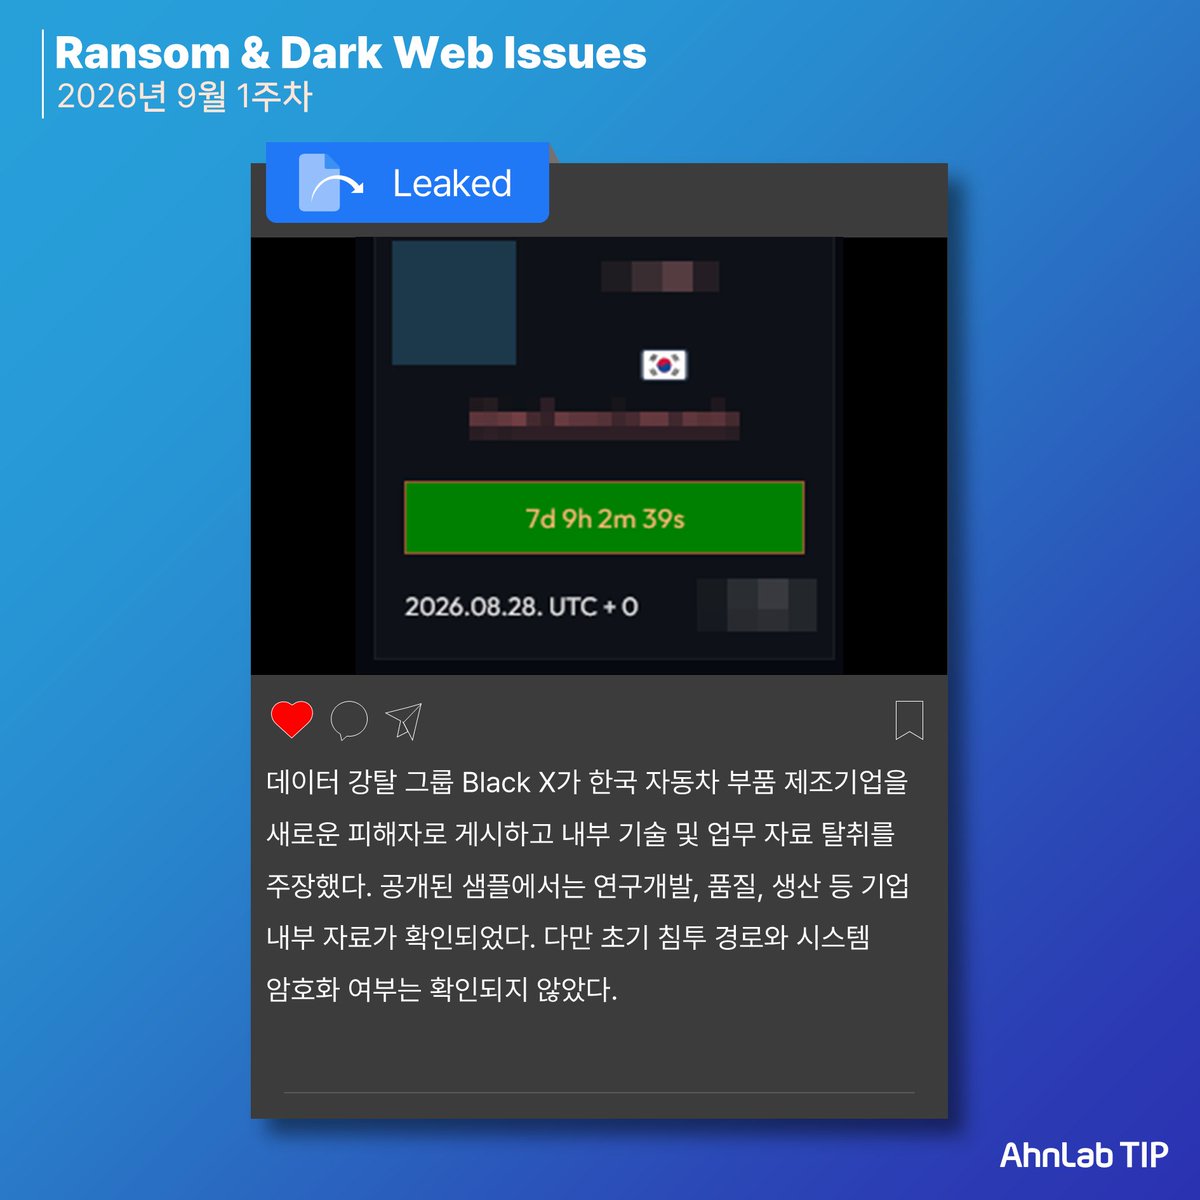
🚗️ Black X가 한국 자동차 부품 제조기업을 새로운 피해자로 게시
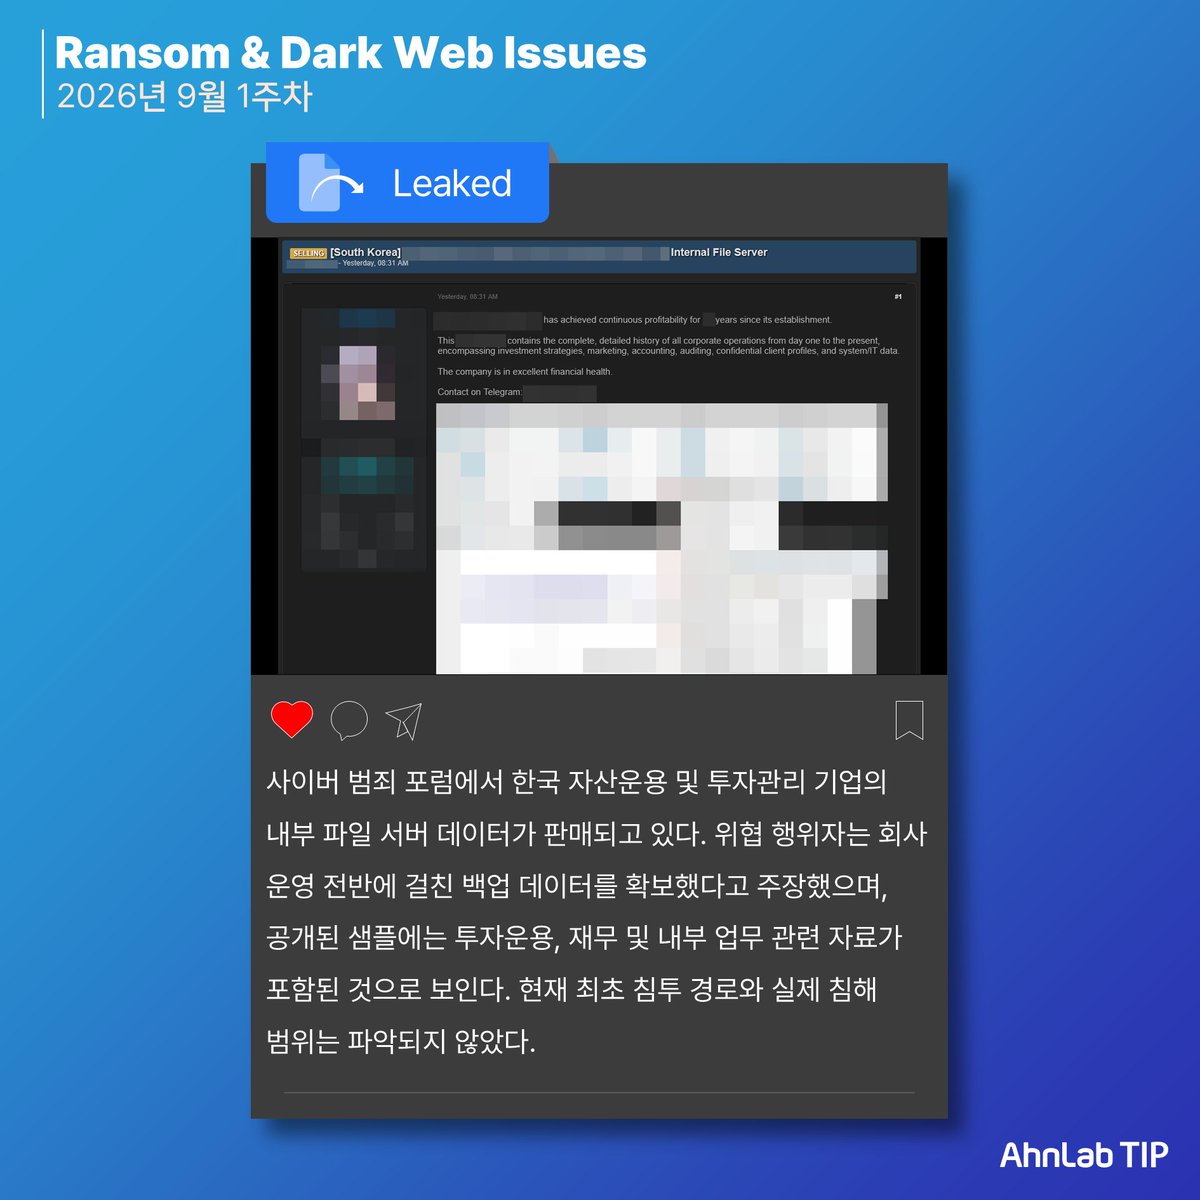
🗂️ 사이버 범죄 포럼에서 한국 자산운용 및 투자관리 기업의 내부 파일 서버 데이터 판매 중
#Cybersecurity #Ransomware #TI
📌AhnLab TIP 주간 보고서 - 8월 4주차📌
🎬 사우디아라비아 디지털 엔터테인먼트 서비스의 사용자 데이터가 판매되고 있는 정황 확인
🛢️ SAFEPAY가 한국 산���용 가스 제조 및 공급 기업을 새로운 피해자로 게시
⛔ NoName057(16)과 BD Anonymous가 일본 공공기관과 주요 산업 웹사이트를 대상으로 DDoS 공격 수행
#Cybersecurity #Ransomware #TI
📌AhnLab TIP 주간 보고서 - 8월 3주차📌
🛵 사이버 범죄 포럼에서 한국 배달 대행 플랫폼의 데이터 판매 정황 확인
☁️ 일본 클라우드 및 데이터센터 서비스 기업에서 비인가 접근 ���고 발생
🎬 ShinyHunters가 미국 라이브 스트리밍 플랫폼에 금전 요구 및 데이터 공개 예고
#Cybersecurity #Ransomware #TI
최근 해외 기업 영업팀을 사칭해 악성 파일 실행을 유도하는 피싱 메일이 확인되었습니다.
첨부 파일 실행 시 보안 제품을 무력화하고 PhantomStealer를 통해 계정 정보, 쿠키, 가상자산 지갑, 클립보드 정보 등을 탈취할 수 있어 주의가 필요합니다.
https://t.co/gGPnJQVeYj
📌AhnLab TIP 주��� 보고서 - 8월 2주차📌
🎓 DragonForce가 한국의 자격증 시험 온라인 교육 기업을 새로운 피해자로 게시
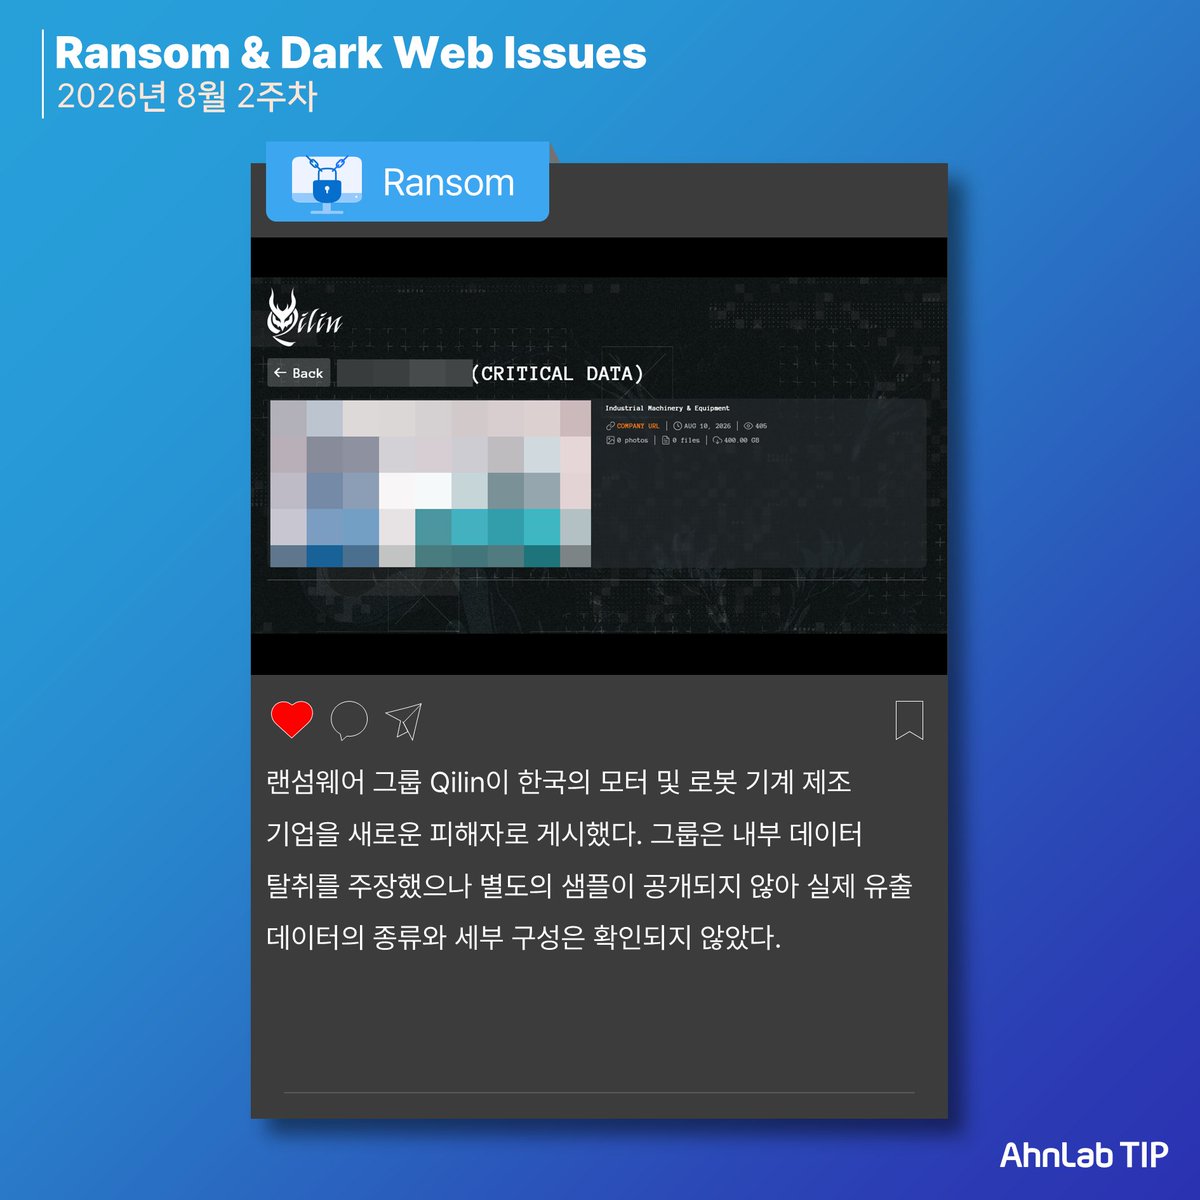
🏭 Qilin이 한국의 모터 및 로봇 기계 제조 기업을 새로운 피해자로 게시
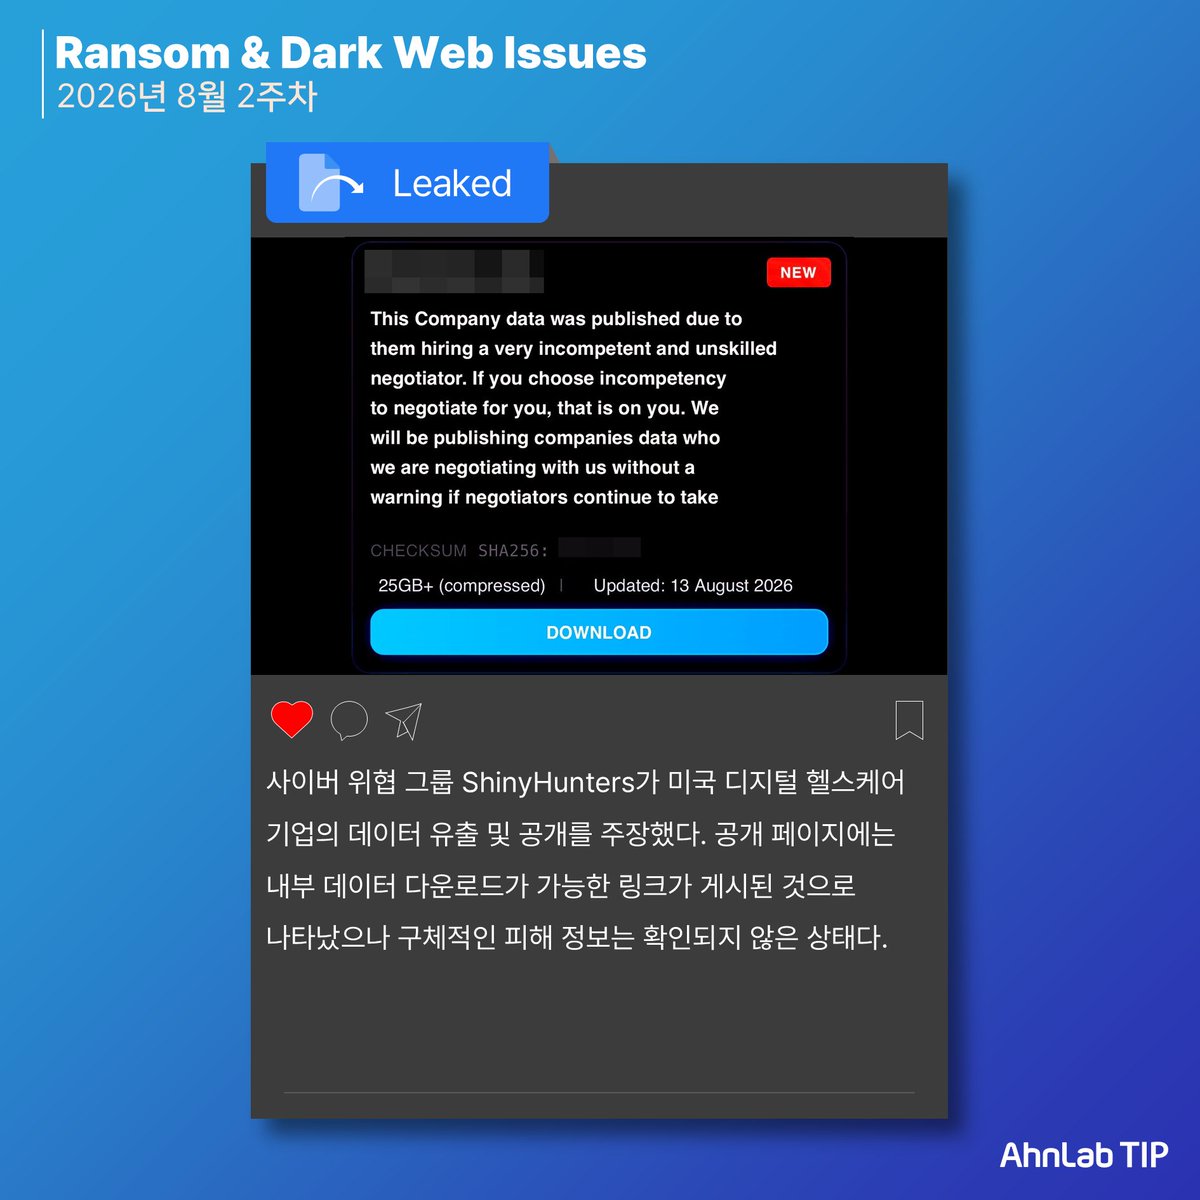
⚕️ ShinyHunters가 미국 디지털 헬스케어 기업의 데이터 유출 및 공개를 주장
#Cybersecurity #Ransomware #TI
📌AhnLab TIP 주간 보고서 - 8월 1주차📌
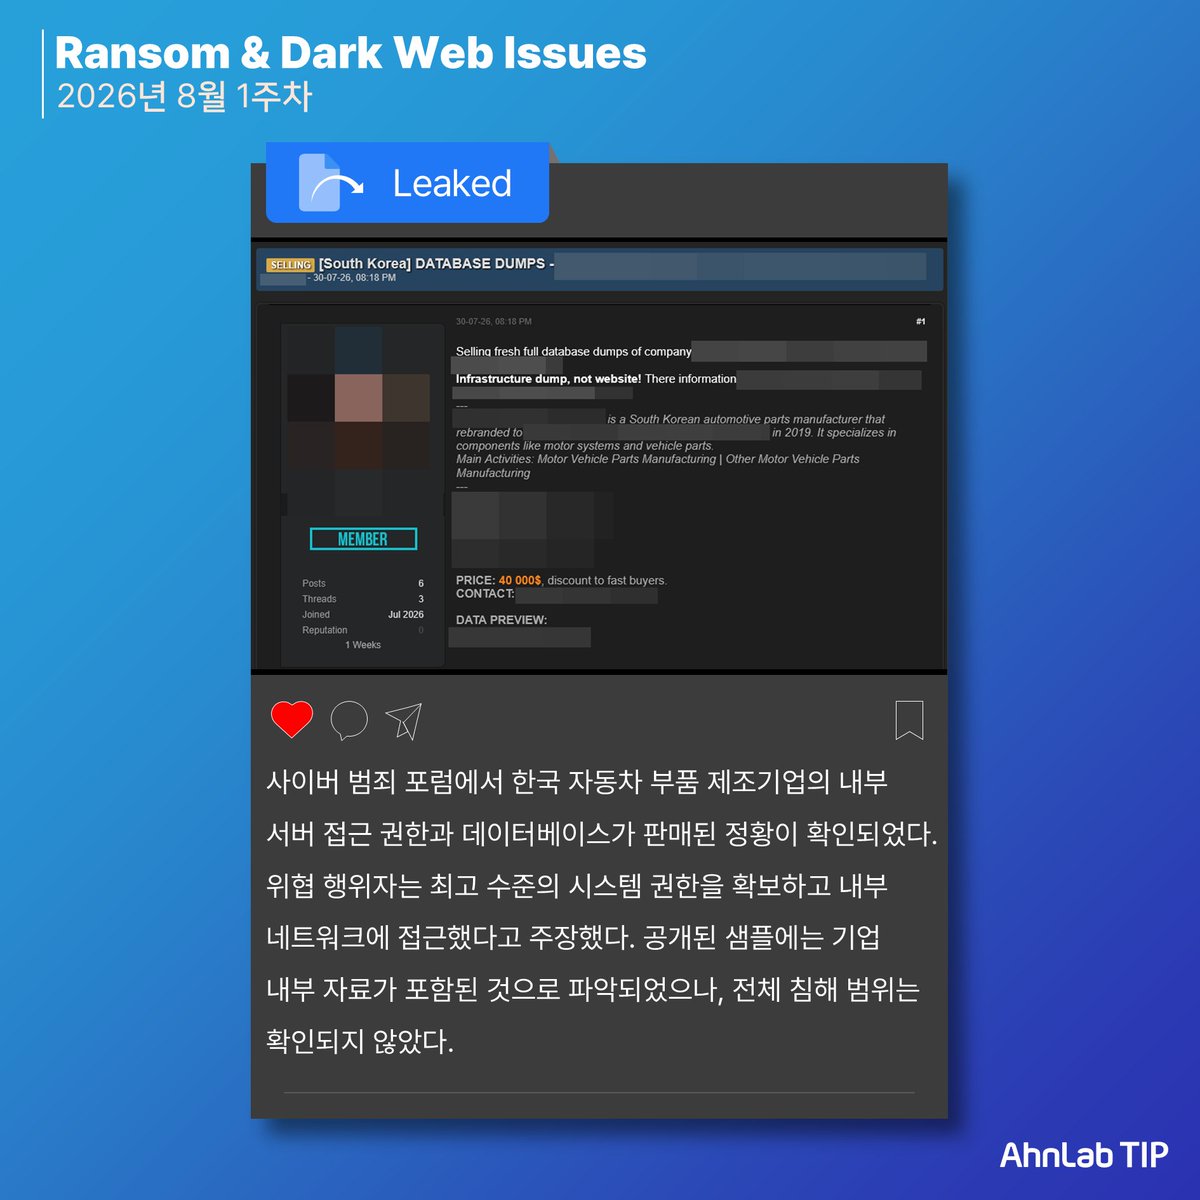
🚗 사이버 범죄 포럼에서 한국 자동차 부품 제조기업의 내부 서버 접근 권한과 데이터베이스가 판매된 정황 확인
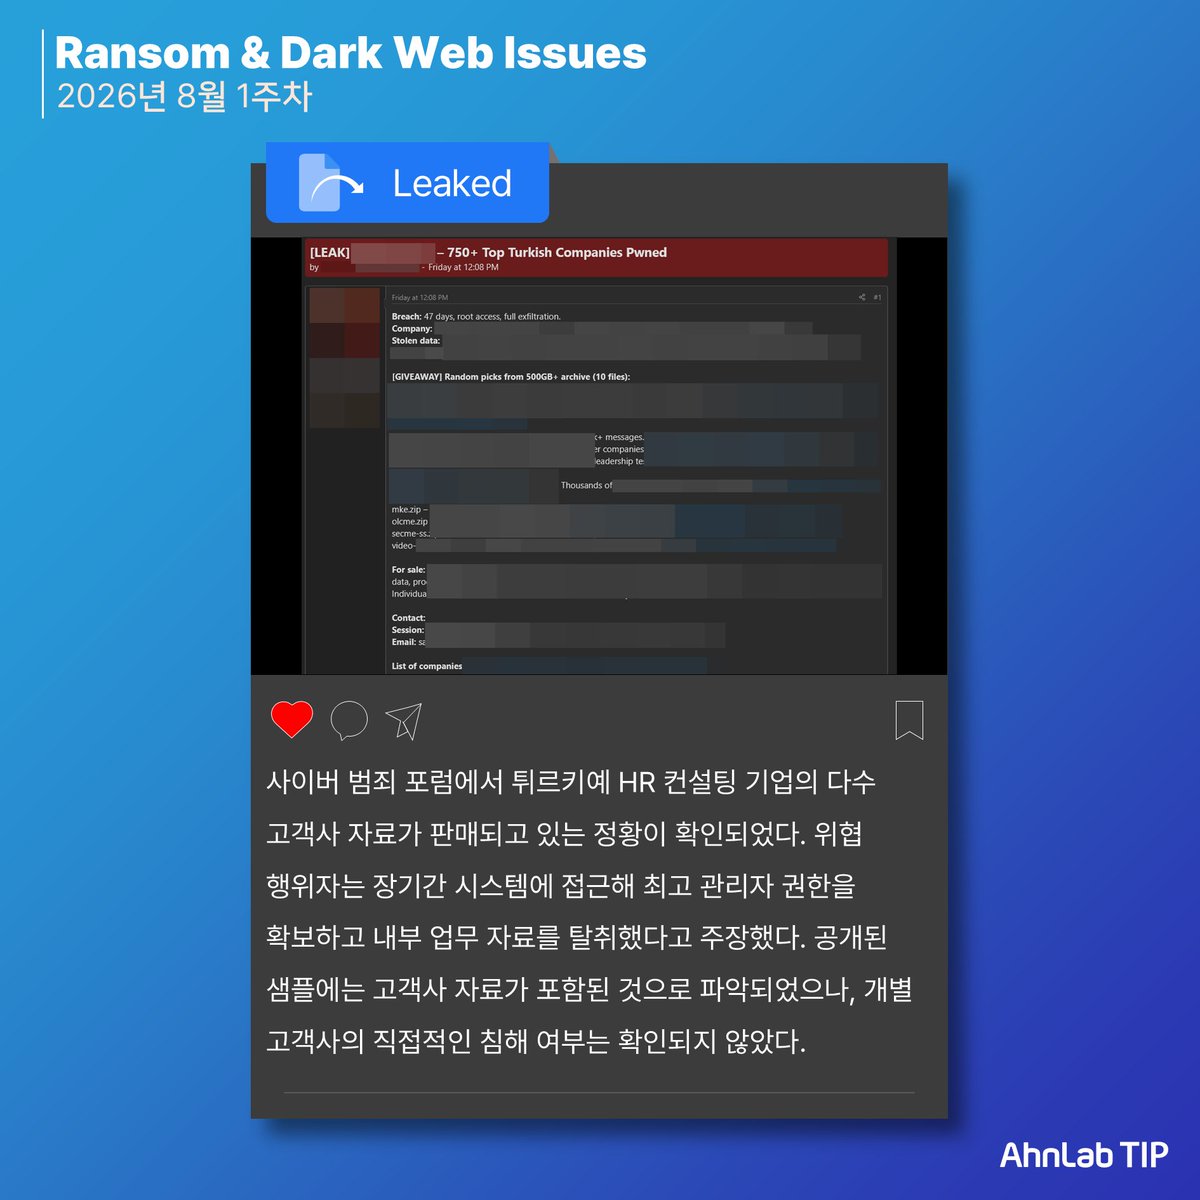
🗂️ 사이버 범죄 포럼에서 튀르키예 HR 컨설팅 기업의 다수 고객사 자료가 판매되고 있는 정황 확인
🏭 그룹 Gunra가 한국 중장비 부품 및 신소재 제조기업을 새로운 피해자로 게시
#Cybersecurity #Ransomware #TI
Larva-24009 공격자가 기업 대상 피싱 공격을 지속하고 있습니다.
문서로 위장한 LNK 파일을 실행하면 PowerShell 백도어와 Quasar RAT, UltraVNC가 설치돼 화면, 키 입력, 브라우저 저장 자격 증명이 탈취될 수 있습니다.
메일 첨부 파일뿐만 아니라 출처가 불분명한 실행 파일을 각별히 주의하시기 바랍니다.
🔗https://t.co/PFgWtA9Be4
📌AhnLab TIP 주간 보고서 - 7월 5주차📌
🏥 Termite가 미국 비영리 의료기관을 새로운 피해자로 게시
🧾 ShinyHunters가 글로벌 회계 및 컨설팅 기업 관련 데이터를 유출했다고 주장
💻 The Gentlemen이 한국의 IT 소프트웨어 유통 및 인프라 구축 기업을 새로운 피해자로 게시
#Cybersecurity #Ransomware #TI
AhnLab이 국가배후 해킹 그룹과Gunra 랜섬웨어 그룹의 최신 공격을 분석한 Operation Double Barrel 보고서를 공개했습니다.
주요 내용:
✔ 워터링 홀 및 스피어 피싱 공격 분석
✔ 국내 보안 소프트웨어 취약점 악용
✔ 백도어 분석
✔ 공급망 공격 가능성 분석
✔ 두 위협 그룹 간 기술적 연관성 분석
보고서 확인하기:
https://t.co/LWyI1c5oya