@leakfarsi@Wallex_ir@wallex_official چاکر شما هستیم :) دمتون گرم کارتون ثابت شده هست شما ، متاسفانه بعد از حتی ماه ها پیگیری هم جوابی ندادن فقط برای شو اف خوب بلدن پول خرج کنن :)
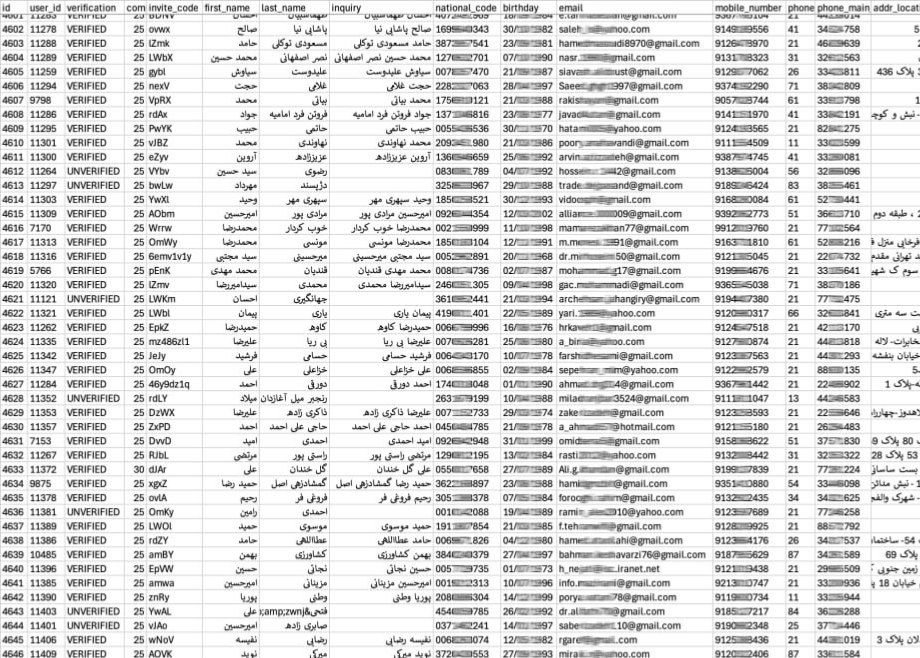
افشای اطلاعات صرافی والکس (Wallex) بیش از 750 هزار از مشتریان این صرافی اطلاعاتشون پخش شده
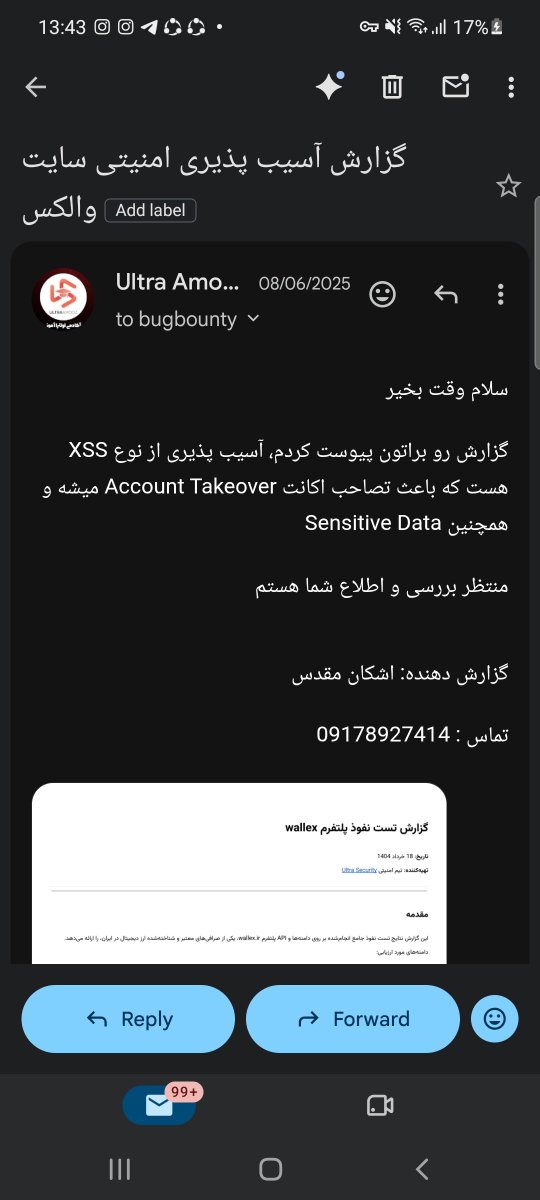
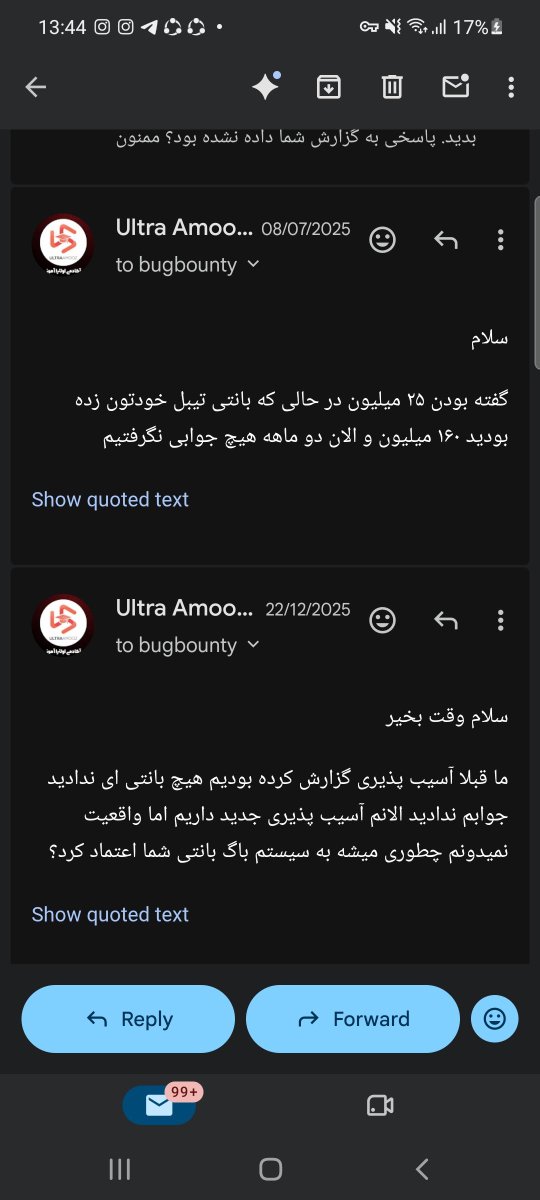
بیشتر از یکسال پیش ما چندین آسیب پذیری به صرافی والکس گزارش کردیم که با نهایت به کتف گرفتن جواب ما رو درست ندادن بار ها ایمیل زدیم هیچ خبری نشد
#Wallex@Wallex_ir@wallex_official
و ادعا اینو داره که بانک هک کرده 😂
در نهایت اینایی که به خاطر دیده شدن هر کاری میکنن رو بزنید بلاکشون کنید و اعتبار ندید بهشون، به مرغ پخته تو دیگ اینا رو نشون بدی خنده اش میگیره 😂
#ترول#تیم_ترول
🔴 تیم هکری ترول که کلی تهدید کرده بود که توی مهلت ۲۴ ساعته تمامی اطلاعات رو پاک میکنه ، کلیپ گذاشتن با گوشی و ترموکس دارن اکسپلویت میکنن :)
💢 نکته ای که مهمه این اسکریپت تماما فیک هست به شدت مسخره هست که طرف اومده چهار تا متن با پایتون نشون میده اونم توی ترموکس
#تیم_ترول
🌕 این چند ر��ز داشتم روی محصولات شرکت میکروتیک Mikrotik کار میکردم با اینکه سیستم عاملش route os به صورت close source هست تونستم به دو تا آسیب پذیری برسم و رو آخرین نسخه میکروتیک کار میکنه
🛁 حالا پیام دادیم به شرکت میکروتیک میگن باگ بانتی نداریم و به جاش لایسنس رایگان میدیم :)
🌕 امنیت فوق العاده پایین فروشنده های VPN:
⏳ این مدت که اینترنت قطع بود هنوزم قطعه از سر بیکاری یکسری تست زدیم روی فروشنده های مختل�� VPN و در کمال تعجب پایین ترین حد امنیت رو داشتن به طوری که با پایه ای ترین روش های هک میشد به این ��یستم ها و سرور ها نفوذ کرد.
تست👇
یک آسیب پذیری از سایت تبدیل زدیم از نوع Account Takeover تیم فنی باگ رو تایید کرد گفتن که هماهنگ میکنن برای پرداخت بانتی، الان بیشتر از یک ماهه جواب ایمیل ما رو نمیدن، همچین رفتاری از همچین سایتی بعیده
@tabdealplatform
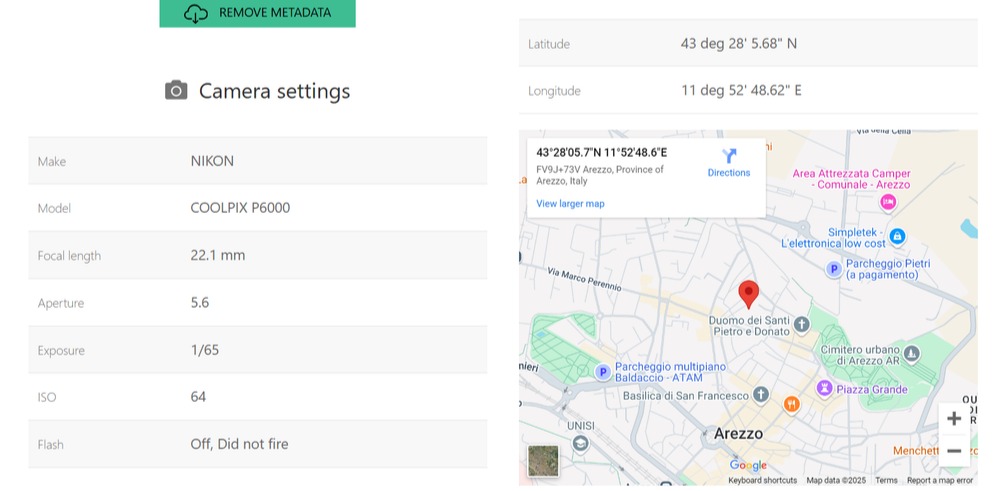
فرض کنید در یکی از این پیام رسان ها یک عکس برای دوست خودتون میفرستید ، چیزی که باید اتفاق بیفته اینه که متادیتا عکس طبق یک White List باید فیلتر بشه که اطلاعات مهمی مثل مدل دستگاه و موقعیت مکانی اگر در عکس وجود داره پاک بشه، اما در این سه پیام رسان این اتفاق نمیفته
🔴 آسیب پذیری Exif Metadata در سه پیام رسان ایرانی!!!
🛑 طبق بررسی هایی که انجام دادیم متوجه شدیم که پیام رسان های ایتا ، روبیکا و سروش که به شدت در ایران پر استفاده هستن دارای آسیب پذیری به شدت خطرناکی هستن که باعث میشه اطلاعات دستگاه شما و همچنین موقعیت مکانی شما لو بره
+
به یکی از شرکت ها که زنگ زدم طرف کلا سامانه رو به دونفر فروخته بود به خاطر اون دو نفر شرکت ثبت کرده بود با شش تا کارمند 😂 بهتر نبود اگر میخواد به دو نفر بفروشه همون شخصی کارو ادامه میداد چه نیازی به شرکت نرم افزاری اونم با دک پز
یه روز کامل ��قت گذاشتم روی شرکت های نرم افزاری ایرانی ، تا دلتون بخواد توشون باگ هست من به Sqlinjection و RCE اکتفا کردم
اوضاع امنیت تو این شرکت ها بدجوری خرابه، با اینکه مشتری سازمانی دارن و دارن محصول میفروشن کلی پول میگیرن اینه وضعیت امنیتشون
باگه قشنگ تو صورتم بود :)
توی یکی از بررسی هایی که داشتم متوجه یک آسیب پذیری شدم روی یکی از سرویس های تاپ سفارش آنلاین غذا ، آسیب پذیری اینطوری هست که میشه ب��ون پرداخت هزینه غذا سفارش داد
به نظرتون ارزش این آسیب پذیری چقدره؟
چند روز پیش داشتم روی یکسری سرور کار میکردم اتفاقی توی اون رنج ای پی به یه سرور رسیدم که آسیب پذیر بود که میشد فایل های روی سرور رو خوند
وقتی فایل etc/passwd رو چک کردم دیدم دو تا یوزر هست به اسم های مهدی داوودی و پرهام منفرد
با سرچ اسمشون باهاشون ارتباط گرفتم