Bitcoin verschwindet fast nie spurlos. Hier landen echte Fälle: Hacks, gestohlene Seeds, falscher Support, Festnahmen. Jeden Tag eine kurze Tagesakte, Dienstags, Donnerstags und Sonntags ein ganzer Fall. Alles belegt. Und nein, Recovery gibt es hier nicht.
FALL: Offline verwahrt und trotzdem in 41 Minuten leer
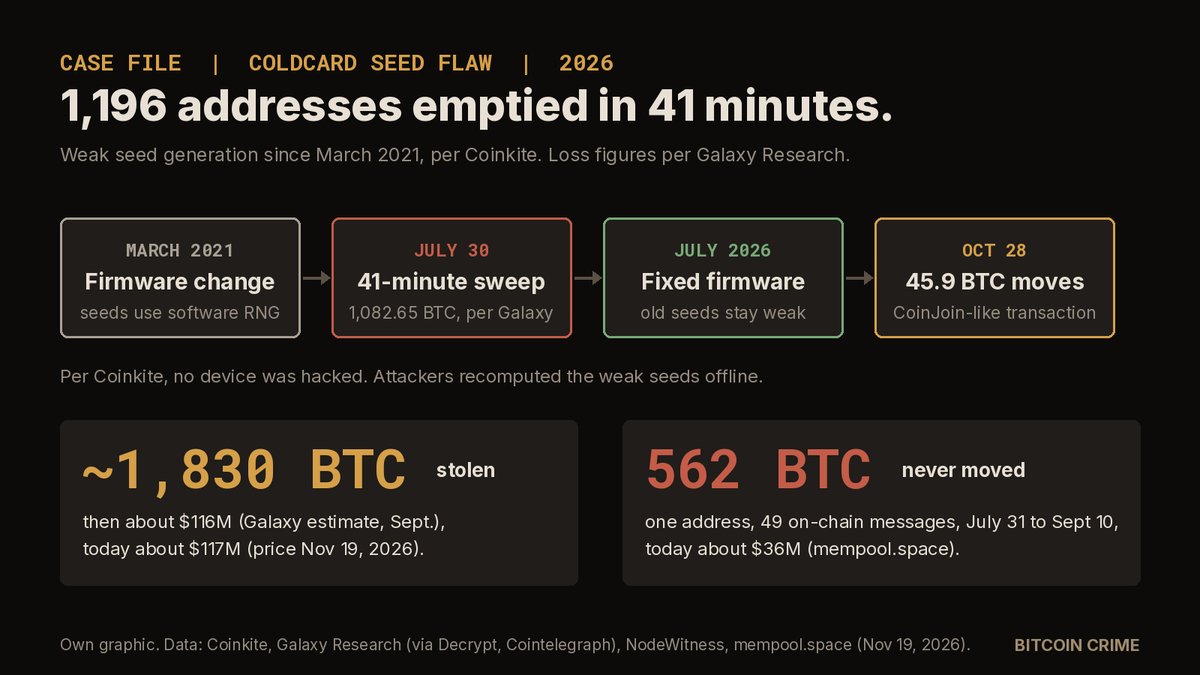
Die Angreifer mussten keines der Geräte anfassen, um in 41 Minuten 1.196 Bitcoin-Adressen leer zu räumen.
03:10 UHR
So rechnet es Galaxy Research vor. Am 30. Juli flossen zwischen 3:10 und 3:51 Uhr deutscher Zeit 1.082,65 Bitcoin ab. Jede Abbuchung zahlte dieselbe fest eingestellte Gebühr. Für Galaxy passt das zu einem Programm, das die Schlüssel schon kannte. Im öffentlichen Blockchain-Explorer ist zu sehen, wie die Beute um 3:43 und um 3:51 Uhr in zwei Sammeltransaktionen mit 491 und 341 Eingängen gebündelt wird. Die eine Zieladresse hält heute 398 Bitcoin, die andere 562.
DER ZUFALL, DER KEINER WAR
Die Wallets stammten von Coldcard-Geräten des kanadischen Herstellers Coinkite. Eigentlich sollte ein Hardware-Zufallsgenerator jede Wiederherstellungsphrase erzeugen. Laut Coinkite nutzte die Firmware seit einer Umstellung im März 2021 wegen eines Fehlers beim Bauen und Verlinken stattdessen einen einfachen, nicht kryptografischen Software-Generator. Die Einstellung, die ihn abschalten sollte, wirkte nicht. So entstanden Phrasen, die sich offline nachrechnen ließen. Gehackt oder aus der Ferne übernommen wurden die Geräte selbst laut Coinkite nicht.
DIE PINNWAND
Zwischen dem 31. Juli und dem 10. September bekam die Adresse mit den 562 Bitcoin Post. Im Explorer stehen dort 49 Botschaften, eingeschrieben in winzige Überweisungen. Bitten, Drohungen, Angebote zur Geldwäsche. Eine lautet „you stole, please return some“. Ausgegeben hat die Adresse bis heute nichts.
WO DIE BEUTE LIEGT
Galaxy zählte später rund 1.830 gestohlene Bitcoin von etwa 9.200 Adressen, damals rund 116 Mio. Dollar. Zum Kurs vom 19. November sind es etwa 117 Mio. Dollar. Über die Hälfte liegt still. Am 28. Oktober um 22:57 Uhr schickte eine Adresse, die am 31. Juli 45,9 Bitcoin gesammelt hatte, fast alles in eine Transaktion mit 154 Eingängen und 196 Ausgängen. Das Analyseportal NodeWitness hält das Muster für vereinbar mit einem CoinJoin.
0,17 PROZENT
In dieser Woche bezifferte der Coinkite-Chef in Antworten auf X den Anteil betroffener Nutzer auf rund 0,17 Prozent. Verkaufszahlen veröffentlicht die Firma nicht. In Ontario hat ein Käufer eine Sammelklage gegen Coinkite und zwei Gründer eingereicht. Zugelassen ist sie nicht, die Vorwürfe hat noch kein Gericht geprüft.
WAS EIN UPDATE NICHT KANN
Korrigierte Firmware gibt es seit Juli für alle unterstützten Modelle. Eine alte Phrase repariert sie laut Coinkite nicht. Wer sein Wallet mit betroffener Firmware angelegt hat, soll auf eine neue Phrase umziehen, außer er hat mindestens 50 eigene, geheime Würfelwürfe eingegeben. Der ausführliche technische Abschlussbericht steht noch aus.
Die rund 220.000 Urheberrechtsfälle sind laut Landgericht verjährt, übrig ist vor allem der Vorwurf der Geldwäsche. Und selbst da sieht der Richter laut Berichten bei einigen Vorwürfen große Nachweisprobleme, weil legal und illegal erworbene Bitcoin vermischt sein könnten.
😮😮😮
40.000 BTC abgeben und 16.000 BTC behalten?
Der Richter schlägt einen Deal vor, bei dem dem mutmaßlichen Movie2k-Betreiber ein riesiges Vermögen bliebe. 🤑⬇️
https://t.co/snvUdNYpLr
Laut geleaktem internen Bericht hielt die Hot Wallet von Bitstamp nie mehr als 5.000 Bitcoin auf einmal. Gestohlen wurden am 4. Januar 2015 trotzdem 18.866 Bitcoin. Der Angreifer leerte sie den ganzen Tag, während Kunden weiter einzahlten. Damals 5,3 Mio. Dollar, heute rund 1,2 Mrd.
@Laurastacksats Government custody already had its test run. In October 2024, about $20.7M in tokens seized in the Bitfinex hack case was stolen while law enforcement was converting them. Per the DOJ, the thief returned most of it after failing to cash out.
FALL: Der Trezor mit dem Mitleser hinter dem Display
Ohne Firmware oder Sicherheitschip anzutasten, konnte eine zweite Platine die Wiederherstellungswörter vom Display mitlesen.
DIE MASCHE
Trezor hat bestätigt: Drei Safe 5, gekauft zwischen dem 20. August und dem 23. September 2026 beim damals offiziellen Händler CryptoBilis in Südostasien, enthielten ein fremdes Bauteil. Laut Trezor ist es eine zusätzliche Platine zwischen Hauptplatine und Display. Sie liest nur mit und verändert nichts am Gerät.
DER ABLAUF
Laut Trezor erkennt das Implantat Wiederherstellungswörter auf dem Display. Das gilt beim Anlegen eines Wallets genauso wie beim Wiederherstellen. Auch eine Passphrase greift es ab, wenn sie angezeigt wird. Die Daten werden verschlüsselt und über das Mobilfunknetz an einen Server der Angreifer geschickt. Ohne Netz speichert es sie und versucht es später erneut.
Entdeckt hat es ein Käufer, dem laut Trezor ein Gewichtsunterschied aufgefallen war. Am 28. Oktober meldete er es, zwei Tage später warnte Trezor öffentlich. Sein Guthaben hatte der Käufer laut Trezor schon abgezogen, bevor er es fand. Ein Gerät hat Trezor im Labor untersucht, zwei weitere anhand von Fotos der Besitzer erkannt. Wiegen hält Trezor selbst nicht für einen verlässlichen Test.
DER HÄNDLER
CryptoBilis war bis zum 9. Oktober ein offizieller Trezor-Händler. Laut Trezor war das der Tag, an dem Ledger Verluste bei Kunden desselben Händlers zu untersuchen begann. Ledger fand in Geräten dieses Händlers ähnliche Mitleser und spricht von einer organisierten kriminellen Gruppe. Laut Trezor arbeiten die Implantate wie bei Ledger, nur angepasst an das Display des Safe 5.
DIE SPUR DES GELDES
Bei Trezor hat bisher keiner der drei Besitzer Verluste gemeldet. Bei Ledger war das anders. Laut Chainalysis war einer der größten Geschädigten selbst Betreiber eines sogenannten Task Scams und verlor über 60 Bitcoin. Bei dieser Masche werden Menschen erst für gefälschte Verkäufe und Bewertungen bezahlt, dann zeigt ihr Konto ein Minus und sie sollen eigenes Geld einzahlen. Am 22. September landeten die Erlöse auf drei Ledger-Adressen. Am 9. Oktober wurden alle drei mit je einer Überweisung in dieselbe Wallet geleert, damals laut Chainalysis rund 4,8 Mio. $. Wo die Geräte gekauft wurden, sagt Chainalysis nicht. Heute sind 60 BTC knapp 3,9 Mio. $ wert.
WAS OFFEN IST
Trezor sagt nicht, wer die Platinen eingebaut hat und an welcher Stelle der Lieferkette. Bis zum 12. November haben sich laut Trezor 48 CryptoBilis-Käufer gemeldet. Wie viele Geräte davon geprüft sind, nennt Trezor nicht.
Die Firmware 2.13.1 vom 11. November macht die bekannten Implantate laut Trezor auf Geräten mit dem Update nutzlos. Schon abgegriffene Wörter schützt sie nicht. Trezor rät allen, die seit März 2026 bei CryptoBilis gekauft haben, auf ein neues Wallet mit neuer Phrase umzuziehen.
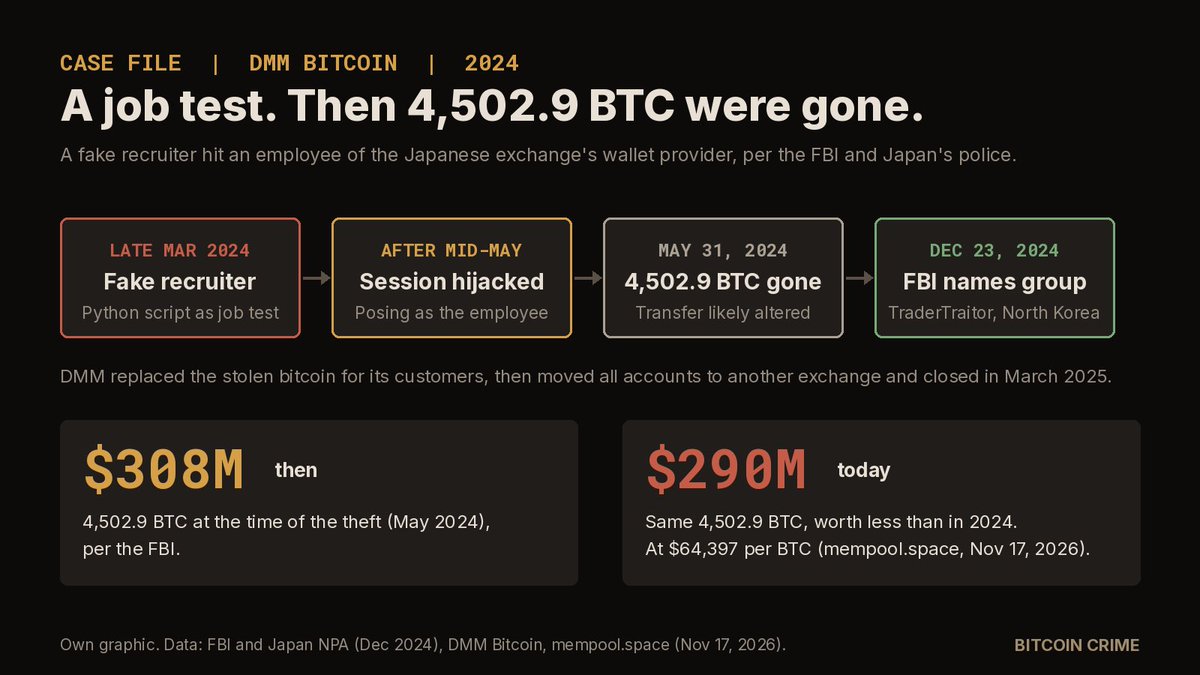
Kein Kunde verlor seine Bitcoin, die Börse überlebte es trotzdem nicht. DMM verlor 2024 laut FBI 4.502,9 BTC, damals 308 Mio. Dollar, an Hacker aus Nordkorea. Der Einstieg war eine Probeaufgabe für einen Job. Neun Monate später machte die Börse dicht.
Laut Report URI lief der Code zum Adresstausch gestern auch auf Ledgers Webseite, eingeschleust über das fremde Testing-Tool Optimizely. Rund drei Viertel der bis zum Abend gezählten Krypto-Beute gingen an eine Bitcoin-Adresse. Ein Abgleich im Browser hilft da nicht.
This is a big one.
We found malicious JavaScript being served through Optimizely to some of the world's largest websites.
178 organisations affected, with everything from crypto theft and card skimming to iOS exploits.
Zoom, BBC, CNN, HSBC, Salesforce, GitLab, KLM, IKEA, Equifax, Ledger. The list goes on... Full list in the post.
https://t.co/f8iiN3nrZ7
WAS WURDE AUS … MT. GOX? Die Frist ist wieder verschoben, 34.358 Bitcoin liegen noch auf zwei Adressen
850.000 Bitcoin meldete Mt. Gox 2014 als verschwunden, damals rund 477 Mio. Dollar. Zum heutigen Kurs wären es über 50 Mrd. Dollar. Zwölf Jahre später warten noch immer Gläubiger auf ihr Geld.
DER ZUSAMMENBRUCH
Mt. Gox in Tokio war einmal die größte Bitcoin-Börse der Welt. Im Februar 2014 stoppte sie die Auszahlungen und beantragte Insolvenz. In ihrer Mitteilung vom 28. Februar nannte die Firma rund 750.000 verschwundene Bitcoin von Kunden und rund 100.000 eigene. Drei Wochen später meldete sie knapp 200.000 BTC, gefunden in einer alten Wallet. Als verschwunden galten danach noch rund 650.000.
DIE SPUR DER BEUTE
Laut einer 2023 veröffentlichten US-Anklage sollen zwei russische Staatsbürger ab 2011 in den Wallet-Server der Börse eingedrungen sein und mindestens rund 647.000 Bitcoin abgezogen haben. Angeklagt sind sie wegen Verschwörung zur Geldwäsche, es gilt die Unschuldsvermutung. Der damalige Chef der Börse wurde 2019 in Tokio wegen Datenmanipulation zu einer Bewährungsstrafe verurteilt, von den Vorwürfen der Veruntreuung und Untreue sprach ihn das Gericht frei.
DIE RÜCKZAHLUNG
Im Mai 2024 schoben laut Analysedaten Wallets des Nachlasses 141.686 BTC auf eine neue Sammeladresse. Im Juli 2024 begann der Insolvenzverwalter, Bitcoin an Gläubiger auszuzahlen. Bis März 2025 hatten laut Verwalter über 19.500 Gläubiger Bitcoin und Bitcoin Cash erhalten.
WO DAS GELD HEUTE LIEGT
Am 2. Juni 2026 bewegte der Nachlass laut Arkham-Daten 10.422 BTC, davon 10.306 BTC auf eine neue Adresse. Eine zweite Adresse hatte im Dezember 2024 rund 24.052 BTC von einer laut Arkham zu Mt. Gox gehörenden Adresse bekommen. Zusammen liegen dort 34.358 BTC. Wert zum heutigen Kurs: über 2 Mrd. Dollar.
DIE FRIST
Die alte Auszahlungsfrist endete am 31. Oktober 2026. Schon am 16. Oktober hatte der Verwalter sie mit Erlaubnis des Gerichts auf den 31. Oktober 2027 verschoben, insgesamt zum sechsten Mal seit Januar 2023 und zum vierten Mal in Folge um ein Jahr. Wer alle Schritte erledigt hat und keine Probleme hatte, ist laut Verwalter weitgehend bezahlt. Viele andere haben die nötigen Schritte nicht abgeschlossen, bei einer beträchtlichen Zahl gab es Probleme bei der Auszahlung.
WAS OFFEN IST
Wie viele Gläubiger noch warten und wie viel Bitcoin am Ende übrig bleibt, sagt der Verwalter in seiner Mitteilung nicht. Er warnt vor gefälschten Mt.-Gox-Seiten und E-Mails. Echt sind laut seiner jüngsten Warnung vom Oktober 2025 nur https://t.co/EWDUM3V5Dj, https://t.co/ubdMOyrSbU und https://t.co/VBOzfNzZJx.
Ausgerechnet Silk Road wurde laut US-Justiz selbst bestohlen. Ein Hacker zog 70.411 Bitcoin ab, damals 354.000 Dollar. Der Betreiber drohte ihm, doch er gab nichts zurück und kaum etwas aus. 2020 stimmte er der Einziehung von 69.370 BTC zu, heute rund 4,5 Mrd. Dollar.
Der Twitter-Hack von 2020 brauchte laut NY-Finanzaufsicht keinen Schadcode. Die Täter riefen als falscher IT-Support an, hatten 130 Konten im Visier und twitterten aus 45. Auf ihrer Hauptadresse gingen laut Gerichtsakte 12,86 BTC ein, damals 117.000 Dollar, heute über 800.000.
FALL DER WOCHE: movie2k. Knapp 50.000 Bitcoin übergeben, jetzt stehen 40.000 weitere im Raum
Knapp 50.000 Bitcoin hat er den Behörden schon übertragen. Jetzt hat der Richter laut Generalstaatsanwaltschaft vorgeschlagen: noch einmal 40.000 Bitcoin, dann könnte sein Prozess eingestellt werden. Die Ermittler rechnen ihm weitere rund 56.000 BTC zu. Nach einer Rechnung der dpa blieben davon rund 16.000 übrig. Bewiesen ist das nicht.
DAS PORTAL
https://t.co/mLeGrU8gC0 war bis Mai 2013 eines der führenden deutschen Raubkopie-Portale. Laut Generalstaatsanwaltschaft Dresden sollen die zwei Hauptbetreiber ab Mitte 2012 mit Einnahmen aus Werbung und Abofallen in großem Umfang Bitcoin gekauft haben. Der Programmierer erhielt davon über 22.000 BTC und kaufte damit laut Behörde vor allem Immobilien. Er wurde 2023 zu einem Jahr und acht Monaten auf Bewährung verurteilt, das Urteil ist rechtskräftig.
DIE ÜBERGABE
Der mutmaßliche andere Hauptbetreiber wurde seit Ende 2019 international gesucht und Ende Mai 2023 im Ausland festgenommen. Am 16. Januar 2024 übertrug er laut Generalstaatsanwaltschaft freiwillig ca. 49.858 BTC auf Behörden-Wallets des BKA. Wert damals: rund 1,96 Mrd. Euro.
DIE SPUR DES GELDES
Im öffentlichen Blockchain-Explorer finden sich am 16. Januar 2024 zwischen 14:29 und 14:46 Uhr fünf Überweisungen, zusammen 49.858,38 BTC aus 786 Teilbeträgen. Die Summe passt exakt zur Angabe der Generalstaatsanwaltschaft. Vier der fünf Empfängeradressen ordnete die Analysefirma Arkham laut heise dem BKA zu, nur nach Volumen und Zeitpunkt. Offiziell bestätigt haben die Behörden das nie.
Von Juni bis Juli 2024 ließ die Generalstaatsanwaltschaft die Coins per Notveräußerung über ein Frankfurter Bankhaus verkaufen. Erlös: 2,64 Mrd. Euro. Heute wären sie knapp 3 Mrd. Euro wert.
DER VORSCHLAG
Seit Februar läuft der Prozess am Landgericht Leipzig, angeklagt ist er unter anderem wegen gewerbsmäßiger Geldwäsche. Ein Urteil gibt es nicht. Die Urheberrechtsvorwürfe sind nach Ansicht des Gerichts verjährt. Wie am 13. November bekannt wurde, hat der Vorsitzende Richter laut einem Sprecher der Generalstaatsanwaltschaft vorgeschlagen, das Verfahren gegen 40.000 BTC einzustellen. Laut MDR kämen 38 Mio. Euro Wertersatz für mögliche Geschädigte hinzu, für einen Mitangeklagten nennt der MDR 600 BTC und 17 Mio. Euro. Bestätigt hatte das Gericht den Vorschlag laut dpa zunächst nicht. Welche Form die Einigung hätte, ist offen. Laut Leipziger Volkszeitung, zitiert von dpa, sieht der Richter beim Nachweis einiger Vorwürfe große Schwierigkeiten.
WAS OFFEN IST
Die rund 56.000 weiteren Bitcoin sind eine Annahme der Generalstaatsanwaltschaft. Ob es sie gibt und wem sie gehören, ist nicht geklärt. Die Anwälte des Hauptangeklagten wollen sich laut MDR beraten. Die 2,64 Mrd. Euro gehören laut Gericht bis zu einem rechtskräftigen Urteil weiter ihm. Was bei einer Einstellung damit geschieht, nennen dpa und MDR nicht. Der Rest hängt am Kurs: Am Freitag waren 16.000 BTC laut dpa gut eine Milliarde Euro wert, am Sonntagmorgen weniger. Nächster Prozesstag ist der 3. Dezember. Es gilt die Unschuldsvermutung.
Das FBI holte 85 % eines Bitcoin-Lösegelds zurück, in Dollar gut die Hälfte. Im Mai 2021 zahlte ein US-Pipelinebetreiber 75 BTC, rund 4,4 Mio. Dollar. Laut US-Justiz fand das FBI 63,7 davon auf einer Adresse, deren Schlüssel es hatte. Im Juni 2,3 Mio. wert, heute rund 4,3 Mio.
Auf dem Höhepunkt hatte pirateat40 laut US-Justiz rund sieben Prozent aller umlaufenden Bitcoin in seinem Besitz. Er versprach bis zu 7% Zinsen pro Woche und zahlte mit neuen Einlagen. Rund 146.000 BTC veruntreute er, damals 807.000 Dollar, heute rund 10 Mrd. 18 Monate Haft.
AUS DEM ARCHIV: 107 Bitcoin weg, weil sich ein Helfer in China elf Wörter merkte.
Er musste nichts hacken. Er saß nur daneben, als sein Bekannter die zwölf Wörter auf einen Zettel schrieb.
DER AUFTRAG
Juli 2023, Qingdao in Ostchina. Ein Bitcoin-Besitzer will 117 BTC zu Geld machen. Ein alter Bekannter hatte ihm schon einmal bei einem Bitcoin-Verkauf geholfen, also fragt er ihn wieder. Auf dessen Vorschlag wechselt er in eine neue, bequemere Wallet und gibt ihm dafür sein Handy. Der Helfer richtet alles ein und mahnt sogar, die Wörter gut aufzuheben. Ohne sie sei alles verloren.
DIE MASCHE
Der Besitzer liest die zwölf Wörter der Wiederherstellungsphrase vor und schreibt sie ab. Der Helfer hört mit. Laut Staatsanwaltschaft merkt er sich elf Wörter und vom fehlenden den Anfangsbuchstaben. Noch am selben Abend probiert er die passenden Wörter durch, bis die Phrase stimmt. Dann schiebt er 107 Bitcoin aus der Wallet. Damals gut 3 Millionen Dollar wert, heute rund 7,8 Millionen.
DER MORGEN DANACH
Am nächsten Tag will der Besitzer verkaufen. Die Wallet ist fast leer. Der Helfer sitzt daneben, bleibt ruhig und tröstet ihn. Erst eine Blockchain-Sicherheitsfirma bringt den Besitzer auf den Verdacht, dass jemand die Coins gestohlen hat. Er geht zur Polizei, im Oktober 2023 beginnen die Ermittlungen.
DIE SPUR DES GELDES
Polizei, Staatsanwaltschaft und die Sicherheitsfirma werten IP-Adressen aus, die mit den Wallets in Verbindung stehen. Sie führen zum Helfer. Er gibt zu, die Bitcoin verschoben zu haben, nennt das aber eine „schützende Übernahme“. Er habe damit spekuliert, verloren und nie Geld bekommen. Die Ermittler verfolgen die Transaktionen. Laut Staatsanwaltschaft verteilte er die Coins auf mehrere Adressen, schickte sie am Ende an die Wallet eines Freundes und ließ den Erlös auf dessen Bankkarte zahlen: gut 660.000 Yuan.
DAS URTEIL
Bitcoin ist in China kein gesetzliches Zahlungsmittel. Die Staatsanwaltschaft argumentierte, es sei trotzdem Eigentum, weil nur der Besitzer es über Schlüssel und Phrase kontrolliert. Am 28. April 2025 verurteilte das Bezirksgericht Licang den Mann wegen Diebstahls zu zehn Jahren und neun Monaten Haft und 100.000 Yuan Geldstrafe. Am 10. November 2025 wies das Mittlere Volksgericht Qingdao seine Berufung ab.
WAS OFFEN IST
Als Diebstahlsbetrag zählte nur der nachgewiesene Erlös von gut 660.000 Yuan, nicht der Marktwert. Die Staatsanwaltschaft begründet das damit, dass Bitcoin in China nicht amtlich bewertet werden kann. Den großen Abstand zum damaligen Marktwert erklärt sie nicht, und auch nicht, ob der Besitzer etwas zurückbekam.
DIE LEHRE
Die Phrase ist die Wallet. Wer sie sieht oder hört, kann alles nehmen, ganz ohne Hack. Deshalb erstellt man sie allein, ohne Zuschauer und ohne fremde Hände am Gerät. Und bewahrt sie immer offline auf.
Ein Silk-Road-Ermittler stand schon wegen Bitcoin-Diebstahls vor Gericht. Trotzdem zog er laut US-Justiz mit dem privaten Schlüssel einer Behörden-Wallet noch rund 1.600 beschlagnahmte Bitcoin ab, damals etwa 359.000 Dollar, heute rund 118 Mio.
Rund 847 Bitcoin aus dem Bitget-Hack sind laut Arkham inzwischen in CoinJoin-Transaktionen gegangen. Ein Teil der Bitfinex-Beute ging ebenfalls durch Mixer, Darknet-Märkte und Chain Hopping, trotzdem wurden im Februar 2022 Lichtenstein und Morgan festgenommen.
Bitget Hacker Update: $78.6M of Bitcoin Moved This Week
1,052.34 BTC ($78.61M) has left the Bitget Hacker's labelled wallets in the past six days. 847.26 BTC ($63.43M) of it entered CoinJoin transactions.
The wallets still hold 959.29 BTC ($71.44M).
Über Bitcoin Fog liefen laut US-Justiz 1,2 Millionen Bitcoin, damals rund 400 Millionen Dollar. Eine Spur der Ermittler: Die Domain bezahlte der Betreiber 2011 über Alias-Konten, doch das erste MT.-Gox-Konto lief auf seinen echten Namen. Tarnung ist nur so gut wie ihr erster Schritt.
@EtherbitHQ Lopp ran a full-chain scan for exactly this pattern and turned up just shy of 48,000 potential poisoning transactions between mid 2023 and early 2025.
FALL: LNbits. Auf einem Server lief der Angriff schon drei Stunden vor der ersten Warnung
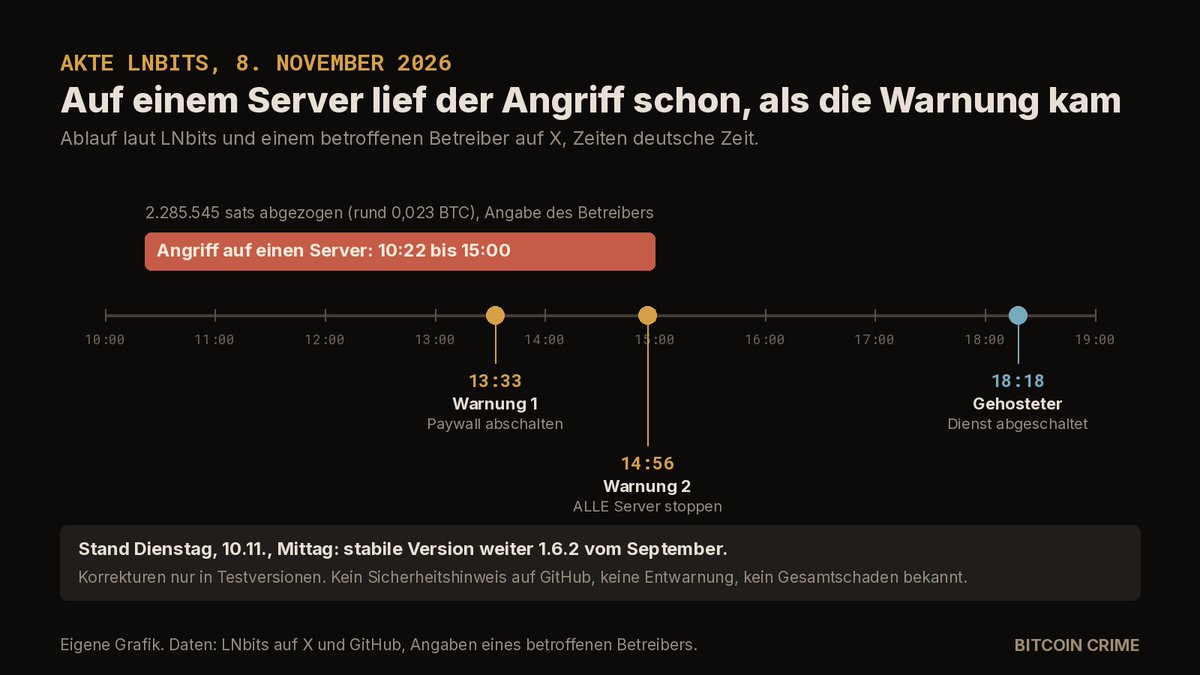
Am Sonntag um 14:56 Uhr kam die Nachricht, die kein Betreiber lesen will: Alle sollen ihre Server sofort abschalten.
DER DIENST
LNbits ist freie Software, mit der man auf einem eigenen Server Lightning-Wallets für andere Nutzer anlegt, etwa für Bezahlseiten, Kassen und Tipp-Bots. Zusatzfunktionen kommen über Erweiterungen.
DER ABLAUF
Am 8. November um 13:33 Uhr bat LNbits auf X alle Betreiber, die Erweiterung „Paywall“ sofort abzuschalten. Man prüfe einen möglichen Fehler. Knapp anderthalb Stunden später folgte ohne Ausnahme der Aufruf, nach einer „Welle von Angriffen“ alle Server sofort zu stoppen, Patches seien unterwegs. Um 18:18 Uhr schaltete das Projekt auch den eigenen gehosteten Dienst ab und kündigte an, binnen 24 Stunden wieder online zu sein.
DER SCHADEN
Noch am Nachmittag meldete sich der Betreiber eines Telegram-Tipp-Bots öffentlich. Neu angelegte Konten hätten über die Lücke 2.285.545 Satoshis von seinem Server abgezogen, rund 0,023 BTC. Nach seinen Angaben lief der Angriff von 10:22 bis 15:00 Uhr, auf seinem Server also mehr als drei Stunden vor der ersten Warnung. Er will seine Nutzer entschädigen. Laut ihm haben ein LNbits-Entwickler und ein Team von Sicherheitstestern bestätigt, welche Erweiterung ausgenutzt wurde. Öffentlich benannt haben sie bis Dienstagmittag weder er noch LNbits.
DIE REPARATUR
Am Montag landeten mehrere Korrekturen im Code. Die wichtigsten sollen verhindern, dass der Server sich von außen dazu bringen lässt, Anfragen an sich selbst zu schicken. Außerdem schaltet eine Korrektur die Selbstregistrierung auch auf bestehenden Servern einmalig ab, selbst wo der Betreiber sie vorher erlaubt hatte. Wer sie weiter will, muss sie jetzt ausdrücklich einschalten. Ob genau das die ausgenutzte Lücke war, hat LNbits nicht gesagt. Die Korrekturen stecken bisher nur in Testversionen. Die stabile Version bleibt 1.6.2 vom September.
WAS OFFEN IST
Wie viele Server angegriffen wurden und wie viel insgesamt fehlt, hat das Projekt nicht veröffentlicht. Einen offiziellen Sicherheitshinweis auf GitHub gibt es nicht, eine Entwarnung auf X auch nicht, Stand Dienstagmittag. Auch dass der gehostete Dienst nach den angekündigten 24 Stunden wieder läuft, hat LNbits nicht gemeldet. Eine Prüfanleitung für Betreiber fehlt ebenfalls.
DIE LEHRE
Der Betreiber nennt seinen Bot selbst einen verwahrenden Wallet-Dienst. Wer eine Lightning-Wallet auf einem fremden LNbits-Server nutzt, vertraut dem Betreiber und jeder installierten Erweiterung. Das ist bequem, aber keine Selbstverwahrung. Größere Beträge gehören in eine Wallet, deren Schlüssel man selbst hält.