🐝#eBPF is back with a practical use case! How to hide a PID on a #Linux system. @Cyber_Sathi shows you a #syscall modification with an eBPF tracepoint. Part 1/2 - stay tuned for the next article!
https://t.co/FhwGVy8RaG
#kernel
👂🐝Avez-vous déjà entendu parler de l'#eBPF, @Cyber_Sathi vous propose une introduction à l'exécution de programmes dans un environnement confiné avec les privilèges du noyau #linux. Une intro suivie de tutoriels dès la semaine prochaine :
https://t.co/QSDtGzrKVP
#kernel
@TheLaluka@CharaChorder https://t.co/aMTJq2Vi3q
Il parle de son expérience de dev, c'est assez cool ! Et ça montre que c'est encore trop claqué pour l'instant
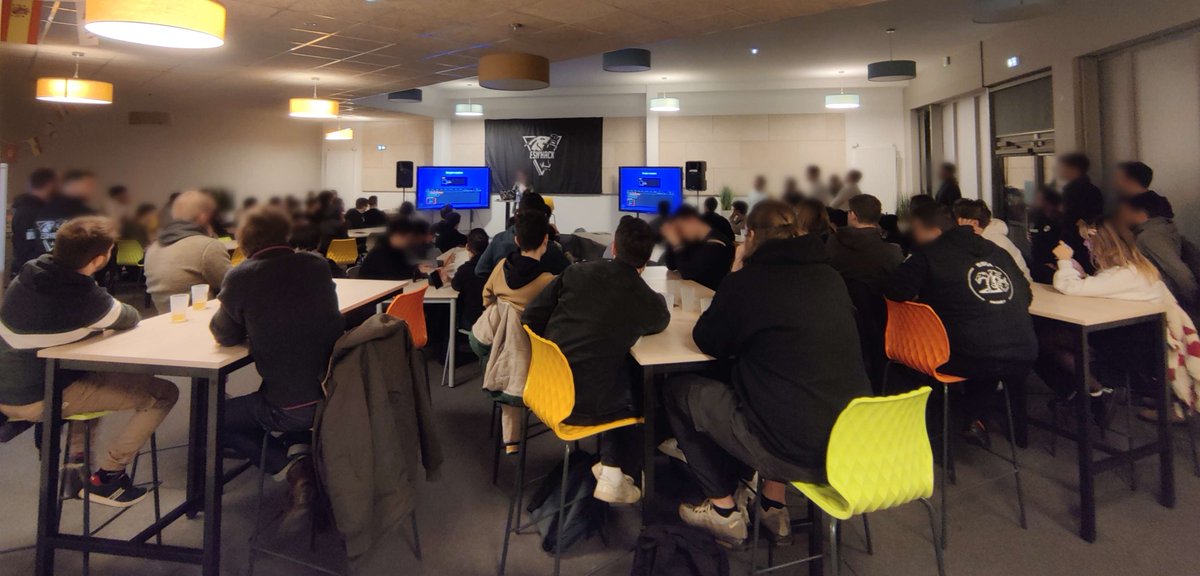
Merci à tous d'être venu à AMBROSIA, l'évènement hivernal de l'ESN'HACK !
En espérant que vous avez apprécié cette seconde édition ainsi que la tartiflette et le vin rouge ! 🍷
Merci encore à tous nos rumpers :
@kevin_mizu@DinerHell@Cyber_Sathi@Rolix_Cy@seulaparis@Ooggle_
@roos_elle @official_php@phpwomenfr Franchement quand je regarde les projets (pour certains vraiment trop bien !) et ensuite le code, j'ai envie de me tirer une balle 😂
Si tu fais un peu de python, la plupart des outils de sécu sont codés sous ce langage et il y a sacré pépites !
Dommage pour le Campus ^^
@roos_elle @official_php@phpwomenfr Je viens de tomber sur ce tweet que je déterre du coup. Si tu veux des projets codés avec les pieds, tu peux regarder du côté des projets en cybersécu, c'est très souvent n'importe quoi le code, sans archi etc...
Un petit exemple https://t.co/uRX1JidiAa