🚨¡Masiva filtración de datos de #Microsoft deja expuestas a miles de empresas!
Afectando a más de 65 mil organizaciones en 111 países con datos como facturas, pedidos de productos, documentos de clientes firmados, detalles de colaboradores, entre otros!
#Alerta#Ciberseguridad
De los servidores mal configurados que contenían información confidencial se encuentran:
🔺Azure Blob Storage
🔺Amazon AWS S3 Buckets
🔺Google Buckets
#BlueBleed#Microsoft#Alerta
🚨¡Masiva filtración de datos de #Microsoft deja expuestas a miles de empresas!
Afectando a más de 65 mil organizaciones en 111 países con datos como facturas, pedidos de productos, documentos de clientes firmados, detalles de colaboradores, entre otros!
#Alerta#Ciberseguridad
⚠️AQUÍ puedes revisar si tu empresa está afectada!!
💬Investigadores de SOC RADAR facilitaron un enlace donde cada empresa puede validar si ha sido afectada por esta falla denominada #BlueBleed causada por servidores mal configurados!
📌https://t.co/aT3t5T2ID0
📢#Oracle publicó su Critical Patch Update de octubre 2022 con 179 vulnerabilidades!
💬Revisa el listado completo de CVE en nuestro portal: https://t.co/xCLTVMv3k7
#CPU#PatchDay#vulnerabilities#ciberseguridad
Existe una vulnerabilidad crítica de RCE #Text4Shell afectando a Apache Commons Text
⚠️ El llamado es a ACTUALIZAR a Apache Commons Text 1.10.0
💬Más información en nuestro portal
https://t.co/VINZPvYNsw
📢Vulnerabilidad Zero-Day en #Zimbra Collaboration Suite que estaba siendo explotada por ciberactores ya tiene un parche!
⚫️ CVE-2022-41352
💬Más detalles en : https://t.co/NCQyX5UUOW
#Fortinet ya lanzó los parches para ésta y otras vulnerabilidades a principios de semana!
⚠️El llamado es a PARCHEAR cuanto antes!
Productos afectados:
📌FortiOS
📌FortiProxy
📌FortiSwitchManager
💬 https://t.co/F4V613afWd
🚨 Hay disponible un #Exploit para la vulnerabilidad crítica de #Fortinet !
⚫️CVE-2022-40684 - CVSS: 9.6
Permite la explotación remota y un acceso total a los dispositivos Fortinet generando un Bypass en el proceso de autenticación.
💬 https://t.co/fVtUQDeRqf
🚨La nueva vulnerabilidad reportada recientemente por la firma de ciberseguridad #Claroty, permite recuperar claves criptográficas privadas globales codificadas y tomar el control de los dispositivos #siemens
💬https://t.co/HGxh4WFS6E
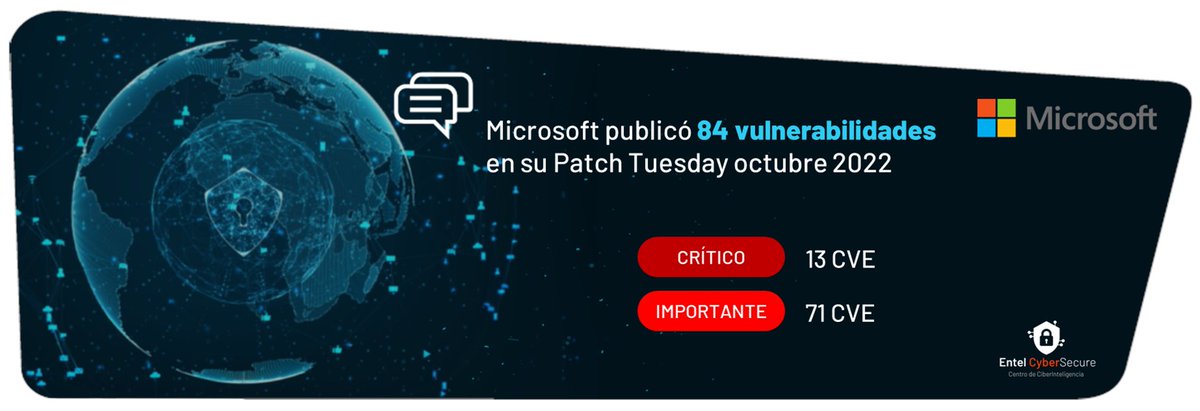
🔴De las 84 CVE parcheadas por #Microsoft en el #PatchTuesday de octubre, 13 son clasificadas como Críticas y 71 clasificadas como Importantes.
Además, hay 2 zero-day y uno de ellos está siendo explotado!
Más detalles: https://t.co/q4R7iB8Ijh
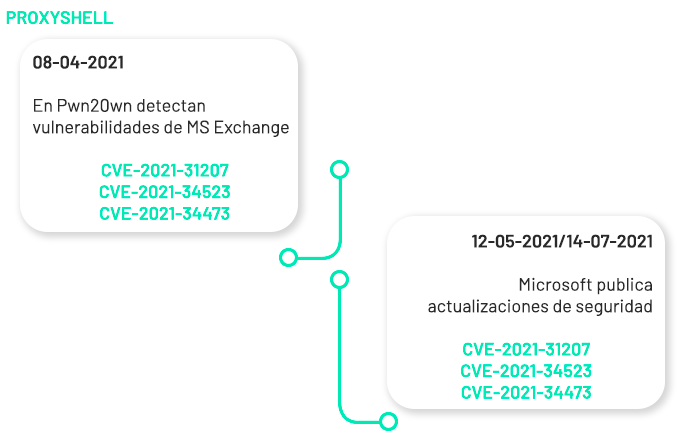
📢#Microsoft ha anunciado nuevas medidas mitigatorias para las vulnerabilidades #ZeroDay explotadas en #MSExchange
Más detalles en nuestro boletín
https://t.co/Pz0iUIk7tA
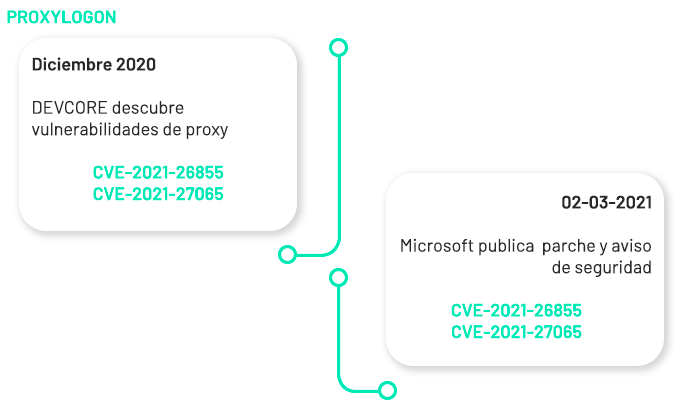
⚠️¡NUEVO ZERO-DAY DE #MSEXCHANGE!
Dos nuevos #ZeroDay están siendo explotados en servidores de #Microsoft#Exchange
🔴CVE-2022-41040
🔴CVE-2022-41082
El llamado es a actualizar sus equipamientos tecnológicos cuanto antes!
Pronto ampliaremos la noticia en nuestro portal!
🔴 #Ransomware#LockBit quien vulneró los sistemas del Poder judicial de Chile 🇨🇱, durante el mes de septiembre lleva 219 víctimas a nivel mundial!
⚠️Puedes encontrar más detalles e IoC´s de este ransomware en nuestro boletín:
https://t.co/Pq29fyAeMc
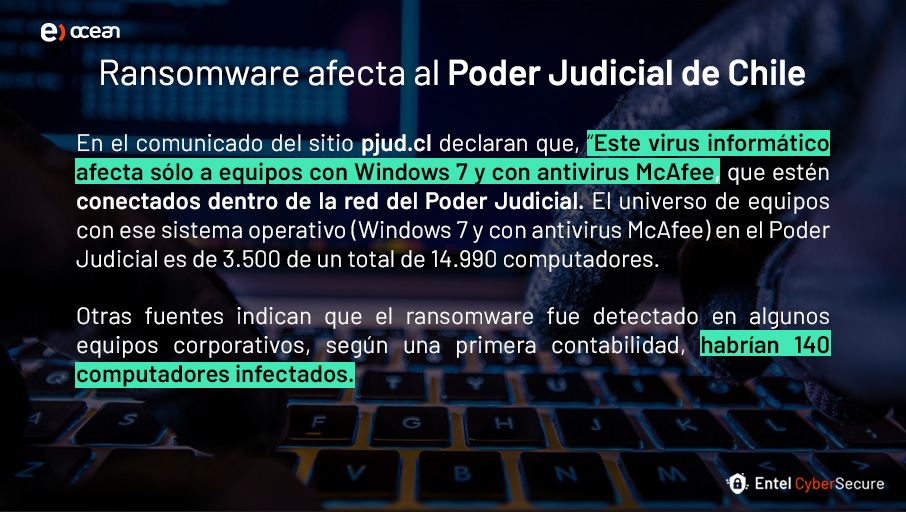
🚨Alerta de Seguridad Cibernética | El CSIRT de Gobierno, constató este lunes 26 de septiembre los alcances de un incidente de ciberseguridad que afectó al Poder Judicial. Detalles aquí: https://t.co/heY74J1Ayg #CSIRTGob
🔴 El departamento de informática del #PoderJudicial de #Chile alertó sobre un #ransomware que ha vulnerado sus sistemas. Solicitan a sus funcionaros no abrir correos de dudosa procedencia o provenientes del tercer poder del Estado.
#Windows7#McAfee#Hackeo
⚠️🚘 El pasado 15 de septiembre #uber fue víctima de un incidente de #ciberseguridad por #phishing . El atacante se hizo pasar por personal de Uber TI
Más detalles en: https://t.co/tJwaxTvpO6
⚠️ Actualización de #CSIRTGob sobre #ataque producido a #SERNAC por #Ransomware aún sin identificar.
Revisa nuestro boletín con todos los detalles!📢
https://t.co/HCPW7XdSuz