Analista de Ciberseguridad |Integrador en soluciones de Ciberseguridad | Especialista en Network | Trabajo Remoto | Consultorias 🕵- Aveces es bueno un shutdown
⚡️Herramientas Gratuitas⚡️
👉 Si deseas mejorar tus habilidades en Ciberseguridad y Hacking estas herramientas GRATUITAS sobre OSINT te pueden ayudar.
🔧Diagnostic & lookup tools -> https://t.co/ouEhi8ft0r
🔧Cisco Reputation Check -> https://t.co/Vl5SDlxJGc
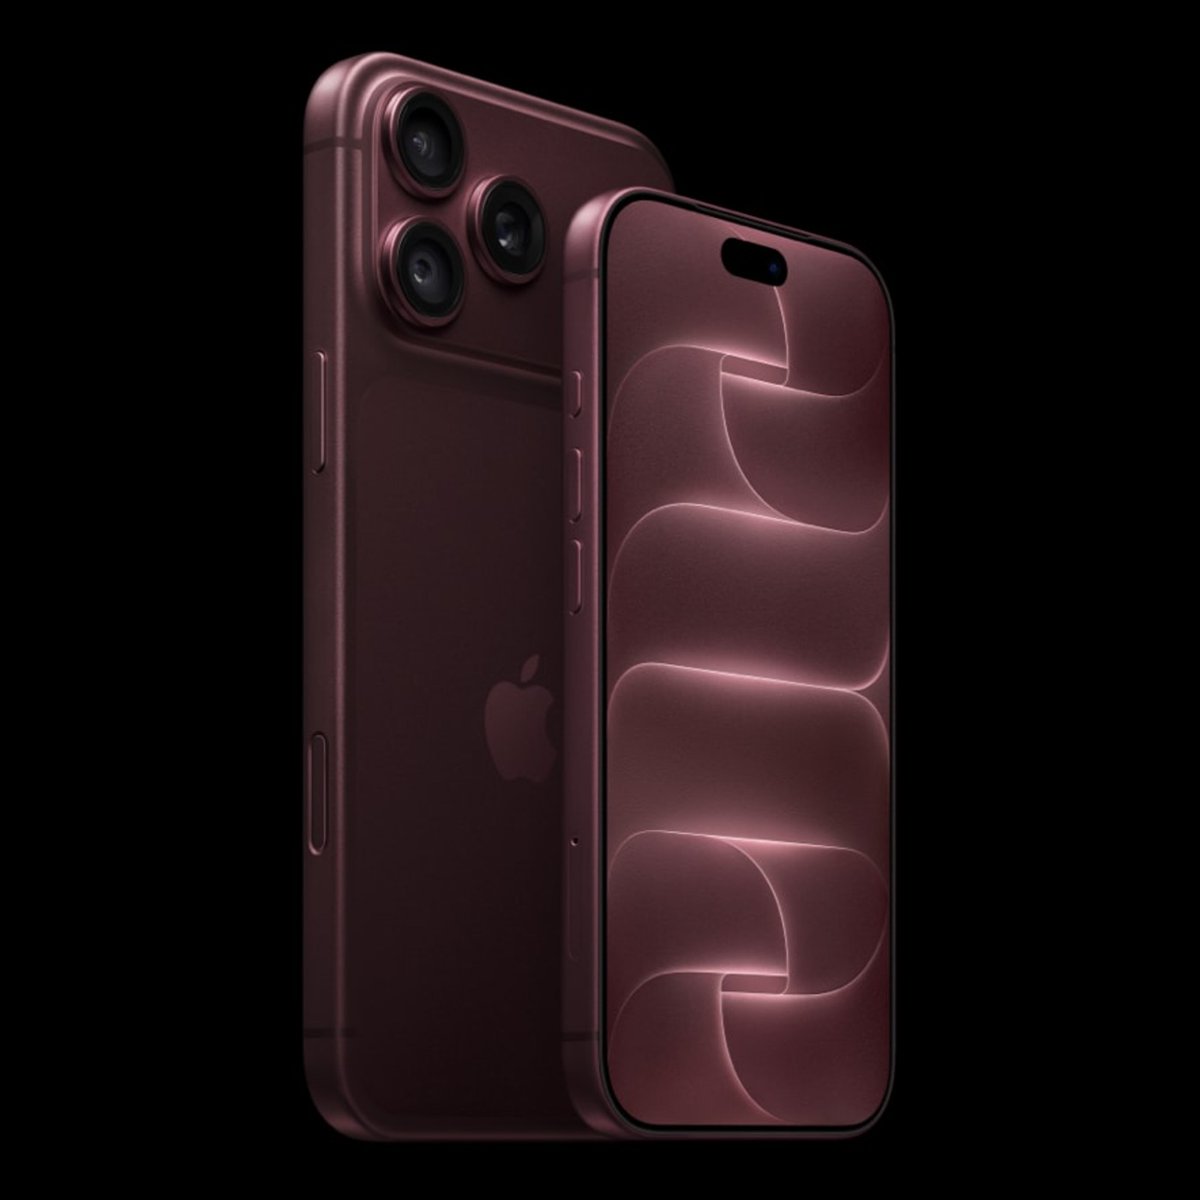
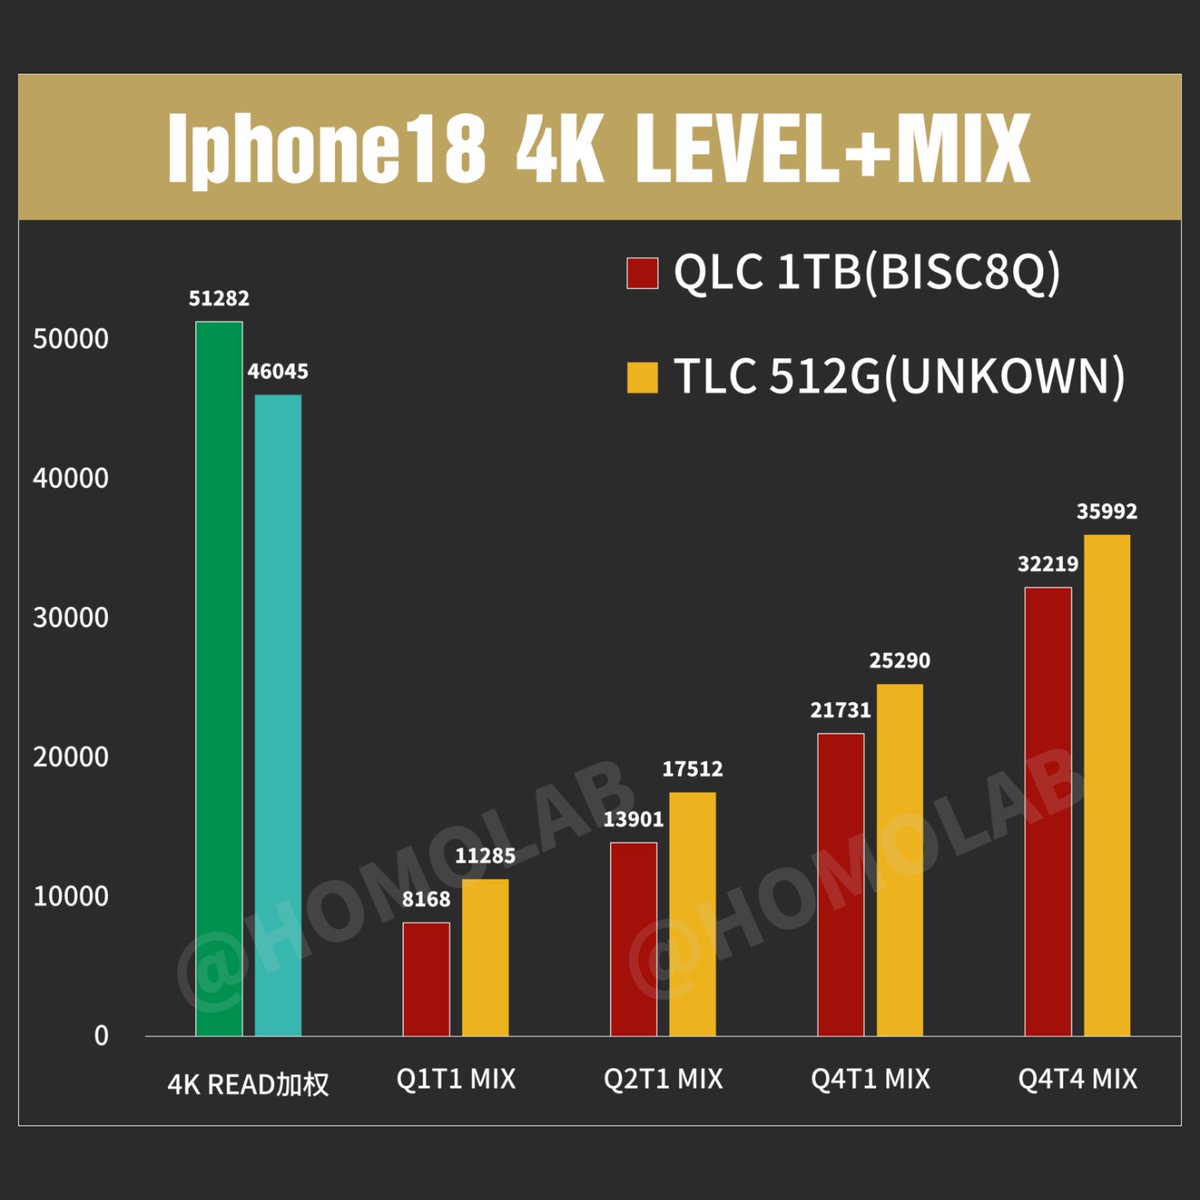
❗️ Benchmarks show the 1TB iPhone 18 Pro Max becomes as slow as an SD card due to its QLC memory. The $600 cheaper 256GB model uses TLC and is way faster.
HOMOLAB found the 1TB's QLC storage falls from 3,000+ MB/s to an average of 79.4 MB/s once its caches fill, dipping to 1.1 MB/s at 60% full.
A 512GB iPhone 18 Pro with TLC beat it in every mixed read/write test, by up to 38%.
De la idea a la app en minutos. 🚀
Llegó Gemini 3.8 Flash a Google AI Studio: genera prototipos funcionales, interfaces interactivas y agentes de datos analíticos a partir de simples instrucciones o imágenes. 🎨💻
Pruébalo gratis aquí: 👇
🔗https://t.co/ogQowwSAvW
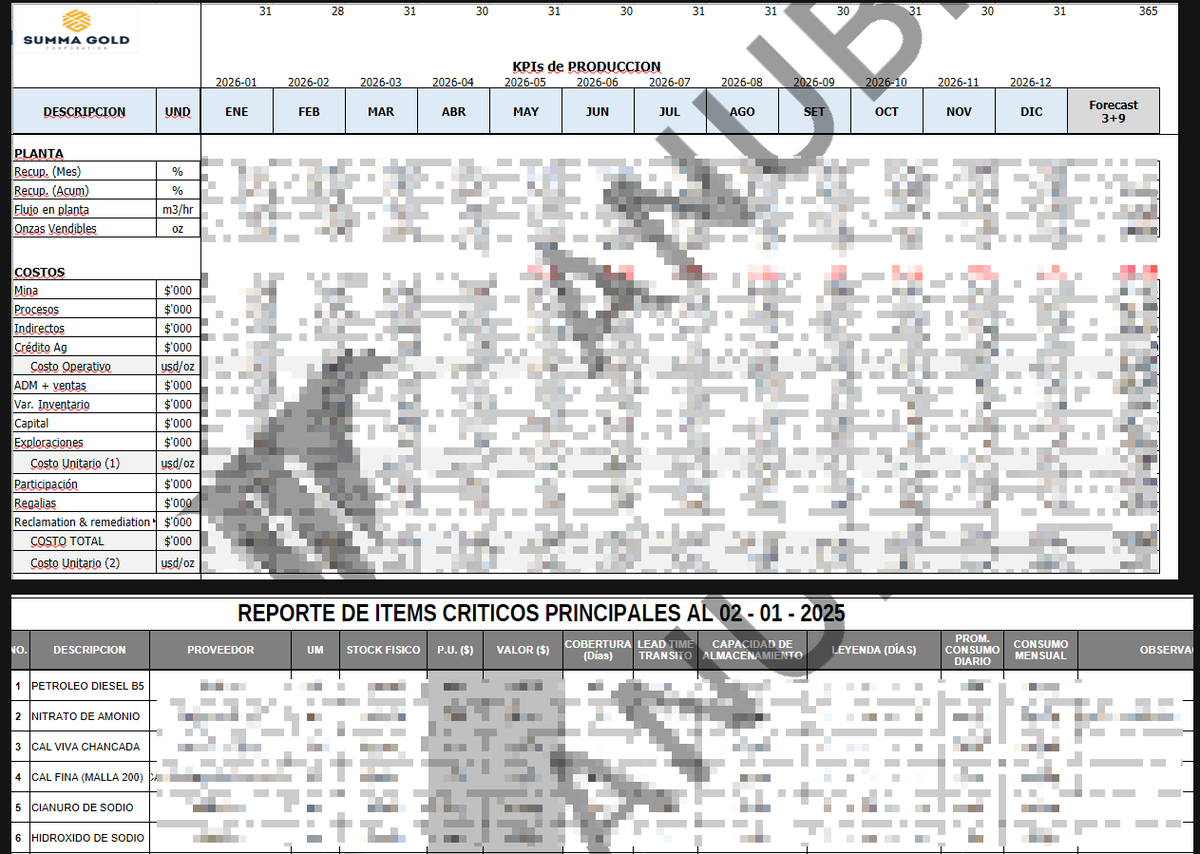
🚨 Threat Alert | Ransomware | Summa Gold Corporation S.A.C. – Perú 🇵🇪
El grupo de ransomware Anubis ha listado a la empresa minera Summa Gold Corporation S.A.C. como una de sus víctimas en su portal de extorsión, afirmando haber extraído datos de la organización.
📂 Detalles del incidente:
• Organización: Summa Gold Corporation S.A.C.
• Industria / Sector: Minería / Metales
• Sitio web: https://t.co/dosNe9k3al
• Actor de amenaza: Anubis Ransomware
• Volumen: No especificado
• Datos expuestos / Impacto: Exfiltración de información interna y confidencial de la empresa.
• Estado: Amenaza activa anunciada públicamente.
• Fecha de reporte: 20/09/26
#ThreatAlert #Peru #Ransomware #SummaGold #Cybersecurity #Ciberseguridad
Si necesitan ayuda encontrando un laburo mejor pago, remoto, o reorientando su carrera, lo que necesitan está en https://t.co/jZb81nusjC 👈
Pueden empezar tomando este diagnóstico gratuito (no hace falta registrarse): https://t.co/LVrMxzzj3V
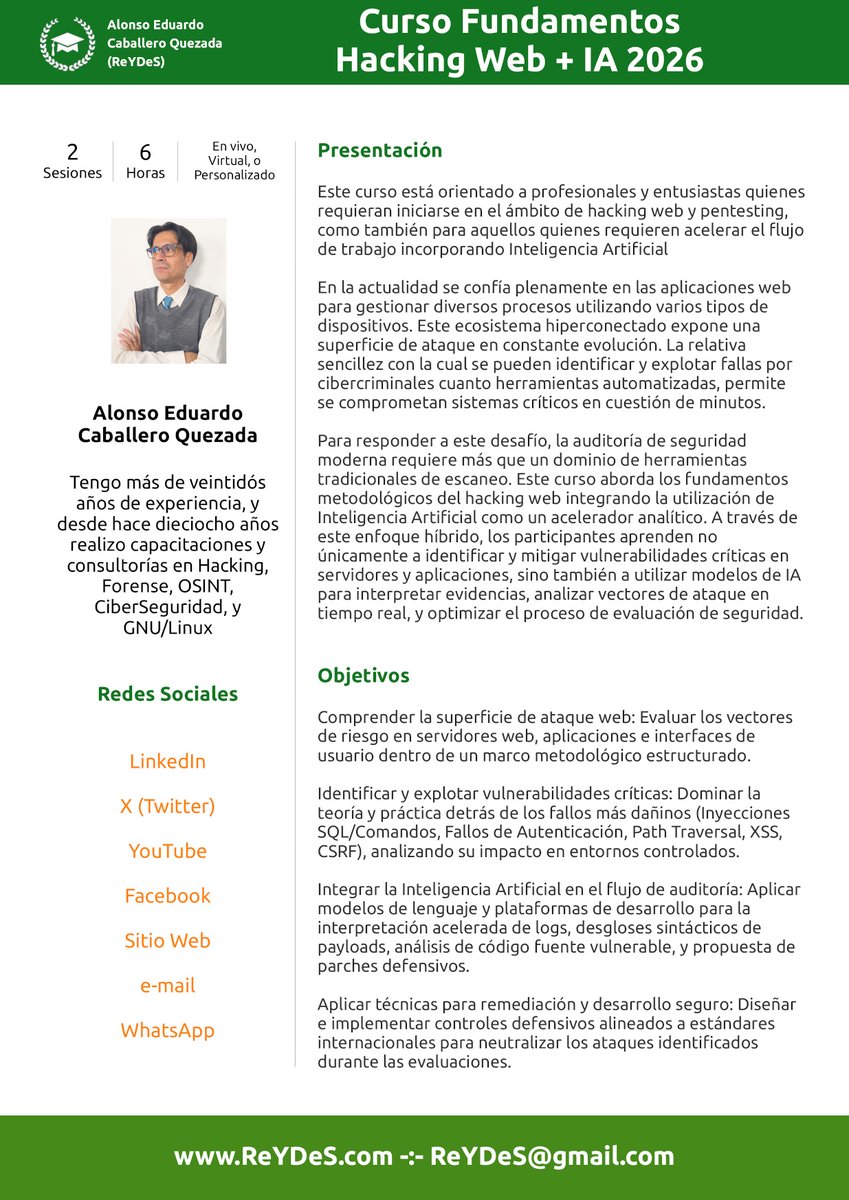
🤖 Convierte a la Inteligencia Artificial ⚔️ en tu mejor copiloto para hacking web 🌐
🦂 Fundamentos de Hacking Web + IA
⭐️ Miércoles 23 y viernes 25 de setiembre 2026
⏳ De 8:00 pm a 11:00 pm (UTC -05:00)
📲 WhatsApp: https://t.co/3m2n63SL51
⚙️ https://t.co/N3aBapVDp7
#WebAppSecurity #WebSecurity #OWASP #Pentesting #PentestingTools #EthicalHacking #Hacking
Crowd's here, let's get started Mumbai! 🔥🔥🔥
The hall is filling up and we're ready for a packed day at #ZenithLive.
Next up: Keynotes and breakout tracks.
See what's ahead: https://t.co/God8X6KF0t
#ZeroTrust#AISecurity#Cybersecurity
You wouldn’t give your kid full access to your streaming account, so why do it at work? 🔐
Adversaries don’t break in; they log in via uncontrolled privileges.
Idira secures human, machine & agentic identities with zero standing privilege controls. Control the chaos.
https://t.co/vWxtroT0Sx
🚨 Threat Alert | Data Breach | Proyecto Especial Chavimochic – Perú 🇵🇪
El actor de amenaza "frouzenx" anunció la vulneración y extracción de 30 bases de datos pertenecientes al Proyecto Especial Chavimochic del Gobierno Peruano.
📂 Detalles del incidente:
• Organización: Proyecto Especial Chavimochic
• Industria / Sector: Gobierno / Administración Pública
• Sitio web: https://t.co/Fm7fufA4d1
• Actor de amenaza: frouzenx
• Volumen: 30 bases de datos con más de 800,000 registros (incluyendo más de 23,000 documentos de identidad e imágenes).
• Datos expuestos / Impacto: Filtración de más de 400,000 registros de patrones de movimiento, 421 cuentas contables con contraseñas encriptadas (bcrypt), documentos de identidad e imágenes. Además, el atacante afirma tener control sobre cuentas de administrador con privilegios FILE/SUPER.
• Estado: Publicado
• Fecha de reporte: 18/09/26
#ThreatAlert #Peru #DataBreach #ProyectoEspecialChavimochic #Cybersecurity #Ciberseguridad