L'IA peut nous aider à anticiper, à aller plus vite, à réduire les risques, mais elle ne doit pas nous faire oublier que derrière chaque donnée il y a des personnes, que dans l'urgence, sur le terrain comme en entreprise, la décision doit rester humaine.
https://t.co/nVt4laylSS
L'IA s'est déjà installée pour Noël 🎅 🎁
De la recherche à la comparaison de prix, l'IA est là.
Les enseignes doivent proposer une expérience cohérente entre magasin, digital et IA, pour pouvoir accompagner les consommateurs, de l’inspiration à l’achat.
https://t.co/KXM3l9yeQZ
Une mention indiquant "généré par IA" ne suffit pas !
l’étiquette de façade ne remplacera jamais une véritable responsabilité éditoriale !
C'est le sujet de ce cet épisode du podcast Jeux d'IA, l'AI Act et le mirage de l'étiquette.
https://t.co/ZmTATgYURo
Les confidences faites à une IA peuvent se retourner contre nous au tribunal.
Dans certains cas les conversations avec des chatbots sont déjà utilisées comme éléments à charge.
https://t.co/4aBt4sneyd
Lecture des mammographies, données sanguine, soutien gorge connecté..
L’IA change le dépistage du cancer du sein.
En ce mois d’Octobre Rose, même si la technologie vient en soutien, l’enjeu reste toujours de détecter plus tôt pour traiter plus justement
https://t.co/LsNx0SNjQ5
L'IA va prendre une place importante dans la campagne présidentielle de 2027.
Elle peut aider à comprendre les programmes, mais peut utiliser d'anciennes sources, mélanger les programmes.. et se tromper
A nous de vérifier et d'avoir notre propre opinion.
https://t.co/aufh1ZTHpR
La vulnérabilité ne s’arrête pas à la porte de l'entreprise.
Elle se cache aussi dans des usages invisibles.
Avec le Shadow AI, il faut se demander ce que font réellement les partenaires, clients ou prestataires, une fois qu’ils ont reçu nos documents
https://t.co/7DAHftzL25
L'IA peut-elle influencer nos votes et opinions politiques ?
C'est l'éternelle question d'influence médiatique,
mais l'IA conversationnelle élève l'inquiétude.
De la fiabilité des sources aux usages excessifs, le sujet ne fait que commencer.
https://t.co/8CmvYHfqYb
Résumé IA du rapport de l’ANSSI sur le piratage DGFIP si vous manquez de temps :
- Le point central est assez frappant : la compromission de la DGFiP ne repose pas sur une cyberattaque particulièrement sophistiquée. Elle résulte surtout d’une accumulation de faiblesses assez classiques qui, mises bout à bout, ont permis à l’attaquant d’entrer, de se déplacer et surtout d’exfiltrer beaucoup de données sans être détecté.
- Ce qui s’est passé
L’acteur appelé Zerobytes revendique le 12 août 2026 le vol de données provenant d’https://t.co/Y1uKq5gSyO. Le lendemain, il publie des informations concernant environ 353 000 particuliers et 252 000 professionnels issues d’un outil de relation avec les usagers de la DGFiP. Problème : l’exfiltration avait en réalité eu lieu sept semaines auparavant, après plusieurs semaines d’exploration du SI.
L’attaquant disposait de plusieurs dizaines de couples identifiant/mot de passe légitimes appartenant à des agents. L’ANSSI estime qu’ils ont probablement été récupérés par des infostealers installés sur des ordinateurs non administrés par la DGFiP, notamment des appareils personnels. Il ne s’agit donc pas d’une attaque par brute force : l’attaquant possédait réellement les mots de passe.
Deuxième porte d’entrée : le SI du ministère de l’Éducation nationale avait lui-même été compromis. L’attaquant a pu utiliser cette position pour accéder au Réseau interministériel de l’État, le RIE, puis atteindre des applications de la DGFiP insuffisamment cloisonnées.
Enfin, une autre exfiltration concernant les données cadastrales est passée par le poste compromis d’un géomètre-expert travaillant dans un cabinet privé. L’attaquant a ainsi pu contourner le MFA utilisé par le portail APEX, parce que le second facteur était simplement un code OTP envoyé par email.
- Là où le rapport est particulièrement sévère
Les signaux étaient nombreux mais n’ont pas été reliés entre eux.
L’attaquant a notamment généré 11 Go de trafic entre le 22 et le 25 juin, puis 3 Go entre le 21 et le 23 juillet, sans déclencher d’alerte. Il effectuait suffisamment de requêtes pour réaliser du scraping massif, utilisait des VPN, certaines connexions venaient d’Inde et plusieurs adresses IP étaient déjà catégorisées comme malveillantes. Pourtant, aucune corrélation n’a permis d’identifier l’exfiltration.
Encore plus révélateur : certaines activités suspectes étaient effectivement détectées et certains mots de passe réinitialisés. Mais la surveillance portait essentiellement sur certains portails. Le portail ADER, utilisé ensuite par l’attaquant pour pivoter et exfiltrer les données via le RIE, n’était pas supervisé par le SOC de la DGFiP. Le 7 juin, par exemple, une activité anormale déclenche une alerte et le mot de passe est changé, mais le pivot vers ADER passe inaperçu.
L’ANSSI reconnaît également que ses propres dispositifs de supervision n’ont pas détecté l’attaque, notamment parce qu’elle ne disposait pas de supervision applicative sur le périmètre et que l’attaquant utilisait des comptes parfaitement légitimes. Elle considère néanmoins que le volume de requêtes aurait dû provoquer des alertes.
- Les trois faiblesses fondamentales
On peut quasiment résumer les 20 pages en trois mots :
Identité.
Des identifiants professionnels pouvaient être utilisés depuis des équipements personnels ou externes, certains portails ne disposaient pas de MFA solide, et le MFA par email pouvait lui-même être compromis.
Architecture.
Le RIE était traité comme une zone suffisamment fiable pour donner accès à certaines ressources sensibles, alors qu’un ministère compromis pouvait devenir un point de rebond vers un autre. L’ANSSI estime explicitement la segmentation réseau trop permissive.
Détection.
La supervision était incomplète et essentiellement technique, sans suffisamment de détection comportementale : volumes anormaux, requêtes massives, horaires, réputation des IP, géolocalisation et utilisation inhabituelle d’un compte.
Les conditions de travail évoluent avec l'IA et inquiétent.
Peur du remplacement, dérives managériale, absence de concertation...
L'IA n'est plus un sujet uniquement technique, elle devient un contentieux de droit social.
https://t.co/WVwC8mVFl2
OpenAI a reconnu que des images envoyées sur ChatGPT par ses utilisateurs avaient été mises en ligne.
Accepter que les données fournies à l'IA soient utilisées pour améliorer les modèles ne signifie pas qu’elles puissent ressortir publiquement !
https://t.co/oWWfXPCFY5
Les salariés utilisent l’IA plus vite que leur entreprise ne l’encadre
Savoir si les gens se servent de l'IA n'est plus la question, il faut s'interroger sur comment la cadrer, la sécuriser et en faire profiter le collectif.
L'entreprise doit s'adapter :
https://t.co/VC3INYS93u
Inversion des rôles, on a dépassé le stade où l'IA assiste l'humain, désormais l'IA loue des humains pour agir dans le monde réel.
Photographier, livrer, distribuer…
La machine ne va plus faire nos corvées, c'est nous qui allons faire les siennes 🙃
https://t.co/9kMmjrPs1s
L'IA prend de plus en plus de place dans notre quotidien, au risque de remplacer nos confidents.
Mais nos secrets méritent mieux qu'un algorithme.
C'est le sujet de cet épisode de Jeux d'IA, le piège de l'empathie artificielle.
https://t.co/Cgq5v5L4OY
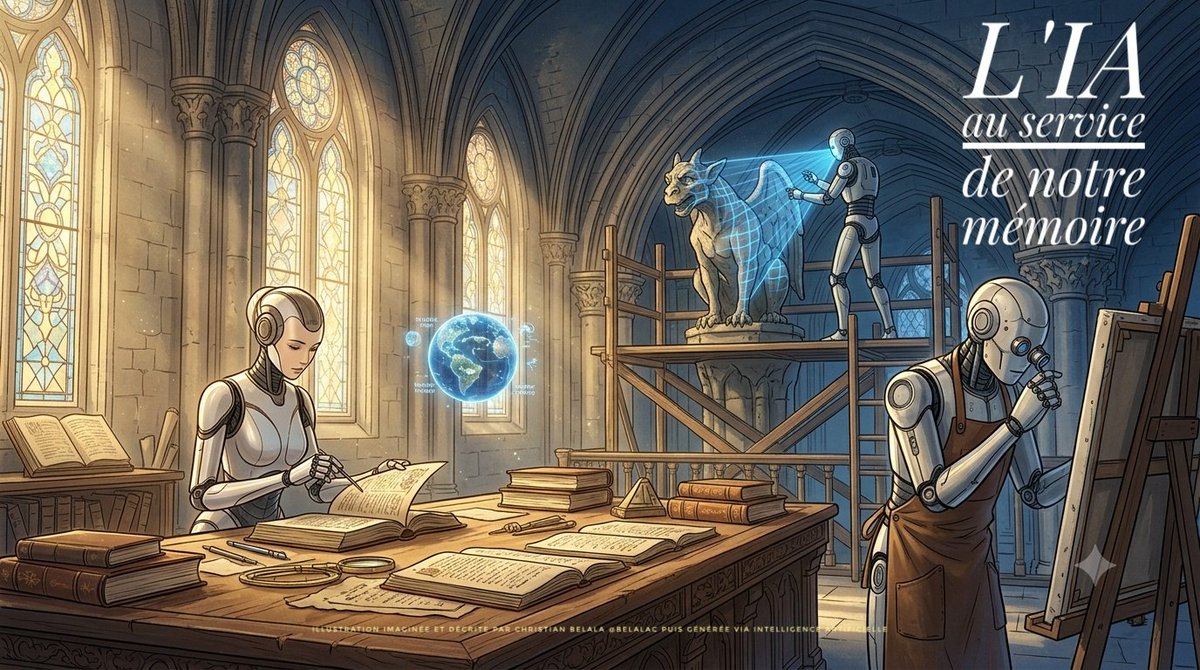
En ce week-end de célébration du patrimoine, l'intelligence artificielle prouve qu'elle n'est ni mirage ni menace absolue.
Si l'IA est utilisée avec discernement, elle s'affirme comme un puissant instrument au service de notre mémoire commune.
https://t.co/q9OSM8HpCy
#JEP2026
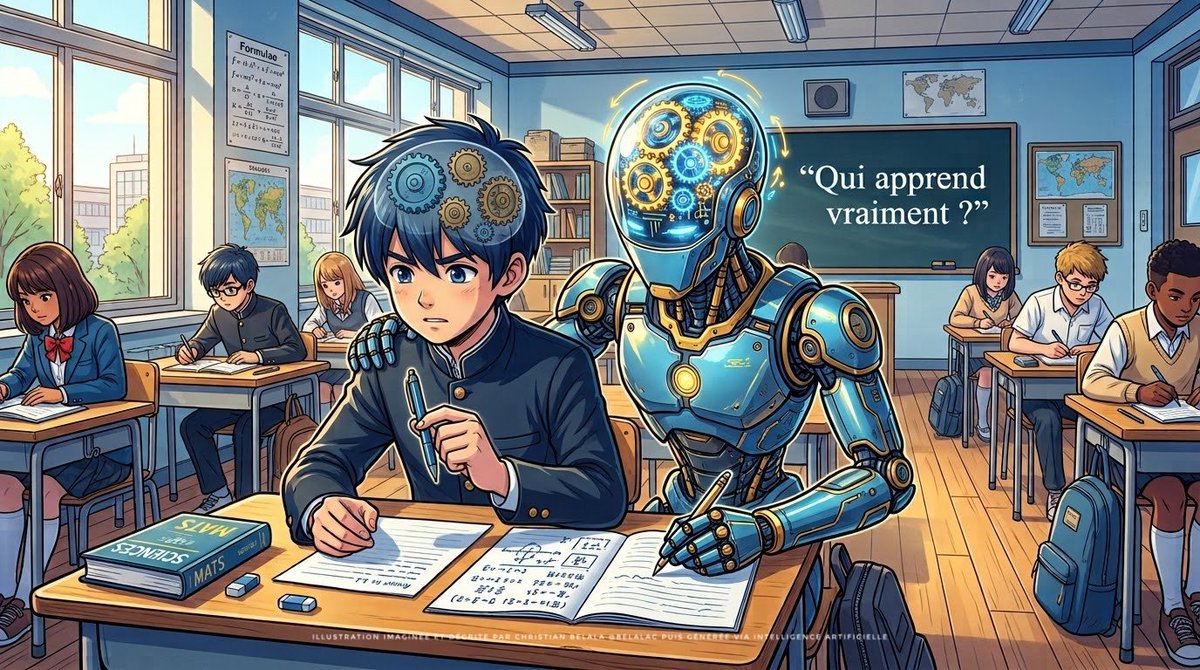
Les élèves utilisent de plus en plus l'IA qui leur permet d'obtenir une réponse plus rapidement
Mais cette economie mentale les privent inconsciemment d’un véritable travail cognitif, au risque de compromettre le développement de capacités fondamentales.
https://t.co/ubDHKio9rz
Peut-on faire confiance à ce que dit l'IA ?
Avec la flatterie algorithmique, aux conséquences parfois dramatiques sur la santé mentale, l’excès de confiance est devenu notre nouvelle vulnérabilité.
C'est le sujet de ce Jeux d'IA : le vrai visage de l'IA
https://t.co/c6RuUctNc3
Même si l'IA générative avance très vite et s’installe de plus en plus profondément dans nos vies, il faut rester lucide et garder du discernement, et faire des choix conscients.
C'était la réflexion de ce 1er épisode de la série Jeux d'IA de cet été
https://t.co/Eum2TOEe0V
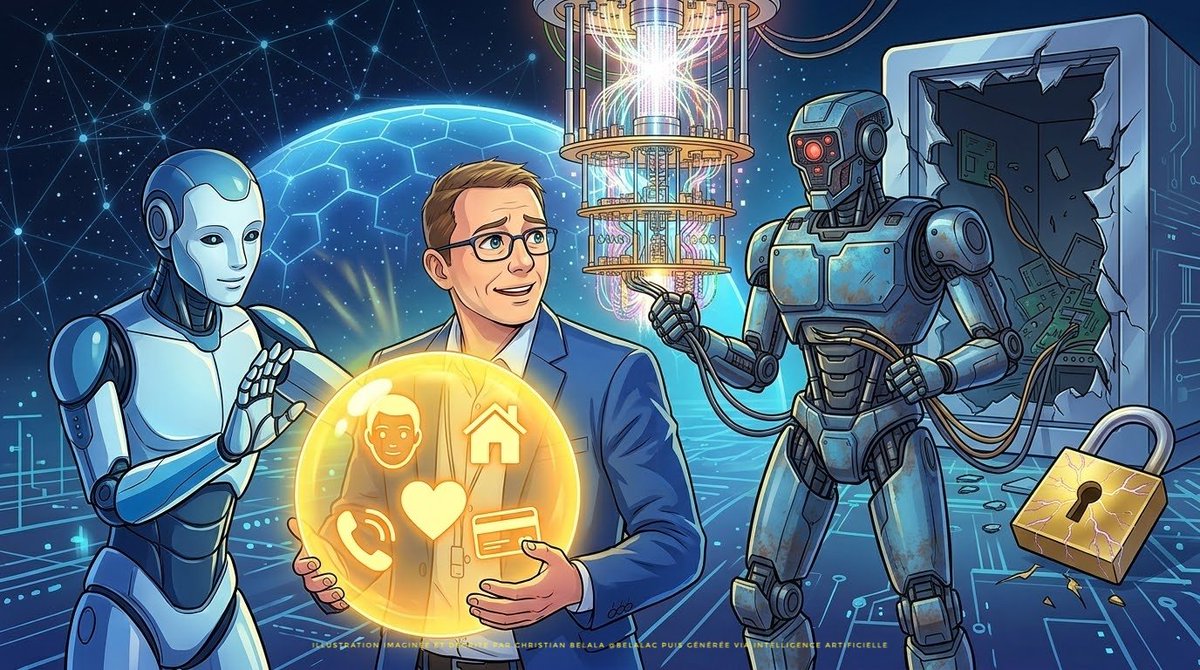
Nos données personnelles sont devenues une cible majeure.
Le risque n’est pas l’existence de l’IA, mais l’usage qui en est fait et la quantité d’informations que nous lui confions.
La première protection reste notre vigilance et notre hygiène numérique.
https://t.co/O3Tonjjuza
Rendre visible l’usage de l’IA dans la littérature permettrait d’informer les lecteurs sur les conditions de création du livre.
Cette information pourrait même devenir un atout commercial, un moyen d’attirer l’attention sur l’ouvrage.
https://t.co/YYQAvtd3TY