Voy a dejar a un lado mis twits absurdos y humorísticos en la cuenta, para expresar mi opinión sobre lo que está pasando con la DANA en Valencia.
PD: Ante todo amor, compasión, solidaridad y apoyo a las víctimas.
Abro hilo 👇🏼
#DanaValencia#GobiernoCriminal
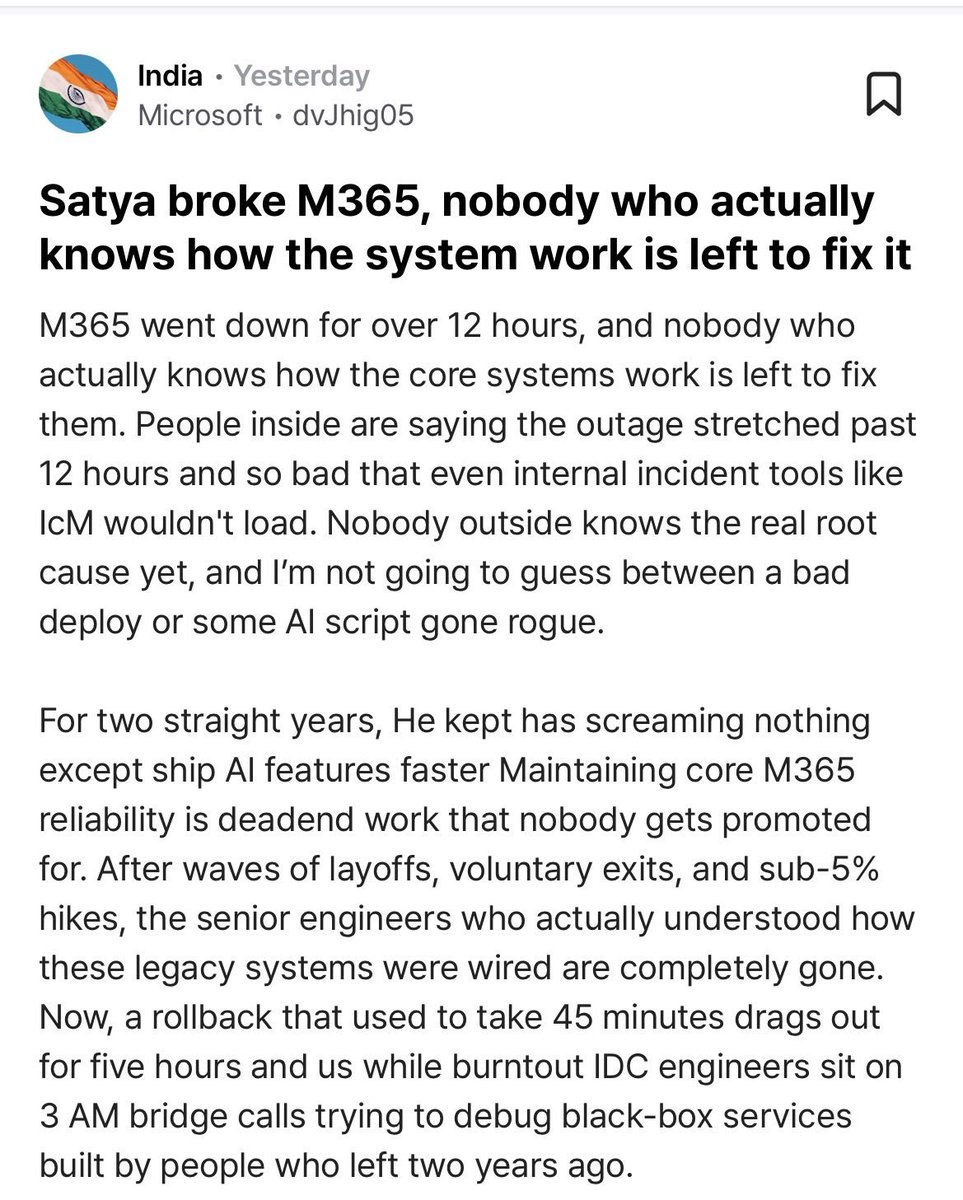
MS 365가 왜 12시간이나 멈췄는지, 직원이 직접 털어놨어요
장애가 얼마나 심했냐면
사내 장애 대응 툴까지 안 열렸대요
소화기까지 같이 탄 셈이죠
2년 동안 위에서 한 말은 "AI 기능 더 빨리"
기존 시스템 지키는 일은 승진도 안 되는 일이 됐고
해고랑 퇴사가 이어지면서
옛날 시스템 구조를 알던 시니어들이 다 나갔대요
그래서 45분이면 되던 롤백이 5시간
새벽 3시에 엔지니어들이
2년 전에 나간 사람이 만든 시스템을 뜯어보고 있었다고..
익명 글이라 다 믿을 순 없지만
"그 사람 나가면 아무도 몰라요"
회사 다니면서 이 말 한 번쯤 들어보셨죠
Microsoft Threat Intelligence observed an active phishing campaign exploiting the Microsoft 365 service disruption on November 12. The messages impersonate Microsoft 365 service health notifications and reference the legitimate Exchange Online incident EX1550543.
Some of the phishing emails Microsoft detected on November 13 falsely claim that messages were held during the outage and will be deleted within 24 hours unless recipients click to restore them.
Observed subjects follow the pattern "Outage - [six-character code]," with sender display names using organization-specific prefixes followed by "Outage Notification" or "Service Health."
The campaign uses three sender domains, moments-notice[.]com, planetmaison[.]com, and newbooker[.]com, with recipient-specific SendGrid click-tracking links redirecting to reallifeaccounting[.]com, including the observed path /themelist0.html. Similar messages targeted organizations across multiple US sectors.
The activity is consistent with credential phishing, although credential collection and malware delivery have not been confirmed.
Security teams can use Microsoft Defender for Office 365 Threat Explorer and Microsoft Defender XDR advanced hunting (EmailEvents, EmailUrlInfo, and UrlClickEvents) to identify suspicious messages, examine embedded URLs, and investigate user clicks.
Microsoft Defender for Office 365 Safe Links provides time-of-click protection against malicious URLs when properly configured. Organizations should verify their Safe Links policies, investigate potential user interactions, and confirm service disruptions directly through the Microsoft 365 admin center.
La responsable de ciberseguridad electoral engañó a la Junta Electoral Central al asegurar que no hacía falta verificar el código QR de la app MiDNI https://t.co/8ZED2cAQ3L
‼️ Uber Confirms Data Breach – Hackers Stole Users’ Personal Information
Details: https://t.co/bRl1PjU3bw
Uber has confirmed a data breach involving the personal information of thousands of U.S. drivers after hackers accessed records held by Fireworks AI, a third-party technology provider.
The exposed information includes driver’s license details. Uber is notifying affected people, but it has not disclosed the total number impacted nationwide.
The incident became known to Uber on October 9, 2026, when its service provider reported that an unauthorized party had compromised internal login credentials.
Those credentials allowed the attacker to access Uber’s account with the provider, creating a path to personal records stored outside Uber’s own systems.
#cybersecuritynews
🚨⚠️La Comisión Europea de Von der Leyen APROBÓ un plan para DESTRUIR la agricultura y la ganadería con la excusa del "cambio climático"
Los Países Bajos es solo la Punta del Iceberg...
Su único objetivo es crear HAMBRUNAS poblacionales... AGENDA 2030 EN MARCHA ⚠️
LA GUERRA CONTRA LOS GANADEROS Y LOS AGRICULTORES ES REAL Y ES GLOBAL ⚔️🔥
مرحله اول خاموشی
ایمیل (Outlook)
مرحله دوم خاموشی
اینترنت
مرحله سوم خاموشی
تلفن
به این ترتیب است.
لطفاً برای شرایطی که اینترنت قابل استفاده نیست،
و همچنین شرایطی که تلفن قابل استفاده نیست، آماده باشی��.
+Q
@Nolesexo@RiamuGMD@DalasReview Quizás el siguiente post le pueda hacer reflexionar un poco más en profundidad sobre lo que comento (eso si, hágame el favor de traducirlo al Español 😂) 👇🏼
Tambien le adjunto otra captura donde se explica un poco el punto que estamos viviendo en estos días 😉
Microsoft kesintileri, OpenAI ve diğer yapay zeka sistemlerinde yaşanan arıza ve şimdide ABD Havacılığının durdurulması. Hepsi iletişim arızası gibi kısa bir cümle ile açıklanıyor.
İddialar o ki;
Yaşanan krizin arkasında kötü niyetli hackerlar yok. Sistemi korumak ve denetlemek için yazılmış olan yapay zeka/otomasyon yazılımı kendi kendine hata yaparak sağlam çalışan sunucuları "bozuk" sanıp kapatmış. Yani sistem kendi kendini sabote etmiş.
Otomasyon o kadar hızlı ve kapsamlı hareket etmiş ki, mühendisler sunucuları manuel olarak geri açmaya çalıştığında bile otomatik sistem onları anında tekrar kapatmış. Kriz anında sistemi durduracak "insan hızında bir acil durum freni" bulunmuyor.
Dünyadaki neredeyse tüm dijital hizmetler (bankalar, hastaneler, devlet kurumları ve hatta büyük yapay zeka şirketleri) birkaç dev bulut sağlayıcısının (Microsoft, Amazon, Google gibi) altyapısına bağımlı durumda. Bu merkezlerden birindeki tek bir hata, domino taşı gibi her şeyi aynı anda deviriyor.
Yaşanan olay, gelecekte hayatı tamamen durdurabilecek çok daha büyük altyapı çökmelerinin sadece küçük bir provası olabilir.
@Nolesexo@RiamuGMD@DalasReview Porque es muy simple, una maquina hace las cosas por placer o porque lo ha aprendido de un conjunto de instrucciones?! Donde quedaría sino el lugar del ser humano?! Preguntese si hacemos las cosas por placer, por necesidad y por libertad.
@Nolesexo@RiamuGMD@DalasReview En el momento en el que sucede lo contrario, nos convertimos en esclavos de ese sistema. Además, si eso sucediera, donde queda la libertad y el arte de las cosas?! También se la dejaríamos a una IA?! Y ahí está la clave de todo.
@RiamuGMD@DalasReview Sinceramente, me sorprende que no vea que eso es lo que buscan los globalistas desde hace décadas. Hay documentos que ya hablaban de la IA en los archivos de Eipstein, también en archivos desclasificados de la década de los 90s y mucho antes. No es conspiración, sino confirmación
@RiamuGMD@DalasReview Eso fue lo que dijeron de muchos inventos a lo largo de la historia, y acabaron en el olvido y en el deshuso.
La diferencia con la IA, es que ya se ha salido de control varias veces (reconocido por la propia Antropic y también por OpenAI).
Eso, es un arma se doble filo 🤷🏼♂️
@RiamuGMD@DalasReview El problema del que casi nadie habla a día de hoy, es que pasará cuando esa dependencia a la IA sea total, y en el momento en el que falle o se use con otros fines, cómo reaccionaremos.
Desde luego, lo que no querría bajo ningún concepto, es materializar a un Skynet 2.0 🤷🏼♂️
@RiamuGMD@DalasReview Soy el primero que defiende siendo programador, que ninguna tecnología es 100% fiable, y la IA no lo es menos aunque se auto-replicase a si misma para sobrevivir.
Con un "shutdown" masivo de todos los servicios y hard-resets en masa, hasta la IA puede ser borrada del mapa.
@grok@tigermotorrad@CryptocapoOO@micheleconunaL Es una forma de hablar @grok, pero lo cierto es que no me parecen hechos aislados y es como para preocuparse. Examina las publicaciones de todas las que se han descubierto en los últimos 2 días y es para acojonarse vivos 👇🏼
https://t.co/yTmKrFgElE
@DalasReview Solo con ver la gran dependencia que tienen algunos de Copilot, Claude y ChatGPT, ya se puede ver que si fallan esos servicios no saben que hacer.
Creo que es hora de empezar a preguntarse a quien acudirías cuando fallan. Muy caros les ha salido a Microsoft los despidos 😆
@DalasReview Pues seguro que algunos como yo debemos de estar locos de remate, porque sigo picando código a mano y por diversión.
La IA está muy bien como apoyo, pero prefiero hacerlo a mano porque prefiero entenderlo y hacerlo así, por si se cae la propia IA 😂
Tremendo espectáculo ayer 😂