A pedidos de vocês, está aberta a minha mentoria.
Inicialmente eu pretendo pegar só 3 mentorados por quê meu tempo tá muito corrido e eu quero fazer um trabalho de qualidade, nada de trabalho genérico e feito de qualquer jeito.
O objetivo da mentoria é não só fazer com que você consiga arrumar uma vaga pra trabalhar na área, mas também seja totalmente capaz de achar suas próprias bounties e trilhar seu próprio caminho.
Não vou escolher pra mentorado quem tiver a maior quantidade de dinheiro pra pagar, eu quero os melhores motivos do por quê você deveria ser escolhido.
O link do formulário tá no primeiro comentário e você tem que ter curtido e retweetado pra poder participar.
Futuramente quando o tempo me permitir trarei mais vagas e vagas gratuitas.
Amanhã o vídeo que eu vou postar vai ser o primeiro de uma série de vídeos que eu vou fazer chamada "Do Zero ao Report"
Dependendo de como for a recepção de vocês eu posso até tentar postar 2 vídeos por dia, então se vocês curtem o conteúdo, retweetem, compartilhem, deem like e comentem pra ajudar no engajamento!
🚨 CRITICAL ALERT: 20GB Data Breach at DAER-RS (Brazil) 🚨
Victim: DAER-RS (Departamento Autônomo de Estradas de Rodagem, Rio Grande do Sul) 🇧🇷
Threat Actor: HvcKMvsoneria33 (BlackHex Brotherhood)
Timestamp: 2026-02-27
Sector: Goverment
The threat actor HvcKMvsoneria33, a member of the BlackHex Brotherhood group, has announced the exfiltration of 20GB of data belonging to DAER-RS, the entity responsible for road infrastructure in the state of Rio Grande do Sul.
Monitor:
https://t.co/wk9bZJ2Nli
#CyberSecurity #DataBreach #Brazil #DAERRS #InfrastructureSecurity #BlackHexBrotherhood #ThreatIntel #InfoSec #OSINT #CyberAttack
O SOC é a porta de entrada para a Segurança da Informação. Ali, se você for bom, leva de 3~6 meses para você achar sua área de preferencia e se especializar, e tenha certeza que dá pra deixar de ser técnico/analista de SOC de 6 meses a 1 ano!
Mas existem coisas que precisam ser dominadas: os tipos de Logs que todo aspirante a SOC Analyst precisa ter no "sangue".
Se você quer sair do básico e realmente entender o que acontece no tráfego da rede, não pode ignorar esses caras. Segue o fio abaixo (reparei que bastante gente adota o "TL:DR" style... ahahha) para subir de nível no monitoramento: 👇
1️⃣ PCAPs (Network Traffic Dumps)
É o "puro suco" dos dados. Mostram o fluxo real da rede.
Foco: Detectar comunicação C2 (Comando e Controle) ou exfiltração.
Exemplo: Viu conexões HTTP pequenas e repetitivas para domínios estranhos? Pode ser um malware beaconing. 🚨
Está para sair o Documentário Hacker Hackeia e aqui tá o Teaser para você assistir.
O doc trata da cena br, veja e compartilhe para espalhar a palavra.
* esse termo foi criado por um hacker (coideloko) e não por um charlatão.
https://t.co/6aCprEIFa3
#Bolhasec#HackerHackeia
fala aí pessoal!
queria pedir pra seguirem esse amigo que está começando na programação por agora... ele queria chamar mais atenção dos recrutadores, então está tentando conseguir mais seguidores no github dele
https://t.co/mfa9ufY2CD
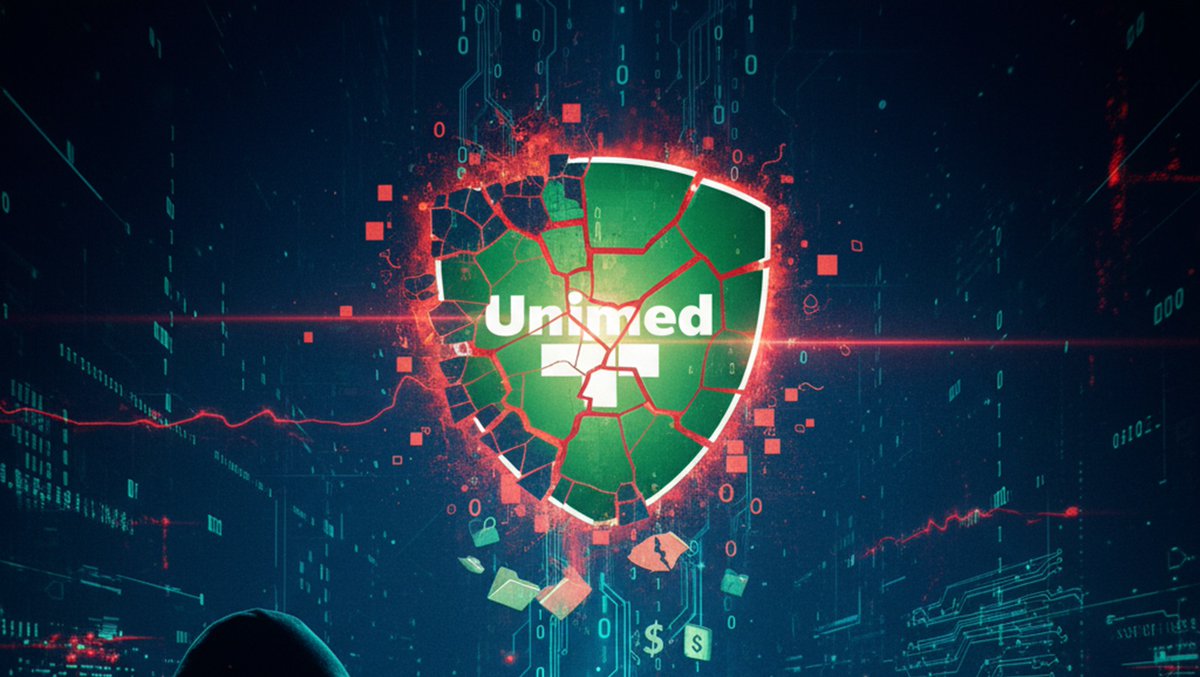
📡 Unimed sofre ataque hacker e vazam de 3 TB de dados, afirma grupo cibercriminoso
O grupo cibercriminoso Sarcoma afirmou ter invadido a base de dados da Unimed. Segundo os invasores, o ataque resultou na extração de aproximadamente 2,8 TB de dados.
Detalhes 👇
Salve rapaziada, quem puder ajudar seguindo e compartilhando, ajudará bastante.
Esse é um saas que estou desenvolvendo com o @stux_rs e voltado a processos de cybersec. Além disso, tambem temos nosso blog pra compartilhar artigos mais técnicos e contribuir com a comunidade.