El @MininterPeru dice que no hay ternas en las marchas, entonces quienes son esas personas de civil que se llevan detenido a un manifestante.
Primer día y el ministro sale a mentir a todos los Peruanos.
Reporte de heridos a las 10:00
Según los reportes recibidos a esta hora de la noche:
1 Varón 22a, con traumatismo encéfalo craneano, evacuado estable
1 varón 28a, polincontuso, evacuado estable
36 heridos por perdigones
3 Brigadistas heridos
~6 policías heridos
El artista Leonid Afremov falleció el 19 de agosto de 2019. Ahora la familia Afremov está liquidando las últimas pinturas al óleo de la colección. Precios desde USD 129. Envío gratis a todo el Perú. Teléfono / WhatsApp: +52 984 119 5074. ¡Gracias por el apoyo!
NO NO Y NO. A Sara Millerey la torturaron, le fracturaron sus brazos y piernas para luego arrojarla al río y asesinarla. Pasó en Bello, pasó en Antioquia y no puede volver a pasar en ningún lugar del país.
Las personas trans merecen vivir y vivir dignamente.
NUNCA MÁS
369 asesinatos en lo que va del 2024 (cifra récord)
9 asesinatos en 4 días de estado de emergencia.
Antes solo extorsionaban. Ahora los asesinan.
Qué hacemos…?
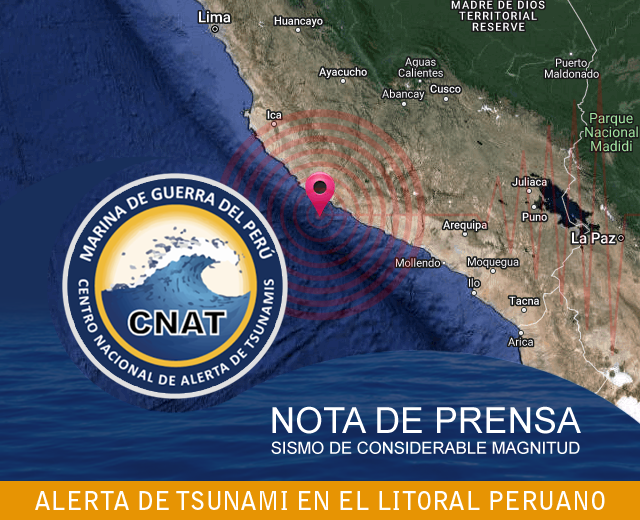
#ÚltimoSismoNacional
GENERA ALERTA DE TSUNAMI
28-06-24 00:36:27
Magnitud: 7.0 MW
Referencia: 54 km al SO de Yauca, Caraveli - Arequipa
Profundidad: 42.00 km
Fuente: IGP
🚨 #LOÚLTIMO | Dina Boluarte: "Mis pendientes y collar son de la marca Unique"
Dina Boluarte declaró ante la Fiscalía por el caso Rolex. Tras ello, en un mensaje a la Nación, dijo que su joyas eran de marca Unique.
https://t.co/olAFwoslWr
🚨HILO🚨
En 1969 el notario André-François Raffray firmó un acuerdo con una anciana de 94 años. Él le pagaría una mensualidad vitalicia de 2500 francos (unos 390€) y a su muerte él heredaría su apartamento.
El notario ignoraba que había cerrado el peor trato de su vida…👇
Si eres cliente de @MovistarPeru, vas a querer leer este tweet, porque te voy a contar como Movistar Perú está exponiendo a cualquier hacker los datos de sus clientes que incluyen Nombres, DNIs, # de celulares, tipo de plan (pre-pago o post-pago), dirección (si tienen plan de Internet o TV). Lo peor es que saben sobre este problema de ciberseguridad desde hace meses, pero simplemente no lo reparan.
Primero, hay que entender como funciona la ciberseguridad en empresas grandes. En estas, se tienen dos tipos de equipos de ciberseguridad (red team y blue team). El red team se dedica a auto-hackearse y auto-atacarse para encontrar vulnerabilidades en su propia infraestructura. El blue team se dedica a defenderse de estos ataques (internos y externos).
A veces, existen personas externas a la organización (llamados "security researchers") que se dedican a buscar problemas de ciberseguridad en entidades a las que no pertenecen. Estos se llaman "white hat hackers", y cuando detectan un problema, lo reportan a la compañía. Existe todo un cuerpo legal de procedimientos de como hacer esto para que el white hat hacker no tenga problemas legales al reportarlo. Esto se hace típicamente mediante un "bug bounty program", o sea un lugar donde reportas el problema de ciberseguridad, y dependiendo de la gravedad, existe una remuneración que se la hace al hacker por explicar el problema. Es totalmente legal. En contraste, un "black hat hacker" toma ventaja de esta vulnerabilidad, viola la ley al no reportar nada, y utiliza ese problema para lucrar en el mercado negro.
Bueno, resulta que una persona que conozco reportó este problema gravísimo a Movistar a través de su bug bounty program (que de por sí es una payasada, porque pagan menos que el 50% que otras compañías), y después de brindarles todos los detalles, Movistar le asigno un puntaje de 9.3/10 (o sea problema absolutamente crítico). Después de un día, mandan un e-mail, y dicen que su red team ya había encontrado ese problema y que estaban reparándolo hace meses. Por eso, no iban a pagar nada. El chiste aquí es que ese es un problema que se puede reparar en días... en el peor de los casos, siendo exagerados, una semana.
O sea, que movistar está exponiendo los datos personales de todos su clientes por meses, lo saben (tengo la comunicación directo de ellos), y no hacen nada. Si esto fuera otro país en el hemisferio norte o en europa, los destrozarían en juicios con millonadas, pero como es Perú, no pasa nada. Realmente un caso para el grupo de Autoridad Nacional de Protección de Datos Personales @MinjusDH_Peru . cc @PeruPaisDigital
Mientras tanto, es facílisomo que un black hacker hoy haga un mapa nacional de la ubicación de todos los clientes de movistar con sus datos personas.
Un RT quieres que se haga algo