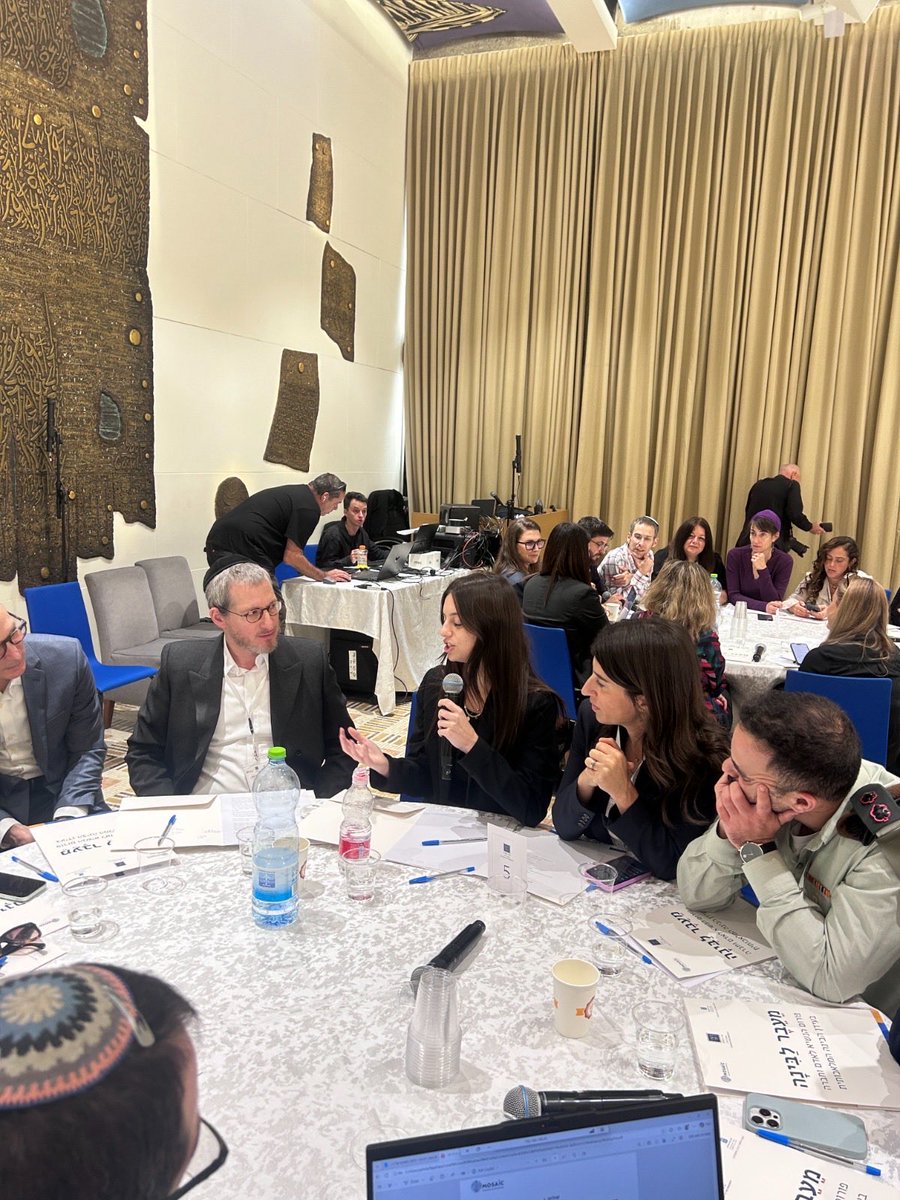
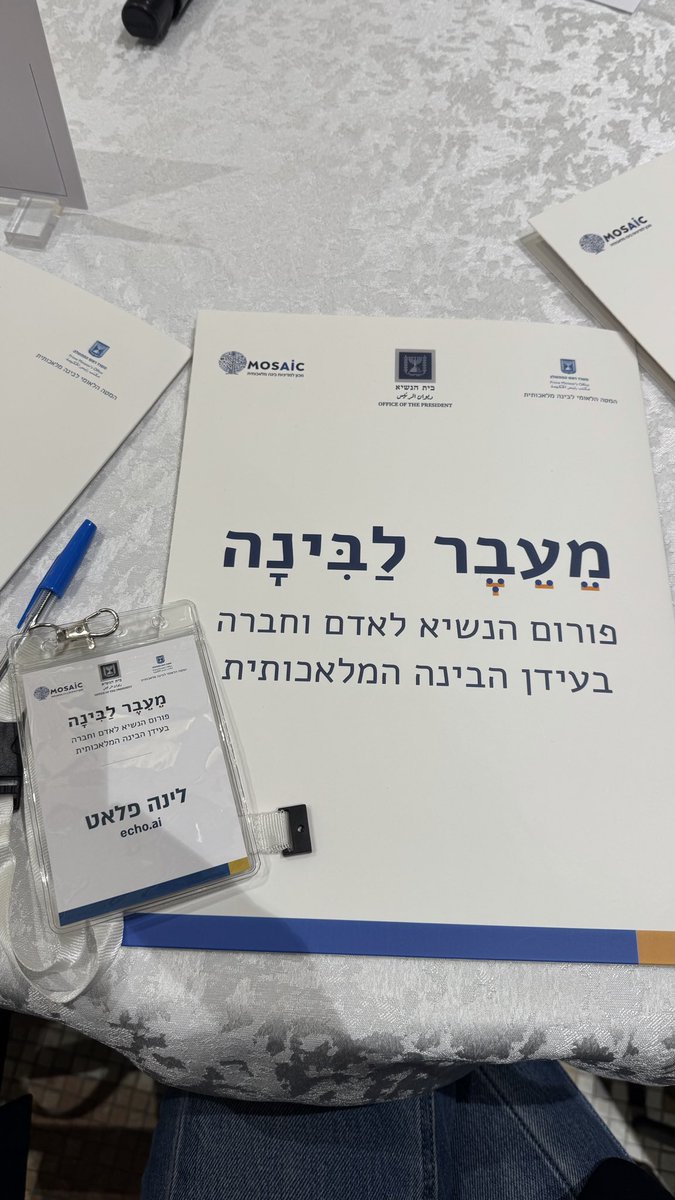
לא תכננתי למצוא את עצמי בבית הנשיא, ובטח שלא לראיין את הנשיא, אבל איכשהו זה קרה 😅
השבוע יצאה לדרך יוזמת ״מעבר לבינה״, בשיתוף בית הנשיא, המטה הלאומי לבינה מלאכותית ומכון מוזאיק, שמנסה להתמודד עם שאלה די גדולה: איך ישראל נערכת לשינויים שה-AI הולך להביא לשוק העבודה, לכלכלה ולחברה?
במפגש הראשון התכנסו בכירים מהתעשייה ומתחומים נוספים כדי לדבר על עתיד התעסוקה והביטחון הכלכלי בעידן ה-AI.
זו רק ההתחלה של סדרת מפגשים,
ואני בעיקר סקרנית לראות אם ואיך הדיונים האלה יתורגמו בסוף להחלטות ולצעדים בשטח.
אנדריסן פרסמו סקר בקרב 100 CISOs על סדרי העדיפויות שלהם ל־2027.
חלק מהקטגוריות שיורדות בדירוג מתמקדות בויזביליות , ובמשך שנים נבנו חברות סייבר בשווי מיליארדים סביב היכולת לזהות ולהציף בעיות.
אם לשפוט לפי סדרי העדיפויות החדשים, מעניין כמה חברות יוכלו להמשיך להצדיק את השווי שלהן בלי להציע גם פתרון לבעיות שהן מזהות.
Chainguard released patched PHP builds 6+ hours ahead of the agreed disclosure timeline. And while I understand the reasoning, I disagree with the decision.
Once a patch is public, attackers can reverse-engineer it to figure out how to exploit the vulnerability. Meanwhile, other vendors and their customers may still be waiting for the official fix.
Chainguard may have protected its customers today. But coordinated disclosure relies on trust. And I wouldn't risk that trust for a short-term advantage. My customers depend on it.
To secure open-source software, we’re launching OSS Scanner.
We’ll use our frontier models to periodically scan opted-in open-source projects for vulnerabilities, at no cost. Our reports will provide a proof-of-concept, explanation, and suggested fix.
https://t.co/UFFrLUd25U
Ironic.
Tensorlake builds sandboxes to safely run untrusted AI-generated code.
You can isolate every AI agent in the world.
But who's securing the code that runs the infrastructure?
AI can rewrite a compiler.
Cool.
Now who maintains it?
It’s funny how obsessed people are with making software cheaper to create, while barely talking about what it costs to own it.
More code means more dependencies, more vulnerabilities, more patches, more upstream changes.
Maintenance doesn’t magically scale with it.
So are we really about to flood the ecosystem with software nobody wants to own?
האם המדינה תגבה מיסים על סוכני AI?
לפני שבוע קראתי כתבה שבה עינת גז, מנכ”לית פאפיה גלובל, טוענת שהמדינה כנראה תצטרך לגבות מיסים מסוכני AI.
ממשלות הרי נשענות על מיסי עובדים, מס הכנסה, פנסיה, ביטוח לאומי, כדי לממן תשתיות, בריאות וחינוך. אם חברה הופכת ליעילה פי 3 בזכות סוכני AI, היא מגדילה תפוקה בלי לה��דיל מצבת כוח אדם אנושי. נוצר “חור תקציבי”, והיא מעריכה שממשלות לא יוותרו על ההכנסה הזו.
אתמול הוזמנתי לכנס AI Bubble של מטא, ושם דיברנו בדיוק על זה - מה AI עושה לשוק התעסוקה?
וזה חיבר אותי לנקודה שדניאל שרייבר, מנכ”ל Lemonade ויו”ר מכון MOSAIC למדיניות AI, מעלה כבר תקופה:
הפרדוקס: מצד אחד, AI מגביר ייצור ושפע - יותר מוצרים, יותר שירותים, יותר יעילות. אבל מצד שני, אם אנשים מאבדים את העבודה ואת ההכנסה - אין להם כסף לקנות את כל השפע הזה.
אבל שרייבר לא נעצר בפסימיות. הוא טוען שאבטלה המונית מ-AI לא חייבת להיות קטסטרופה כלכלית, בתנאי שממשלות יפעלו עכשיו ליצור מנגנונים שלוכדים את השפע ומפזרים אותו לכלל האוכלוסייה.
הוא משתמש בניסוי מחשבתי מעניין "התאום הדיגיטלי": תדמיינו שאתם שולחים עותק דיגיטלי של עצמכם לעבודה במקומכם. יש יותר עבוד�� שנעשית, לא פחות. יש יותר כסף במערכת, לא פחות. המעסיק יכול לשלם לכם את המשכורת המלאה ועדיין לצאת ברווח גדול.
שרייבר, ביחד עם פיטר דיאמנדיס, פיתחו תוכנית מעשית למימון "הכנסה גבוהה אוניברסלית" (UHI), שמבוססת על שני ערוצי מימון שלא מעלים מיסים ולא פוגעים בצרכן.
האמת? סופר מעניין לאן הוא לוקח את זה.
נגמר הכסף בסייבר?
תשמעו סיפור.
מוקדם יותר השנה, חוקרים בחברת Cyera גילו חולשה קריטית ב-Ollama, כלי קוד פתוח נפוץ להרצת מודלי שפה גדולים. החולשה אפשרה לתוקפים לשלוף מידע רגיש ישירות מהזיכרון - כולל מפתחות API, משתני סביבה, ואפילו נתוני משתמשים - בלי שום צורך באימות. אולמה נבנה כדי לרוץ מקומית על המחשב, כלומר רק לכאורה בן אדם אחד ניגש אליו. לכן המפתחים לא טרחו לבנות בו מנגנון אימות (שם משתמש וסיסמה, טוקן, וכו’). אם רק בן אדם אחד ניגש, למה צריך?
סיירה דיווחו על זה באחריות, הם הכיר בבעיה, ותיקון שוחרר. עד כאן, הכל טוב ויפה.
אבל כשהתיקון יצא, הוא לא סומן כבעיית אבטחה, לא פורסם advisory ולא הונפק CVE. אז אם הרצתם Ollama, לא היה שום ד��ר שהתריע בפניכם שהעדכון הזה דחוף. בינתיים, מאות אלפי מופעים שכבר היו חשופים, לא קיבלו שום סיגנל שהשדרוג קריטי. אז למרות שהבאג תוקן, הוא נשאר בפועל בלתי נראה.
עכשיו, הדבר הטבעי לעשות במצב כזה הוא לפנות ל-MITRE, הגוף המרכזי שאחראי על הנפקת מספרי CVE בעולם. וזה בדיוק מה ש-Cyera עשו. אבל הבקשה נתקעה שם ללא מענה במשך חודשים.
מה שלא באמת מפתיע כי MITRE ממומנת כמעט לחלוטין על ידי ממשלת ארצות הברית, וכל הזמן מקצצים להם תקציב. תשתית קריטית שכל עולם הסייבר נשען עליה - תלויה בחוזה ממשלתי אחד שיכול להיעלם בכל רגע. בינתיים, הגשות CVE עלו ב-263% בחמש שנים, והתקציב רק יורד.
מאמר משבוע שעבר בודק מה AI באמת עושה לעולם פשיעת הסייבר. והתשובה? הרבה פחות ממה שכולם חושבים.
אותי זה קצת הפתיע ואפילו בילבל.
החוקרים הגדירו שני קצוות:
הראשון Stand-Alone Complex: שחקן בודד מפעיל כנופיית סייבר שלמה עם AI
והשני Vibercrime: פושעים בלי ידע טכני שמסתמכים על vibe coding לביצוע מתקפות
ומה מצאו? שאפילו לתרחיש התחתון לא ה��ענו.
האקרים מנוסים משתמשים ב-AI בעיקר לדברים בנאליים - בדיקת שגיאות, חיפוש תחביר. מתחילים לא מצליחים לעשות איתו הרבה כי סקריפטים מוכנים עדיין עדיפים. ואת הפריצה עדיין לומדים בקהילות, לא מ-chatbot.
הטענה המרכזית: ההייפ סביב AI + סייבר מעצב מדיניות על בסיס פחד, לא על בסיס מציאות.
מה אתם חושבים? כי קשה לי להתעלם מהדאטה. לא סביר שAI לא חלק משמעותי מהסיפור הזה.
לקריאת המאמר 📄 https://t.co/aAu6jrlrVA