Binance ha comenzado a recuperar los activos afectados para los usuarios y continúa trabajando con las autoridades, emisores, firmas de inteligencia blockchain y socios de la industria para rastrear, congelar y recuperar fondos adicionales.
La compañía ya se comprometió públicamente, en el anuncio anterior, a cubrir las pérdidas con fondos corporativos.
Binance ya ha reservado más de USD 6.34 mil millones en fondos de la compañía para cubrir este incidente. De ese total, USD 5 mil millones ya se mantienen en los mismos activos tokenizados que fueron afectados. Estamos completando la compra del monto restante mediante la adquisición de activos tokenizados a través de canales de mercado y operaciones OTC. Lo estamos haciendo para igualar la composición de los activos restantes y cubrir cualquier faltante. Este proceso puede tomar más tiempo, ya que algunos tokens pueden tener baja liquidez y la liquidación OTC también requiere tiempo. Compartiremos más avances tan pronto como nos sea posible.
Estas cifras no incluyen los activos congelados o protegidos, que siguen sujetos a procesos de recuperación y verificación en curso. Actualmente, se han congelado USD 3 mil millones, gracias al apoyo de nuestros socios de la industria. Seguimos trabajando con nuestros socios y con las autoridades para recuperar esos activos congelados. Continuaremos utilizando recursos de la compañía para cubrir cualquier faltante confirmado y proporcionaremos nuevas actualizaciones verificadas a medida que avancen los esfuerzos de recuperación. En última instancia, todos los fondos de los usuarios serán verificados públicamente a través de nuestro Proof of Reserves.
Superaremos esta situación. Gracias por su apoyo.
Actualización de la investigación: Nuestra investigación inicial sugería que el incidente de seguridad podría haber involucrado una laptop comprometida; sin embargo, nuestra investigación subsiguiente ha descubierto puntos adicionales de brecha.
Este fue un ataque complejo, y estamos haciendo todo lo posible en coordinación con las fuerzas del orden para resolverlo. Todavía estamos recopilando los hechos, y compartiremos más directamente a medida que los tengamos.
Binance cubrirá todas las pérdidas del fondo SAFU y de los fondos de la compañía. Los fondos de los usuarios están seguros.
Seguimos en camino hacia el cronograma esperado para reanudar el servicio de retiros en 45 horas. Los depósitos siguen sin verse afectados.
Los flujos de salida cesaron cuando pausamos el servicio de retiros anteriormente. Todavía estamos trabajando con socios para congelar muchos de los activos afectados, y hemos congelado alrededor de $3 mil millones hasta ahora.
Continuaremos proporcionando más actualizaciones a través de los canales oficiales de Binance a medida que se disponga de más información verificada.
🚨 ASÍ EJECUTARON EL SAQUEO DE BINANCE, MÁS DE 5.8 MIL MILLONES DE DÓLARES.
Robar es malo, pero cuando se trata de blockachain, se vuelve un tema interesante.
Aquí te explico como lograron tal hazaña.
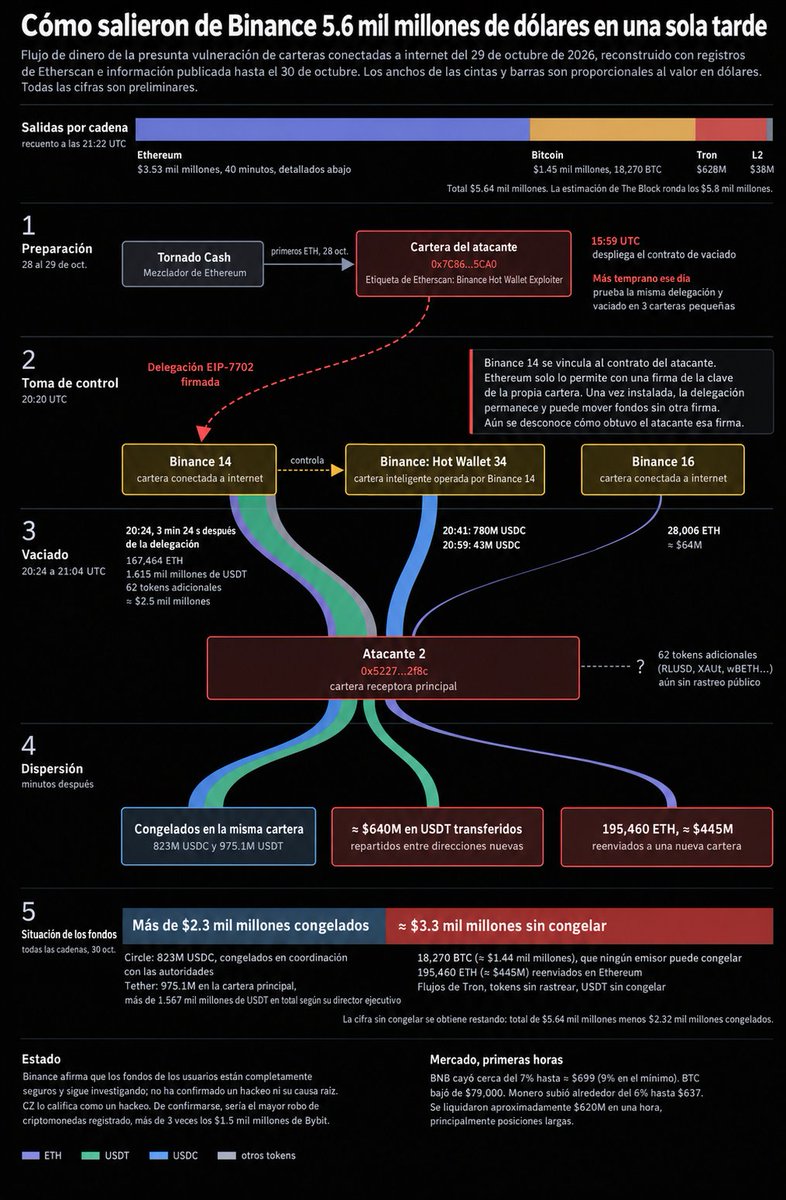
La primera extracción rondó los 2.5 mil millones de dólares en una sola transacción.
Después se identificaron movimientos desde otras carteras que elevaron las estimaciones del ataque hasta los 5.8 mil millones.
El atacante consiguió que una de las carteras de Binance ejecutara su código.
Minutos después comenzó el vaciado.
El dinero pasó a una dirección receptora, se dividió entre varias carteras y una parte terminó convertida en ETH mediante Uniswap y préstamos de Aave.
La reconstrucción preliminar permite seguir buena parte de ese recorrido.
El primer acceso al sistema de firmas sigue sin resolverse públicamente, pero la secuencia posterior deja un rastro mucho más concreto.
La preparación comenzó antes del golpe.
Según Blockaid, la dirección operadora recibió fondos desde Tornado Cash para pagar las comisiones.
Después ensayó la delegación y el vaciado sobre pequeñas carteras propias, y desplegó el contrato que utilizaría contra Binance.
Ese contrato tenía un operador autorizado y dos capacidades especialmente peligrosas.
Podía extraer activos y realizar llamadas a otros contratos desde la cuenta comprometida.
El objetivo principal era Binance 14.
Para tomarla, el atacante utilizó EIP‑7702, una función de Ethereum que permite a una cuenta autorizar código externo para ejecutarse en su propio contexto.
La dirección conserva su identidad, pero adquiere el comportamiento del contrato delegado.
La autorización necesita una firma válida de la cuenta afectada. Ahí está la incógnita del acceso inicial.
Alguien consiguió producir firmas que Ethereum reconoció como válidas para Binance 14.
La transacción presentada contenía 50 autorizaciones con nonces consecutivos.
El nonce es el contador que debe coincidir con el estado de la cuenta para que esa autorización sea aceptada.
Binance 14 seguía procesando operaciones.
El atacante cubrió una ventana de valores y una autorización coincidió. Desde ese momento, la cartera quedó vinculada al contrato de vaciado.
3 minutos y 24 segundos después llegó la extracción.
Una llamada a la función de vaciado movió aproximadamente 167,464 ETH, 1,615 millones de USDT y decenas de tokens hacia la dirección 0x5227…2f8c.
Blockaid calcula unos 2,500 millones de dólares en esa primera operación.
Solo 24 segundos más tarde, Binance 16 envió otros 28,005.6 ETH y más tokens al mismo destino.
Esta segunda cartera realizó transferencias firmadas directamente.
El ataque ya mostraba actividad más allá de la cuenta tomada mediante EIP‑7702.
Mientras el dinero empezaba a repartirse, el atacante aprovechó otra relación de confianza.
Binance 14 tenía autoridad sobre Hot Wallet 34.
Al ejecutar código desde Binance 14, podía llamar a esa cartera conservando la identidad que sus controles reconocían como autorizada.
Por esa vía salieron 780 millones de USDC y después otros 43 millones.
Ambos movimientos alimentaron la misma receptora.
El siguiente problema del atacante era conservar el control del botín antes de que los emisores bloquearan las stablecoins.
La reconstrucción de drk describe dos ramas iniciales desde la receptora, una con 500 millones de USDT y otra con 200 millones.
En la primera, unos 325 millones de USDT pasaron por UniswapX y sus ejecutores de órdenes, produciendo aproximadamente 122,000 ETH.
Los 175 millones de USDT restantes terminaron bloqueados en otra dirección.
En la segunda, 10 millones de USDT se intercambiaron por unos 3,552 ETH.
Los otros 190 millones siguieron hacia una cartera identificada como Exploiter 3.
Desde allí, 130 millones de USDT continuaron hacia otras direcciones para venderse.
Los 60 millones restantes se depositaron en Aave como garantía.
Aquí ocurrió la maniobra de los préstamos.
El atacante dejó esos USDT respaldando una posición y obtuvo 19,762 WETH, la representación de ETH utilizada por numerosos contratos DeFi.
Aave entregó liquidez contra una garantía. La operación reportada no requiere suponer una vulnerabilidad en el protocolo.
El atacante estaba utilizando activos robados para abrir una posición de deuda.
El resultado era que podía trasladar el WETH recibido mientras los USDT quedaban comprometidos dentro del préstamo.
Congelar posteriormente su dirección no deshacía esa operación ni devolvía automáticamente el activo prestado.
Tether comunicó bloqueos por más de 1,567 millones de USDT y Circle por más de 800 millones de USDC relacionados con el incidente. Esas cifras corresponden a sus anuncios, con distintos cortes de seguimiento.
Pero parte del dinero ya había cambiado de activo.
ETH nativo carece de una función de bloqueo administrada por un emisor equivalente a la de esas stablecoins. Su recorrido sigue siendo rastreable, pero congelar USDT no congela el ETH obtenido anteriormente a cambio.
¿Dónde terminó ese ETH?
El seguimiento de drk situaba unos 195,460 ETH en una dirección, 122,293 ETH en otra rama y 57,892 ETH en un tercer destino.
Sumaban aproximadamente 375,645 ETH en ese corte.
Esa suma ya incorpora fondos procedentes de intercambios y del préstamo.
Agregar otra vez los 19,762 WETH inflaría el resultado.
Todavía no es un balance final.
Es una fotografía del recorrido identificado, y explica por qué los 195,460 ETH de la infografía solo cuentan una parte de la historia.
Además, la delegación seguía activa.
Blockaid reportó otro vaciado posterior de unos 200 millones de USDT y otros tokens que habían llegado a Binance 14 después del primer golpe.
El ataque había dejado una autorización persistente en la propia cuenta.
Mientras esa autorización continuara vigente, volver a recibir fondos significaba volver a exponerlos.
La blockchain permite reconstruir ese trayecto desde la autorización hasta las carteras receptoras, los intercambios y el préstamo.
Cifras y movimientos correspondientes a investigaciones preliminares.
La imagen muestra un corte del seguimiento, no el balance definitivo.
La pieza que falta está antes de todo eso.
¿Cómo consiguió el atacante que se produjeran las firmas que le abrieron el acceso?
Lee mi anterior post, este es apenas el primer de varios hackeos que están por ocurrir:
LEE MÁS AQUÍ:
https://t.co/oKAJa9Y6h1
Y un recordatorio a todo el mundo:
Detrás de las pantallas, sean famosos o no, hay personas que les afectan los comentarios.
Viví junto a komanche en persona una como lo cancelaban simplemente porque sí. Una de las funas más estúpidas. No os imagináis cómo fueron esos días para él.
Komanche tenía muchos problemas y no es la única causa de lo que ha sucedido, pero ese odio, fuego, ira y furia hacia él lo empeoró todo.
Qué fácil es romper algo en alguien cuando no tienes que escuchar cómo se rompe. O peor, cuando lo sabes y lo haces por 4 likes de mierda.
Recordad siempre que las palabras pueden dejar más cicatrices que las armas.
Ojalá un mundo con más empatía ❤️
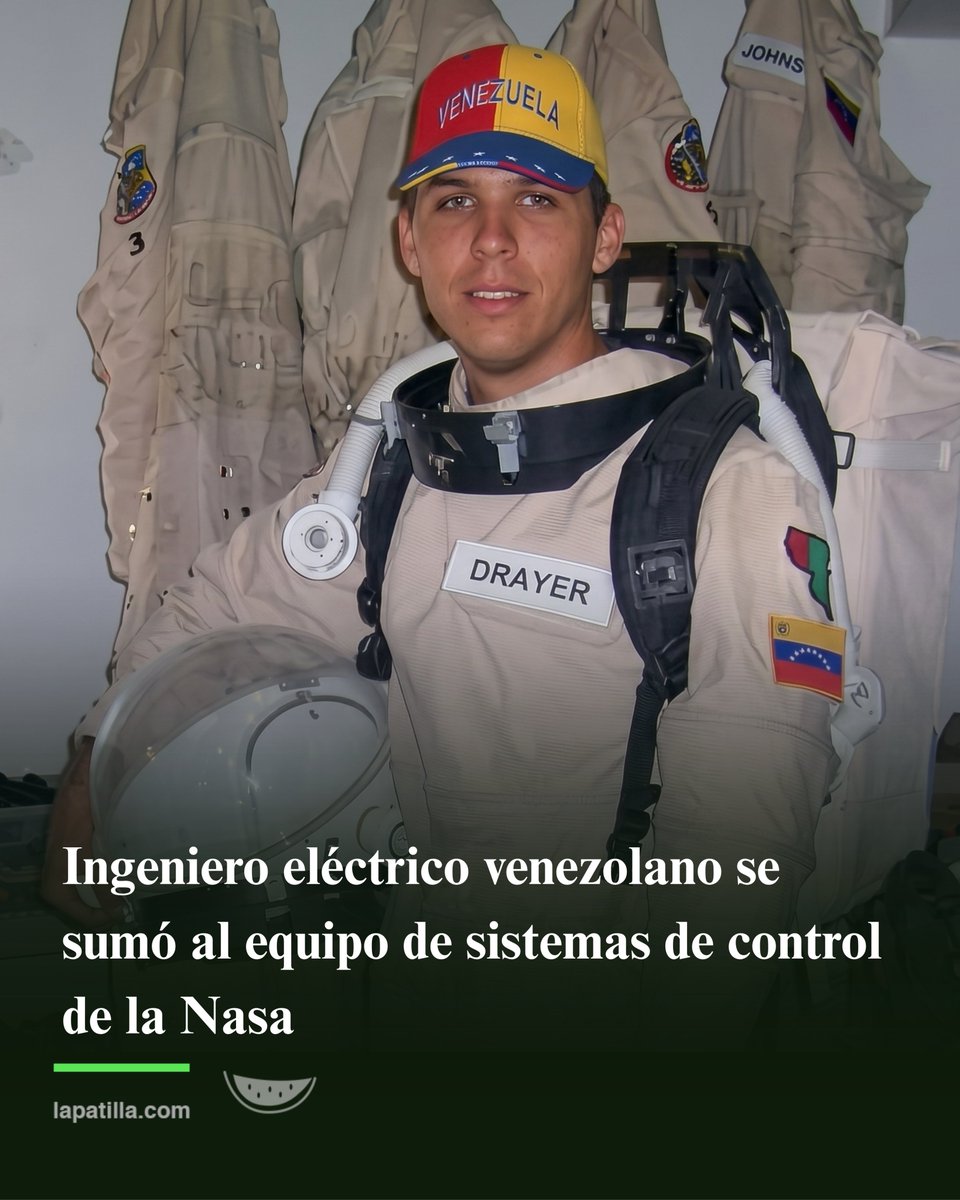
🚀🇻🇪 El ingeniero eléctrico venezolano Gregorio Drayer se incorporó como servidor civil de la NASA en el Centro de Vuelo Espacial Marshall, en Estados Unidos, donde se sumó a la rama de Diseño y Análisis de Sistemas de Control.
Drayer es egresado de la Universidad Simón Bolívar (USB), casa de estudios en la que también ejerció como profesor de Ingeniería Eléctrica.
👏La Asociación de Egresados de la USB celebró el nombramiento con un mensaje de felicitación en sus redes sociales.
No es su primer vínculo con la agencia espacial: el usebista ya había participado como ingeniero en misiones de la NASA al planeta Marte, según reseñó en 2009 un blog de la Universidad de la República Abierta de Uruguay.
Las feminazis están ardidas con Sydney Sweeney solo por su belleza natural, y lo de sexualizar es un término que define la inseguridad femenina. Adivinen: ya los hombres han hecho lo mismo y no pasa nada. Todo es por simple hate a una sola mujer.
Venezuela: Los ciudadanos estadounidenses en Venezuela que necesiten asistencia consular de emergencia pueden comunicarse con nosotros al 1-202-501-4444. Asimismo, mantenga a sus familiares y amigos informados sobre su ubicación y estado de salud, regístrese en https://t.co/GNmCowh4NG para recibir las últimas actualizaciones y siga el canal de WhatsApp “U.S. Department of State – Security Updates for U.S. Citizens”.
https://t.co/kgnpIsMGGz
Apple CEO Tim Cook says price increases are coming due to the high cost of memory and storage 🚨
"Unfortunately, price increases are unavoidable. We're doing our best to mitigate the huge increases that are being passed to us, and we've been trying to shield our customers from the increases, but the situation has become unsustainable”
Source: @WSJ