@1ZRR4H Según el exploit, primero debe ingresar con credes de admin luego subir un payload malicioso como una reverse shell y ser llamada a través de una petición POST. Y no olvidar el token CSRF.
@BartoTrap mmmm, suena a más q si usas lenguajes administrados como rust no tendrás control en manejo de memoria( utilizar mecanismos contra abuso de explotación de memoria) y que en sus frameworks pondrán o ya hay backdoors. IDK
@Gil_Artzyeli Crear un departamento de ciberseguridad nacional, crear leyes de acorde a los tiempos actuales donde la ciberguerra y ciberterrorismo es pan de cada día. Da vergüenza ajena la ciberseguridad chilena. Mas especialistas dando ideas y menos charlatanes.
Really enjoyed reading the APT-29 Article from Unit 42. Decided to do a video talking about it and some light reversing at the malware. Its pretty sad that APT-29 has been doing the LNK in a ZIP TTP for 5+ years and remained succesful by swapping payloads https://t.co/D15cwzATDn
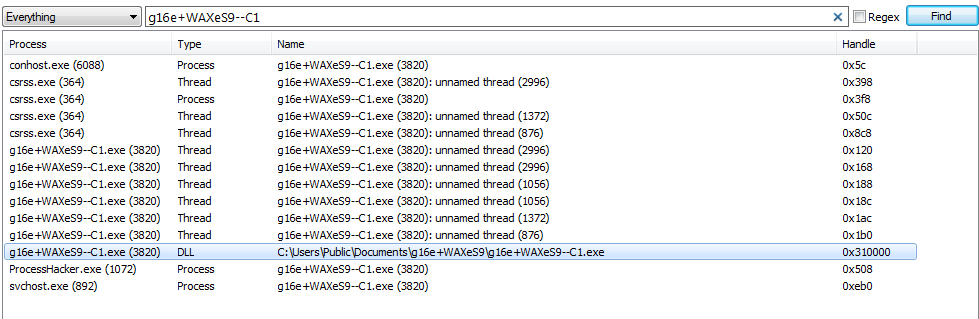
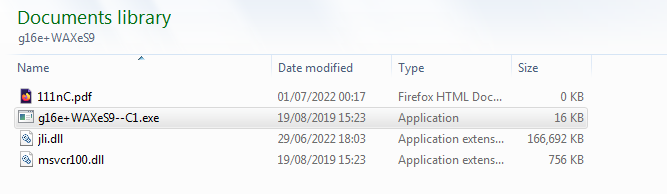
#Javali / #Ousaban
MSI: https://t.co/d5Hst64tMf
ZIP Download: http://d4nin.duckdns[.]org/jli.tar
POST: http://correios2.isa-geek[.]net/novidades/inspecionando.php
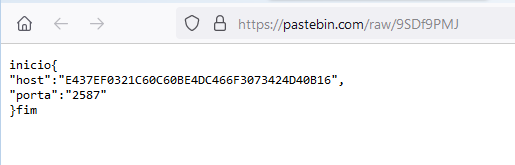
Config: https://pastebin[.]com/raw/9SDf9PMJ
Communicates with malhandofirme.duckdns[.]org on port 50095