🛡 كيف يمكن إخفاء التحركات الهجومية وسط السلوك الطبيعي داخل الشبكة؟
🔥 Blending Behavior | CRTO Preparation
💥 تعتمد تقنية الـBlending Behavior على جعل التحركات والاتصالات الهجومية تتشابه مع الأنشطة الاعتيادية للمستخدمين والخدمات داخل الشبكة، مما يزيد من صعوبة تمييزها عن السلوك الطبيعي.
📹 في هذا المقطع من دورة CRTO Preparation، نستعرض هذا المفهوم عمليًا باستخدام Cobalt Strike.
⚔️ فهم سلوك الشبكة وأنماط الاتصال عنصر أساسي في التخطيط للعمليات الهجومية وتنفيذها.
🔥 سجّل الآن في دورة CRTO Preparation وطوّر مهاراتك العملية في Red Team Operations على GREEN ARMOR ACADEMY 👇🏻
https://t.co/btYtDBcNJ4
#الأمن_السيبراني #CRTO #RedTeam #CobaltStrike #CyberSecurity
⚔️ عمليات Red Team تبدأ من هنا!
🔴 CRTO PREP | Certified Red Team Operator Preparation
🎬 شاهد لمحة من التدريب العملي داخل الدورة، وتطبيق تقنيات Red Team في بيئات Active Directory.
🚀 الدورة متاحة الآن للتسجيل!
🔗 رابط الدورة:
https://t.co/C0esB1GA0s
#الامن_السيبراني#CRTO
#الامن_السيبراني#CRTO
⚔️ هل إتقان أدوات Red Team وحده يكفي لإدارة عملية هجومية متكاملة❓
💥 هناك فرق كبير بين تنفيذ Technique داخل بيئة تدريبية، وبين فهم آلية عملها، وتحديد الوقت المناسب لاستخدامها ضمن Red Team Operations.
👇🏻
🛡 لأول مرة في الوطن العربي، انطلق نحو احتراف Red Team Operations مع دورة التحضير لشهادة CRTO! ⚔️
🔴 تعلن GREEN ARMOR ACADEMY عن إطلاق دورة التحضير لشهادة:
CRTO – Certified Red Team Operator Preparation
🥷 هل تطمح إلى احتراف عمليات Red Team، وإتقان استخدام Cobalt Strike، وتنفيذ الهجمات المتقدمة داخل بيئات Active Directory، والاستعداد للحصول على شهادة CRTO❓
👌 ماذا ستتعلم خلال الدورة؟
1️⃣ فهم منهجية Red Team Operations ومراحل تنفيذ العمليات الهجومية.
2️⃣ إتقان استخدام Cobalt Strike وتقنيات Command & Control (C2).
3️⃣ دراسة Initial Access وDefense Evasion وPersistence.
4️⃣ تطبيق تقنيات Post-Exploitation وPrivilege Escalation وCredential Dumping.
5️⃣ استكشاف بيئات Active Directory وتنفيذ Lateral Movement وPivoting.
6️⃣ التعمق في Kerberos Attacks وADCS وForest Trust وDomain Dominance.
7️⃣ دراسة تقنيات الهجوم على Microsoft SQL Server وآليات التعامل مع AppLocker.
⚔️ مميزات الدورة:
✅ تغطية شاملة لجميع محاور منهج CRTO.
✅ شرح متكامل (نظري + عملي) لجميع أجزاء المنهج.
✅ شرح وتطبيق عملي للمفاهيم النظرية لتعزيز الفهم وربط المعلومات بسيناريوهات واقعية.
✅ حل جميع اللابات العملية الخاصة بالشهادة مع شرح خطوات الحل والتقنيات المستخدمة.
✅ تقديم أفكار وتكنيكات مبتكرة ومتقدمة تتجاوز الشرح التقليدي للمنهج.
✅ التدريب على استخدام Cobalt Strike والأدوات والتقنيات الأساسية في عمليات Red Team.
✅ التركيز على التطبيق العملي داخل بيئات Windows وActive Directory.
✅ التحضير للامتحان من خلال فهم منهجية الهجوم وحل السيناريوهات العملية.
🧑🏻🏫 منهجية التدريب:
✅ التركيز على Red Team Operations Methodology.
✅ تعليم عملي تطبيقي مدعوم بالشرح النظري.
✅ شرح تفصيلي للأدوات والتقنيات المستخدمة.
✅ استعراض أساليب هجومية متنوعة وحلول مبتكرة للتحديات العملية.
✅ ربط جميع مراحل الهجوم ضمن سيناريوهات عملية متكاملة.
👨🏫 المحاضر: المهندس Mohamed Saber
يمتلك خبرة عملية من خلال عمله في عدة شركات.
✨ الشهادات الاحترافية:
شهادة CRTO, CPTS, eWPTX وغيرها.
💻 إنجازات في HTB Pro Labs:
Cybernetics, Shinra, Wutai, Ifrit, Offshore, Zephyr, RastaLabs, Dante
🏆 التصنيف على مستوى مصر:
المركز الخامس والسادس لعامي 2024 و2025.
🧐 لمن هذه الدورة؟
✅ مختبرو الاختراق الراغبون في التخصص في Red Team.
✅ المهتمون بهجمات Active Directory وتقنيات Post-Exploitation.
✅ العاملون في مجال الأمن السيبراني والراغبون في تطوير مهاراتهم الهجومية.
✅ الراغبون في التحضير لشهادة CRTO من خلال التدريب العملي.
💥 لا تكتفِ بتعلّم الأدوات، بل تعلّم كيف تستخدمها ضمن عمليات Red Team متكاملة، مع اكتساب تكنيكات متقدمة وأفكار مبتكرة!
🌎 سجّل الآن في الدورة عبر منصة أكاديمية الدرع الأخضر | GREEN ARMOR ACADEMY 👇🏻
https://t.co/btYtDBcNJ4
✉️ للاستفسار عبر الرسائل الخاصة ✉️
#CRTO #RedTeam #CobaltStrike #ActiveDirectory #CyberSecurity #الأمن_السيبراني
#الأمن_السيبراني#ثريد
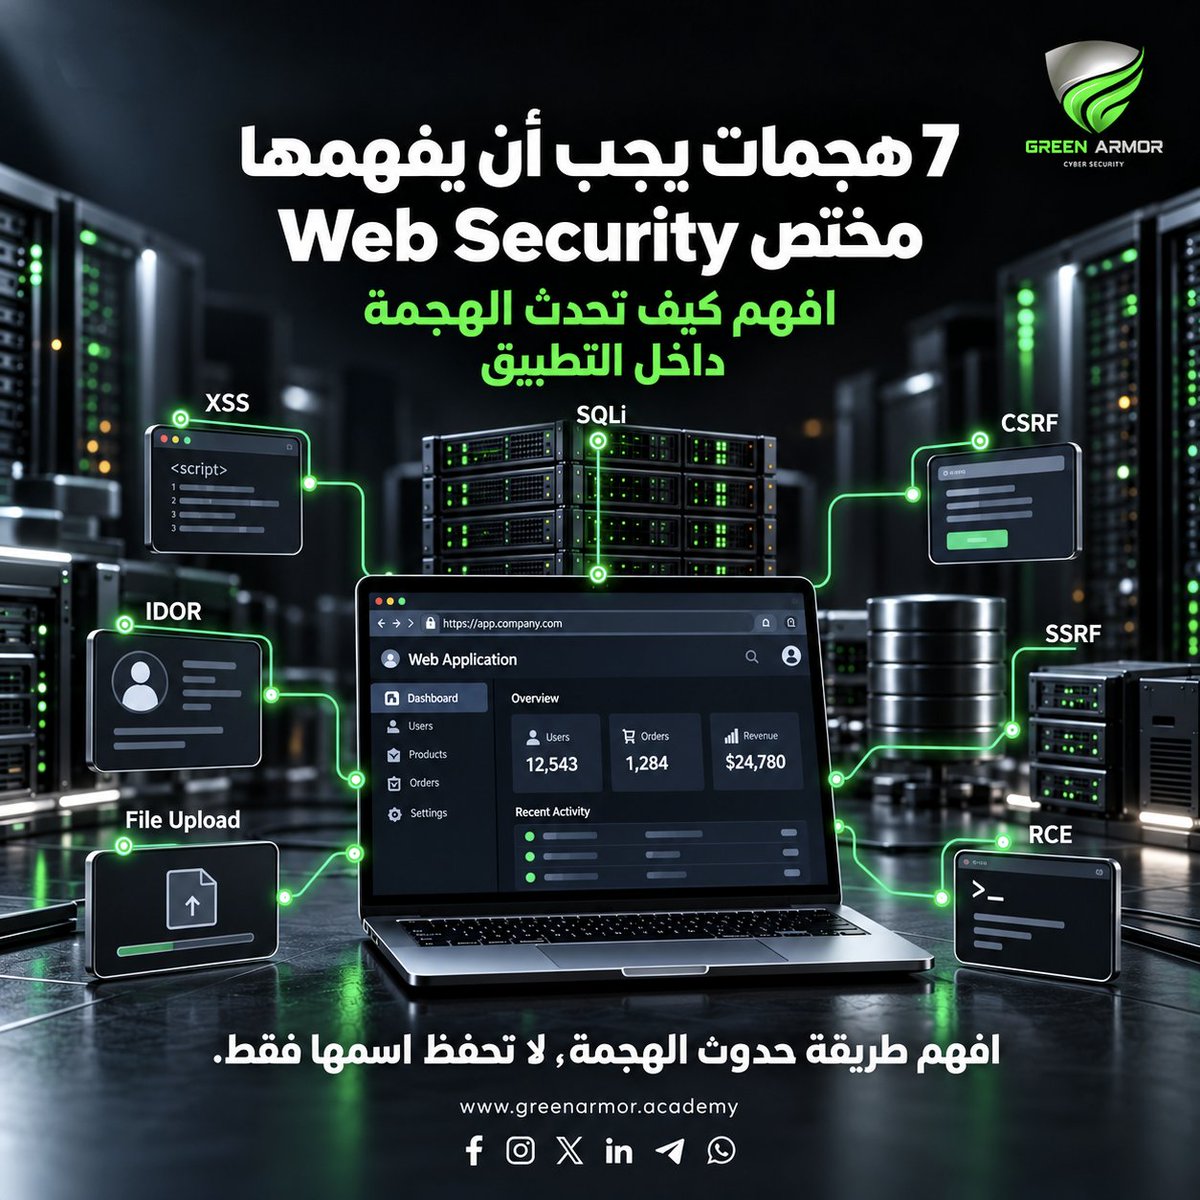
🛡️ 7 هجمات على تطبيقات الويب يجب أن يفهمها مختص Web Security 🌐
فهم Web Security لا يعني حفظ أسماء الثغرات فقط، الأهم أن تعرف كيف تدخل البيانات إلى التطبيق، وكيف تنتقل بين مكوناته، وأين يفشل الـSecurity Control الذي كان من المفترض أن يحمي المورد.
تابع 👇🏻
🛡 اختبار XSS خلف الـ WAF 💥
🚫 الحظر لا يعني أن الثغرة غير موجودة.
✅ وجود Web Application Firewall (WAF) أمام الموقع لا يعني أن ثغرة XSS تم إصلاحها، الـ WAF يعمل كطبقة حماية أمام التطبيق، يراقب الـ Requests ويحاول منع الأنماط التي تبدو خبيثة، لكن الثغرة نفسها تبقى داخل التطبيق إلى أن يتم إصلاح السبب البرمجي الذي أدى إليها.
لذلك:
✅ حظر الـ Payload لا يعني أن التطبيق آمن وكذلك، تجاوز الـ WAF لا يعني إنشاء ثغرة جديدة، بل يعني أن الثغرة الموجودة أصلًا ما زالت قابلة للوصول رغم وجود طبقة الحماية.
🔎 حدد من الذي قام بالحظر
قبل التفكير في أي Bypass:
📌 يجب التمييز بين حظر صادر من الـ WAF وبين معالجة يقوم بها التطبيق نفسه، ظهور استجابات مثل:
403 Forbidden
406 Not Acceptable
Challenge Page
Connection Reset
📌 قد يشير إلى وجود طبقة حماية أمام التطبيق، أما إذا عاد الطلب بشكل طبيعي ولكن تم حذف بعض الأحرف أو ترميزها، فقد يكون التطبيق نفسه هو الذي يعالج المدخلات.
✅ اعرف ما الذي يسبب الحظر:
بدل تجربة عشرات الـ Payloads الجاهزة بشكل عشوائي، ابدأ بطلب معروف أنه يتم حظره، ثم قلّل مكوناته تدريجيًا حتى تحدد الجزء الذي يفعّل قاعدة الحماية.
قد يكون السبب:
Tag معين
Event Handler
Character محدد
📌أو Pattern داخل الطلب، هذه الخطوة مهمة لأنها تنقلك من التجربة العشوائية إلى فهم سلوك الـ WAF.
✅ غيّر شيئًا واحدًا في كل مرة:
عند الاختبار، غيّر متغيرًا واحدًا فقط ثم قارن النتيجة:
مثل:
Case
Whitespace
Encoding
HTML Entities
Tag أو Event مختلف
📌وسجّل الـ Payload مع الـ Status Code والـ Response، إذا غيّرت عدة عناصر معًا ونجح الطلب، فلن تعرف أي تغيير هو الذي صنع الفرق.
✅ الـ Payload ليس كل شيء:
مكان البيانات داخل الـ Request قد يغيّر طريقة تعامل الـ WAF معها، فالبيانات قد تكون في:
Query String
Request Body
Headers
📌 وقد تختلف طريقة الفحص أيضًا حسب الـ Content-Type مثل:
JSON
Form Data
Multipart
XML
📌 والسبب أن الـ WAF والتطبيق قد يستخدمان Parsers مختلفة، وبالتالي قد يفسر كل منهما نفس الطلب بطريقة مختلفة.
✅ الـ DOM-Based XSS حالة مهمة:
📌 في بعض حالات DOM XSS قد تكون البيانات التي تسبب الثغرة موجودة داخل المتصفح فقط، مثال ذلك الـ URL Fragment الموجود بعد # في الرابط، والذي لا يتم إرساله عادة إلى السيرفر.
📌 إذا قامت JavaScript بقراءة هذه القيمة وإدخالها في DOM بطريقة غير آمنة، فقد تحدث XSS دون أن تمر البيانات عبر الـ WAF أصلًا.
⚙️ الـ Automation يأتي بعد الفهم:
📌 يمكن استخدام أدوات مثل Burp Suite Intruder أو أدوات الـ Fuzzing لتسريع الاختبارات، لكن الأفضل أن تعرف أولًا ما الذي يسبب الحظر، بعد فهم الـ Trigger، تصبح الأتمتة وسيلة لتوسيع الاختبار بدل أن تكون مجرد إرسال عدد كبير من الطلبات بدون تحليل.
📝 كيف تُكتب النتيجة في التقرير؟
إذا أثبتت وجود XSS خلف WAF، فالـ Finding الحقيقي هو:
الـ Cross-Site Scripting داخل التطبيق، أما WAF Bypass فهو دليل إضافي يوضح أن طبقة الحماية لا تمنع الوصول إلى الثغرة بشكل موثوق، إضافة Rule جديدة إلى الـ WAF قد تمنع Payload معينًا، لكنها لا تصلح السبب الجذري للثغرة داخل التطبيق.
🧱الـ WAF طبقة دفاع إضافية، وليس حلًا للثغرات البرمجية، الاختبار الاحترافي لا يعتمد على تجربة Payloads كثيرة، بل على:
تحديد مصدر الحظر، عزل الـ Trigger، تغيير متغير واحد، فهم طريقة تفسير الطلب، إثبات الثغرة داخل التطبيق.
✅ وهنا يكون الفرق بين مجرد تجربة Payloads وبين فهم حقيقي لسلوك التطبيق وطبقات الحماية أمامه.
#الامن_السيبراني #BugBounty
⚔️ الوصول الأولي هو البداية فقط.
القوة الحقيقية في جمع Credentials، رفع الصلاحيات، والتحرك داخل Active Directory للوصول إلى أهداف أعلى.
🔥 طوّر مهاراتك مع GREEN ARMOR ACADEMY واستفد من خصم 30%.
🔗 https://t.co/rHcOK05jVx
#الأمن_السيبراني
🔥 خصم 30% على دورات الأمن السيبراني في أكاديمية الدرع الأخضر 🧑🏻🎓
لمدة 5 أيام فقط، يمكنك التسجيل في دورات الأكاديمية والاستفادة من خصم 30% لفترة محدودة.
إذا كانت إحدى الدورات ضمن خطتك، فهذا الوقت المناسب للتسجيل والاستفادة من العرض.
⏳ العرض متاح لمدة 5 أيام فقط.
🌐 https://t.co/r1bpZzT84s
#الأمن_السيبراني #CyberSecurity #GreenArmor #Pentesting
#الامن_السيبراني
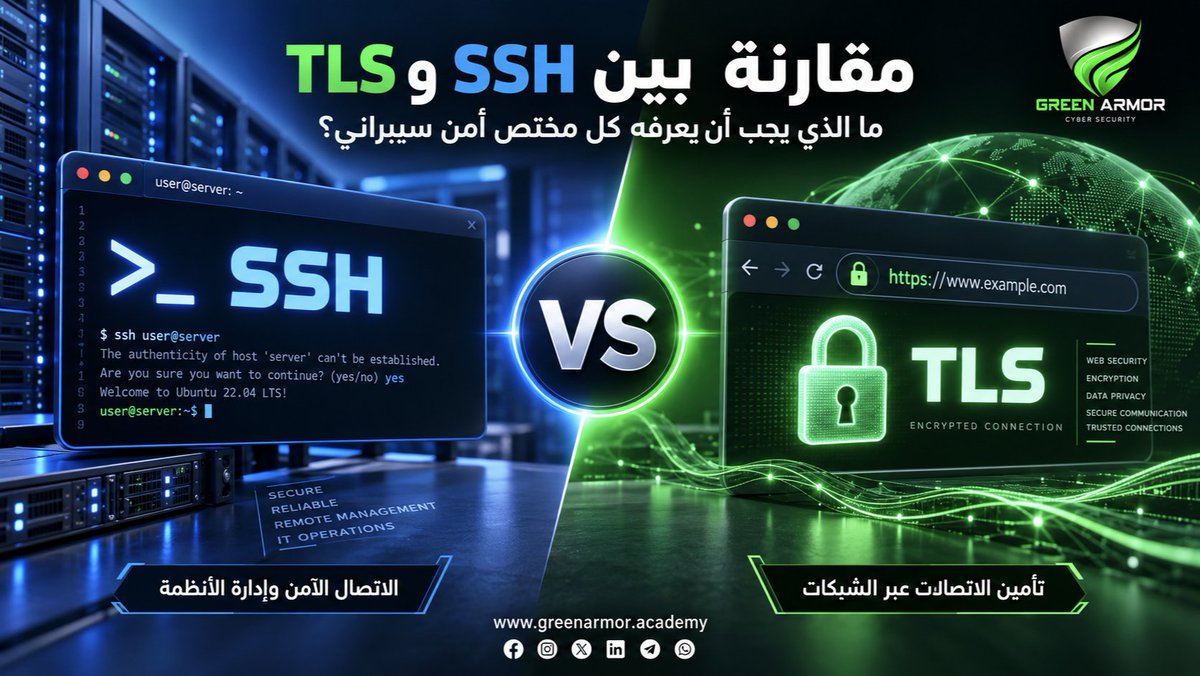
🛡️ مقارنة بين SSH وTLS ما الذي يجب أن يعرفه كل مختص أمن سيبراني؟ 🕸️
يُستخدم كل من #SSH و #TLS لحماية الاتصالات عبر الشبكة، لكنهما يختلفان في الهدف وطريقة المصادقة والتحقق من هوية الطرف المقابل.
تابع المقارنة 👇🏻
#الامن_السيبراني
🛡️ كيف تبني Attack Path من نتائج Enumeration؟ 🔥
في اختبار الاختراق، أحيانًا لا تكون المشكلة في نقص المعلومات، بل في النتائج تظهر بشكل منفصل ولا تعطي صورة واضحة من البداية، قد تجد User محدود الصلاحيات، SMB Share، Service Account أو Configuration File،،، 👇🏻
#الامن_السيبراني
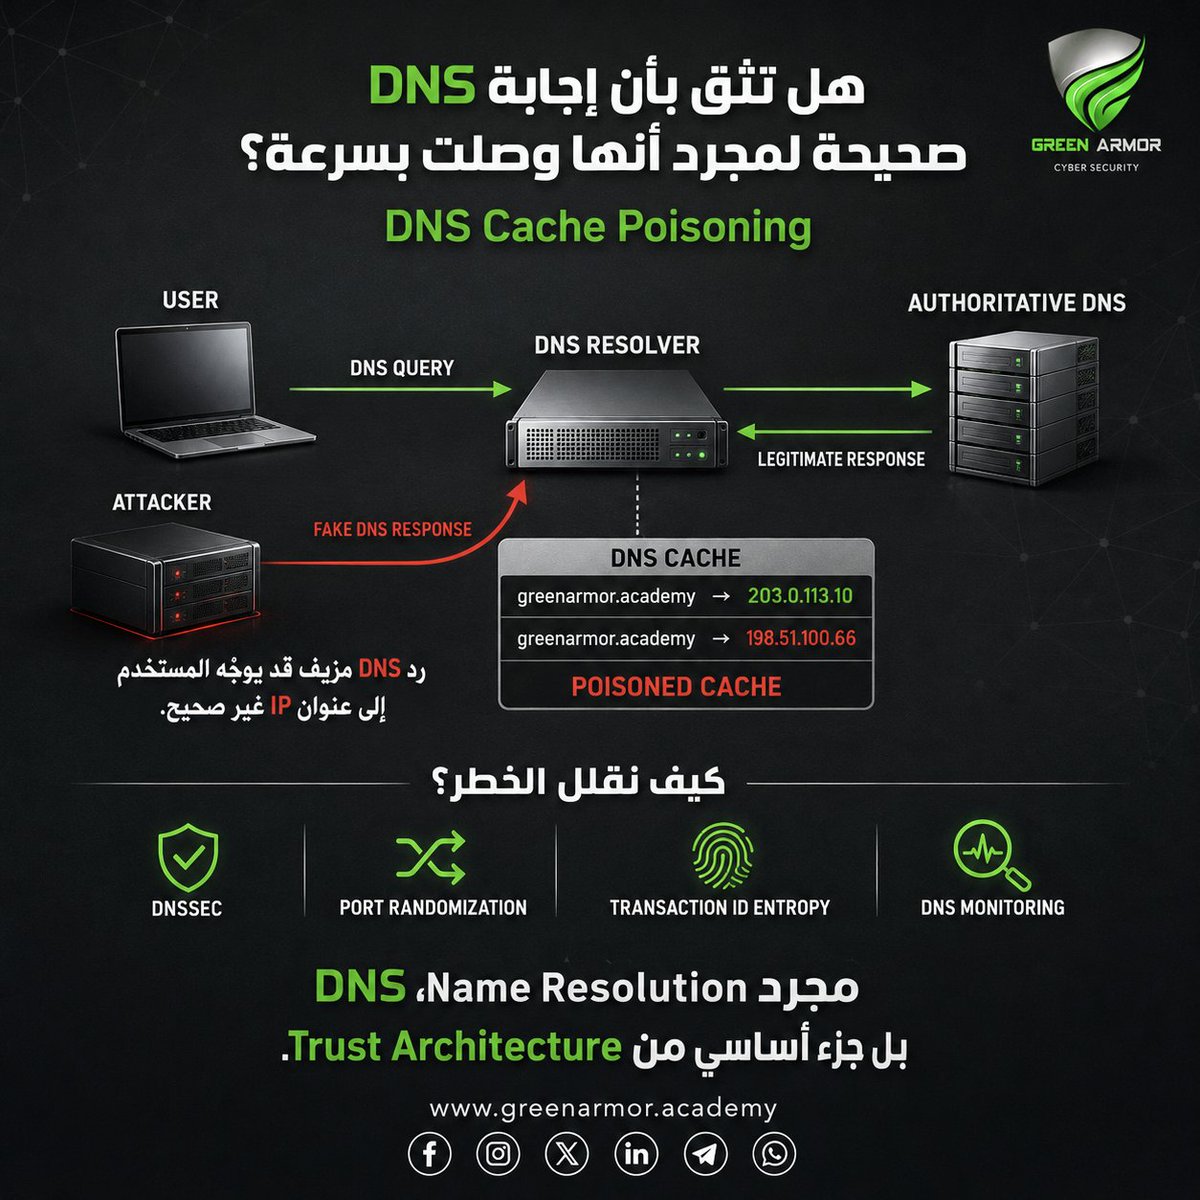
🛡️ هل تثق بأن إجابة DNS صحيحة لمجرد أنها وصلت بسرعة؟ 🌐
في هجمات DNS Cache Poisoning لا يكون الهدف إسقاط خادم DNS، بل خداع الـResolver لقبول استجابة DNS مزيفة وتخزين Mapping غير صحيح بين الـ Domain والـ IP داخل الـCache.
👇🏻
#الأمن_السيبراني#Recon
🛡 كيف تتوسع من دومين واحد إلى Attack Surface كامل؟ 🔎
✅ عندما ترى دومينًا مثل:
company .com
✅ قد يبدو أنه يمثل موقعًا واحدًا فقط، لكن خلفه قد توجد عشرات أو مئات، وأحيانًا آلاف الـ Subdomains مثل:
api. company. com
dev. company. com
stage. company. com
vpn. company. com
كل Subdomain قد يشغّل خدمة أو تطبيقًا مختلفًا، وبعضها قد يكون قديمًا أو أقل مراقبة من الموقع الرئيسي.
✅لهذا تُعد Subdomain Reconnaissance من أهم مراحل الـ Recon لفهم الـ Attack Surface الحقيقي للمؤسسة ❓
1️⃣ Passive Discovery:
ابدأ بجمع المعلومات من المصادر العامة دون التفاعل المباشر مع الهدف.
أدوات مثل Amass تجمع Subdomains من:
Search Engines, Certificate Transparency Logs, DNS, Datasets, OSINT Databases
amass enum -passive -d company .com
وقد تكشف هذه المرحلة عددًا كبيرًا من الـ Subdomains.
2️⃣ Certificate Transparency Logs:
شهادات TLS/HTTPS قد تكشف أسماء Subdomains ضمن Certificate Transparency Logs.
من أشهر الخدمات المستخدمة:
crt .sh
وقد تظهر من خلالها خدمات لم تكن واضحة من الموقع الرئيسي.
3️⃣ DNS Brute Force:
بعد المصادر العامة، يمكن تجربة أسماء شائعة مثل:
admin dev test stage vpn portal
ويجب أن يكون الفحص هنا على مستوى DNS Resolution باستخدام أدوات مثل:
PureDNS MassDNS ShuffleDNS
ثم يمكن استخدام httpx لمعرفة أي الخدمات تستجيب عبر HTTP/HTTPS.
4️⃣ DNS Permutations:
الـ Wordlists وحدها لا تكفي.
إذا اكتشفت:
api .company .com
فقد تقودك Naming Patterns إلى احتمالات مثل:
dev-api. company .com
api-dev. company .com
stage-api. company .com
أدوات مثل DNSGen تساعد على توليد هذه الاحتمالات تلقائيًا.
5️⃣ Internet-Wide Data:
يمكن الاستفادة من منصات مثل Shodan للبحث عن خوادم وشهادات مرتبطة بالمؤسسة.
مثال:
ssl:"company. com"
وقد تظهر خدمات لم تُكتشف من DNS Enumeration وحده.
6️⃣ JavaScript Recon:
ملفات JavaScript قد تحتوي على URLs وAPI Endpoints تكشف Subdomains إضافية.
مثل:
https://api. company .com/v1/login
أدوات مثل LinkFinder تساعد على استخراج هذه الروابط وتحليلها.
7️⃣ ربط مراحل الـ Recon:
النتائج الأقوى تأتي من ربط المراحل معًا:
Passive Discovery, Certificate Logs, DNS Brute Force, DNS Permutations, JavaScript Recon, Shodan, DNS Validation, HTTP/HTTPS Probing
كل مرحلة قد تنتج معلومات جديدة تُستخدم في المرحلة التالية، لذلك قد يبدأ الـ Recon بدومين واحد ويتوسع إلى Attack Surface كبير.
8️⃣ المهارة الحقيقيةاكتشاف Patterns:
القوة في الـ Recon ليست في عدد الأدوات التي تعرفها، بل في فهم Naming Patterns الخاصة بالمؤسسة.
اسأل:
هل تستخدم dev- أو -dev؟
هل تتبع الـ APIs نمطًا ثابتًا؟
هل توجد stage أو test؟
هل توجد Subdomains خاصة بالمناطق مثل eu. company .com؟
فهم هذه الأنماط قد يكون أهم من تشغيل عشرات الأدوات بشكل عشوائي.
9️⃣ لا تنسى الـ Scope:
في Bug Bounty أو Penetration Testing، اكتشاف Subdomain لا يعني تلقائيًا أن لديك تصريحًا لاختباره.
قبل أي Active Scanning أو اختبار مباشر:
راجع الـ Scope وقواعد البرنامج أولًا.
💥 الدومين الرئيسي ليس إلا نقطة البداية، الـ Recon الجيد لا يبحث فقط عن أكبر عدد من الـ Subdomains، بل يحاول فهم كيف بُنيت البنية التحتية وكيف تُسمّى أنظمتها وخدماتها.
كلما كانت خريطة الـ Attack Surface أوضح، أصبح تحليل الهدف أدق وأكثر احترافية.
🛡 هل يجب أن تتعلم البرمجة كمختص أمن سيبراني؟ 👨💻
تعتبر من أكثر الأسئلة التي يطرحها المبتدئون في المجال هل البرمجة أساسية في الأمن السيبراني ؟
البرمجة ليست أساسية بنفس الدرجة في جميع تخصصات الأمن السيبراني، وليست شرطًا لدخول المجال، لكنها تصبح مهارة مهمة جدًا في كثير من المسارات.
✅ بمعنى آخر:
يمكنك أن تبدأ في الأمن السيبراني بدون أن تكون مبرمجًا محترفًا، لكن كلما تقدمت في بعض التخصصات ستجد أن فهم البرمجة يمنحك قدرة أكبر على فهم الأنظمة والثغرات والأدوات.
✅احتياجك للبرمجة يعتمد بشكل كبير على تخصصك:
1️⃣ Penetration Testing / Red Team:
البرمجة مهمة، خصوصًا Python وBash وPowerShell، لأنها تساعدك في كتابة Scripts، أتمتة المهام، تعديل الأدوات وفهم بعض تقنيات الاستغلال بشكل أفضل.
2️⃣ Web Security / Bug Bounty:
فهم JavaScript وSQL وHTTP والـ APIs مهم جدًا، كلما فهمت كيف يتم بناء التطبيق وكيف تنتقل البيانات بين المستخدم والخادم، أصبحت أكثر قدرة على فهم سبب ظهور الثغرة، وليس فقط تجربة Payloads جاهزة.
3️⃣ SOC / Blue Team:
يمكنك البدء بدون مستوى متقدم في البرمجة، لكن Python وPowerShell وBash ستفيدك في تحليل البيانات والـ Logs، أتمتة المهام، وكتابة أدوات بسيطة تساعدك أثناء التحقيقات.
4️⃣ Malware Analysis / Reverse Engineering:
هنا تصبح البرمجة شبه أساسية، خصوصًا C وC++ وAssembly وPython، لأنك تحتاج إلى فهم طريقة عمل البرامج والتعليمات على مستوى أعمق.
5️⃣ GRC:
البرمجة ليست أساسية غالبًا، لأن التركيز يكون على الحوكمة وإدارة المخاطر والامتثال والسياسات والمعايير.
❗️لكن انتبه إلى نقطة مهمة:
❌ لا تحتاج إلى تعلم خمس أو ست لغات برمجة قبل أن تبدأ في الأمن السيبراني.
✅ إذا كنت تتجه لمسار تقني، يمكنك البدء بـ:
ابدأ Python بعدها Bash بعدها أساسيات JavaScript وSQL ثم التوسع حسب تخصصك.
✅ ولا تجعل البرمجة تؤخرك عن تعلم الأساسيات المهمة مثل الشبكات، Linux، Windows، HTTP، أنظمة التشغيل ومفاهيم الأمن السيبراني.
✅ هل البرمجة شرط لدخول الأمن السيبراني؟ لا.
✅ هل البرمجة أساسية في جميع تخصصاته؟ لا.
✅هل تصبح أساسية أو شبه أساسية في بعض التخصصات التقنية المتقدمة؟ نعم.
📌 الهدف ليس أن تصبح Software Developer، بل أن تتعلم من البرمجة ما يساعدك على قراءة الكود، فهم طريقة عمل الأنظمة، كتابة Scripts بسيطة، وتحليل الثغرات.
📌 لذلك تعلّم البرمجة كأداة تخدم تخصصك في الأمن السيبراني، وليس كهدف منفصل عن المجال.
#الامن_السيبراني #cybersecurity
🛡 قريبًا، ولأول مرة في الوطن العربي… دورة CRTO Prep 🧑💻
💻 دورة تحضيرية متخصصة لشهادة:
CRTO | Certified Red Team Operator
✅ تدريب عملي متقدم في Red Team Operations باستخدام Cobalt Strike وC2، مع التركيز على هجمات Active Directory وتقنيات Credential Access وLateral Movement وKerberos وPivoting وصولًا إلى Domain Dominance.
✅ محتوى عربي متخصص يُطرح لأول مرة، يؤهلك للتحضير العملي لاجتياز شهادة CRTO باحترافية عالية.
📣 التفاصيل الكاملة والإعلان الرسمي قريبًا جدًا… ترقّبوا!
🌐 https://t.co/r1bpZzT84s
#CRTO #RedTeam #CobaltStrike #ActiveDirectory #CyberSecurity #الأمن_السيبراني
6 أسس قانونية لمعالجة البيانات الشخصية وفق GDPR.
تعرّف عليها في أقل من 9 دقائق👇
🎥 Legal Basis for Processing Personal Data
https://t.co/iOS9UXannC
🔥 اشترك الآن في GRC Learning Path وطوّر مهاراتك في الحوكمة والمخاطر والامتثال وكتابة السياسات.
#الامن_السيبراني#GRC
🛡 ما هي ثغرة HTTP Verb Tampering؟ 🧑🏻💻
✅ ثغرة HTTP Verb Tampering تحدث عندما يحمي التطبيق أو السيرفر وظيفة معينة عند استخدام نوع طلب محدد فقط، لكنه يفشل في تطبيق نفس الحماية إذا تم الوصول إليها باستخدام HTTP Method مختلف.
✅ بمعنى انه الموقع يتوقع منك استخدام GET أو POST، لكن المهاجم بيجرب PUT أو DELETE أو HEAD أو OPTIONS.
إذا لم تكن الحماية مطبقة على جميع الطرق، فقد يتمكن من تجاوز القيود والوصول إلى شيء غير مصرح له به.
💥 كيف تحدث هذه الثغرة؟
في بروتوكول HTTP توجد عدة طرق للطلبات (HTTP Methods)، منها:
الـGET: لجلب صفحة أو بيانات.
📌 الـPOST: لإرسال بيانات.
📌 الـPUT: لتحديث أو رفع بيانات.
📌 الـDELETE: لحذف بيانات.
📌 الـHEAD: مثل GET لكن يعيد الترويسات فقط بدون محتوى الصفحة كاملًا.
✅ المشكلة تبدأ عندما يظن المطور أن حماية GET وPOST كافية، بينما يكون السيرفر ما زال يقبل أوامر أخرى لم يتم تقييدها بالشكل الصحيح.
🔥مثال، تخيل أن هناك صفحة إدارة بعنوان:
"/admin/panel"
والمفترض أن الوصول إليها مسموح فقط للمستخدم الذي سجل دخوله.
لكن المطور كتب الحماية بهذا الشكل:
<Limit GET POST>
Require valid-user
</Limit>
💥 ماذا يعني هذا؟
هذا يعني أن السيرفر سيطلب تسجيل الدخول فقط إذا كان الطلب من نوع:
GET
POST
📌 لكن الطرق الأخرى مثل:
HEAD
PUT
DELETE
⏺لم يتم تقييدها هنا.
⚠️ماذا قد يفعل المهاجم؟
بدلًا من الوصول إلى الصفحة باستخدام GET، قد يحاول المهاجم استخدام Method مختلف مثل:
HEAD /admin/panel HTTP/1.1
Host: example .com
✅ ما النتيجة المحتملة؟
إذا كانت الإعدادات غير آمنة، قد يرد السيرفر على الطلب بدون طلب تسجيل الدخول، أو يكشف معلومات كان يجب حمايتها.
⚠️ وهنا يكون المهاجم قد استفاد من طريقة طلب مختلفة لتجاوز الحماية الموضوعة على GET وPOST فقط.
لماذا هذه الثغرة خطيرة؟
لأنها قد تؤدي إلى تجاوز تسجيل الدخول، تجاوز الصلاحيات، الوصول إلى صفحات أو وظائف محمية، تجاوز بعض الفلاتر الأمنية، المساعدة في استغلال ثغرات أخرى
🧱 كيف نمنعها؟
1️⃣ تقييد HTTP Methods المسموحة فقط.
2️⃣ تطبيق نفس الحماية على جميع الطرق وليس فقط GET وPOST.
3️⃣ رفض أي Method غير متوقع.
4️⃣ عدم استخدام مصادر إدخال مختلفة بشكل غير منظم مثل "$_GET" و "$_REQUEST".
5️⃣ اختبار التطبيق باستخدام أكثر من HTTP Method وليس فقط الطريقة المعتادة.
✅ ثغرة HTTP Verb Tampering لا تعتمد على كسر النظام بشكل مباشر، بل على استغلال خطأ في طريقة تطبيق الحماية، فعندما يعتمد التطبيق على نوع طلب معيّن في التحقق، ويترك بقية الطرق بدون نفس القيود، يفتح ذلك بابًا للمهاجم لتجاوز الحماية بأسلوب بسيط لكنه خطير.
#الامن_السيبراني #websecurity #network
🔥 توقّع… ما هي الدورة القادمة من خلال الصورة؟ 👀
✅ اكتب اسم الدورة التي تتوقعها في التعليقات 👇🏻
🎁 وسيتم السحب على 3 فائزين، يحصل كل فائز على خصم 50% للدورة القادمة.
💥 قريبًا نكشف عن المفاجأة الجديدة في GREEN ARMOR ACADEMY.
#الأمن_السيبراني
🎙 أسئلة سريعة عن مسار الـ GRC ⁉️
✅ ما هو الـ GRC؟
✅ هل يفيدك في التعامل مع متطلبات NCA وSDAIA؟
✅ هل ستتعلم كتابة السياسات والإجراءات عمليًا؟
✅ هل المسار مناسب للمبتدئين؟
✅ ما مدة المسار؟
جميع الإجابات في الفيديو 👆
#الامن_السيبراني#GRC
🛡 اختطاف مسارات الإنترنت، ما هو BGP Hijacking؟ 📶
الإنترنت عبارة عن شبكة ضخمة من الطرق، وكل شبكة تقول لباقي الشبكات:
"إذا أردت الوصول إلى هذه العناوين، أرسل الترافيك من خلالي."
هذه العملية تتم باستخدام بروتوكول:
BGP ـ Border Gateway Protocol
👇🏻
#الامن_السيبراني#شبكات