@GeWoessner@IfopOpinion 73% des répondant ont dit qu'ils ne connaissaient pas la réponse. La faillite des médias, c'est aussi ça : présenter des chiffres biaisés pour servir un propos
No, a Yandex cloud malfunction did not take down disinformation/troll bots. It's a dangerous misconception. This is not how it works, not even technically. After Ukrainian drones hit Yandex data centers, a viral chart showed Russian "bot traffic" collapsing. But those bots are mostly Yandex's own search crawlers, not the info-ops social media accounts. Troll farms hide behind proxies, hijacked devices and Western clouds. They're still operating. Hired influencers are also still around. The "bots went silent" story is misinformation. Believing it is plainly dangerous. It tells people the threat is gone while influence operations keep going. Ahead of elections that complacency is what they may count on.
The @OpenAI / Big Tech life cycle:
Step 1: Steal the IP of the entire world to build your product.
Step 2: Rush that product out to market which results in, among other things, suicide and psychological delusions among your user base.
Step 3: Disclaim all liability for steps 1 and 2.
Step 4: Openly aspire to be a trillionaire.
Step 5: Have numerous members of your own safety team quit because they think you are maybe going to kill every human being with your recklessness.
Step 6: Tell the public they are just going to have to deal with some “bad things” along the way.
Step 7: Undermine any meaningful effort to regulate the industry.
This is not normal. No other industry gets treated this way.
À quel point notre démocratie doit-elle être d��gradée pour envisager la candidature à la présidentielle d’une personne condamnée pour détournement de fonds publics, au sein d’un parti dont le chef est visé par de graves accusations d’antisémitisme ?
Scoop gigantesque du média d'investigation à but non lucratif @propublica. Le mariage paradisiaque du fils #Trump en mai 2026 dans les Caraïbes a été largement financé par un oligarque ami de #Poutine, #Kremlev, patron de la boxe amateur mondiale. Surpris? https://t.co/ccK0OCKhgx
Build your band, hit the stage, and go on tour! 🤘
• 90+ officially licensed songs
• 180+ authentic in-game @gibsonguitar guitars
• 50+ bandmates
• Official hardware
• New ways to play and more!
👉️ Pre-order game & hardware now at https://t.co/eYSYM2WQrL.
Amélie Verdier vient de sortir la phrase magique : « toutes les plateformes agréées ont fait l’objet d’un audit de sécurité ».
Très bien.
J’ai 20 ans de tech. J’ai vu des audits de sécurité. La majorité de ceux réalisés par les SSII françaises, ce n’est pas de la sécurité. C’est un théâtre. Des mecs payés 2 000 balles la journée qui balancent un rapport de 80 pages bourré de findings « medium » sur des headers HTTP manquants, pendant que les vraies portes ouvertes restent grandes ouvertes.
Un vrai audit, ce n’est pas un PowerPoint validé par un comité. C’est du bug bounty. Des gens qui ne portent pas de costume, qui ne facturent pas à la journée, et qui passent leur vie à casser des systèmes pour de vrai. Pas des consultants qui ont lu le même guide ANSSI que tout le monde.
Quand on vous dit « on a été audité », dans 90 % des cas ça veut juste dire : on a acheté un papier qui nous permet de dormir tranquilles et de communiquer sereinement.
Le risque zéro n’existe pas, c’est vrai.
Le risque « on a fait semblant » existe, lui, et il est extrêmement répandu.
On verra bien.
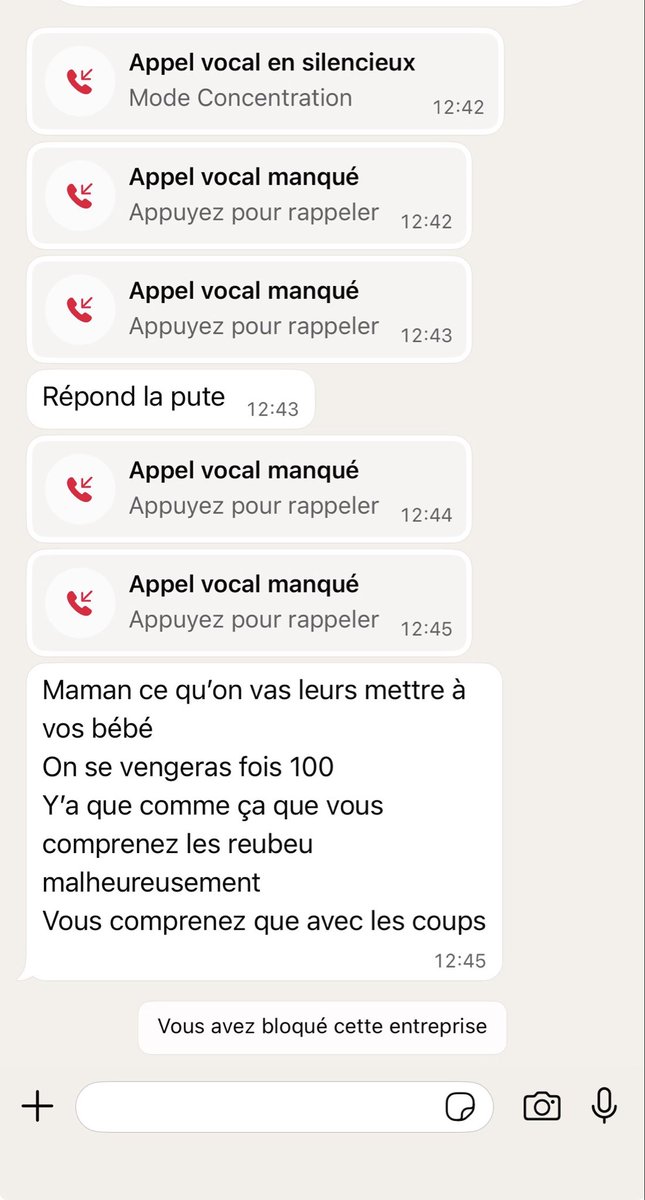
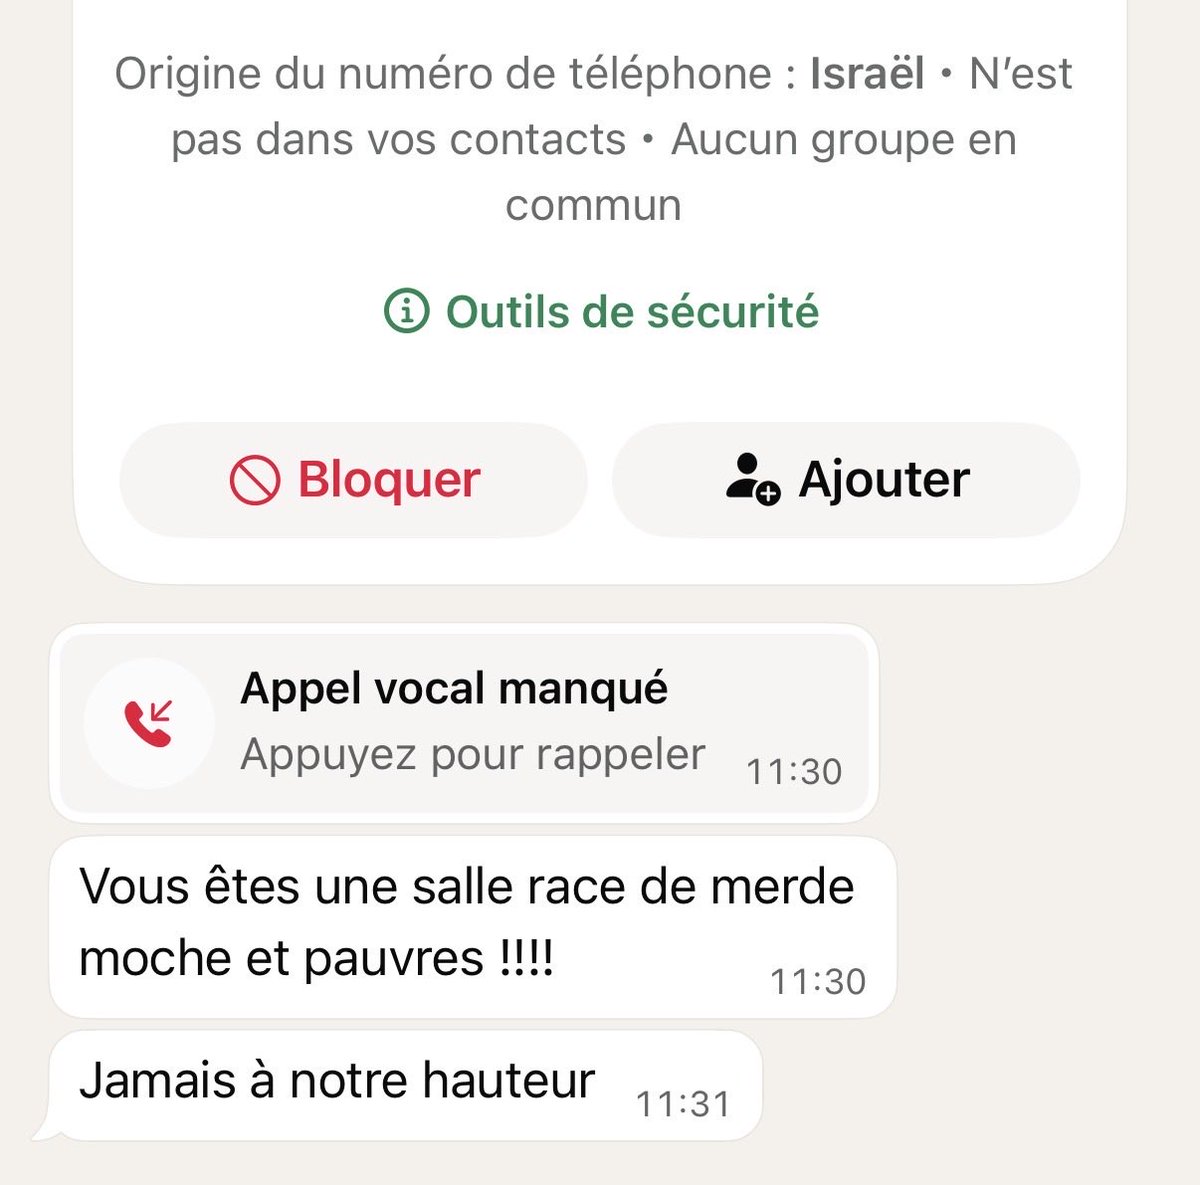
Je précise que ce sont des numéros différents, une petite sélection parmi des centaines d’appels et messages reçus. À ce jour aucun journaliste français n’a jugé bon d’en faire un article / une enquête.