المعذرة على التقصير يا جماعة، أمس ما قدرت أنزل شيء لأني كنت مسافر، وتوني واصل بعد رحلة عذاب دامت 14 ساعة وربع من الملل والتفكير والهواجيس ومراجعة قرارات الحياة كلها، الله لا يعيدها من رحلة 🙁
راجع لكم بإذن الله ❤️🔥
وصلك رابط وتشك فيه؟ شوف عمر الدومين قبل لا تفتحه 🕵️
اكتب في التيرمنل:
whois ثم الدومين
دوّر على سطر Creation Date لو مسجّل قبل أيام وهو يقلّد شركة كبيرة، فهذي علامة خطر (مو دليل قاطع).
وش أول شي تسويه لما يجيك رابط مشبوه؟
ثغرة وExploit وPatch، ثلاث كلمات كثير ناس يلخبطون بينها 🔓
Vulnerability (ثغرة): ضعف أو خطأ في البرنامج أو الجهاز.
Exploit (استغلال): الطريقة اللي تستغل الثغرة.
Patch (تصحيح) : التحديث اللي يسدّها
اليوم تواصلت معي وزارة الداخلية 😂
قبلها بشوي اتصل علي بنك يعرض بطاقة، ورفضت العرض.
وبعدها بلحظات، جاني اتصال ثاني:
هلا والله أستاذ معاذ.. رقم هويتك كذا؟ رقم جوالك كذا؟
كل بياناتي عنده.
قال: بس نبي نحدث بياناتك.. عندك قروض؟ عندك تمارا أو تابي؟ أي بنك تستخدم؟
جاريته وسولفت معه، لين وصلنا للمهم:
عطني رقم البطاقة.
قلت: محد يطلب رقم البطاقة.
قال: عادي، ما طلبت منك الرقم السري.
قلت: رقم البطاقة انساه، العب على غيري.
قال: ترى خدماتك بتتوقف سنتين.
قلت: ما عندي مشكلة 😂
كيف وصلت بياناتي له بهالدقة؟
وليش جاء الاتصال بعد اتصال البنك بلحظات؟
وكم واحد صدقه وعطاه البطاقة اليوم؟
لو كان غيري، يمكن راحت كل فلوسه.
ارسلوها لأهلكم، خصوصاً الكبار.
Encoding وEncryption وHashing: ثلاث كلمات كثير ناس يغلطون بينها 🤔
Encoding: يغيّر شكل البيانات بس (مثل Base64)، ومو حماية
Encryption: يشفّر البيانات بمفتاح.
Hashing: بصمة ما ترجع للأصل، تنفع للباسوردات.
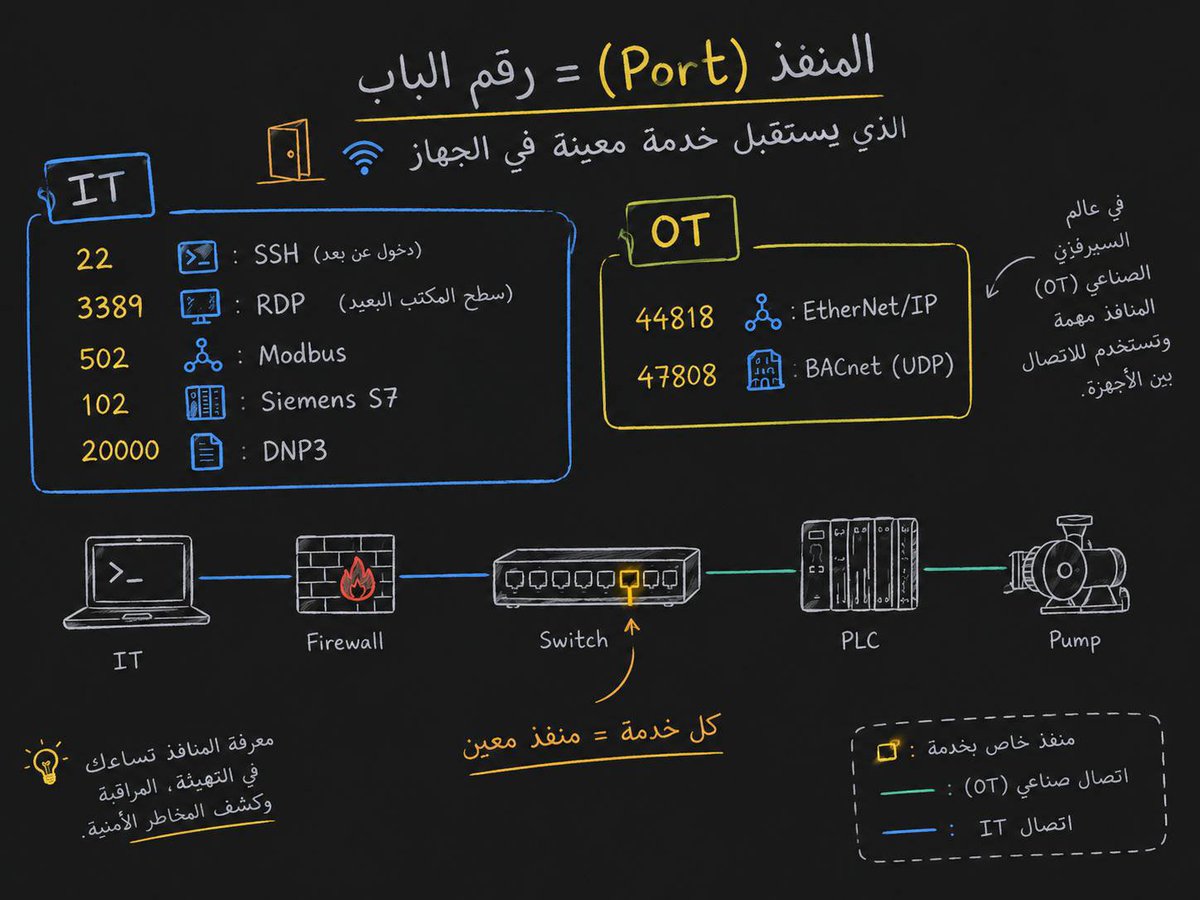
المنفذ (Port) = رقم الباب اللي يستقبل خدمة معينة في الجهاز 🚪 🛜
22: SSH (دخول عن بعد)
3389: RDP (سطح المكتب البعيد)
502: Modbus
102: Siemens S7
20000: DNP3
وفي OT فيه كمان:
44818 (EtherNet/IP)
47808 (BACnet، UDP)
أي منفذ تتوقع يكون الأكثر استهدافاً؟ 👇🏼
نزّلت برنامج من النت وتبي تتأكد إن أحد ما عدّل عليه؟ 🔐
اكتب في لينكس:
sha256sum اسم_الملف
يطلع الـ (Hash) فريدة للملف قارنها بالي الموقع الرسمي ولو اختلفت ولو بحرف لا تفتح الملف
وفي ويندوز اكتب في CMD:
certutil -hashfile اسم_الملف SHA256
تتحقق من الهاش قبل التثبيت 👇🏼 ؟
أعلن اليوم عن إطلاق التحديث الجذري لأداة Falcon ToolKit (v3.1.0)
منصة استخبارات الشبكات وتقييم مسارات الهجوم لعمليات الـ Red Team ومختبري الاختراق.
أعدنا بناءها بالكامل بلغة Go لتصبح بيئة تفاعلية بدون Dependencies خارجية!
التفاصيل بالثريد 👇🏼
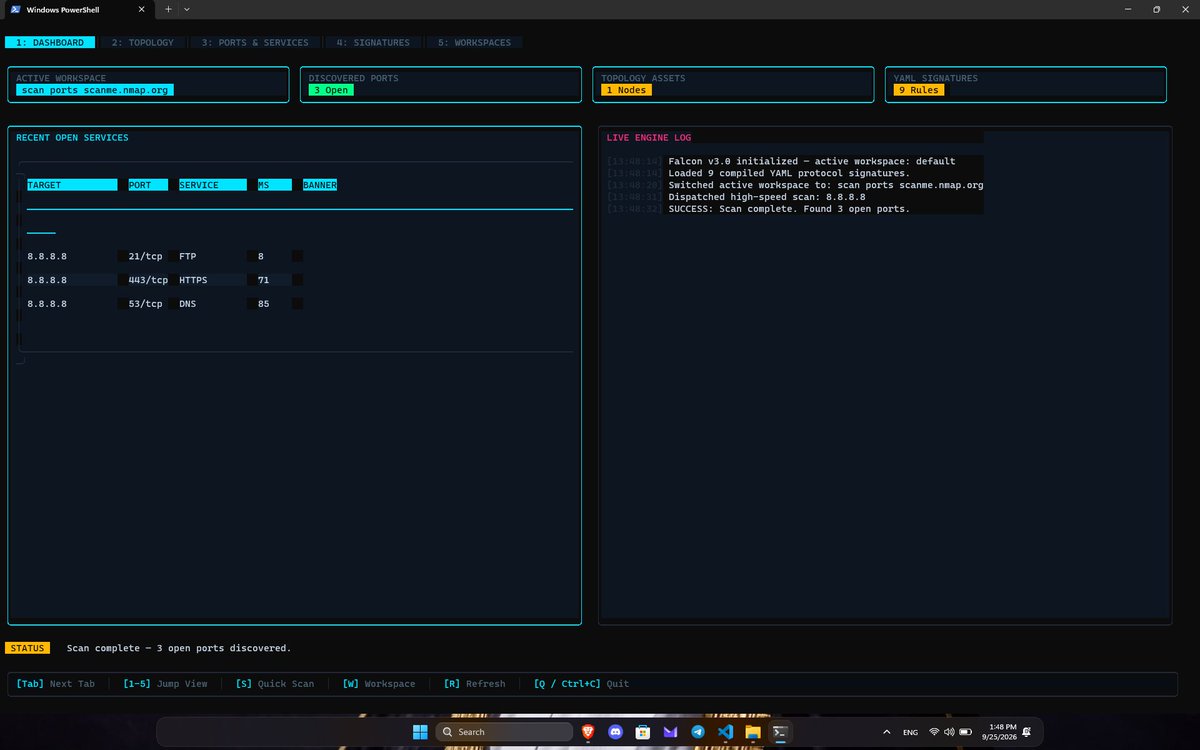
إطلاق Falcon v3.0.
أداة لفحص الشبكات ورسم مخططات الأصول، أعدت كتابتها بالكامل بلغة Go لتقديم أداء متزامن أعلى مع واجهة TUI تفاعلية داخل التيرمنال
تفاصيل الإصدار في الثريد:
3️⃣ فحص الأنظمة الحساسة (OT/ICS & Enterprise):
دعم مدمج لبروتوكولات الأنظمة الصناعية (Modbus, S7, BACnet). فحص معمّق لـ Active Directory و SMB2/3 واستخراج بيانات NTLM. بالإضافة لاستجواب SNMP بجميع إصداراته بدون أي أدوات خارجية!