وضّح تراني محتاج توضيح
حدّد شعورك وإلا أنا اللي بحدّد
عدّيتها عدّ الخرز بـ المسابيح
مرّة تجي ومرات عني تصدّد
محنا جواعا حب ولا أحنا مشافيح
لـ النفس عزّة دونها مانتردّد
ترى الشجـر لا يبست أوراقه تطيح
والطير ريشه كل عام يتجدّد
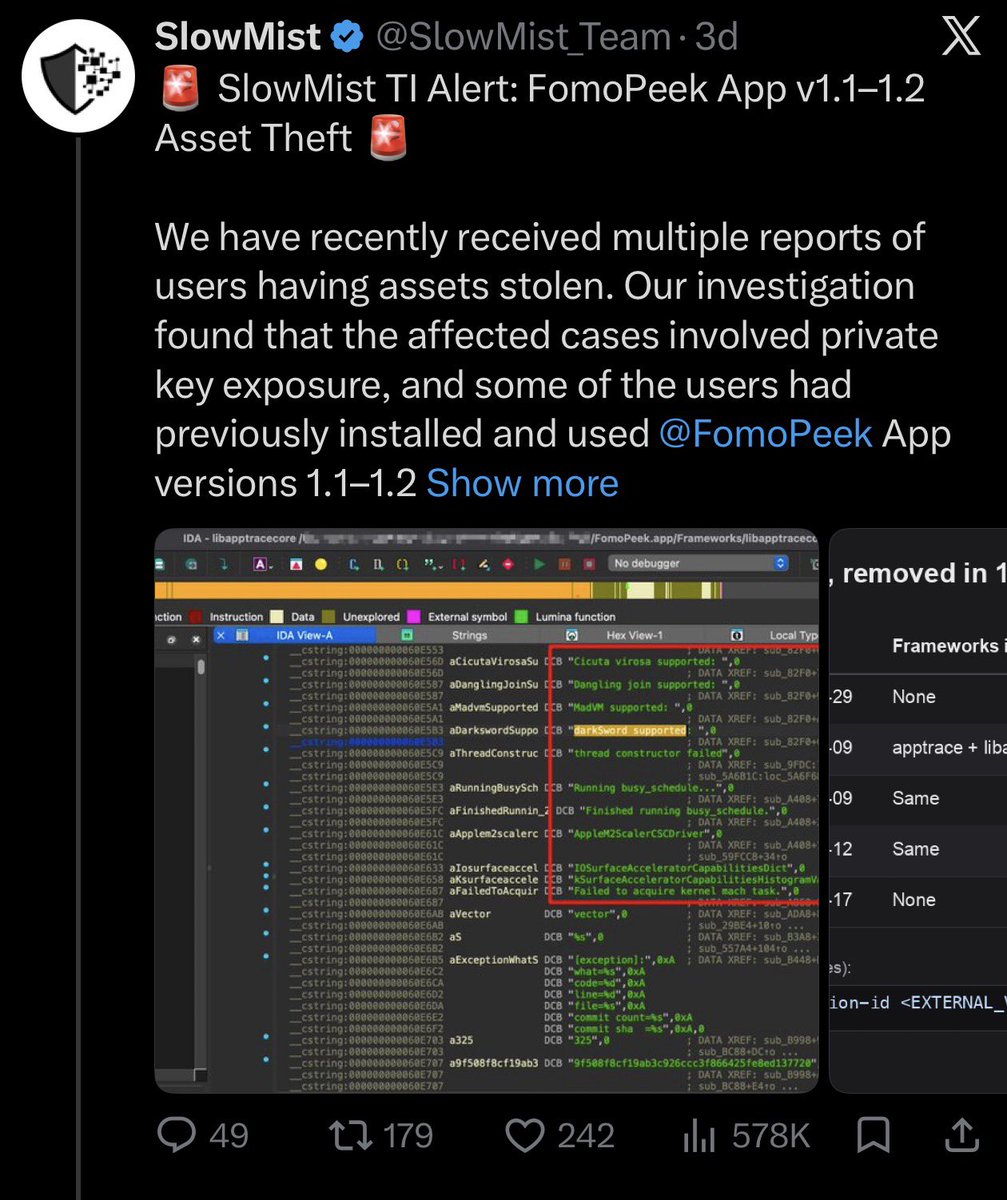
‼️ عاجل: تطبيق في متجر أبل الرسمي طلع ملغّم ببرمجيات خبيثة تسرق محافظ الكريبتو 🚨
فريق SlowMist و OKX اكتشفوا إن تطبيق FomoPeek (بإصداراته 1.1 و 1.2 اللي نزلت من 9 إلى 17 سبتمبر) كان مخفي جواه ثغرات تتخطى حماية نظام الآيفون وتفك تشفير الـ Keychain عشان تسحب البيانات من 19 تطبيق، منها MetaMask و Trust Wallet وحتى تطبيق الملاحظات (Apple Notes)
التتبع بيّن إن المخترق قدر يسرق حوالي 580,000 دولار (USDT) وحولها لمحفظته الأساسية.
تأكدوا إنكم ما حملتوه، وانشروها للتنبيه! 🔄
@netcup_global Two things if they get the best platform I have seen, first of all is quick technical support such as a live chat, and you can add an amount of credit and deduct invoices from the balance
@altmemy199 تحتاج تربط سيرفر مع cloudflare ويمنع اي ip يدخل على سيرفر الي من خلال cloudflare تخفف ضغط وهجوم وغيرها وتستثني ip خاص بك مسموح يكون ثابت ip خاص بك
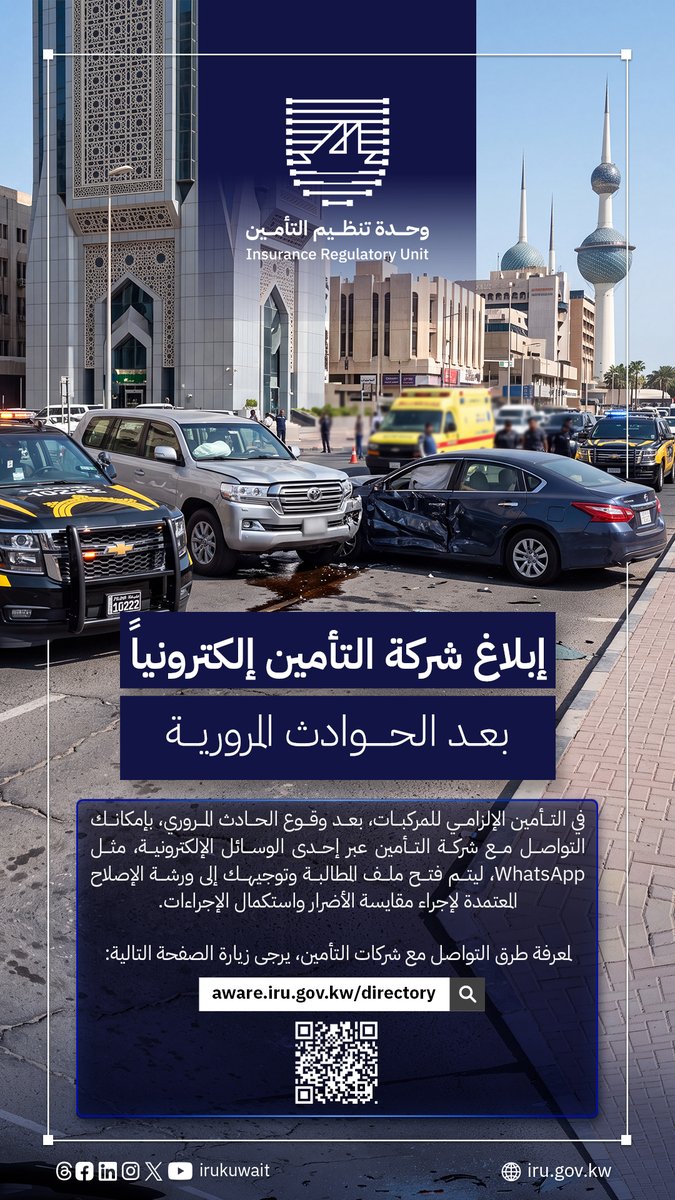
بعد وقوع الحادث المروري بإمكانك التواصل مع شركة التأمين عبر إحدى الوسائل الإلكترونية مثل WhatsApp، ليتم فتح ملف المطالبة وتوجيهك إلى ورشة الإصلاح المعتمدة لإجراء المقايسة واستكمال الإجراءات.
لمعرفة طرق التواصل مع شركات التأمين يرجى زيارة الصفحة التالية
https://t.co/VxSchLB20b
#وحدة_تنظيم_التأمين
🚨 ثغرة حرجة في نواة WordPress تسمح بتنفيذ أوامر عن بُعد دون مصادقة, واستغلال نشط مؤكد خلال 24 ساعة من الإفصاح
سلسلة أُطلق عليها "wp2shell"، اكتشفتها شركة Searchlight Cyber عبر وحدة Assetnote، وأُفصح عنها في 17 يوليو 2026 عبر برنامج HackerOne الخاص بـ WordPress. التقييم CVSS 10.0.
🔹 التفاصيل التقنية:
• CVE-2026-63030, خلل route confusion في نقطة نهاية REST API المخصصة للطلبات المجمّعة (/wp-json/batch/v1). خلل في التحليل يُخرج مصفوفتين داخليتين عن التزامن، فيُنفَّذ طلب فرعي تحت معالج طلب آخر. أُدخل هذا الخلل في الإصدار 6.9
• CVE-2026-60137, حقن SQL في معامل author__not_in داخل الصنف WP_Query، وهو الصنف الذي تمر عبره غالبية استعلامات WordPress. موجود منذ الإصدار 6.8
• منفردةً، كل ثغرة محدودة الأثر. مسلسلةً، تنتهي بتنفيذ أوامر عن بُعد على تثبيت افتراضي دون حساب ودون إضافات ودون تفاعل من المستخدم
• بحسب تحليل Cloudflare، مسار الوصول إلى RCE متاح حين لا يكون persistent object cache مفعّلاً, وهو الوضع الافتراضي في أغلب التثبيتات.
🔹 الوضع الحالي:
• PoC عام متاح على GitHub منذ أيام
• Wiz Research رصدت استغلالاً فعلياً in the wild مع زرع webshells دائمة على خوادم مصابة
• WordPress.[org فعّلت التحديث التلقائي القسري نظراً لخطورة الثغرة
🔹 ما يجب فعله:
• التحقق من الإصدار فعلياً لا افتراض نجاح التحديث التلقائي، عبر wp core version أو من لوحة التحكم
• حصر كل تثبيتات WordPress في البيئة، بما فيها بيئات الاختبار والتطوير والمواقع المنسية
• لمن لا يستطيع الإصلاح فوراً: عليه حجب /wp-json/batch/v1 ومعامل rest_route=/batch/v1 على مستوى WAF كإجراء مؤقت لا كبديل
• مراجعة السجلات بحثاً عن طلبات POST إلى المسارين أعلاه، وفحص الخوادم بحثاً عن ملفات webshell مزروعة، من كان مكشوفاً بين 17 و20 يوليو يُفترض أنه استُهدف حتى يثبت العكس
🔎 هذه حالة تستحق الدراسة في تقييم المخاطر: ثغرتان تُصنَّفان منفردتين بخطورة متوسطة، تنتجان مسلسلتين أخطر نتيجة ممكنة في تطبيقات الويب. النظرة أحادية الثغرة كانت ستمرّ على كلتيهما دون إنذار.
🔎 نقطة تستحق الانتباه: Searchlight Cyber اكتشفت هذه السلسلة باستخدام نموذج لغوي (GPT-5.6 Sol). بعد أسبوع من حادثة استخدام نماذج في اختراق بنية Hugging Face، هذه هي الوجهة المقابلة للقدرة نفسها، والفارق ليس في النموذج بل في من يشغّله ولأي غرض.
🔎 بالنسبة لبيئات OT تحديداً: WordPress يعمل على عدد كبير من المواقع المؤسسية والبوابات التعريفية، وكثير منها مستضاف على شرائح شبكية قريبة من بيئات التشغيل أو متصلة بها. تثبيت منسي على خادم في DMZ هو مسار وصول أولي كلاسيكي.
🛑 One visit to a malicious webpage could have been enough to expose your #WhatsApp Web chats.
CVE-2026-48294 in Adobe Acrobat’s Chrome extension could read messages, contact names, chat previews, and profile data without malware, stolen credentials, or session cookies.
The extension has over 314 million users.
See how HermeticReader worked: https://t.co/iNIDeTr0mo
Starting the week with a fresh batch of security problems to track.
🔴 WordPress RCE
⚠️ SonicWall Zero-Days
🤖 AI Key-Hunting Botnet
🗂️ SharePoint Exploitation
💾 OpenSSL Memory DoS
🔐 Crypto Wallet Stealer
🛑 EDR-Killing Ransomware
📩 Fake GST Malware
🏭 Nuclear Data Leak
🧩 Public Code Abuse
Read the full Cybersecurity Recap: https://t.co/hwibEefO9N