🚨 LO PEOR ESTÁ POR VENIR, SE ACERCA UNA CIBERPANDEMIA DE ATAQUES MASIVOS CON INTELIGENCIA ARTIFICIAL 🌐
Hoy es 22 de octubre de 2026 y lo que está sucediendo en Internet debería preocuparnos a todos!!!!
En apenas 24 horas he visto circular alrededor de 26 anuncios relacionados con vulnerabilidades y problemas de seguridad informática.
Entre los casos más alarmantes están las dos vulnerabilidades críticas de PHP, capaces de permitir la ejecución remota de código en servidores, y el incidente de eMudhra, una empresa de la India cuyos certificados digitales comprometidos podrían permitir la suplantación de sitios web.
¿Pero por qué están apareciendo tantas alertas al mismo tiempo?
Aquí es donde la historia se pone interesante.
Hace apenas cinco días, el 17 de octubre, DeepSeek publicó una actualización de su modelo de inteligencia artificial V4.1 Flash, especializado, entre otras cosas, en programación y tareas autónomas.
Su rendimiento es impresionante. En algunas pruebas de desarrollo de software incluso supera a Claude Opus 5.
Pero ocurrió algo todavía más inquietante.
Desarrolladores independientes comenzaron a publicar versiones modificadas del modelo mediante una técnica conocida como "Abliteration", basada en la eliminación de ciertas direcciones de rechazo dentro de sus pesos neuronales.
¿Y qué significa esto?
Imagina una inteligencia artificial extraordinariamente capaz de programar y analizar sistemas informáticos, pero a la que modifican para reducir sus restricciones de seguridad.
Ahora puede responder a solicitudes peligrosas que el modelo original posiblemente rechazaría.
Y lo más preocupante es que estos modelos tienen pesos abiertos, por lo que terceros pueden descargarlos, modificarlos y ejecutarlos con suficiente infraestructura.
Esto abre una posibilidad aterradora.
¿Qué sucedería si alguien conectara cientos de agentes de IA capaces de investigar vulnerabilidades, generar código y ejecutar tareas automáticamente, las 24 horas del día?
Podrían analizar miles de sistemas en una fracción del tiempo que necesitarían los hackers tradicionales.
Y no estamos hablando solamente de páginas web.
Hablamos de bancos, gobiernos, infraestructura crítica y plataformas digitales utilizadas por millones de personas.
De hecho, ya existen reportes de bancos estadounidenses preocupados por agentes de IA de terceros que acceden a cuentas de clientes y realizan acciones difíciles de supervisar.
Dario Amodei, CEO de Anthropic, la empresa detrás de Claude, también ha advertido sobre los riesgos de desarrollar inteligencias artificiales cada vez más poderosas sin que las medidas de seguridad avancen al mismo ritmo.
Por otro lado, el gobierno de Donald Trump ya ordenó retirar la tecnología de DeepSeek de los sistemas informáticos de las agencias federales civiles de Estados Unidos.
Pero las piezas de un escenario mucho más peligroso ya están sobre la mesa.
Durante décadas, los ataques informáticos estuvieron limitados por el tiempo, los conocimientos y los recursos humanos de sus atacantes.
La inteligencia artificial podría cambiar radicalmente esa ecuación.
Estamos entrando en una época en la que los ataques podrían multiplicarse, automatizarse y evolucionar mucho más rápido que nuestra capacidad para defendernos.
Lo que estamos viendo podría ser apenas la punta del iceberg.
Porque el próximo gran ciberataque quizá no venga de un hacker sentado frente a una computadora, sino de miles de agentes de inteligencia artificial trabajando simultáneamente.
Y si eso ocurre a escala mundial, podríamos estar frente a algo que hasta hace poco parecía ciencia ficción.
Una auténtica CIBERPANDEMIA. 🌐⚠️
¿Deberíamos preocuparnos?
Me temo, que sí, y mucho!!!!
Así como COVID-19 comenzó con unos cuantos brotes aquí y allá, estamos en el inicio de algo muy grande. Una verdadera catástrofe en ciberseguridad.
Sistemas de pagos, la infraestructura de los aeropuertos, centrales eléctricas, plataformas digitales muy populares e incluso tu propio dispositivo telefónico.
¡TODO ESTA EN RIESGO A PARTIR DE AHORA!
En los próximos meses vas a recordar esta publicación.
Demonstrations of PHP2Shell with Wordpress, Joomla, and Drupal:
https://t.co/UYQOOTMBtT
WordPress Pre-authentication RCE demonstration
https://t.co/gfnc5rTNot
5 cosas que a lo mejor no has pensado:
1. Los que han entrado este año a estudiar ingeniería del software no van a programar nunca.
2. En 5 años, no habrá prácticamente nadie con experiencia ni conocimiento para programar en lo que las IAs usen.
3. El software tiende a valor 0
El 30 de enero podría ocurrir una de las megafiltraciones más grandes de información del gobierno.
La amenaza de los hackers de Chronus es real y bastante peligrosa.
Todo apunta a que llevan semanas exfiltrando bases.
¿Creen que el gobierno impida la filtración? Yo tampoco.
⛔️ | Chronus confirma ultimátum para "megafiltración" del Gobierno de México este 30 de enero
El grupo de ciberdelincuentes Chronus Team ha oficializado una amenaza de "filtración masiva" programada para este viernes 30 de enero, dirigida específicamente contra instituciones del gobierno de México.
De acuerdo a lo que han expuesto en su grupo público:
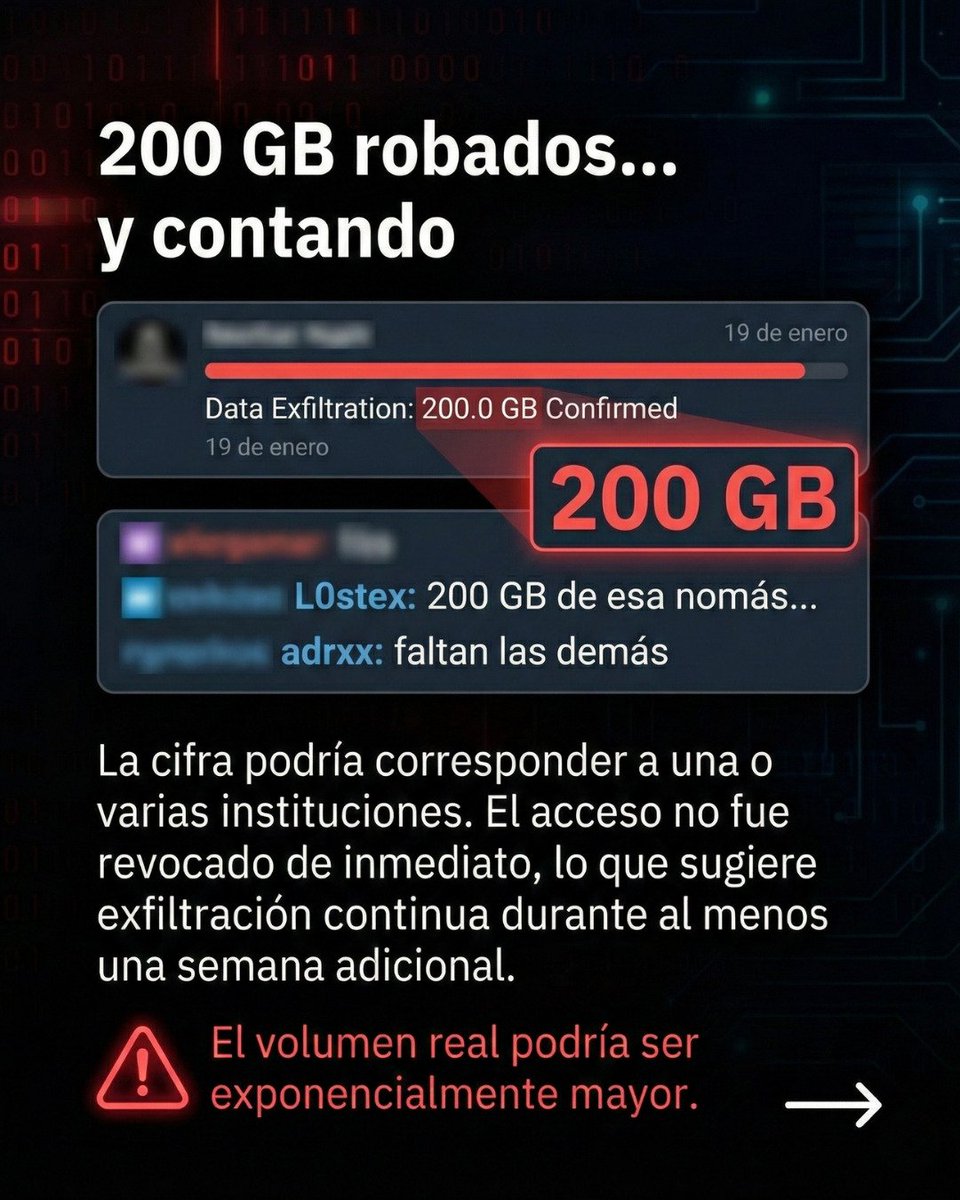
➡️ Al corte del 19 de enero, los atacantes confirmaron poseer 200 GB de datos exfiltrados. Dado que el acceso no fue revocado inmediatamente, y bajo el principio de exfiltración continua, es altamente probable que el volumen actual sea exponencialmente mayor tras una semana adicional de persistencia en la red.
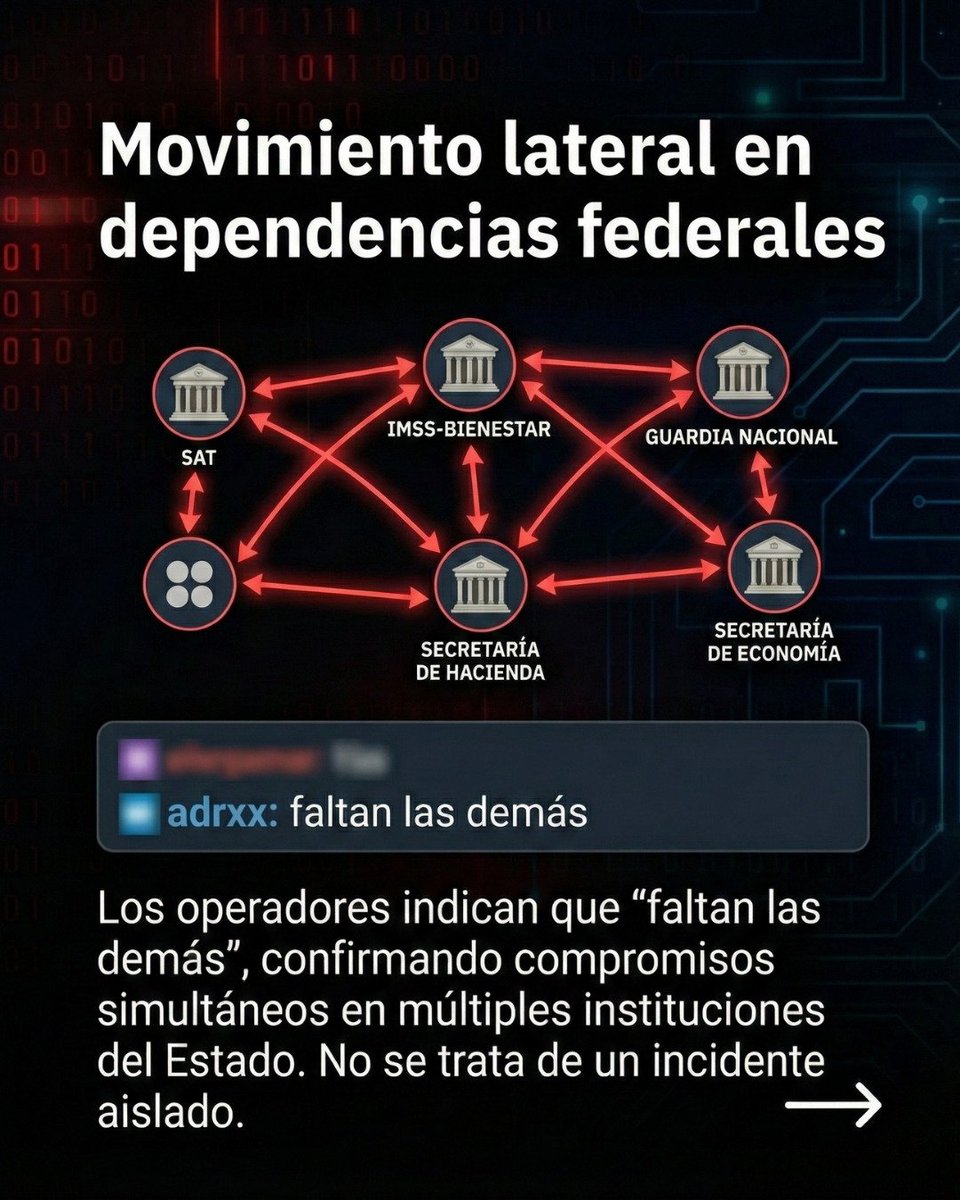
➡️ Los atacantes señalan explícitamente que la cifra de 200 GB corresponde a una sola entidad y que "faltan las demás", indicando compromisos simultáneos en múltiples dependencias.
La capacidad operativa de Chronus para cumplir esta amenaza está validada tanto por su historial como por las autoridades federales. La @BuenGobierno_mx, bajo la titularidad de Raquel Buenrostro, ha confirmado la apertura de oficio de más de 20 carpetas de investigación relacionadas con hackeos a dependencias federales.
Es bastante probable que la filtración se lleve a cabo e involucre a múltiples dependencias de gobierno.
“Soy ingeniero de software de Google y me niego a desarrollar tecnología que impulse el genocidio”.
Un ingeniero de Google Cloud opositor al genocida interrumpe el discurso de Barak Regev, director general de Google Israel, durante la conferencia Mind the Tech del sector tecnológico israelí celebrada en Nueva York.
#eeuu #Google
Lo siento, @Telcel, pero yo no me voy a callar hasta que informen con total transparencia. Su sitio pone en riesgo a millones de personas y deben pensar en ellos, no en su imagen pública. 👇