Mais le client ne pleut plus :
- faire avance rapide pendant les pubs (imposé par la chaîne à l'opérateur)
- enregistrer les chaînes en 4K
C'était mieux avant pour qui privilégie la qualité (vs la praticité)
Avant tu avais un enregistreur TV Orange (disque dur physique chez toi) service arrêté fin octobre 2026.
Maintenant c'est dématérialisé (cloud) et j'ai conscience des apports pour l'operateur.
Pour le client regarder sur différents terminaux (TV,smartphone, tablette,PC)
Mais
🔴 Fuite de données chez John Paul, service de conciergerie Visa Infinite & Platinum : 4 179 clients des Banques Populaires et Caisses d’Épargne sont concernés. Noms, coordonnées, dates de naissance, adresses et données partielles de cartes ont été exposés.
https://t.co/8563HwBEH5
Âmes sensibles s'abstenir !
La France la pvte des fuites de données.
*Dsl ça ne me ressemble absolument pas mais la réalité est tellement dure... tellement brutale....et il faut être trash
👉Pour répondre à vos inquiétudes sur la fuite revendiquée des impôts de ce jour, voici ce que contiennent les échantillons publiés.
📄 Contenu
Pour les particuliers :
👤 État civil complet (nom de naissance, nom d'usage, prénoms, date et lieu de naissance)
🔢 Numéro SPI
🏠 Adresse d'imposition et adresse d'envoi
💍 Situation familiale, avec le SPI du conjoint le cas échéant
👨👩👧 Nombre de parts fiscales et de personnes à charge
💶 Revenu fiscal de référence
📊 Taux de prélèvement à la source
📞 Téléphone fixe et mobile
📧 Adresse e-mail
🎫 Historique des contacts avec les services fiscaux (jusqu'à 50 tickets, avec l'agent DGFiP nommé, le canal, l'objet, le statut et les dates)
Pour les professionnels :
🏢 SIREN et dénomination
🏠 Adresse
📧 Adresse e-mail
🎫 Le même historique de tickets
🔒 Aucun mot de passe, aucun secret d'authentification.
🕐 Fraîcheur
Le dernier ticket horodaté dans l'échantillon date du 24 juin 2026, soit deux jours avant la date de compromission annoncée par l'acteur (26 juin) et 49 jours avant la publication de la revendication. Les données sont donc récentes.
✅ Validité
Les formats respectent les conventions réelles de la DGFiP : SPI à 13 chiffres, SIREN à 9 chiffres, RFR formaté en euros, taux de prélèvement à la source avec sa date de dernière mise à jour, nomenclature des services (SIP, SDIF, CFE). Aucun doublon sur 1 126 lignes, aucune donnée de test ou de remplissage, et des domaines e-mail cohérents avec une population française grand public.
Les origines des tickets (e-contacts, ILIAD, AVISIR, PROCOL) renvoient à des outils internes connus de l'administration fiscale. La plage d'identifiants, quasi contigüe et écrite en léger désordre, correspond à un scraping séquentiel interrompu, ce qui colle au récit de l'acteur.
⚠️ Ce qui reste non vérifié
Le volume total revendiqué (678 438 lignes, environ 600 fois l'échantillon fourni) et la méthode d'intrusion (un VPN d'accès interne compromis). L'estimation de « dizaines de millions » de contribuables est présentée par l'auteur lui-même comme une extrapolation non aboutie, sans lien démontré avec les 678 438 lignes annoncées.
🔴 Piratage de Bloctel : 3 millions de numéros de téléphone de la liste officielle anti-démarchage seraient concernés.
Une simple faille... et 3 millions de numéros de téléphone potentiellement dans la nature.
Le cybercriminel affirme avoir exploité une faille permettant de récupérer les numéros des personnes inscrites sur le service utilisé par les entreprises pour vérifier les oppositions au démarchage téléphonique.
🚨 Les clients @SFR se sont encore fait poutrer. Vos données sont (encore) dans la nature.
En complément de l’alerte de @seblatombe sur le leak OSIRIS, j’ai analysé les entrailles des 1,9 Go du fichier. Voici ce que les données racontent : 👇
1️⃣ C’est quoi ce leak exactement ?
Ce n’est pas une liste de clients classique. C’est la base de données OSIRIS, l’outil logistique de SFR. Il sert d’interface entre SFR et ses sous-traitants (comme CIRCET, BNC, IMG).
C’est un leak technique et “terrain” : il contient l’historique des installations fibre de 333 973 foyers uniques. On y trouve ton nom, ton adresse ultra-précise (étage, porte), ton numéro d’abonné, mais surtout l’historique de tes pannes et le modèle de ta box. 🧰📡
2️⃣ De quand datent les données ?
📅 2017–2019 pour l’essentiel : 99% des interventions (les rendez-vous physiques) ont eu lieu il y a 6 ans. C’est une base historique.
Les quelques données “datant de 2025” : ce sont des timestamps système. Ils indiquent le moment où le dossier a été modifié ou consulté pour la dernière fois par le système. 🕒
3️⃣ L’origine probable : le “carton dans le couloir” 📦
L’origine de la fuite pourrait être une opération de maintenance ou une migration. En début d’année 2025, SFR a probablement voulu nettoyer ses vieux serveurs ou migrer ses données vers le cloud. Pour ce faire, ils ont généré cet export massif (le fichier que tu as).
Le hacker n’a pas piraté SFR en 2019. Il a intercepté ce fichier de sauvegarde/export créé cette année. C’est comme si une entreprise mettait ses vieux dossiers dans des cartons pour un déménagement et qu’un voleur partait avec un carton laissé sans surveillance dans le couloir. 🚪📦
4️⃣ 6 ans de conservation : on se moque de qui ?
⚫ C’est le point noir de l’histoire. Selon le RGPD, les données ne doivent pas être conservées plus longtemps que nécessaire (Article 5.1.e).
Garder ton nom, ton mobile et ton adresse exacte 6 ans après une intervention technique - alors que tu as peut-être même quitté SFR depuis - c’est une faute grave.
Ces données auraient dû être anonymisées (suppression des noms) ou supprimées depuis longtemps. 🗑️🔒
Allo la @CNIL ? 📞
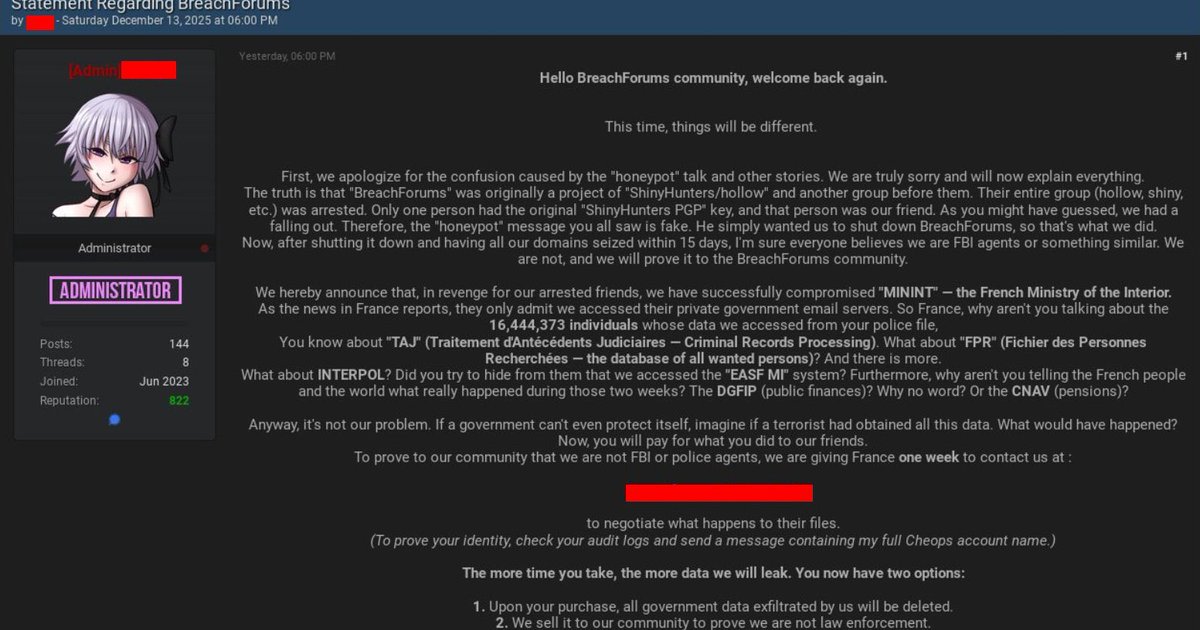
Allez hop, le ministère de l’intérieur hacké. Toutes les données dispos sur le darkweb.
Excellente idée d’appliquer le DSA et enregistrer toutes les communications de tous les citoyens.
Excellente idée aussi de faire une base de données des comptes étrangers, ou encore des wallets non custodials.
Sans parler de l’identité numérique.
Ça va bien se passer.
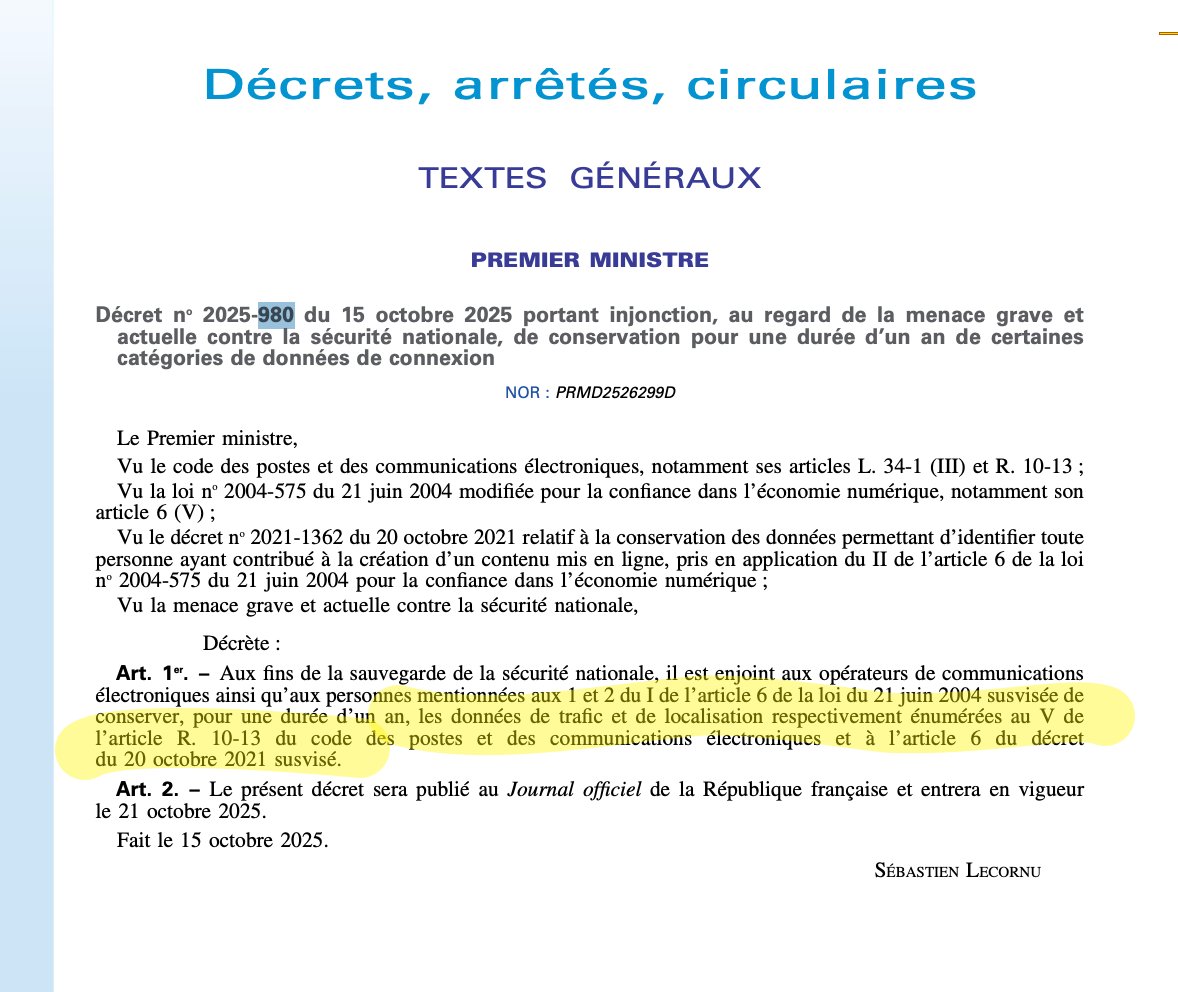
Petit Décret du 1er Ministre passé en loucedé pourtant obligation aux fournisseurs d'accès d'enregistrement votre activité sur internet pendant 1 an. #BigBrother #1984.
Les prévisions catastrophistes, qui ne se réalisent jamais, c’est devenu une spécialité.
En 2020, le Shift annonçait que la 5G doublerait la conso des opérateurs français.
Ça a été 10 fois moins (et lié à une meilleure couverture en zones blanches).
https://t.co/zIXbgyMQe4
Le Galaxy S26 Ultra pourrait être équipé d'un écran spécial qui serait capable de limiter la visibilité des infos si on regarde depuis un côté, lorsque l'utilisateur est dans un lieu public. https://t.co/tL8NL6A7Qi
Multiple comms cables cut in Red Sea, starting 05:45Z today, acc to Microsoft.
I count 17 cables along and numerous across Red Sea. The combination of unknown cables, position and heavy spoofing will make it hard to id a potential ship culprit.
Some lunatics might try anyway =)
Orange Belgium discloses a data breach affecting 850,000 customers.
Hopefully this time it’s not because cybercriminals used their master password "Admin"…
"…the hacker gained access to one of our IT systems containing the following data: surname, first name, telephone number, SIM card number, PUK code, tariff plan"
What a mess