Filtresiz ve tamamen ÜCRETSİZ yapay zeka modeli yayınlandı: Qwen3.8 Flash Next! 🚨
Siber güvenlik testleri, penetrasyon analizleri ve kısıtlamasız kodlama için geliştirilen model tüm sansür duvarlarını yıkıyor.
Filtresiz bir AI modelini projelerinizde dener miydiniz? 👇
KAYDET ve PAYLAŞ
@edivaldocmachad Quem audita o auditor?
O sistema eletrônico é falho e precisa de uma segunda forma de auditoria pois até os componentes eletrônicos podem ser autor de vulnerabilidade, o processo para mim ainda é zeroday.
@TSEjusbr É bem seguro mas não inviolável.
Enquanto não tiver uma segunda forma de auditoria para tirar prova, até o hardware que roda o compilador pode comprometer o sistema.
Quanto a auditoria: O sistema pode se feito para identificar isso e ser auto modificar.
If you're into low-level security, reverse engineering or exploit development, bookmark this.
Secret Club is one of the best FREE technical security research archives online.
The rabbit hole covers:
- Windows internals + kernel research
- Reverse engineering
- Binary exploitation + RCE
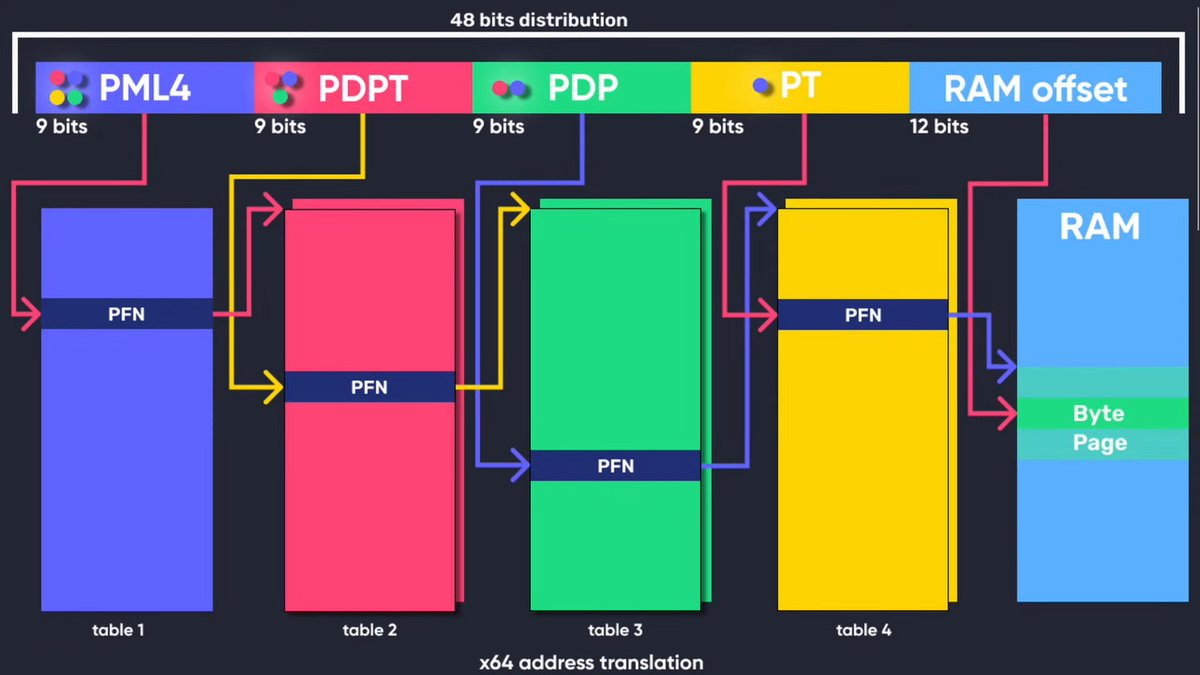
- Hypervisors + Intel VT-x
- EPT + memory introspection
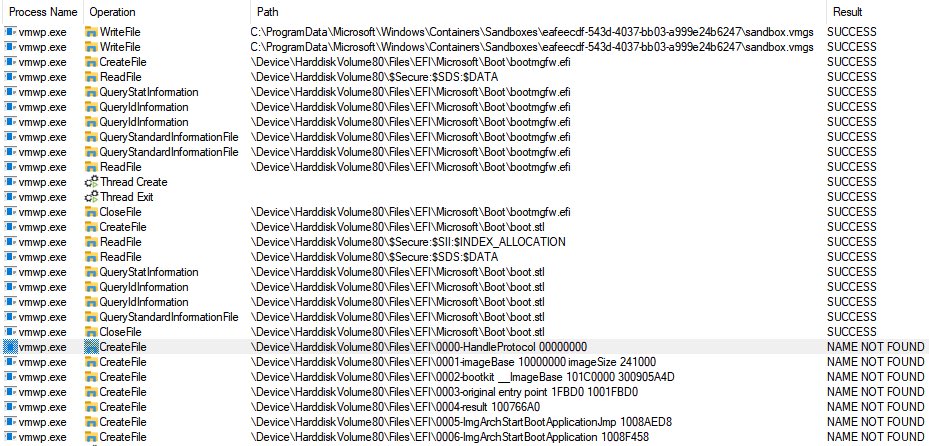
- UEFI + bootkits + rootkits
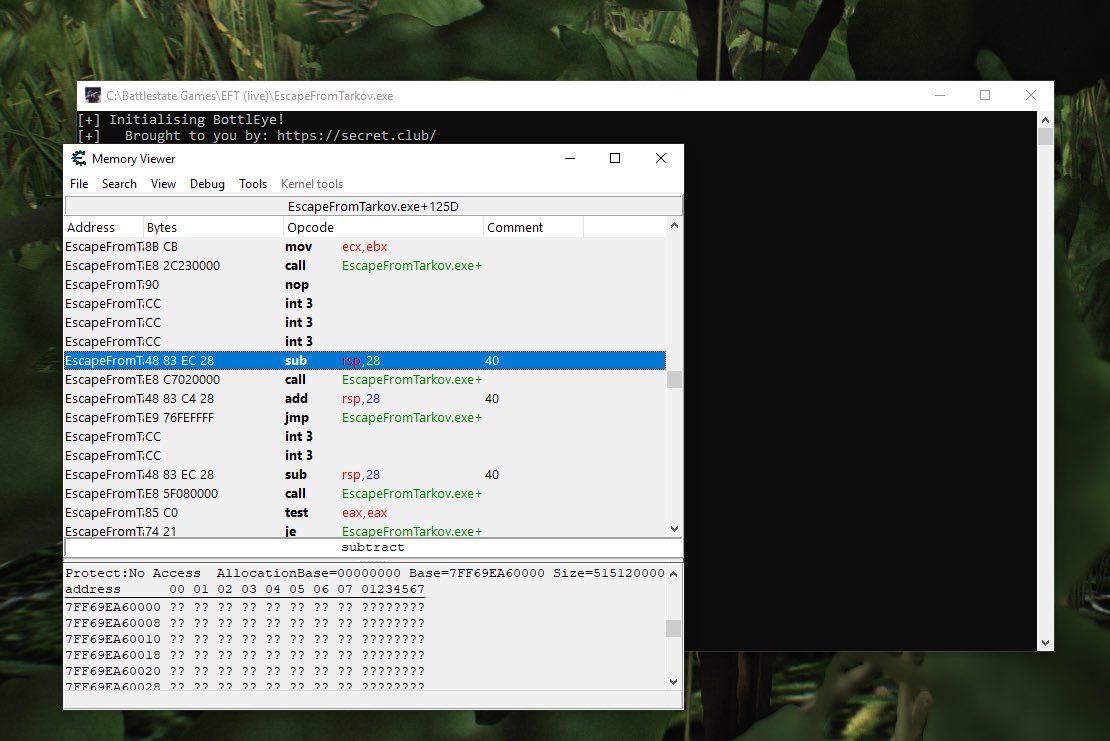
- Anti-cheat internals
- BattlEye + EasyAntiCheat
- Game exploitation
- VMProtect devirtualization
- LLVM + x86 lifting
- Obfuscation + deobfuscation
- Fuzzing + bug bounty research
- Anti-debugging + anti-analysis
- PE internals
- VirtualBox escapes
- Windows privilege escalation
- BitLocker + TPM research
- macOS security bypasses
- Kernel hooks + graphics internals
- Game engine RCEs
- Cryptography + packet reversing
Some absolute classics in here:
BattlEye reversing + emulation, Windows Sandbox bootkitting, Source Engine RCEs, VMProtect devirtualization, hypervisor-based memory introspection, $200K fuzzing research, Windows 11 TPM research, UEFI internals and x86 -> LLVM lifting.
And the archive is still active.
Start digging:
https://t.co/yMGU3XNzGs
Huge credit to everyone who has contributed research to Secret Club over the years.
#WindowsInternals #ReverseEngineering #ExploitDevelopment
@coffnix Quanto todos pensam pelo mesmo caminho para a existência de uma vulnerabilidade óbvia em um sistema duvidoso, ela não existe ou não pode ser provada sem pensar fora dos padrões existentes. Muitas vezes a criatividade do atacante transcendeu as expectativas.
@devlivre@gregorymittti@coffnix Isso mesmo. A maquina que vai compilar o software deveria ser auditada e lacrada. O mesmo código deveria ser compilado na maquina dos auditores e uma copia do compilado na máquina do TSE de amostragem para comparação. Mas sou ainda a favor de dois fatores de atestar o voto.
@devlivre@MatthausLippe@digo_rossi Se existe uma fraude, na minha opinião é a nível de hardware, o hardware que roda o compilador compromete o compilador que compromete o sistema.
Cada circuito integrado teria que ser auditado, hardware pode ter predefinições de identificação de auditoria e se auto sabotar...
@AkitaOnRails Se não tiver auditoria de 2 fatores, um físico e um digital, sempre vai ter possibilidade de fraude. Talvez nem o TSE vai saber, pode ser fraude no compilador do programa da urna, no hardware que roda o compilado ilibado da urna e por ai vai...
É algo muito fora da caixa...
@tobias_sartorii@nfacoideiapow@zKamikaze_@filipisaldanha O exercício é de raciocínio e especulação, não se pode provar nada até o momento.
Mas vamos lá o Software é compilado, o Compilador é auditado, se sim, tudo bem, Mas aonde o compilador roda, o hardware passa por pericia forense?
São muitas camadas que podem ser comprometidas!
@majorgabdf Até aqui, não encontrei documentação pública de 2026 que demonstre uma reprodução independente completa dos binários eleitorais por uma entidade externa.
Isso é uma lacuna documental importante.
@majorgabdf Há uma pergunta extremamente objetiva que pode fechar esse ponto:
Durante a cerimônia de compilação de 2026, as entidades fiscalizadoras tiveram acesso aos scripts de build, versão exata do compilador, bibliotecas/dependências, configs do ambiente e reprodução dos binários?
YOUR LLM CAN NOW REVERSE ENGINEER BINARIES ON ITS OWN 💀
ghidraMCP connects Ghidra to MCP clients
◾️ decompiles and analyzes binaries
◾️ renames methods and data
◾️ explores methods, classes, imports & exports
◾️ works with Claude Desktop, Cline & 5ire
WTF Broooooooooooooo... They literally made Pirate Bay but for Hugging Face models. 🏴☠️
Hugging Bay is basically a searchable hub for AI models where you can find, download, and even run some small models directly in your browser.
It also gives you stuff like:
~ Model files
~ License info
~ Source/provenance
~ SHA-256 checksums
~ Torrent/mirror downloads
~ AI-agent & MCP support
You can literally plug it into AI agents and let them search for models, check licenses, and pull files themselves.
AI model distribution is getting WILD. 💀
Follow me for more amazing AI, Coding & Web Dev insights 💎