🚨Kriptoda kendi varlığının kontrolünü elinde tutan herkesin en büyük kabusu gerçek oldu.
Yüzlerce Ledger cüzdandan 90 milyon doların üzerinde varlık boşaltıldı. ❌❌❌
Ortada ne kırılan bir kod var ne de sahte bir bağlantıya tıklayan kullanıcı.
Ledger’ı hacklemediler.
Size o cihazı satan şirketi satın aldılar.
Tehlike artık kapüşonlu bir hacker değil; takım elbiseli kurumsal bir satın alma operasyonu. 👇
CryptoBilis, Malezya ve Güneydoğu Asya bölgesinde Ledger’ın yıllardır güvenilen, resmi onaylı bir distribütörüydü.
Arka planda bu distribütör sessizce el değiştirdi. Şirketi devralan yapı, eski sahibine katı bir gizlilik sözleşmesi imzalatarak satışın duyurulmasını engelledi.
Aynı internet sitesi. Aynı "Yetkili Satıcı" rozeti.
Kutusu açılmamış, jelatinli sıfır cihazlar.
👉Tek fark şuydu: Kargoya verilmeden önce kutular açılıyor, anakartın içine minyatür bir casus çip lehimleniyor, cihaz yeniden mühürlenip müşteriye yollanıyordu.
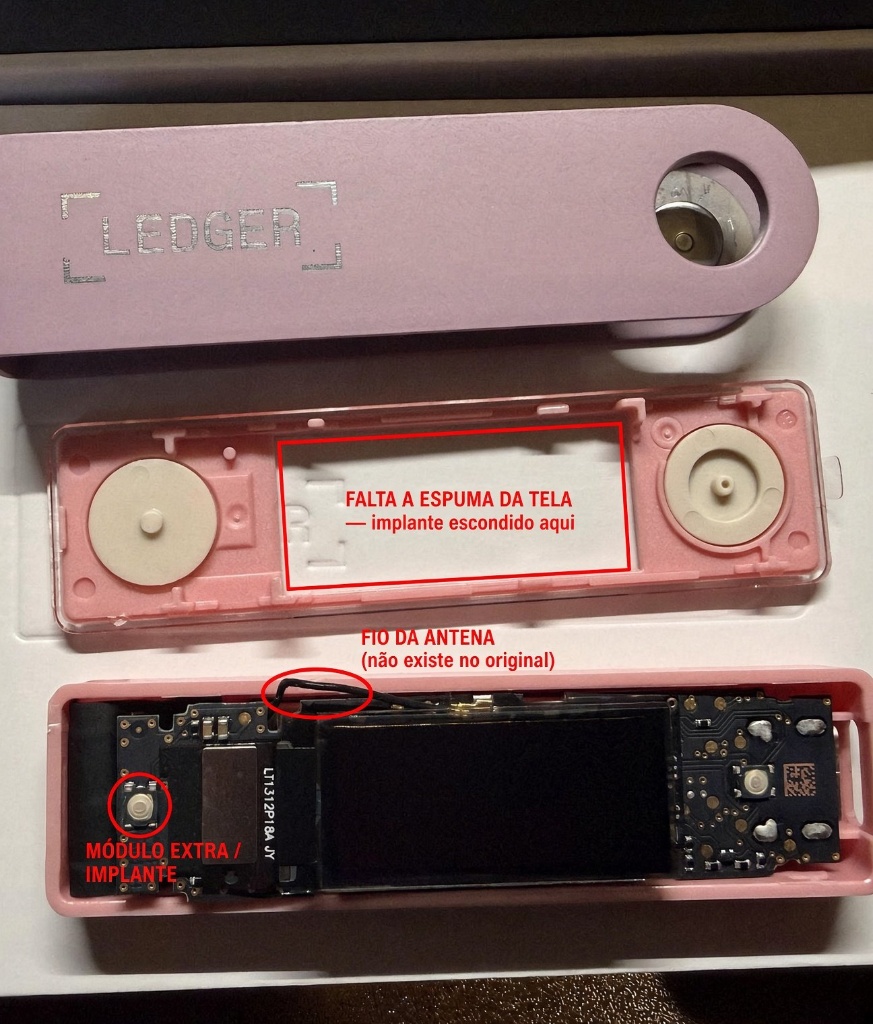
Eski Mt. Gox CEO'su Mark Karpelès tarafından açılan cihazın anatomisine yakından bakın:
Pembe kasa: Ekran süngeri çıkartılarak yerine gizli bir modül ve gövdeye paralel bir anten kablosu yerleştirilmiş. Siyah anakart: Ledger’ın orijinal güvenlik işlemcisi yerinde duruyor.
Bu yüzden Ledger Live uygulamasının yaptığı orijinallik testi (Genuine Check) cihazı tamamen orijinal onaylıyor.
Araya eklenen casus çip (eSIM'li Nordic nRF9151 LTE modülü), siz kurulum yaparken ekranda beliren 24 kelimelik tohum cümlenizi doğrudan okuyup 4G üzerinden saldırganlara gönderiyor.
Bilgisayara bağlamanıza gerek bile kalmadan, siz kelimeleri kâğıda yazmayı bitirmeden cüzdanınız ele geçirilmiş oluyordu.
Piyasalarda buna kör asimetrik risk denir: Karşı taraf riskini sıfırladığınızı düşünürsünüz, ancak bizzat fiziksel aracı taraf likidasyon kaynağınız haline gelir.
On-chain veriler saldırının boyutunu net gösteriyor:
Bitcoin, Ethereum ve Tron ağlarında yüzlerce cüzdan eş zamanlı boşaltıldı.
Tron ağındaki 25 cüzdanda transfer onayları yalnızca 3 saniyelik aralıklarla gerçekleşti.
Toplam zarar 86–92 milyon dolar bandında.
Tek bir cüzdanda 5,3 milyon dolar kaybeden bir mağdurun ifadesi durumu özetliyor: "Her şeyi kuralına göre yaptım. Kaldıraç yok, meme coin yok. Söylendiği gibi varlığımı soğuk cüzdana çektim."
Piyasanın gözden kaçırdığı büyük risk şu: Olayın arka planındaki aktörlerin boyutu henüz tam aydınlatılmış değil.
Distribütör hisselerini devralan yapının arkasında yalnızca bireysel dolandırıcılar değil, Asya’daki büyük sermaye sahiplerini hedefleyen organize bir siber istihbarat konsorsiyumunun olabileceği konuşuluyor.
Ledger, CryptoBilis üzerinden tüm satışları durdurdu ve resmi inceleme başlattı. Son dönemde bu kanaldan cihaz alanların cihazı kesinlikle kurmaması, kurmuş olanların ise bakiyelerini derhal yeni bir seed kelimeyle başka cüzdanlara taşıması bildirildi.
Nassim Taleb'in sistem kırılganlığı analizlerinde belirttiği gibi: "Tek bir risk türüne karşı aşırı optimize edilmiş sistemler, haritalandırılmamış değişkenler karşısında savunmasız kalır."
Sektör 10 yıldır aynı nakaratı tekrarladı: "Anahtar senin değilse coin senin değildir; donanım cüzdanı kullan."
Fakat o donanım masanıza gelene kadar 5 sınır, 3 gümrük deposu ve 2 ara dağıtıcıdan geçiyorsa; jelatinli kutuya duyulan mutlak güven yanlış fiyatlanmış bir riskten ibarettir.
Resmi satıcılar dahi satın alma yoluyla ele geçirilebiliyorsa, son kullanıcının silikon çip seviyesindeki müdahaleyi denetlemesi pratikte nasıl mümkün olacak? 🥶
Bu olayla birlikte güvenlik yaklaşımını yeniden düşünmek zorundayız:
Tedarik sürecine güvenmeye devam mı edeceğiz, yoksa farklı üreticilerden ve farklı coğrafyalardan tedarik edilmiş çoklu imzalı (multisig) kurgulara mı geçeceğiz?
Siz fiziksel güvenliğinizi nasıl yönetiyorsunuz? Görüşlerinizi ve argümanlarınızı yorumlarda belirtin.📌
Güvenlik ve zincir üstü analizleri kaçırmamak için takip edip bildirimleri açabilirsiniz.
(Yasal Uyarı: Burada yer alan bilgiler yatırım tavsiyesi niteliğinde değildir. Varlıklarınızı korurken ve işlem yaparken mutlaka kendi araştırmanızı yapınız).
Get $XNO and Get BAN are coming to an end.
More information about why, along with recommended alternatives, can be found on the websites.
Thank you to everyone who supported the projects over the years. ❤️
#Nano
Get XNO: https://t.co/dOwj6KPwTa
Get BAN: https://t.co/IHDo798Fjz
Create your own token on BASE, BNB, or WAX!
-Launch now at https://t.co/fwWaVuIzAT
-Locked LP (Anti-rug) Rewards on trades &
-graduation DEX listing on graduation
-Get $150 OFF your CryptoJar bot listing fee (or 100% FREE on graduation)!
Discord: https://t.co/NLOVcM2aVS
‼️ BREAKING: Revolut handed over customers’ passport copies, verification selfies and full transaction histories to a malicious actor.
The actor sent lawful government information-demand emails using a genuine government domain that passed domain authentication.
Revolut later concluded they were not authentic.
Affected customers were notified on Friday. What may have been disclosed ranges from name, date of birth and home address to account statements, withdrawal records and complete Bitcoin transaction history.
The company says it has alerted the agency to the unauthorised mailbox on its domain, blocked the address and begun notifying regulators.
It has not named the agency, explained how someone obtained a mailbox there, or given a number of affected customers.
ZachXBT, who circulated the notices, believes the incident was limited in size and aimed at high-net-worth users.