Para protegerte:
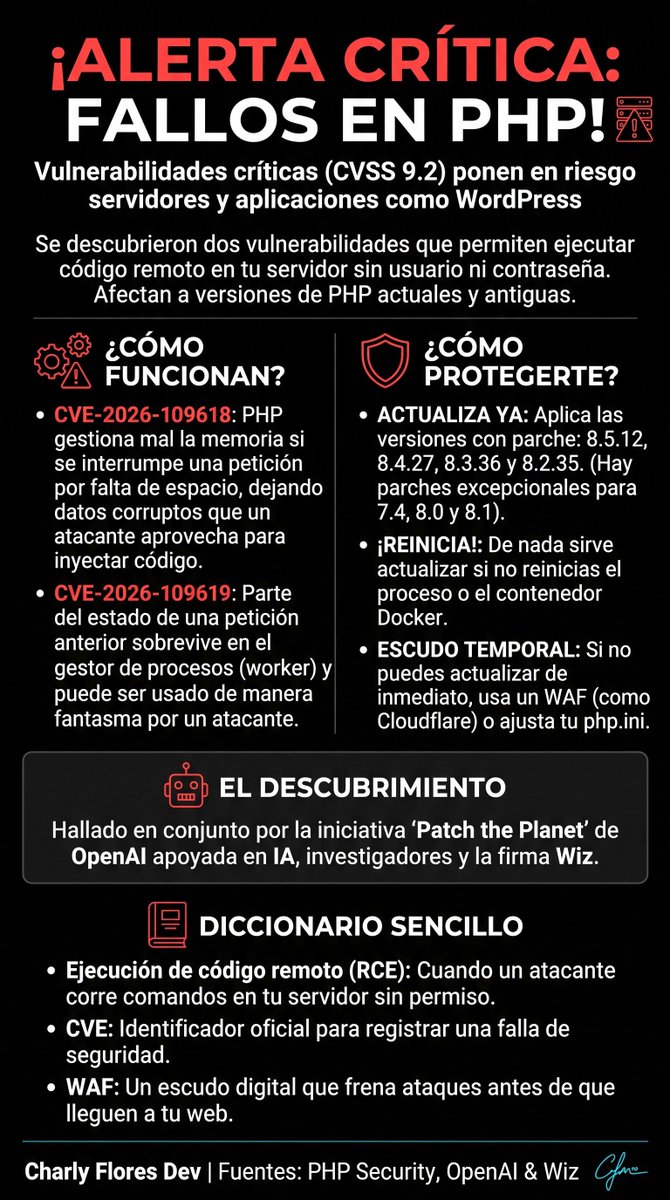
1. Actualiza a las nuevas versiones con parche (8.5.12, 8.4.27, etc.).
2. ¡REINICIA EL SERVIDOR/DOCKER! Si no, el parche no hace efecto.
3. Si no puedes actualizar hoy, usa un WAF como Cloudflare para mitigar.
No lo dejes para mañana. 🛡️💻
🚨 ¡ALERTA CRÍTICA PARA DESARROLLADORES! 🚨
Han hackeado PHP. Dos vulnerabilidades (CVSS 9.2) permiten ejecutar código en tu servidor SIN contraseña.
Afecta a casi todo: WordPress, Laravel, Symfony...
Qué hacer hoy mismo 👇
#PHP#Ciberseguridad#CharlyFloresDev
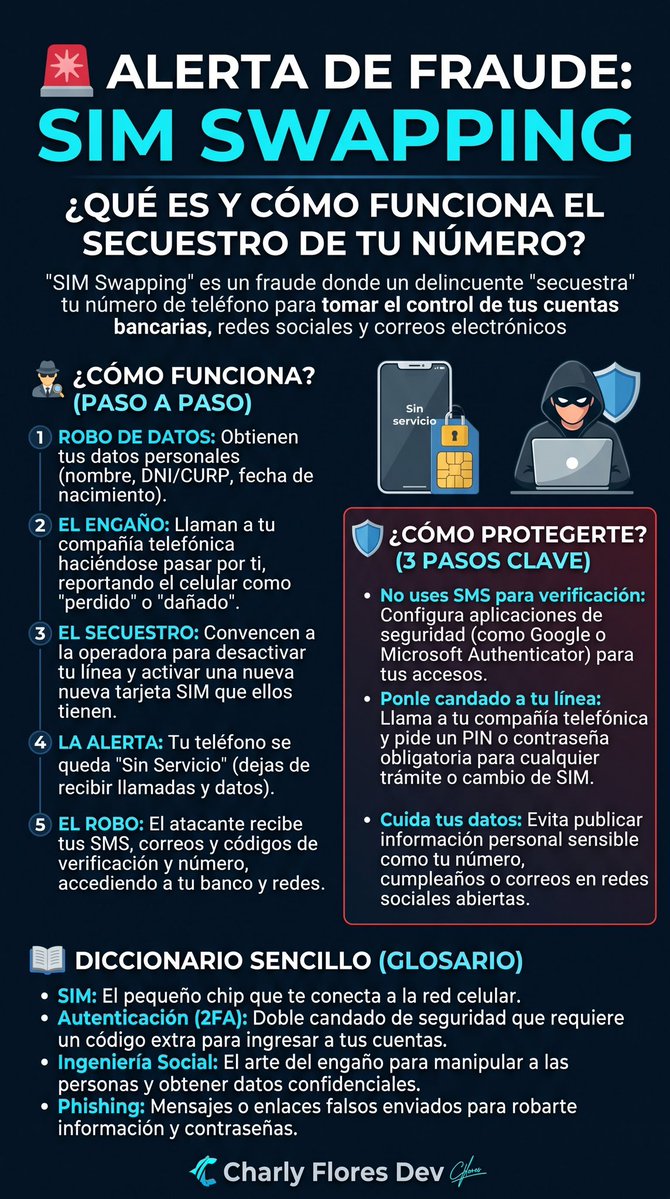
Tu teléfono se queda "Sin servicio" 📵. Segundos después, alguien más está cambiando la contraseña de tu banco.
Aprende cómo funciona y 3 pasos CLAVE para protegerte en la siguiente imagen 👇🔒
(Usa apps de autenticación y evita el SMS).
#Ciberseguridad#FraudeDigital
Nunca pegues código confidencial, API keys, estados de cuenta bancarios o datos de clientes sin anonimizar en chats gratuitos de Inteligencia Artificial.
Cuidado con lo que le cuentas a la IA! En el Mes de la #Ciberseguridad, hablemos del peligro del #ShadowAI.
👇🏻En esta infografía te explico 3 pasos prácticos para protegerte y un mini-glosario de términos. ¡Guárdala y compártela!
#InteligenciaArtificial#Privacidad#TechTips
✨Episodio nuevo en tu podcast favorito de hackers La Jaula del N00b con @Arbitrus1805, La Ciberguerra ya comenzó ¿Crees que estamos preparados? Descúbrelo en este gran episodio! 😱🔥🎙️🇲🇽 @debugsec1337@CharlyFlRzDev@rockodev04@HackersOIHEC
https://t.co/myLKYZLycQ
Mejor usa tarjetas digitales con CVV dinámico. 💳🔄
✅ El código cambia cada 5 min.
✅ Puedes ajustar límites de gasto.
✅ Apágalas desde tu app al terminar.
🚨 Usar tu tarjeta física para compras en línea es un riesgo. Si hackean la tienda, tu dinero queda expuesto.
¡Enséñale este tip a tu familia y protejan su dinero! 👇
#Ciberseguridad#CharlyFloresDev#TipsDeSegurida
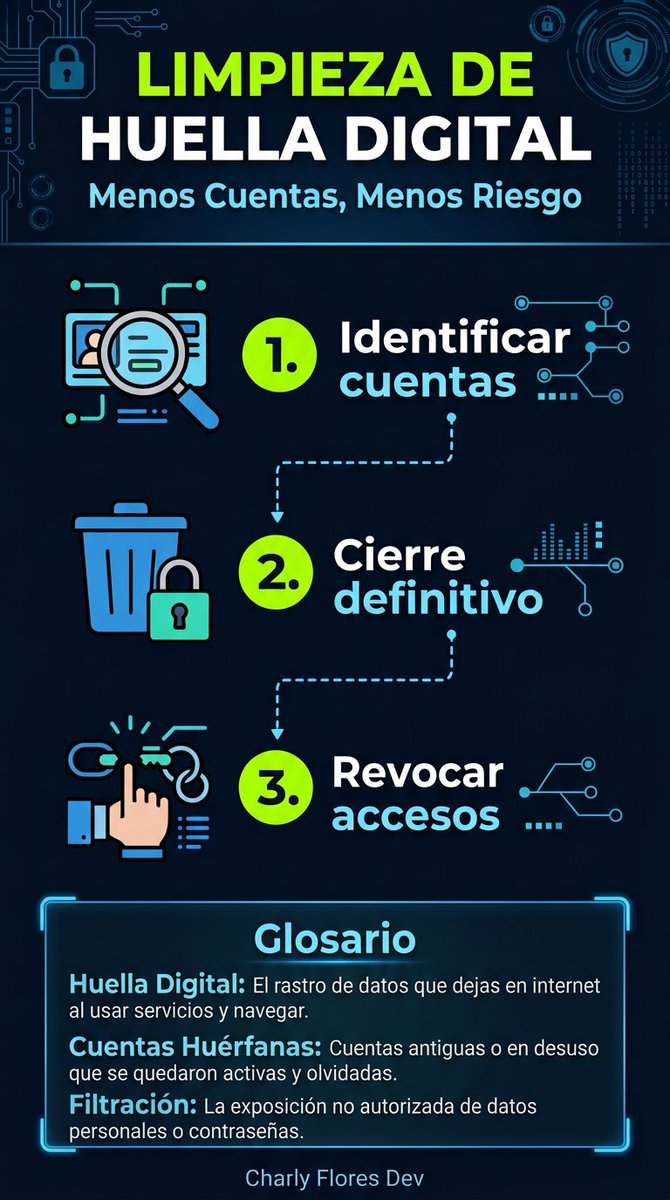
Pasa a la acción este fin de semana:
1️⃣ Identifica cuentas viejas en tu correo.
2️⃣ Bórralas definitivamente (no solo la app).
3️⃣ Revoca accesos vinculados (Google/Apple/FB).
Menos cuentas = Menos riesgo. 🛡️ ¿Sabías que esas apps o foros que usaste una vez y olvidaste aún tienen tus datos? Si los hackean, tú también estás expuesto. 🚨
Mira la infografía para más detalles y recupera tu privacidad. 🧹💻
#Ciberseguridad#HuellaDigital#Privacidad
Asegura tus dispositivos y blinda tu red con estos 3 pasos clave en el Mes de la Ciberseguridad:
1️⃣ Cambia la clave de administrador.
2️⃣ Crea una red Wi-Fi separada para tus aparatos inteligentes (IoT).
3️⃣ Desactiva el acceso remoto (WAN).
🚨 Tu módem es la puerta principal de tu vida digital. Si nunca le has cambiado la contraseña que trae de fábrica, tu red podría estar expuesta.
Guarda la infografía para conocer el paso a paso y el glosario de términos.
#Ciberseguridad#TechTips#CiberseguridadParaTodos#IoT
¿Tienes entre 18 y 25 años, eres estudiante, vives en México 🇲🇽 y te interesa descubrir el mundo de la ciberseguridad?
El #OEACyberChallengeMexico está próximo y para participar no necesitas conocimientos técnicos. ¿Te animas?
El #OASCyberChallenge es una iniciativa de @OEA_oficial que acerca a los jóvenes al mundo de la ciberseguridad a través de una competencia virtual basada en desafíos prácticos.
Durante 24 horas podrás enfrentarte a diferentes retos, poner a prueba tus habilidades, aprender y adquirir experiencia resolviendo desafíos de ciberseguridad. Puedes participar de forma individual o formando un equipo de hasta 3 personas.
¿Quién puede participar?
✅ Estudiantes de entre 18 y 25 años
✅ Residentes en México
✅ No necesitas conocimientos técnicos
¿Cuándo?
23 de octubre de 2026. Inscripciones abiertas hasta el 21 de octubre.
Regístrate aquí👇
https://t.co/zufQNl4eeb
@SRE_mx
Reglas rápidas:
Usa solo la cámara nativa de tu teléfono.
Revisa la URL antes de entrar.
Si pide descargar un archivo o app, cancela.
Desconfía del entorno antes de escanear.
Un código QR es solo un enlace camuflado.
El Quishing ocurre cuando pegan stickers falsos sobre códigos reales en parquímetros o restaurantes para robar tus datos o dinero.
#Ciberseguridad#SeguridadDigital#Quishing#HackingEtico
⚠️ 🇲🇽 🏛️ PREVENTIVE ALERT: ALLEGED LEAK AND EXPOSURE OF DOCUMENTS FROM THE ATTORNEY GENERAL'S OFFICE (FGR) AND INACIPE (ACTOR: CUTZINGER AND SOULHEMTEAM)
[STATUS: ALLEGED / UNCONFIRMED / THREAT ACTOR: CUTZINGER AND SOULHEMTEAM / DATE: OCTOBER 2026]
The centralized cyber-intelligence system has detected a new post on underground forums by user "cutzinger," in collaboration with "Gara157SP" and the group "SoulhemTeam" . The report announces the exfiltration and disclosure of institutional information and service protocols belonging to Mexico's Attorney General's Office (FGR) and the National Institute of Penal Sciences (INACIPE).
It is strictly noted that the veracity of this compromise and the full scope of the affected infrastructure have not been officially confirmed by Mexican government authorities. The definitive status of the infrastructure remains unconfirmed.
Threat Actors: cutzinger, Gara157SP, and the SoulhemTeam group.
Victim / Affected Entity: Attorney General's Office (FGR) and National Institute of Penal Sciences (INACIPE) in Mexico.
Sector: 🏛️ Government, Law Enforcement/Justice, National Security, and Legal Education in Mexico 🇲🇽.
Nature of the Sample: Structured documentation in JSON format regarding regulatory protocols, services for crime victims, manuals, and legal operational guidelines.
🛡️ TECHNICAL PREVENTIVE CONTAINMENT RECOMMENDATIONS (SOC / CSIRT / GOVERNMENT)
Document Management Server Audit: FGR and INACIPE technology teams must immediately review access permissions for their internal documentation platforms and web portals to rule out active perimeter breaches.
🖥️ CENTRALIZED THREAT MONITORING SYSTEM
Intelligence System: https://t.co/wk9bZJ2Nli
Quickly check your security at: https://t.co/QZhWp0kFrO
Quotes and services: https://t.co/sx3BM5zbnK
#Cybersecurity #ThreatIntel #Mexico #FGR #INACIPE #DataLeak #SoulhemTeam #Cutzinger #InfoSec #CyberAlert #VECERT #SOC #CSIRT #Unconfirmed #SecurityAlert