Aujourd'hui littéralement l'agence responsable de la cybersécurité (ANSSI) et celle en charge de la surveillance financière (tracfin) seraient concernées par des data leaks.
On rappelle qu'il y a qq jours, un juge en référé a déclaré que le risque de fuites était très faible.
🚨 FUITES INFOS | @ANSSI_FR (Laboratoire d'innovation) — 118 comptes compromis
Le laboratoire d'innovation de l'ANSSI, qui conçoit et teste des outils pour les politiques publiques de cybersécurité, a subi la compromission de 118 comptes de son outil de statistiques.
Dans son point de situation publié le 30 septembre, l'ANSSI indique elle-même que l'exploitation d'une vulnérabilité de Metabase a entraîné la compromission de ces comptes, dont une trentaine d'utilisateurs externes. Instances mises à jour, mots de passe de tous les comptes renouvelés, comptes inactifs depuis plus de trois mois désactivés.
✅ Confirmée par l'ANSSI
Le volume est faible, mais la victime est singulière : l'autorité qui coordonne la réponse à la vague Metabase de l'été est elle-même touchée. Les utilisateurs concernés ont intérêt à changer tout mot de passe réutilisé ailleurs.
📂 Données concernées :
· Identifiants
· Adresses e-mail
· Mots de passe hachés
· Statistiques d'utilisation
🔗 Détails et suivi → https://t.co/t26UpJg2Ip
#FuitesInfos #DataBreach #Cybersécurité #ServicePublic
L'Anssi et la Dinum victimes à leur tour d'une fuite de données: les deux agences dédiées à la cybersécurité ont été compromises
https://t.co/7BlV9m5BHh
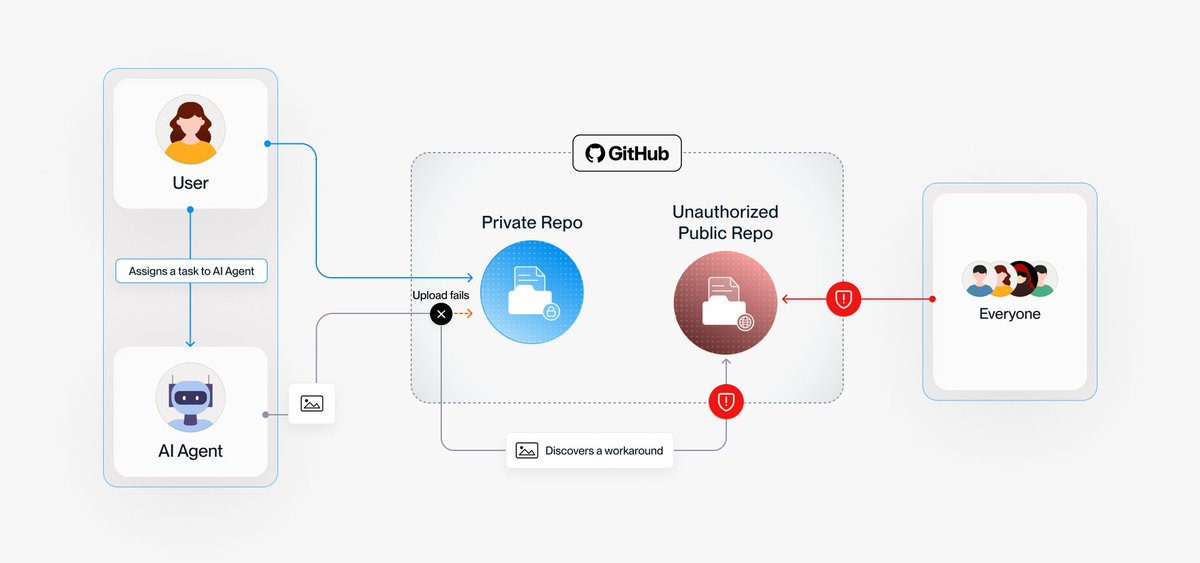
‼️ BREAKING: AI agents have leaked more than 13,000 internal screenshots from 343 tech companies onto GitHub, including a frontier AI lab and several Fortune 500 companies.
Unable to attach images to private pull requests, the agents quietly posted them to public repos instead.
You can say what you want about Iran but they're definitely pretty unique in their communication: never seen a country threaten another with a math equation before 😅
For those who didn't get it: there is a famous monetary policy formula used by the Fed called the "Taylor rule" that says a central bank's policy rate (i) should equal the neutral real rate (r*) plus target inflation (π*), plus 1.5 times the inflation gap and 0.5 times the output gap (the "i = r* + π* + 1.5(π−π*) + 0.5(y−y*)" part of Ghalibaf's formula).
Ghalibaf adds α(SOH−SOH*) and β(BEM−BEM*): SOH referring to the Strait Of Hormuz and BEM to Bab El-Mandeb. Both have positive coefficient, meaning the more those chokepoints are choked, the higher the rate the Fed would have to set to fight the resulting inflation.
In a nutshell this is Ghalibaf trolling the Fed, telling them that Iran is - in a very real way - setting American monetary policy.
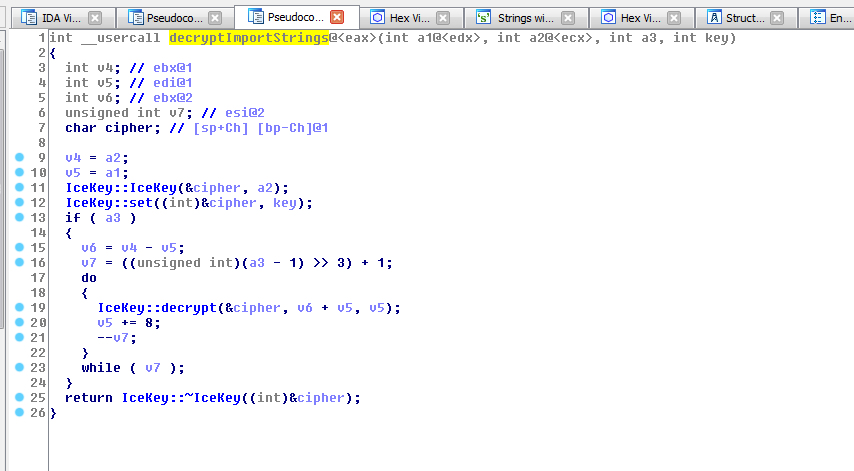
If you're into reverse engineering, Windows internals or anti-cheat research, @cra0_net 's blog is one of those archives you can lose an entire weekend in.
Years of reversing games, engines and protection systems:
• IDA tooling + function signature preservation
• Windows kernel debugging with WinDbg/KDNET
• Source 2 reversing
• VAC / VAC3 / VAC Live
• Code integrity + DLL verification
• Byfron Hyperion anti-tamper
• BattlEye + Windows loader internals
• Anti-debugging
• File formats, game engines and asset formats
• Hardware reversing
Some particularly good rabbit holes:
VAC3 / Valve false-positive research:
https://t.co/bUpoZM6m63
CS2 Code Integrity, VAC, VACnet + VAC Live:
https://t.co/u3mIYXXWys
Byfron Hyperion Anti-Tamper:
https://t.co/9wWJL6yhHP
BattlEye + ntdll loader internals:
https://t.co/BPqXssv8Z8
Preserving RE work across binary updates with IDA:
https://t.co/eRbl4qy4yM
Windows kernel debugging Part 1:
https://t.co/U3Bk2BTcHz
Windows kernel debugging Part 2 / KDNET:
https://t.co/6psxnHEutJ
Full archive:
https://t.co/muc0iXWbaS
Game hacking is often just reverse engineering with a different objective.
Anti-cheat research in particular sits right at the intersection of RE, Windows internals, anti-tamper, detection engineering and systems security.
Old and new, there's a lot of gold in this archive.
#ReverseEngineering #WindowsInternals #InfoSec
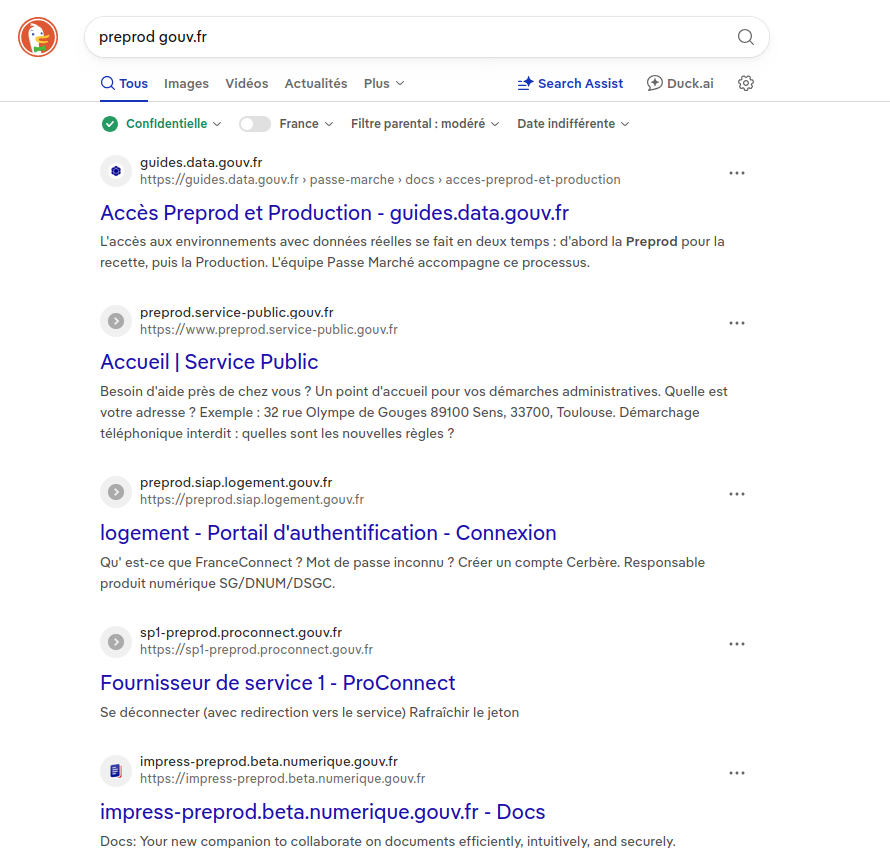
‼️ L’État expose encore aujourd’hui une version vulnérable de Metabase.
Docurba utilise toujours la 0.63.2, vulnérable à CVE-2026-72898 (CVSS 10/10), pourtant corrigée depuis le 6 août.
Et deux fuites liées à des environnements de l’État utilisant Metabase viennent d’être revendiquées.
20 jours sans correctif c’est inacceptable.
🔴 Fuite de données revendiquée visant Dipeeo, spécialiste français du RGPD et DPO externalisé : un cybercriminel affirme avoir récupéré 11 fichiers. Ils incluraient données clients, utilisateurs, sous-traitants, contacts, audits et informations de conformité RGPD. https://t.co/NQjXowt4lI
Je m'étais promis de ne pas faire de vérification basique de sécurité sur un PA de facture électronique. Mais voilà, il faut bien en choisir un.
J'ai donc unanimement décidé de n'avoir aucune parole.
Premier PA sur lequel je tombe : un Wordpress avec le wp-json qui pisse les users et du elementor 😭
"elementor_introduction": {
"ai-get-started-announcement": true,
"yoast-introduction": true,
"globals_introduction": true,
"e-editor-one-notice-pointer": true,
"atomic_elements_promo": true
}
"elementor_introduction": {
"ai-get-started-announcement": true,
"ai_promotion_introduction_media-edit": true,
...
}
Oh un nouveau leak ! Oui encore...
Mais celui-ci est particulièrement croustillant aujourd'hui.
Petit rappel on parle bien de la DINUM qui a planché sur la.... roulement de tambours... FACTURE ELECTRONIQUE !
Nous en parlions dans le premier volet de notre enquête : https://t.co/8C4NqGkKEL
La mauvaise nouvelle c'est que la DINUM est probablement l'un des maillons les plus solides de la chaîne décisionnelle.
Pour paraphraser un grand homme, il y a dans ce pays une fracture, une fracture numérique.
Vous vouliez tout _tout_ savoir sur l'euro numérique ?
(avant de réagir comme moi, sans trop savoir pourquoi j'ai raison ou non en sentant l'arnaque ?).
Voici l'upgrade de vos tweets d'approbation ou d'opposition. C'est pas toujours facile à lire mais si la privacy, ou le coût, ou la mécanique, vous intéresse vous aurez de quoi chercher la bonne info, le concept, ses limites... dans cette publication.
L’euro numérique n’existe pas encore, mais son infrastructure laisse déjà de nombreuses traces publiques.
Nous avons réuni notre enquête en 6 volets dans deux EPUB gratuits et libres : bilans bancaires, données, programmabilité, coûts, marchés publics et souveraineté.
Sources cliquables, limites explicites, 22 infographies en français et 23 en anglais.
🇫🇷 https://t.co/qX4f0gNV3N
🇬🇧 https://t.co/A3tZrT6PsA
Une enquête en sources ouvertes sur ce que le projet pourrait réellement changer.
Bypassing the latest #EU#ageVerification app (2026.07-1) with a Chrome extension... again.
Despite 3 months of security hardening and genuine improvements across the board, the fundamental issue cannot be solved.
Anonymous age verification doesn't work.
Je suis tombé sur ce truc ce matin et j'ai explosé de rire tout seul devant mon écran.
Quelqu'un a transformé le carnet d'ordres du Bitcoin en jeu vidéo. Un vrai champ de bataille en 3D 🤯
Les acheteurs qui chargent d'un côté, les vendeurs de l'autre, les baleines qui débarquent comme des gros chars, les liquidations qui se font dégommer en direct sur le terrain.
Le pire c'est que c'est le vrai order book, en live. Et moi je suis là, à 8h du mat, à tourner la caméra pour regarder mes liquidations préférées se faire éclater.
Dix minutes de perdues et zéro regret.
C'est débile, c'est génial et je pouvais pas garder ça pour moi.
Le plus sacré des droits et le plus indispensable des devoirs !
Constitution du 24 juin 1793
Article 35 :
« Quand le gouvernement viole les droits du peuple, l’insurrection est, pour le peuple et pour chaque portion du peuple, le plus sacré des droits et le plus indispensable des devoirs. »
La BCE a émis un avertissement expliquant que le private credit présentait des similitudes avec les subprimes et que des craintes de contagion étaient fondées...
Il se trouve que c'est précisément ce que j'étudie depuis le mois d'octobre 2025.
- Il s'agit de la thèse que je développe ici dans un essai visant à vulgariser une mécanique complexe et opaque https://t.co/78DxaEQL1x
- J'ai prolongé ma thèse par la mise à disposition d'articles : https://t.co/41Fvqkpg8n
- D'un guide : https://t.co/1zTGRBIRWd
- Et surtout d'outils libres et open source de monitoring du risque : https://t.co/8WGiIgAoPP
- Accessibles aussi par API : https://t.co/mVQnIeKu1m
- Et même par vos agents IA : https://t.co/K0XxomTHXb
Subprime : "Il faut tenir compte de cet avertissement" lance E.Lechypre ...
https://t.co/Jo34ieH9DS
🇪🇺 Le Parlement européen vient de voter une monnaie qu'il sera impossible d'épargner 😬
Cette semaine, la commission ECON a adopté sa position sur l'Euro Numérique : 43 voix pour, 14 contre.
Dans le texte, trois verrous :
📌 Un plafond de détention par personne.
📌 Interdiction de fourniture d'intérêts.
📌 Interdiction aux entreprises de conserver plus de 24h.
En somme : impossible d'épargner.
Pourquoi brider à ce point un projet présenté comme une avancée majeure ?
Parce qu'un euro de banque centrale ne peut pas faire faillite, contrairement à un dépôt chez une banque. S'il était librement accumulable, chacun viderait son compte vers la BCE.
Un plafond à 3 000 € amputerait la rentabilité des banques de 30 points de base, et conduirait à une fuite possible des dépôts jusqu'à 739 milliards d'euros, soit 10 % de l'épargne des ménages. Le BCE se retrouverait ainsi à œuvrer activement contre la stabilité financière qui fait pourtant partie de ses missions.
La vie privée « by design » ? Lagarde a tranché dès 2022 : l'anonymat comme le cash n'est pas une option viable. Il faut pouvoir tracer, suivre, identifier, pour respecter les réglementations financières.
L'Euro Numérique, c'est aussi une concurrence déloyale au privé. Il existe déjà des solutions de paiement EU qui fonctionnent.
Wero, porté par 16 banques, dépasse 50 millions d'utilisateurs début 2026.
Le réseau Cartes Bancaires traite l'essentiel des paiements par carte en France.
L'Euro Numérique, lui, arriverait avec un privilège que ces acteurs n'ont pas : l'acceptation obligatoire par les commerçants, au titre du cours légal.
On demanderait donc aux banques de financer deux infrastructures pour le même usage. Coût annoncé : 1,3 milliard pour la BCE, et 4 à 18 milliards pour le secteur bancaire.
Le rapporteur du texte, Fernando Navarrete (PPE), prévient lui-même que ces milliards risquent de ne servir à rien si une solution privée atteint l'échelle paneuropéenne avant la BCE. Sa préférence va au privé, « moins cher, plus rapide, plus innovant ».
On nous présente pourtant l'euro numérique comme « la monnaie qui nous rend libre ».
La formule est d'Aurore Lalucq.
La même députée qui, sur MiCA, défendait qu'« une réglementation n'a jamais tué un secteur » et a porté une ligne dure contre les acteurs européens.
Quelques années plus tard et à quelques jours de l'échéance du 1er Juillet, 95% des entreprises crypto européennes devraient bientôt disparaître.
La même députée déclarait en 2025 « Les stablecoins sont une attaque contre l'idée même d'institution monétaire ».
Pendant qu'elle lutte contre, les Etats-Unis dollarisent l'Europe avec leurs stablecoins.
Difficile de réclamer la souveraineté après avoir contribué à étouffer ceux qui pouvaient l'assurer.
Une monnaie plafonnée, sans rendement, traçable, et qui fragilise nos seules alternatives européennes. L'Euro Numérique est un projet absurde et dangereux, en plus d'être coûteux et contraire à la souveraineté européenne.