🚨 Campagna malware #RemcosRAT in #Italia
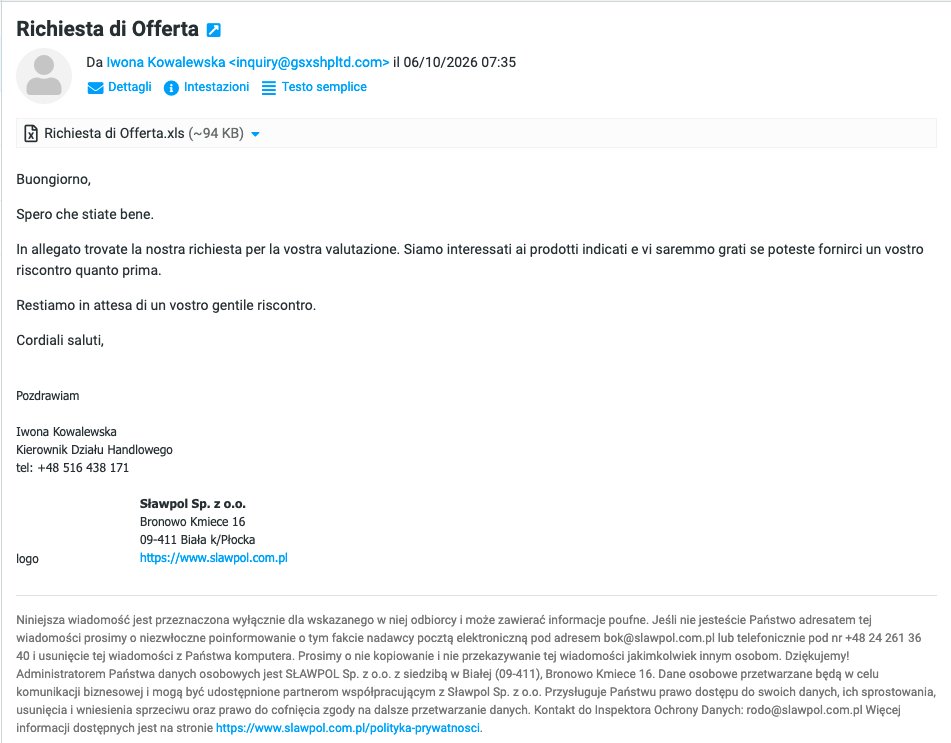
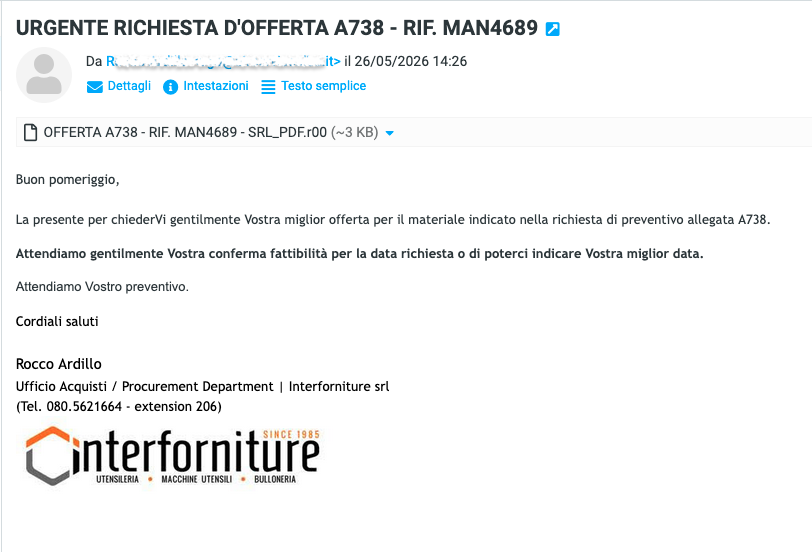
📩 “Richiesta di Offerta”
Il messaggio contiene un allegato XLS utilizzato per distribuire il malware!
🧬 MD5 0a7fc4b22cc2224494897ff2e755414f
🌐 C2
monjiso[.]v6[.]army
cashicash[.]workablegoods[.]com
...
🔥 Attenzione agli allegati!
#phishing a danno del Registro delle Imprese, servizio delle Camere di Commercio realizzato da @infocamere.
Con la motivazione di una verifica anagrafica il #cybercrime mira alle tue informazioni aziendali!
https://t.co/Ev3SyuLUEV
#phishing rivolto agli utilizzatori dei servizi @Klarna in vistosa crescita nel 2026, a dimostrazione che moltissimi servizi posso offrire ai cyber criminali l'opportunità di monetizzare a danno di utilizzatori e società.
https://t.co/XyFCx7LdtA
I servizi di money transfer sono sempre stati un target appetibile per i cyber criminali dediti al #phishing, @Wise, piattaforma globale di trasferimento denaro, non fa eccezione. Il phishing rilevato oggi poggia su un dominio creato ad hoc.
https://t.co/ANb8T2rdsT
Campagna di #phishing InPost Lockers: la consegna non è stata possibile, correggi l'indirizzo di destinazione e inserisci i dati di carta di credito per pagare la nuova consegna. ⚠️Attenzione è una #frode 💣
https://t.co/iCezDTcgfY
🚨 Nuova campagna #RemcosRAT rilevata in #italia
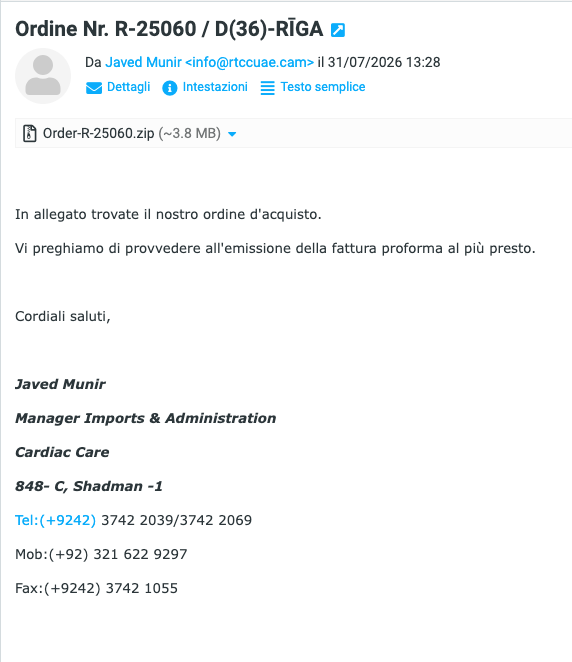
📧 Oggetto: Ordine Nr. R-25060 / D(36)-RĪGA
🔑 MD5: a0cea8cab9dffb06bed0ddd29c9b55c0
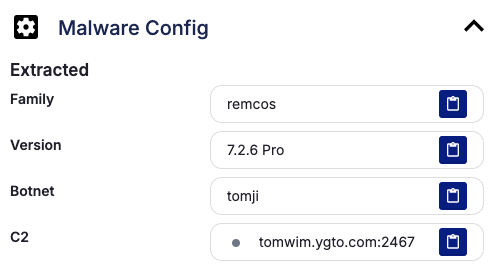
🌐 C2: tomwim[.]ygto[.]com
🔥 Attenzione agli allegati sospetti!
Credi di pagare una contravvenzione attraverso i servizi @telepass ed invece sei su una pagina di phishing 💣
🚨IoC nell'articolo
https://t.co/BMIE0fpb8w
🚨 #Formbook torna a colpire gli utenti italiani 🇮🇹
Una nuova campagna distribuisce Formbook tramite una falsa email con oggetto "Ns. ft. n. 1266595 del 30/06/2026".
🔎 IOC
MD5: 12041896b590fb738d63dc5bccb77747
C2: hzdfthr018[.]top/bvy8/
🔥 Attenzione agli allegati sospetti!
#Remcos RAT in circolazione in #Italia
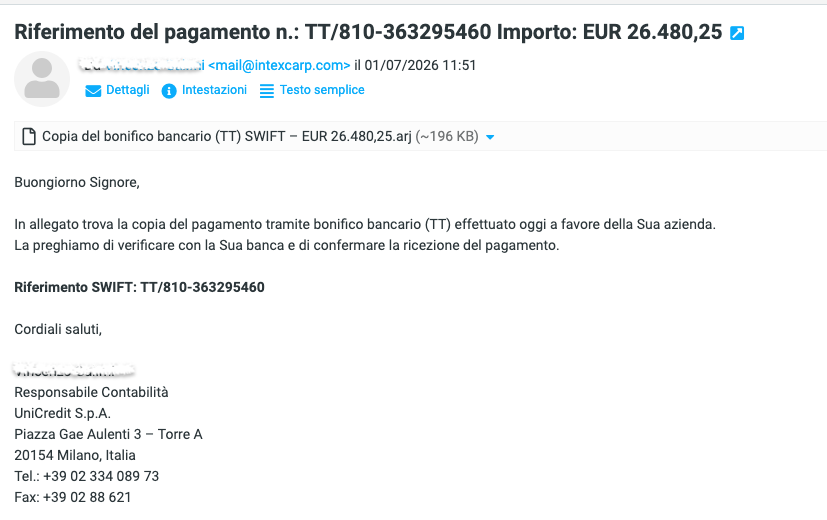
📩 UniCredit, disposizione di bonifico in entrata
L'email contiene in allegato un .img che, se aperto, può portare all'infezione da Remcos RAT
IoC:
458cca0e2e189fb07656d414fdf5b574
37[.]27[.]30[.]5
Si raccomanda di prestare attenzione.
⚠️ Campagna #malware#AgentTesla in corso in Italia
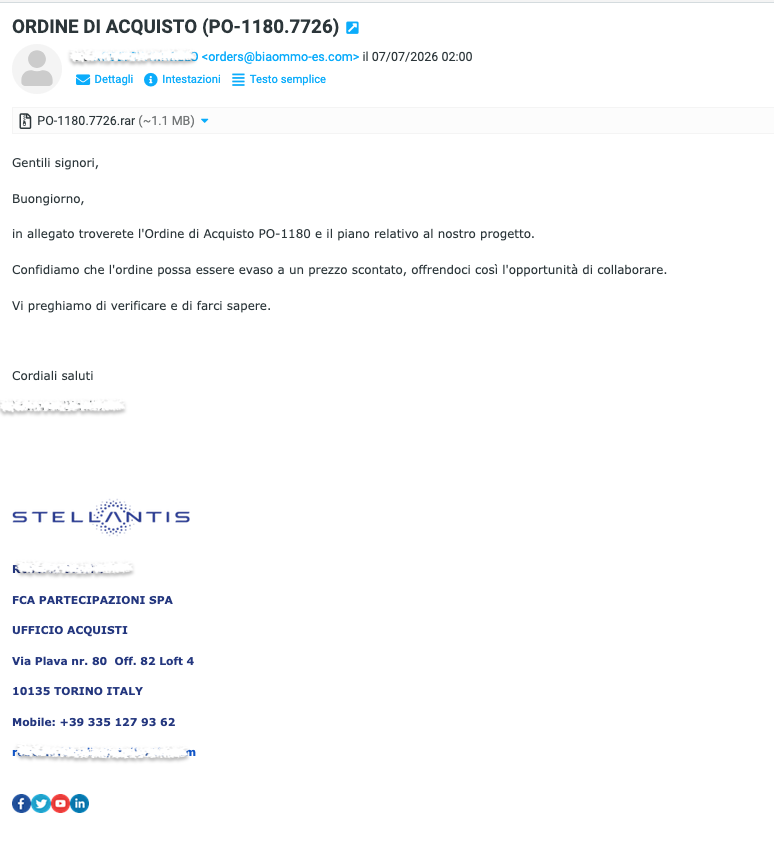
📧 Oggetto: ORDINE DI ACQUISTO (PO-1180.7726)
📎 L'e-mail contiene un allegato RAR con un file JavaScript (.js) che avvia la catena di infezione.
IoC
• MD5: 7f4aa4aff0c2c23aa59a1d0dff83ffbb
• C2: ftp[.]episcenergy[.]com
🚨Da maggio 2026 le campagne di #phishing che impersonano GLS hanno registrato una crescita senza precedenti.🚨
L’analisi di D3Lab racconta il fenomeno, le modalità operative e le principali contromisure.
https://t.co/acqjzUZs7o
Since February 2026, an Italian invoice-themed phishing campaign has been targeting users with HTML attachments, fake download pages, JavaScript droppers, PowerShell stages and #UpCrypter, ultimately deploying #NeptuneRAT / #MasonRAT.
Analysis:
https://t.co/qOBTFrIe0l
⚠️ Campagna malware AgentTesla in circolazione in Italia
📧 "R: Documento n.2388 del 15/06/2026"
🔍 IOC
• MD5: 19a8ff5982eab8056b9559e8801e83ab
• C2: ftp[.]tecmon[.]hr
🔥 Attenzione agli allegati compressi sospetti!
#Italia#Malware#AgentTesla
🚨Falsa Polizia Postale: il phishing evolve e ruba i dati!
Identificata una campagna di phishing che clona il Commissariato di P.S. Online per facilitare attacchi di SIM swapping.
https://t.co/oJFzy4HGIG
���Phishing a nome della Caritas Italiana: falsi sussidi 💶 per rubare dati.
🎯Campagna subdola, mirata alle persone più vulnerabili.🎯
Nessuno è al sicuro: ogni organizzazione può essere impersonata.
⚠️Occhi aperti ⚠️
https://t.co/u1NgoDRtsO