📎لا تسمح بكل انواع المرفقات. حدد الأنواع والأحجام المسموحة (لا تعطي المهاجم فرصة يرفع ملف ضار)
🗄️استخدم Parameterized Queries لتجنب SQL Injection (يعني لا تحط user input مباشرة داخل SQL)
واهم شيء:
إخفاء زر الادمن من الفرونت لحاله مو حماية. الصلاحيات لازم تتطبق على الباكند
مع تطور الذكاء الاصطناعي وظهور التطبيقات السريعة بالـ Vibe Coding، صار بناء التطبيقات اسهل بكثير
بس كيف تحمي برنامجك؟ هذي نقاط بسيطة واساسية لازم تتأكد منها في اي تطبيق، سواء Vibe Coded او لا:
(ثريد)
مثلا لو طلبت من احد يدخل اسمه، وادخل هذا اللاين: ' OR '1'='1' -- ، موقعك ينظفه ويصير مثلًا بعد التنظيف من الcharacters المشبوهة : OR 1=1
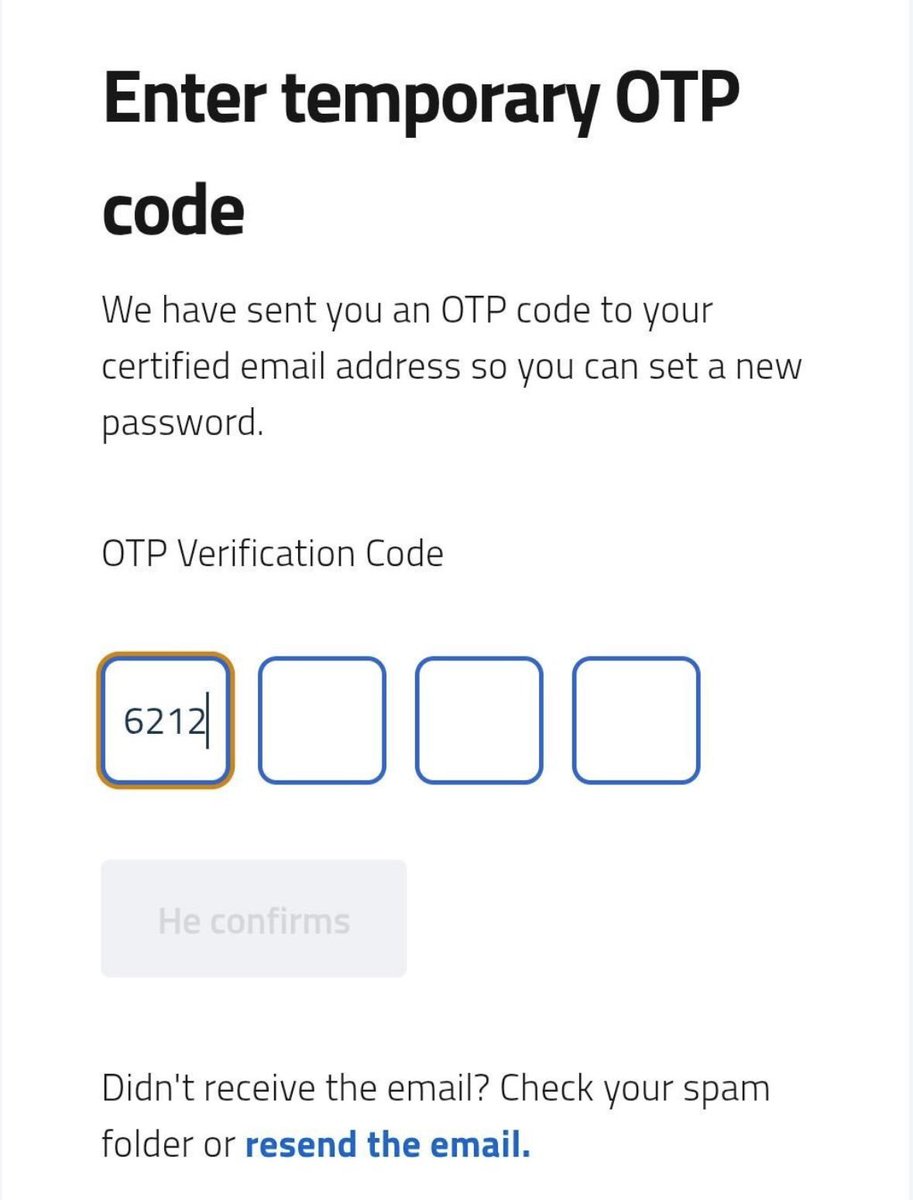
🚦حط Rate Limiting خصوصًا على الـ Login والـ OTP (تحدد كم مرة يقدر الشخص يرسل طلب للAPI خلال فترة معينة)