@EDeg40 @UnderscoreTalk En effet, ça done un petit côté inception 😂 J’ai repris mes assets de l’app store car la flemme de refaire des screenshot et voilà le résultat 🤷🏻♂️
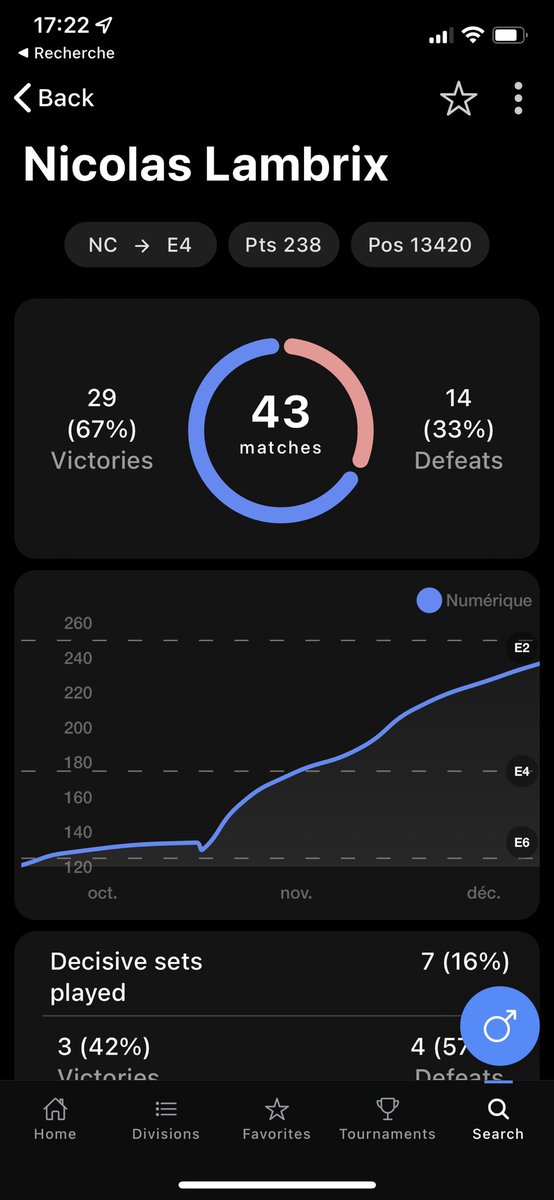
@stroughtonsmith I have been busy updating graphs of my table tennis app 📈 Players are now able to check their progress and check much points are required to reach the next ranking 🏆🏓
@schlimmson Thanks for the review and feedback of BePing. Loved it 🥰
It seems very niche app but there are 4k users each championship day 🏆
Unfortunately you tested the weekend /week where there was an outage with some stats 😂
@schlimmson The new BePing app is being deployed right now. Hope it can go to your App Review videos. Tell me if you need information about the app features 😊
https://t.co/hvr31HNG2z
@jefidev@PatzMichel1 Hors ligne oui, mais il faut au préalable avoir la liste des clés envers lesquels tu as confiance. Comment cette liste est-elle définie et par qui? Aucune idée… d’où l’intérêt d’un root CA.
@jefidev@PatzMichel1 Si j’ai bien compris, y a pas de CA 😃 Dans l’app de vérification, ils vont inclure l’ensemble des clés publiques des états émetteurs de qr codes
@jefidev Pour vérifier la validité d’un qr code super simple. Lire le QR, dezipper le contenu, vérifier la signature avec la clé publique de l’émetteur (je cherche celle de la Belgique) et enfin tu as le payload que tu partagé plus haut dans ton thread. C’est très semblable aux JWT 😊
@jefidev Ca m’a intrigué comme thread et je me suis un peu plus renseigné et le qr code n’est pas falsifiable. En gros, tu as un payload CBOR avec tes infos de santé/vaccin. Le cbor est après signé (avec clé privée) et devient un msg COSE. Enfin c’est formaté pour aller dans un QR code