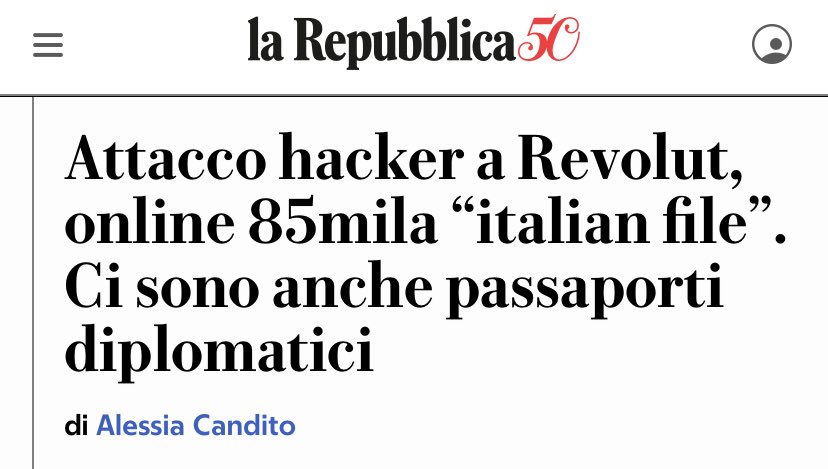
Repubblica ha rivelato che il data breach legato a Revolut e alla violazione della PEC della Prefettura di Reggio Calabria è ben più esteso di quanto inizialmente comunicato, con la diffusione online di circa 150 GB di dati contenenti passaporti diplomatici e documenti sensibili.
I riscontri smentiscono clamorosamente la versione ufficiale del Viminale e confermano i sospetti che avevamo evidenziato pochi giorni fa: una grave vulnerabilità nella gestione della sicurezza informatica nazionale.
Siamo di fronte a uno scandalo enorme che, come sospettavo, dimostra l’assoluta inadeguatezza della postura di cyber-sicurezza del paese; purtroppo su quel fronte siamo ancora “all’età della pietra”, con strutture, uomini e mezzi totalmente inadeguati (sia per numero che per competenze).
Poi c’è anche una questione di opportunità: davvero tolleriamo un ministero degli interni che mente in modo così spudorato? O l’opinione pubblica italiana si mostrerà ancora una volta, l’ennesima, totalmente anestetizzata?
C'è poi un dettaglio che rende il quadro ancora più grottesco. Mentre le istituzioni cercavano di minimizzare la falla, emerge che l'intero inganno poggia su un bluff legale clamoroso: gli hacker hanno incalzato Revolut usando come leva il Regolamento UE 2023/1543 sulle prove elettroniche. Peccato che l'Articolo 3, paragrafo 1, punto 3 di quel testo escluda esplicitamente i servizi finanziari dal suo perimetro.
Siamo davanti a un corto circuito totale: uno Stato che non sa proteggere i propri accessi certificati e che mente sull’esfiltrazione di centinaia di GB di dati e un gigante fintech che cede dati sensibili dei clienti per paura di una norma europea che non si applicava nemmeno alla sua categoria.
Questa storia ha scoperchiato il vaso di Pandora di un sistema incapace di difendere i cittadini, ma che invece mira solo a controllarli in modo sempre più invasivo; senza preoccuparsi delle conseguenze sulla privacy e sulla sicurezza.
This quote seems very true today:
"That a man who no longer wishes to live for himself must go on living as a machine for others to use is an extravagant demand."
Le Parti Pirate relaie l'appel à signer l'initiative citoyenne européenne "Stop Killing the Internet" visant à restreindre l'utilisation de la vérification de l'identité en ligne. Un tel contrôle ne doit être ni obligatoire, ni généralisé.
https://t.co/L0zWr4UF0I
Nuove banconote in euro, la Banca centrale europea ha presentato oggi i 10 progetti finalisti e ha aperto una consultazione pubblica che resterà aperta fino al 21 settembre
Ecco il sito per votare: https://t.co/LmJudJMG4u
Per anni abbiamo preso per il culo la Cina.
"Da noi una roba così non passerebbe mai."
Poi, un pezzetto alla volta, abbiamo iniziato a fare le stesse cose...
In Cina c'è il Great Firewall. Da noi aumentano gli obblighi per le piattaforme, le richieste di verifica dell'identità, le proposte per scansionare le comunicazioni private, la raccolta di dati, l'euro digitale.
Cambia il modo in cui ci arrivano:
In Cina decide il Partito.
In Europa decidono commissioni, regolamenti, direttive, votazioni, triloghi e quintali di burocrazia.
Alla fine però il cittadino si ritrova con più controlli, meno privacy e sempre qualcuno che gli spiega che è per il suo bene.
Ogni volta è terrorismo, pedofilia, disinformazione, sicurezze, emergenza...
L'emergenza passa, ma il controllo resta.
Però c'è una differenza che salta agli occhi.
La Cina, con tutto quello che le si può contestare, cresce, investe, costruisce e compete.
L'Europa copia gli strumenti di controllo, ma non i risultati... perde competitività e resta sempre esclusa dalle grandi sfide industriali e tecnologiche.
Abbiamo preso il manuale della sorveglianza e buttato via quello dello sviluppo.
🇪🇺 Trilogue final Chat Control ⏳
Hier, 29 juin, après le énième trilogue secret, le rideau s’est à peine entrouvert sur ce qui se prépare dans notre dos...
D’après les premières infos non officielles, pas d’accord politique définitif. Le débat glisserait maintenant vers une vérification d’âge obligatoire (pièce d’identité ou scan facial) sur les messageries !
Négociations à huis clos, et comme souvent, les citoyens (les premiers concernés) restent très mal informés
En 2026, nous en sommes toujours au même point : une élite technocratique décide de ce qui est acceptable ou non dans nos échanges privés, et nous, citoyens, sommes réduits à attendre passivemnt le résultat de ces tractations opaques
Pas de vote, pas de consultation, pas de garde-fou réel !
Juste l’illusion d’un processus démocratique qui avance à petits pas, derrière des formulations complexes, jusqu’à ce que la surveillance devienne la norme par défaut
C’est précisément ainsi que l’on perd ses libertés... non pas par un coup de force spectaculaire, mais par une succession de compromis techniques décidés sans nous, pour nous ‼️
➡️ Pour l’instant, sans accord politique définitif, les négociations techniques se poursuivent et une adoption rapide en juillet paraît compromise... le dossier pourrait traîner avec de nouvelles discussions ou tentatives de mesures temporaires.
#ChatControl #Privacy
Fable 5 interdit d'exportation en raison de sa puissance: Ça ne rappelle rien?
En 1999, le gouvernement américain a classé le Power Mac G4 d'Apple comme matériel de guerre.
La machine franchissait le seuil d'un milliard d'opérations par seconde, au-delà duquel une loi de 1979, écrite pour empêcher les supercalculateurs d'atteindre le bloc soviétique, en interdisait l'exportation. Un ordinateur de bureau était devenu une arme par la seule grâce d'un chiffre.
Un iPhone 17 aujourd'hui est de 15.000 à 40.000 fois plus puissant que le G4.
Si le G4 était une arme de guerre, l'iPhone c'est quoi? Et Fable5?
Indexer le danger d'une technologie sur sa puissance brute revient à écrire une règle que le progrès périme aussitôt. La question n'est pas la quantité de calcul, mais l'usage qu'on en fait, et celui-là, aucun seuil ne le mesure.