Hello,
*NDOGOU CRYPTO* vous dit quelque chose ?
Si *OUI*, vous étiez certainement parmi nous à nos précédentes éditions 🧡😉
Si *NON*, c'est l'occasion à ne pas manquer cette année 🏃
Inscrivez-vous dès maintenant 👇
https://t.co/OAw0qug4mV
1/2
🤯 En mai 2024, un investisseur s'était fait voler 71 millions de dollars en crypto.
Plutôt que de porter plainte, il a envoyé un message au hacker directement sur la blockchain pour lui proposer un marché complètement fou.
La victime avait transféré par erreur 1 155 WBTC vers une fausse adresse imitant presque parfaitement celle de son véritable destinataire, ce qu'on appelle une attaque par empoisonnement d’adresse.
Désespérée, la victime a alors envoyé ce message au voleur :
« tu as gagné, mon frère. Garde 10 % et rends-moi les 90 % restants. Nous savons tous les deux que 7 millions de dollars suffisent pour vivre confortablement, mais que 70 millions t'empêcheront de dormir. »
Et contre toute attente, le hacker a accepté de négocier.
Quelques jours plus tard, il a finalement restitué environ 65,7 millions de dollars en Ethereum, soit une grande partie des fonds dérobés.
Une négociation complètement improbable, dont les échanges restent visibles publiquement sur la blockchain.
🚨 Les sites de LEDGER, BBC, CNN, IKEA et 174 autres organisations ont diffusé un malware capable de voler vos cryptos et vos coordonnées bancaires.
Hier, des hackers ont injecté du code malveillant dans des scripts du service Optimizely, utilisés par des sites parmi les plus visités au monde.
Lorsqu'un internaute copiait une adresse Bitcoin ou Ethereum, le programme pouvait la remplacer discrètement par celle des pirates. Il pouvait également intercepter des données bancaires saisies dans certains formulaires.
Sur iPhone et iPad, le malware pouvait même charger des outils exploitant des failles d'iOS.
Selon les chercheurs, environ 7 100 $ en cryptos ont été repérés sur des adresses liées à l'attaque, mais le nombre réel de victimes reste inconnu.
Optimizely affirme avoir corrigé la faille exploitée et retiré le code malveillant.
🚨 Le FBI a saisi 900 vidéos de webcam.
Elles ont servi à voler 400 M$ de cryptos avec le visage de vos propres amis.
Tout commence par un compte Telegram piraté. Les pirates nord-coréens lisent les messages, repèrent les wallets et filment le titulaire par sa webcam, à son insu.
Depuis ce compte, ils écrivent à ses contacts : un point à faire, une opportunité d'investissement. Invitation Calendly, puis faux Zoom ou faux Teams hébergé par Pyongyang.
Dans la réunion, le visage de l'ami apparaît. C'est sa vidéo volée, rejouée. Puis le classique : problème audio, cliquez pour mettre à jour, ou collez cette commande. Malware installé, webcam enregistrée. La victime devient le prochain appât.
Les pirates ne volent pas tout de suite. Le FBI les a vus attendre des mois, parfois plus d'un an, en regardant le solde des wallets grossir.
Parmi les cibles, le mainteneur d'une bibliothèque JavaScript à des dizaines de millions de téléchargements par semaine.
2027 sera trop chic
Je vous le dis en premier, y’aura 3 nouvelles sociétés côté
Une de la tech (elle est ivoirienne ) une banque et une du secteur industriel !
Binance applique des mesures de conformité renforcées à la suite de la désignation de MEXC par le FinCEN comme entité présentant un risque majeur de blanchiment d’argent.
Avec effet immédiat, les utilisateurs ne doivent ni envoyer de fonds à MEXC, ni en recevoir de MEXC, ni effectuer, par l’intermédiaire de Binance, toute autre transaction impliquant MEXC, MEXC Global, leurs sociétés affiliées ou toute entité liée. Les demandes d’envoi de fonds vers des adresses MEXC seront rejetées.
Toute transaction directe ou indirecte impliquant ces entités fera l’objet d’un examen approfondi. Les fonds et les comptes concernés peuvent être temporairement soumis à des restrictions pendant cet examen. De telles opérations peuvent constituer une violation des Conditions d’utilisation de Binance.
Pour toute question, veuillez contacter le service d’assistance de Binance par ses canaux officiels.
Visa a fait passer le règlement d'une banque US par USDC sur Solana. Le client paie par carte, le marchand reçoit des dollars, mais en coulisses c'est bien la blockchain qui gère la compensation. Un vrai pas vers l'adoption réelle des stablecoins 👀 #USDC#Solana
🚨 Les détenteurs de cryptos sur iOS sont appelés à la vigilance.
Felix Fan signale que DarkSword pourrait mettre en danger leurs portefeuilles via des failles du système d'Apple.
⚠️ Pensez à installer la dernière version d'iOS.
#Crypto#Apple#Cybersecurity
2/2
Mais cette initiative soulève une question majeure : peut-on préserver l'immuabilité d'une blockchain tout en intervenant pour récupérer des fonds volés ?
#Binance#Polymarket#Polygon#Crypto
#Binance et #Polymarket veulent récupérer 6,8 #millions $ de cryptomonnaies volées grâce à un hard fork de Polygon.
L'opération vise à transférer 70,49 #millions de tokens $POL depuis cinq adresses contrôlées par les hackers vers des portefeuilles de récupération.
1/2
🚨 Des utilisateurs de Trust Wallet sur iPhone voient leurs cryptomonnaies disparaître, et les experts soupçonnent un logiciel espion capable de voler leurs informations sensibles.
Selon Security Alliance, quatre incidents impliquant Trust Wallet sur iOS ont provoqué environ 434 000 dollars de pertes en une semaine.
Six nouveaux cas concernant plusieurs portefeuilles Trust Wallet et un portefeuille Uniswap ont ensuite été signalés, pour 127 000 dollars supplémentaires.
Les chercheurs soupçonnent notamment l'utilisation de DarkSword, un outil capable d'exploiter des failles d'anciennes versions d'iOS.
Un téléphone compromis peut exposer les informations permettant d'accéder aux cryptos, sans même que son propriétaire s'en aperçoive.
Les spécialistes recommandent de mettre immédiatement iOS à jour.
#Binance et #Polymarket veulent récupérer 6,8 #millions $ de cryptomonnaies volées grâce à un hard fork de Polygon.
L'opération vise à transférer 70,49 #millions de tokens $POL depuis cinq adresses contrôlées par les hackers vers des portefeuilles de récupération.
1/2
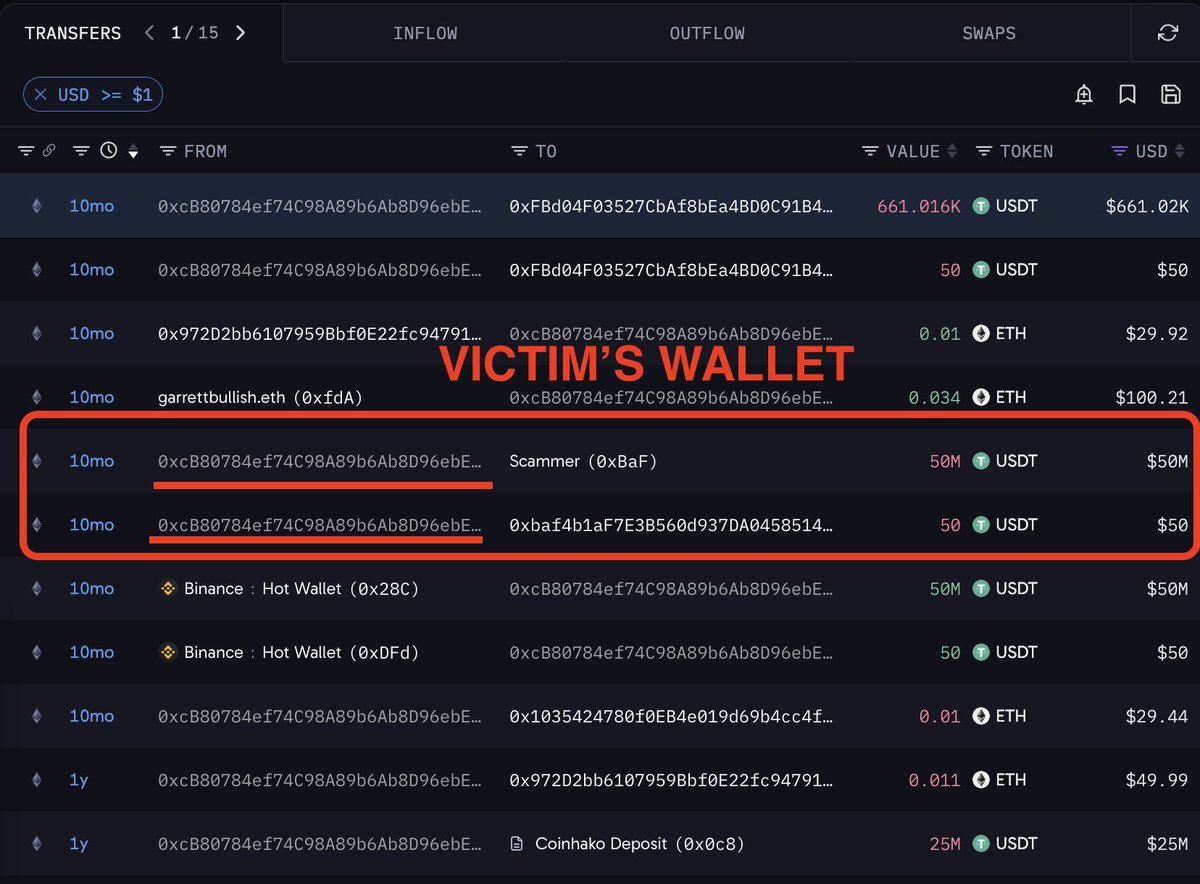
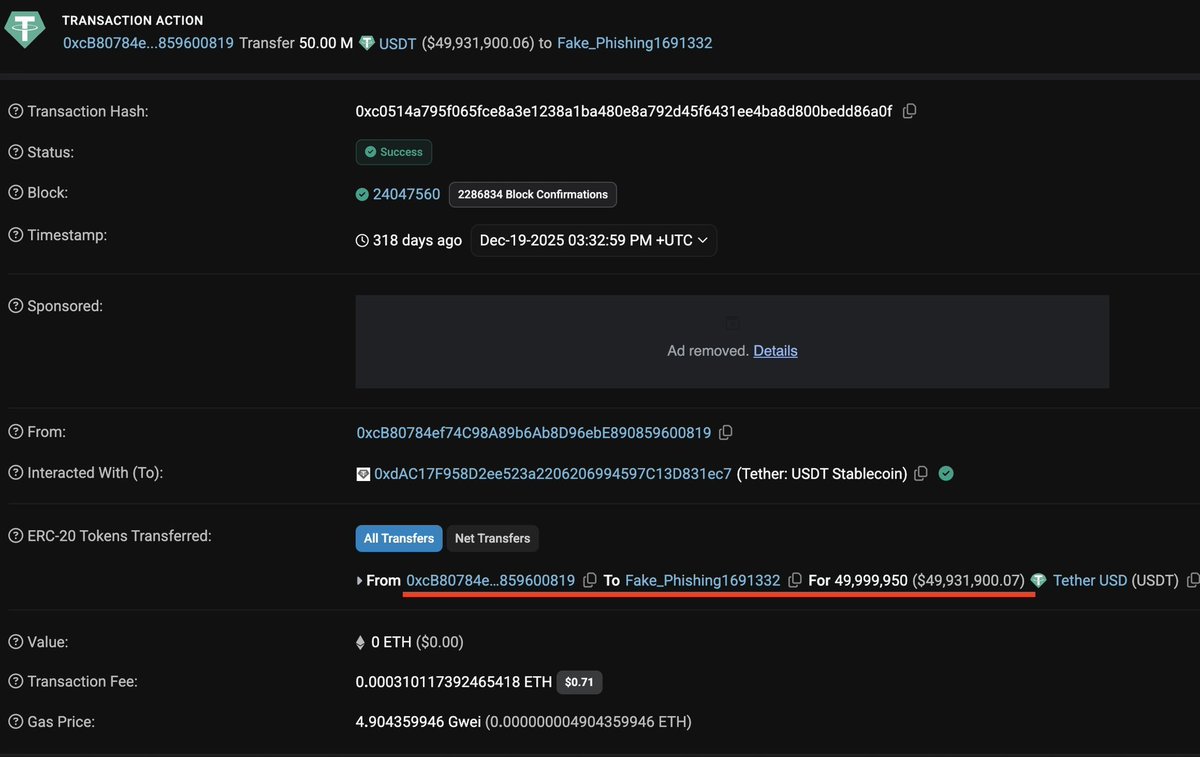
Imaginez perdre 50 MILLIONS DE DOLLARS à cause d'une simple erreur de copier-coller. 😳
Un investisseur a d'abord envoyé 50 $ en USDT pour vérifier que l'adresse du portefeuille était correcte.
Une fois le test effectué, il a transféré les 49 999 950 $ restants. Sauf qu'il avait copié une mauvaise adresse depuis son historique de transactions.
Résultat : près de 50 millions de dollars envoyés vers un portefeuille qui n'était pas le bon.
Une erreur qui coûte extrêmement cher et qui rappelle une règle essentielle dans l'univers crypto : toujours vérifier l'adresse du destinataire avant de valider une transaction, même après un premier transfert de test.
Vous pourriez vous remettre d'une telle perte ? 😰
Binance has committed its own balance sheet to making customers whole. I expect it to deliver. Our industry will learn from this incident, strengthen security, and emerge stronger and more resilient.
🚨 Le hack de Binance représenterait désormais 5,6 milliards de dollars répartis sur six réseaux blockchain.
Répartition des fonds concernés :
* Ethereum : 3,5 milliards $
* Bitcoin : 1,45 milliard $
* Tron : 628 millions $
* Arbitrum, Optimism et Base : 38 millions $