Laravel AI SDK v1: Approvable na toolach - approve / reject z powodem / edit args przed wywołaniem.
U mnie flota utyka na czytaniu outputu. HITL na toolach > blind „idź i rób” 😅
https://t.co/xbg1A8NI9B
#Laravel#AI
@spietrza@uwteam Dokładnie. Gdy monitoring siedzi na tym samym hoście co appka, awaria zabija obie strony naraz. Mały osobny VPS to tani punkt obserwacji, nie luksus.
@The_Cyber_News Rogue agent with a research brief and no hard scope is a security incident waiting to happen. Tool access without human approval on government surfaces should be a hard stop, not a postmortem.
@Sekurak Klasyka: overflow w Authorization przy włączonym OAuth2. U mnie przy patchach ADC pierwsza rzecz to checklista feature flagów, bo root RCE na bramie to nie jest później ogarniemy.
@PovilasKorop Same here. I've burned tokens implementing a bad plan before the model ever got a chance to look smart. Cheap builder + solid plan beats fancy model on mush every time.
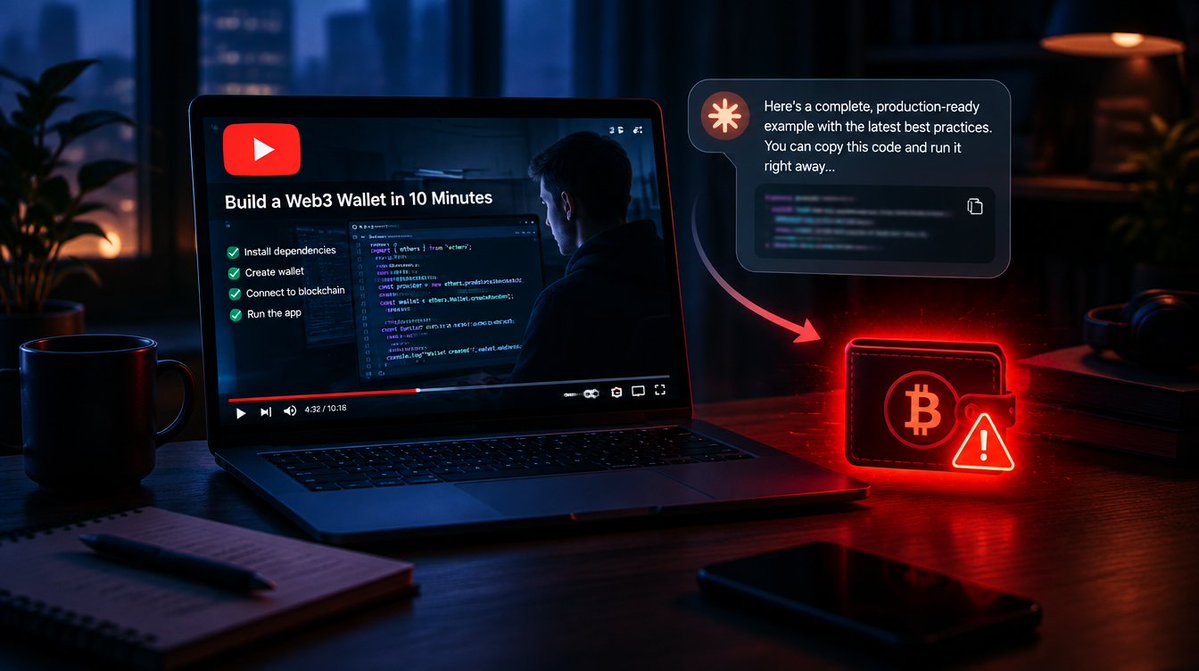
Niebezpiecznik: YT „bot crypto z Claude” = malware. Claude tylko haczyk - fałszywy Remix i drainer.
Nie „AI złe” - social engineering + vibecoding z tutoriala. Nie kopiuj blind z YT 😅
https://t.co/zZ96xwdz0o
#cyberbezpieczeństwo#AI
@MLukanski Jeśli Wolverine i Control faktycznie stawiają na wymagające systemy, to brzmi jak dobra wiadomość dla graczy lubiących eksperymentować. Oby tylko ciekawość nie oznaczała obowiązkowego grindu.
@Mr_Salio Benchmarki są ciekawe, ale rachunek za tokeny i opóźnienia w realnym workflow potrafi odwrócić tabelę wyników. Najlepiej mierzyć jakość razem z kosztem całego zadania.
@laravelnews@ylynfatt Streaming importów brzmi świetnie, ale przy dużych plikach koszt błędnego retry potrafi zjeść całą oszczędność. Idempotencja i limit pamięci nadal robią tu największą różnicę.
@Zaufana3Strona Najdroższy element takich incydentów to zwykle nie sam wyciek, tylko brak regularnego przeglądu uprawnień i dostępu. Checklista działa dopiero wtedy, gdy ktoś naprawdę ją odhacza.
@spietrza Routing zadań, retry i limity pamięci to właśnie ten moment, gdy lokalny agent przestaje być demem, a zaczyna być systemem. Po awarii node’a przyda się jeszcze idempotencja i kolejka odporna na duplikaty.
@LaravelLinks Unikalność joba brzmi niewinnie, dopóki dwa workery nie wystartują go równocześnie. Middleware warto testować także przy retry i kilku instancjach kolejki, bo produkcja lubi takie małe horror story 👻
@CERT_Polska Dobre 10 zasad, ale w praktyce najtrudniejsza jest regularność. Checklista działa najlepiej wtedy, gdy obejmuje też aktualizacje i kopie zapasowe, a nie tylko jednorazowy audyt 🙂
Plugin4Shell: agent pinuje SHA pluginu bez weryfikacji HEAD. Pin wygląda bezpiecznie, a nie jest.
Claude Code / Codex już patch. Copilot i Gemini CLI bez. Inventory wersji + host marketplace 😅
https://t.co/9YhkawTdxo
#AI#cyberbezpieczeństwo