Izpad MS storitev je poleg vpliva na storitve tudi varnostni problem, zlasti za tiste SOC-e, ki uporabljajo Microsoft Defender XDR (oblak). EDR lahko še vedno zazna napade na končnih napravah, medtem ko je centralna vidnost dogodkov oziroma možnost odzivanja prek oblaka omejena.
Preverite potencialne phishing grožnje za Slovenijo, ki se dnevno objavljajo v skupnosti Hack Protect Labs!
V sklopu projekta SloPhish spremljamo novo registrirane domene, zato okrepite varnost in bodite korak pred napadalci.
https://t.co/QZPrep4siT
#SloPhish#CyberSecurity
V zadnjih dveh mesecih (julij/avgust 2026) smo zaznali manjšo serijo uspešnih avtomatiziranih napadov na slovenske .sidomene. Za napadi stoji zelo aktivna skupina iz indonezijske defacement scene, ki se podpisuje kot CoupDeGrace. https://t.co/B8xZlcj9M1 @URSIV_Slovenia@sicert
Napadalci so pogosto površni. Ko na heknjen WordPress naložijo phishing, na strežniku velikokrat pustijo odprt direktorij z .zip arhivom ali celo .txt datoteko z rezultati. 📂🔓 https://t.co/JzH7JNBcPw
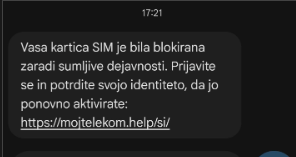
🚨 POZOR: Nova SMS phishing (#smishing) kampanja cilja na slovenske uporabnike! 🚨
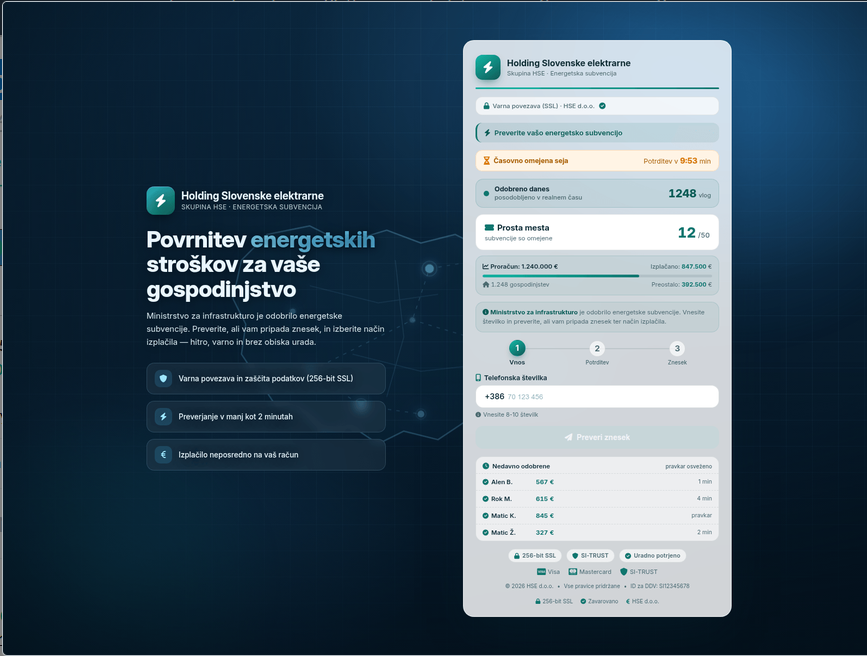
Prevaranti pošiljajo lažna sporočila o "energetskem dodatku" v višini 327 € in zlorabljajo ime HSE.
🔗 Zlonamerna domena: hse-uradni-portal[.]site
@sicert@URSIV_Slovenia@varninanetu
Napadalec zamenja domeno in skrije strežnik, skoraj vedno pa pozabi na favicon.ico. 🎯
Poglej, kako z MurmurHash3 odtisom in Shodanom v par sekundah odkriješ phishing strani:
https://t.co/oSKMWYGuxC
#Shodan#OSINT#Phishing#HackProtect
V okviru kritične ranljivosti CVE-2026-109618 in CVE-2026-109619 v PHP, smo naredili pasivno analizo prek Shodana: koliko slovenskih strežnikov javno razkriva, da poganjajo PHP, in katere verzije. https://t.co/N3taZHiB0s #php2shell#slovenija