‼️ Cursor Reveals How a Leaked Fireworks AI Key Led to a Backdoored Claude Code Extension
Details: https://t.co/9vXEpdbRoY
Cursor has traced its October security breach to an access key exposed by Fireworks AI. The attacker used that key to steal historical coding agent records, find more credentials, and eventually place backdoored Claude Code extensions in Cursor’s marketplace cache.
Its November 13 update connects the vendor exposure to the malicious packages discovered on October 29. The stolen key, which Cursor had issued to Fireworks, provided read-only access to a shared storage bucket.
It held limited coding agent traces, mostly from 2025, from sessions outside Privacy Mode that Cursor was permitted to use for model training. Some records contained credentials that had not been removed.
#CybersecurityNews #Cursor
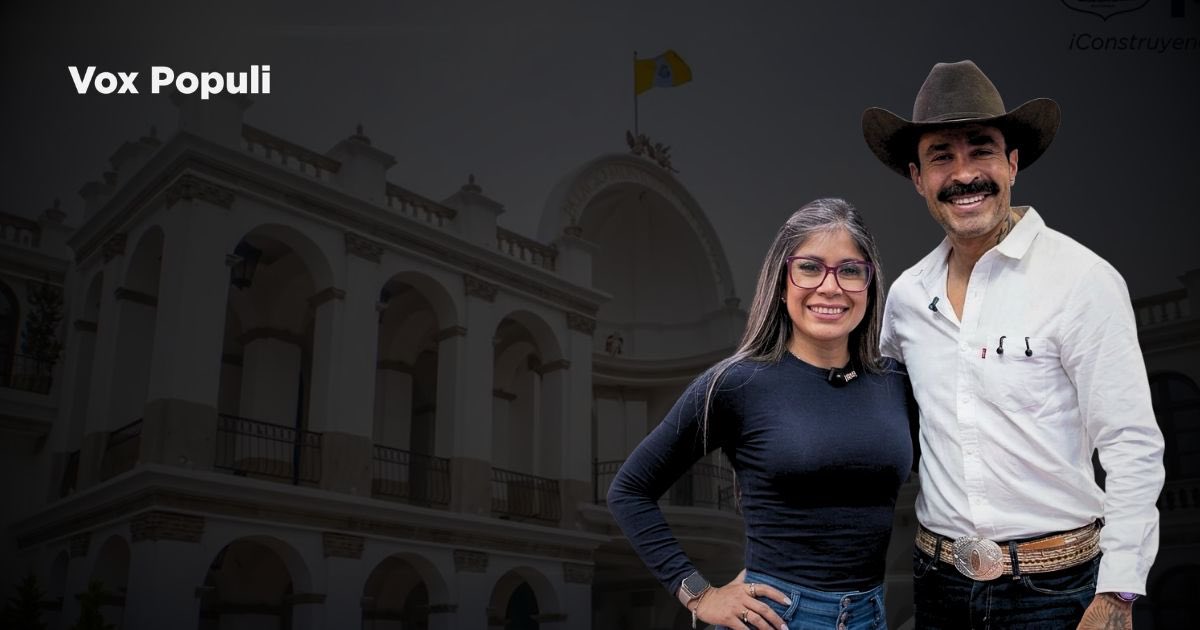
Que sigan diciendo que son fake News. Mi alcalde Juanito y Sandra Torres en la escuela de San Mateo.
¡Que viva la enorme sepultada política que esto va a darle!
Si este señor sale con finiquito, adivinen cortesía de quién va a ser.
‼️ Uber Confirms Data Breach – Hackers Stole Users’ Personal Information
Details: https://t.co/bRl1PjU3bw
Uber has confirmed a data breach involving the personal information of thousands of U.S. drivers after hackers accessed records held by Fireworks AI, a third-party technology provider.
The exposed information includes driver’s license details. Uber is notifying affected people, but it has not disclosed the total number impacted nationwide.
The incident became known to Uber on October 9, 2026, when its service provider reported that an unauthorized party had compromised internal login credentials.
Those credentials allowed the attacker to access Uber’s account with the provider, creating a path to personal records stored outside Uber’s own systems.
#cybersecuritynews
Urge una fiscalización a fondo del Comité Olímpico Guatemalteco. ¿En qué momento sus dirigentes confundieron administrar el deporte con tener una monarquía financiada con dinero público?
Hay denuncias por presunta malversación, falsificación de documentos y beneficios para familiares que exigen respuestas, empezando por su presidente, Gerardo Aguirre. Demasiados señalamientos para tanta soberbia.
Y ahora, según denunció La Hora, un asesor jurídico del COG exigió eliminar una publicación sobre una orden de captura bajo amenaza de denuncia penal. ¿También pretenden decidir qué puede investigar y publicar la prensa?
Se sienten intocables, incuestionables y con corona vitalicia. El Gobierno debe explicar qué acciones está tomando frente a estos señalamientos y las autoridades competentes deben investigar hasta el último quetzal.
Pero como todo lo que pasa en Guatemala, prefieren ver hacia el otro lado.
‼️ Apache Patches Critical HTTP/2 Flaw Allowing Remote Code Execution on Web Servers
Details: https://t.co/lj9dFbiu0h
Apache has fixed a critical bug in its HTTP/2 module that could let a remote attacker run code on a web server. The flaw is tracked as CVE-2026-119618 and affects mod_http2. The fix came on November 11, 2026, in Apache HTTP Server 2.4.71.
The flaw sits in a function called assign_headers(). Apache says it is a concurrency problem, where shared resources are used without proper locking. Apache HTTP Server versions 2.4.55 through 2.4.70 are affected.
The most suitable mitigation is to upgrade to Apache HTTP Server 2.4.71 as soon as you can. Start with public-facing servers that have HTTP/2 turned on.
#CybersecurityNews
Nueva reportaje | #HermanosBran
Mixco: Q630 mil mensuales para promover a #NetoBran y a #NancyBran
Por lo menos 63 personas pagadas por la alcaldía para impulsar a hermanos #SoqueSoque en redes y medios de comunicación
Texto con @marvindelcid
▶️ https://t.co/dvQl7GZOea
#Actualidad 🚨 | El Tribunal Décimo de Sentencia Penal aceptó modificar parcialmente las medidas de coerción en el caso Alfa Siete contra Stuardo Campo, ordenando que se le retire el control telemático y que se levante el embargo de una cuenta bancaria.
https://t.co/p43U0d8gBl
El Cacif no le perdona al Fiscal Stuardo Campo que les descubrió sus patas chucas: en el caso libramiento de Chimaltenango Stuardo Campo logró que los ejecutivos de Conasa aceptaran públicamente el fraude por Q500 millones en la megaobra monumento a la corrupción.
Ayer el Ministerio Público pidió mantener en prisión a Stuardo Campo, exfiscal anticorrupción que desde 2023 sufre detención arbitraria.
Hoy pide prisión de 6 años para Sergio Morataya y Heisel Morales por el delito de usurpación agravada en el caso "USAC: Botín Político", un caso en el que hace un año la jueza Judith Secaida, del Juzgado Quinto de Primera Instancia Penal, dictó falta de mérito y sobreseimiento a favor de ambos y que solo se reabrió por solicitud del MP anterior.
¿No con la salida de Consuelo Porras se acababa la persecusión política?
Paso a recordarles que este par de corruptos llegaron a la CC gracias al voto de los Diputados del Congreso, esos que usted y yo elegimos en el #2023
Urge limpiar el Congreso #EleccionesGuatemala2027
Entonces, la ayuda “desinteresada” a los hermanos Choc no era tan desinteresada que digamos.
Otro que solo viene a hacer más grande el cartón de lotería. 🤦🏻♀️
‼️ Critical Fortinet Flaws Expose FortiManager & FortiAnalyzer to RCE Without Login
Details: https://t.co/qTChe28Tmt
Fortinet has disclosed critical security flaws affecting FortiManager, FortiAnalyzer, and FortiOS, including weaknesses that could let attackers execute code without logging in.
Published on November 10, 2026, the disclosures cover management APIs, device communication services, routing, and specific high availability setups.
Attack requirements differ, making enabled features and network access central to assessing exposure. The highest-rated issue, CVE-2026-126170, carries a CVSS score of 9.8.
Tracked as FG-IR-26-219, it involves JSON injection in the JSON-RPC API used by FortiManager and FortiAnalyzer. Another critical flaw, CVE-2026-126261, affects FortiManager’s FGFM service.
#cybersecurityNews
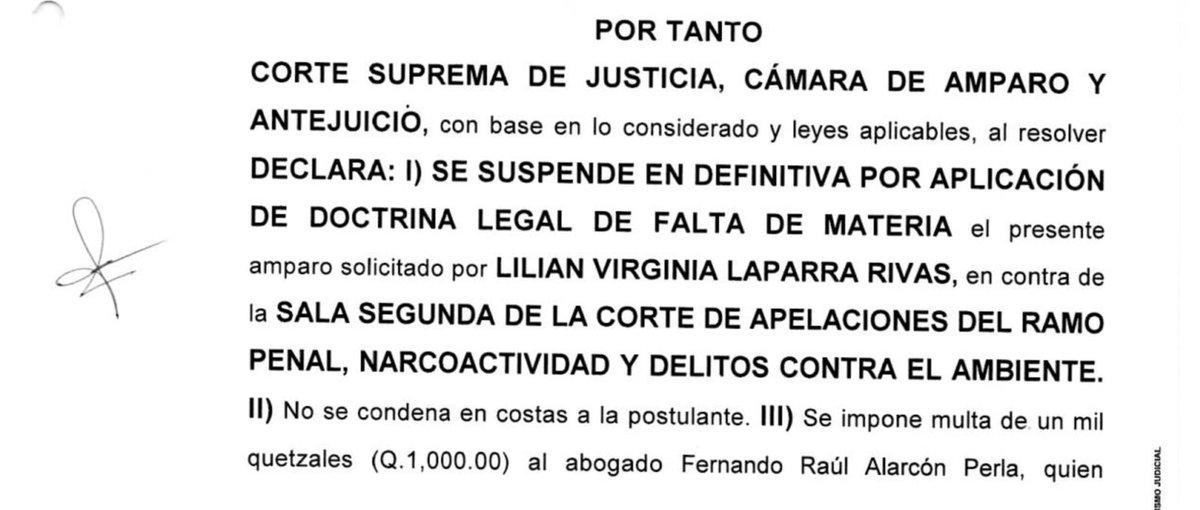
La CSJ suspende un amparo de Virginia Laparra por circunstancias sobrevenidas, pero multa a su abogado con Q1,000, pese a que el artículo 46 de la Ley de Amparo exige frivolidad o notoria improcedencia debidamente razonada, algo que no equivale a la falta de materia. ¡La CSJ debe respetar la ley, no castigar a quienes defienden derechos!