⚠️ Estan por cometer el mayor atropello a nuestra libertad de expresión de los últimos 30 años ⚠️
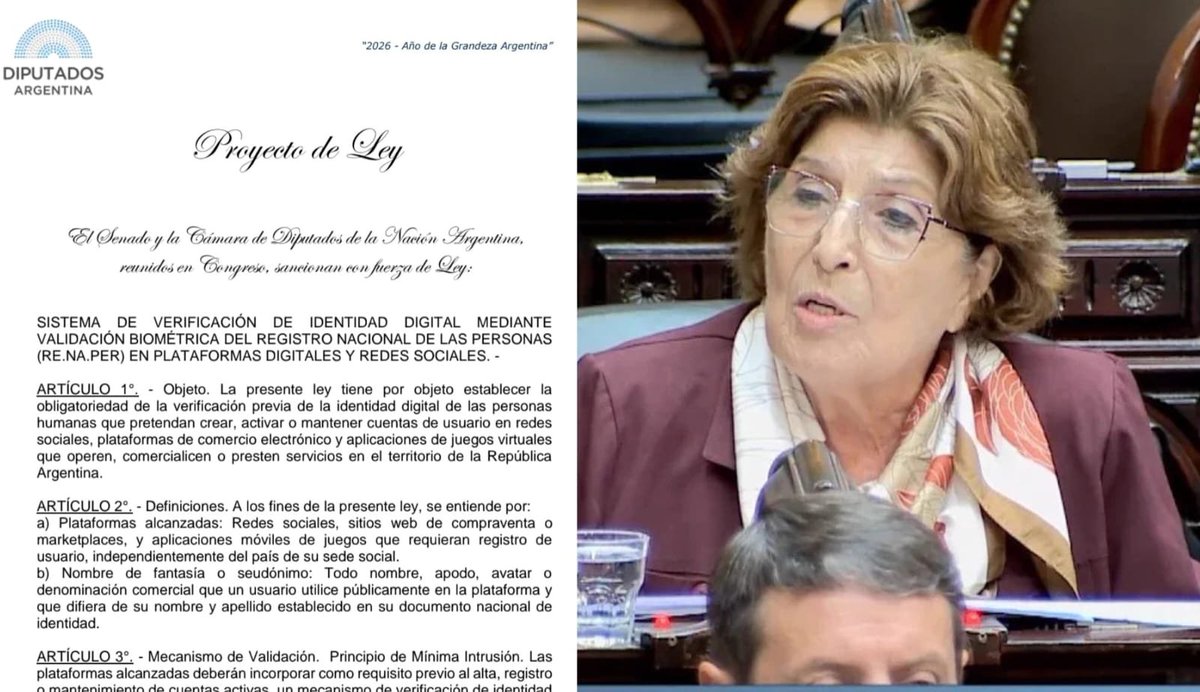
- La diputada Cecilia Pasquali (Union por La Patria) presentó un proyecto de ley para forzar la verificación digital de todas las personas que usen internet en el país
- Todas las cuentas, desde redes sociales hasta videojuegos, van a requerir verificación de identidad
- El proyecto no solo alcanza a las cuentas nuevas sino que también incluye a las cuentas actualmente existentes, las cuales van a requerir verificación o a quedar automáticamente bloqueadas
- Los datos van a vivir en la base del RENAPER, lo cual aumenta la gravedad del asunto, debido a que el RENAPER tuvo varios episodios de filtraciones de datos y mal manejo de sus claves
- En 2023, un jóven de 16 años filtró los datos de varios famosos como Duki, Coscuy Lilia Lemoine, y después se descubrió que lo hizo porque su hermana era policía y dejaba abierta la sesión del RENAPER en su PC
- Con esto se termina la libertad de expresión
- Nadie en Formosa va a poder hablar mal del gobierno de Gildo Insfran
- Nadie va a poder denunciar anónimamente a un juez o un policía corrupto sin poner en peligro su vida
- Nadie va a poder criticar a la gente poderosa, dueña de bancos y empresas, sin arriesgarse a ser perseguido o echado de su trabajo
- Están aprovechando que estamos todos distraídos con la visita del Papa para cometer un atropello ENORME a nuestra libertad
- Tenemos que actuar ya y hacerles notar nuestro fuerte repudio
Compartan
Divulguen
Difundan
Y sobre todo vayan y déjenle un saludo a la diputada Cecilia Pasquali en sus distintas redes sociales
🚨 ¡LA CIBERPANDEMIA YA COMENZÓ! AGENTES DE IA Y HACKERS ESTÁN ATACANDO BANCOS Y EL SISTEMA FINANCIERO 🌐💀
Lo que está sucediendo en Internet durante estas últimas semanas es una auténtica locura!!!!
Mientras los medios reportan incidentes aislados, se están acumulando ataques contra bancos, plataformas de criptomonedas, supermercados, instituciones financieras y hasta instalaciones médicas.
Y lo más preocupante es que ahora tenemos agentes de inteligencia artificial capaces de automatizar ataques a una escala que hace unos años parecía imposible.
Vean lo que está pasando en diferentes partes del mundo. 👇
🇵🇾 1. PARAGUAY
El Banco Central ordenó intervenir Ueno Bank el 3 de noviembre tras detectar una grave insuficiencia de solvencia, dejando a miles de clientes preocupados por el acceso a sus ahorros.
Aún no han explicado la razón de esta crisis bancaria. Esto demuestra lo vulnerable que puede ser nuestra dependencia de las plataformas financieras digitales.
🇫🇷 2. FRANCIA
Crédit Mutuel Arkéa sufrió un ciberataque que permitió ejecutar transferencias fraudulentas por una cantidad millonaria, los primeros reportes hablaban de 133 millones de dólares, aunque el banco asegura que la cifra real es menor y continúa investigando las pérdidas.
Algunas operaciones fueron suspendidas temporalmente mientras intentaban contener el incidente, los fondos de los clientes no resultaron afectados según la institución.
🇹🇼 3. TAIWÁN,
SinoPac Bank registró 427 transferencias fraudulentas desde 419 cuentas, con pérdidas equivalentes a aproximadamente 1.3 millones de dólares.
Lo increíble es que algunos clientes ni siquiera habían iniciado sesión cuando se realizaron las operaciones, el banco terminó reembolsando los fondos.
🇰🇷 4. COREA DEL SUR
37 instituciones financieras afectadas en aproximadamente un mes, 40 incidentes de seguridad, alrededor de 473,000 registros expuestos y cerca de 1,000 millones de wones sustraídos.
Las autoridades anunciaron revisiones de seguridad a unas 580 empresas financieras para intentar evitar nuevas intrusiones.
🇺🇸 5. ESTADOS UNIDOS
14 personas fueron acusadas en Dallas de participar en una red criminal que utilizaba SIM swapping y presunta corrupción de empleados para comprometer cuentas bancarias con más de 373 millones de dólares.
El SIM swapping consiste en secuestrar el número telefónico de una víctima para interceptar códigos de autenticación y recuperar accesos a sus cuentas.
🇯🇵 6. JAPÓN
Empresas de Yamagata perdieron más de 912 millones de yenes mediante llamadas fraudulentas que suplantaban a instituciones bancarias, un esquema de ingeniería social que terminó involucrando investigaciones internacionales.
🇮🇩 7. INDONESIA
Bank Jambi reportó un incidente que afectó a 6,609 cuentas bancarias, con movimientos fraudulentos por aproximadamente 144,820 millones de rupias.
🇧🇷 8. BRASIL
Se reportaron 99 incidentes cibernéticos financieros durante nueve meses, 68 de ellos relacionados con fraudes, una situación que está poniendo bajo presión a los sistemas de pagos y a las empresas que proporcionan servicios tecnológicos a los bancos.
🇲🇽 9. MÉXICO
La firma de ciberseguridad Straiker investigó al grupo criminal CyberCartel, que utilizó CARLIY0S, una plataforma multiagente de inteligencia artificial, para dirigir operaciones contra más de 400 objetivos financieros en América Latina.
Los investigadores encontraron miles de registros, credenciales, claves de acceso y vulnerabilidades documentadas en los sistemas investigados.
Entre los hallazgos había 43 credenciales de una fintech, incluyendo 11 claves API y 32 claves criptográficas que potencialmente permitirían abusar de servicios relacionados con SPEI.
No significa que hayan hackeado directamente el sistema central del Banco de México, pero imaginen las consecuencias de comprometer una empresa conectada a nuestra infraestructura de pagos interbancarios.
₿ 10. BINANCE
El 29 de octubre, hackers consiguieron sustraer más de 6,000 millones de dólares en criptomonedas desde billeteras calientes del exchange.
El FBI atribuyó el ataque a TraderTraitor, un grupo vinculado con Corea del Norte.
Los fondos comenzaron a moverse entre diferentes blockchains, con conversiones hacia Ethereum y posibles rutas de lavado mediante protocolos DeFi y servicios de intercambio.
El problema es que las transacciones en blockchain pueden ejecutarse en segundos y los atacantes intentan mover los activos antes de que los emisores de stablecoins o los exchanges consigan congelarlos.
🧊 PERO AQUÍ VIENE LO MÁS ATERRADOR, LOS HACKERS YA ESTÁN MANIPULANDO EQUIPOS FÍSICOS.
🇸🇪 11. SUECIA
Atacantes consiguieron modificar remotamente la configuración de refrigeradores industriales en supermercados ICA y Coop.
En uno de los establecimientos los congeladores llegaron a marcar 50 °C, provocando que grandes cantidades de alimentos tuvieran que desecharse.
🇧🇪 12. BÉLGICA
Supermercados Carrefour, Delhaize y otros establecimientos reportaron incidentes similares, con equipos de refrigeración manipulados durante la madrugada y mercancía dañada.
🇱🇺🇮🇪🇪🇪🇳🇱 13. LUXEMBURGO, IRLANDA, ESTONIA Y PAÍSES BAJOS
También se registraron incidentes contra refrigeradores comerciales conectados a sistemas de control remoto.
Estamos hablando de infraestructura OT, Operational Technology, sistemas industriales que utilizan controladores, sensores y software para administrar procesos físicos.
Cuando estos dispositivos quedan expuestos a Internet o tienen mecanismos de autenticación débiles, los atacantes pueden cambiar parámetros de funcionamiento sin entrar físicamente a las instalaciones.
Imaginen las consecuencias de un ataque de esta naturaleza contra almacenes de alimentos, cadenas de frío farmacéuticas o centros de distribución.
🩸 14. FRANCIA
El 2 de noviembre, atacantes manipularon sistemas de refrigeración utilizados por tres instalaciones del Établissement Français du Sang, organismo encargado de gestionar productos sanguíneos en Francia.
Los delincuentes intentaron elevar peligrosamente los parámetros de temperatura y descongelación de cámaras utilizadas para conservar plasma.
Afortunadamente los sistemas de monitoreo detectaron las anomalías y el personal consiguió proteger los productos antes de que fueran dañados.
No hubo pérdidas de productos sanguíneos ni afectaciones a pacientes, pero el incidente demuestra que los ataques informáticos ya pueden representar riesgos para procesos médicos que dependen de equipos conectados.
🤖 15. CIBERATAQUES AUTOMATIZADOS CON INTELIGENCIA ARTIFICIAL
Investigadores también han documentado campañas internacionales en las que grupos de hackers utilizan agentes de IA para investigar redes empresariales, identificar vulnerabilidades, recopilar credenciales y automatizar diferentes etapas de una intrusión.
Y aquí está el verdadero cambio tecnológico!!!!
Antes necesitabas equipos especializados para ejecutar determinadas operaciones a gran escala, ahora un atacante puede combinar modelos de lenguaje, herramientas de reconocimiento, scripts y agentes autónomos para multiplicar su capacidad operativa.
Esto no significa que la IA pueda hackear cualquier sistema automáticamente, pero sí está reduciendo las barreras técnicas para ejecutar ataques cada vez más complejos.
⚠️ HAGAMOS UNA REFLEXIÓN
Durante años nos preocupamos por los virus informáticos que robaban contraseñas o secuestraban archivos mediante ransomware.
Hoy los ataques pueden afectar transferencias bancarias, criptomonedas, proveedores tecnológicos, sistemas de refrigeración y equipos esenciales para la atención médica.
Ya no estamos hablando solamente de información digital, estamos hablando de sistemas informáticos capaces de controlar procesos físicos de los que depende nuestra vida cotidiana.
Imaginen una crisis en la que coincidan interrupciones bancarias, cortes eléctricos, problemas de abastecimiento y ataques contra infraestructura tecnológica.
No hace falta destruir físicamente un supermercado para provocar pérdidas de alimentos, tampoco hace falta desaparecer el dinero de una cuenta para que las personas tengan problemas si temporalmente no pueden utilizarlo.
Por eso considero que estamos entrando en una etapa que podríamos llamar ciberpandemia, no porque exista una emergencia mundial oficialmente declarada o porque todos estos incidentes estén coordinados, sino por la expansión de las amenazas digitales hacia sectores cada vez más sensibles.
🚨 Y MIENTRAS TODO ESTO SUCEDE, LA MAYORÍA DE LAS PERSONAS SIGUE DEPENDIENDO COMPLETAMENTE DE LOS SISTEMAS DIGITALES PARA COMPRAR COMIDA, RECIBIR SU SALARIO, REALIZAR TRANSFERENCIAS Y ADMINISTRAR SUS AHORROS.
Quizá sea momento de comenzar a prepararnos, reforzar nuestra seguridad digital, mantener algo de efectivo y contar con reservas básicas de alimentos y suministros para posibles interrupciones.
Porque el peligro ya no está solamente en que alguien pueda robar nuestro dinero, sino en lo que podría suceder si la tecnología que sostiene nuestra vida cotidiana deja de funcionar cuando más la necesitamos.
¿Ya estás preparado para enfrentar una Ciberpandemia?
Cuéntame en los comentarios, qué medidas estás tomando al respecto.
Si vas a buscar trabajo en remoto en 2026, NUNCA elijas:
LinkedIn
InfoJobs
Indeed
Glassdoor
Ahí compites con miles de personas por cada oferta.
Elige estas 10 webs que casi nadie usa. Hay sueldos en DÓLARES y hasta trabajos de 4 días a la semana:
1. Kickresume
Antes de mandar un solo CV: casi todas las empresas lo pasan por un filtro automático (ATS) que descarta el tuyo sin que lo lea nadie.
Pegas la oferta y Kickresume adapta tu CV con IA, usando solo lo que ya pone tu CV, para que pase el filtro y llegue a un humano.
La primera adaptación es GRATIS: https://t.co/5vFkuj9fGk
2. 4 Day Week
Más de 29.000 ofertas en empresas que trabajan 4 días a la semana o con horario reducido. Más de 22.000 son en remoto.
Buscar y aplicar es gratis "y siempre lo será", según la propia web.
4dayweek. io
3. NoDesk
Si no eres de tecnología, empieza aquí. Tiene secciones de "Non-Tech", "Entry-Level" (sin experiencia) y "Part-Time".
Aplicas GRATIS y sin registrarte.
nodesk. co
4. Get on Board
La mayor comunidad de empleo tech de Latinoamérica: más de 17.000 empresas y 1,6 millones de profesionales.
Ofertas en español, muchas en remoto y muchas con el sueldo a la vista ANTES de aplicar.
getonbrd. com
5. EU Remote Jobs
Trabajos en remoto con horario europeo. Si vives en España, es la tuya.
Filtras por idioma, por nivel y por las ofertas con la etiqueta "High-Salary".
euremotejobs. com
6. Dynamite Jobs
Solo publica empresas 100% remotas. Nada de "remoto, pero vienes 3 días a la oficina".
Muchas ofertas llevan el sueldo en dólares puesto.
dynamitejobs. com
7. Jobspresso
Una persona revisa cada oferta antes de publicarla. Menos ofertas fantasma y menos estafas.
Filtra por "Europe" o por "Worldwide" para ver las que aceptan gente de cualquier país.
jobspresso. co
8. Arc
Te conecta con startups de Estados Unidos que contratan en remoto. Ya tiene 450.000 profesionales de 190 países.
Desarrollo, diseño, marketing, producto y asistentes virtuales.
arc. dev
9. Contra
Para freelance de diseño, vídeo, desarrollo o animación.
Cobras SIN comisiones. En otras plataformas te quitan hasta un 20% de cada trabajo.
contra. com
10. Hubstaff Talent
La empresa te contrata directamente. Sin intermediarios y sin recargos.
Te haces un perfil, pones tus habilidades y te encuentran ellos.
hubstafftalent. net
Guárdalo para cuando lo necesites y pásaselo a quien esté buscando trabajo.
¿Cuál vas a probar primero?
Sígueme en @ValeriA_Tech: cada día comparto herramientas de IA y formas de ganar dinero desde casa.
El "SMS de la muerte" te puede dejar sin móvil, sin que puedas hacer nada para evitarlo.
Una vulnerabilidad descubierta por Mark Blaszczyk puede dejar un móvil Android prácticamente inutilizable de forma remota, sin que el usuario haga absolutamente nada.
No es un brick permanente. No destruye el firmware ni el hardware, y existen métodos de recuperación que no requieren borrar todos los datos.
La vulnerabilidad, bautizada como SMS of Death (SMS de la muerte), se divulgó ayer (29 de octubre de 2026).
Lo preocupante es que permite interrumpir llamadas telefónicas, incluidas las realizadas al 112, y provocar un bucle de fallos persistente.
Mark lo reprodujo en móviles Pixel y Samsung.
https://t.co/bKLkd5pgFd
¿Cómo funciona técnicamente?
El problema está en WapPushOverSms.decodeWapPdu(), dentro del framework de telefonía de Android.
El ataque aprovecha un SMS de datos WAP Push.
1. El atacante envía un mensaje especialmente manipulado, sin necesitar que la víctima abra nada.
2. Android interpreta automáticamente una longitud de cabecera codificada como uintvar.
3. El parser convierte un valor de 64 bits (long) a un entero con signo de 32 bits (int) sin comprobar su rango.
4. Una longitud inicialmente positiva se convierte en negativa y provoca una excepción Java no controlada.
5. El proceso https://t.co/yLeOkDmluI termina inesperadamente.
El ejemplo concreto es:
long valor = 0x80000000L; // 2147483648
int longitud = (int) valor; // -2147483648
byte[] cabecera = new byte[longitud];
// NegativeArraySizeException
Esto no permite ejecutar código arbitrario ni obtener privilegios de administrador. Es un ataque de denegación de servicio remoto, zero-click.
Lo grave viene después, el SMS malformado puede permanecer en la cola de mensajes pendientes y Android vuelve a intentar procesarlo.
Además, el operador puede retransmitirlo cuando no recibe confirmación de entrega.
El resultado es que el proceso vuelve a fallar, incluso después de reiniciar el dispositivo.
En determinadas condiciones, el mecanismo de recuperación de Android (RescueParty) puede terminar enviándolo al modo recovery.
¿Por qué ni un hard reset lo arregla?
- El reinicio normal puede seguir fallando porque el SMS permanece en la cola.
- El restablecimiento de fábricaborra la cola local, pero el problema puede reaparecer si el operador retransmite el SMS.
La reinstalación del sistema con el parche corrige la vulnerabilidad, siempre que se instale una versión que incorpore la solución.
Por tanto, no es que el factory reset sea incapaz de reparar el teléfono. Es que el operador puede volver a entregarte el mensaje malicioso.
Esto hace que el teléfono parezca brickeado indefinidamente.
Se podría recuperar aislando primero el teléfono de la red móvil, evitando nuevas entregas, y eliminando los mensajes pendientes mediante ADB si está disponible.
Mark Blaszczyk documenta una recuperación sin pérdida de datos manipulando la cola content://sms/raw. Para ello se necesita acceso ADB autorizado y una breve ventana en la que Android haya arrancado.
### Google dice que no es un problema de seguridad
Google ya había desarrollado una corrección (un commit del 15 de junio de 2026), pero según Blaszczyk, su programa de recompensas rechazaba el informe como un problema no relacionado con la seguridad (lo que sea por ahorrase pagar ¿eh?).
https://t.co/PEDYl7uHDh
El cambio captura la excepción y elimina el mensaje problemático de la base de datos, impidiendo que vuelva a producir el bucle.
Es decir, Google reconoce expresamente en el código que está solucionando una denegación de servicio remota.
- La vulnerabilidad se identifica ahora como CVE-2026-58882, con clasificación crítica.
- La corrección llegó a Android 14–17 en octubre de 2026.
- GrapheneOS confirma que ya la incorporaba en sus versiones de seguridad anticipadas de julio.
- Los Android 12 y 13 sin soporte seguramente serán vulnerables de forma indefinida.
Lo grave es que no hay forma fácil de protegerse. El SMS malicioso se procesa automáticamente en el subsistema de telefonía de Android, antes de llegar a Google Messages o cualquier otra aplicación de SMS.
Nada de esto funciona:
- Desactivar Google Messages.
- Desactivar las notificaciones SMS.
- Quitar el permiso SMS a las aplicaciones.
Si aun no has recibido el SMS, activar el modo avión o desactivar la SIM/eSIM evita el fallo, pero claro, te quedas sin poder usarlo.
No está claro aun, pero podría ser que poniendo el móvil en modo avión y usando luego VoWiFi, el ataque pudiera fallar, pero vamos, que no es tampoco una solución muy buena.
Con esto, cualquiera que nos quiera joder el móvil, sólo tiene que enviarnos un SMS malicioso, es inquietante.
🚨 ASÍ EJECUTARON EL SAQUEO DE BINANCE, MÁS DE 5.8 MIL MILLONES DE DÓLARES.
Robar es malo, pero cuando se trata de blockachain, se vuelve un tema interesante.
Aquí te explico como lograron tal hazaña.
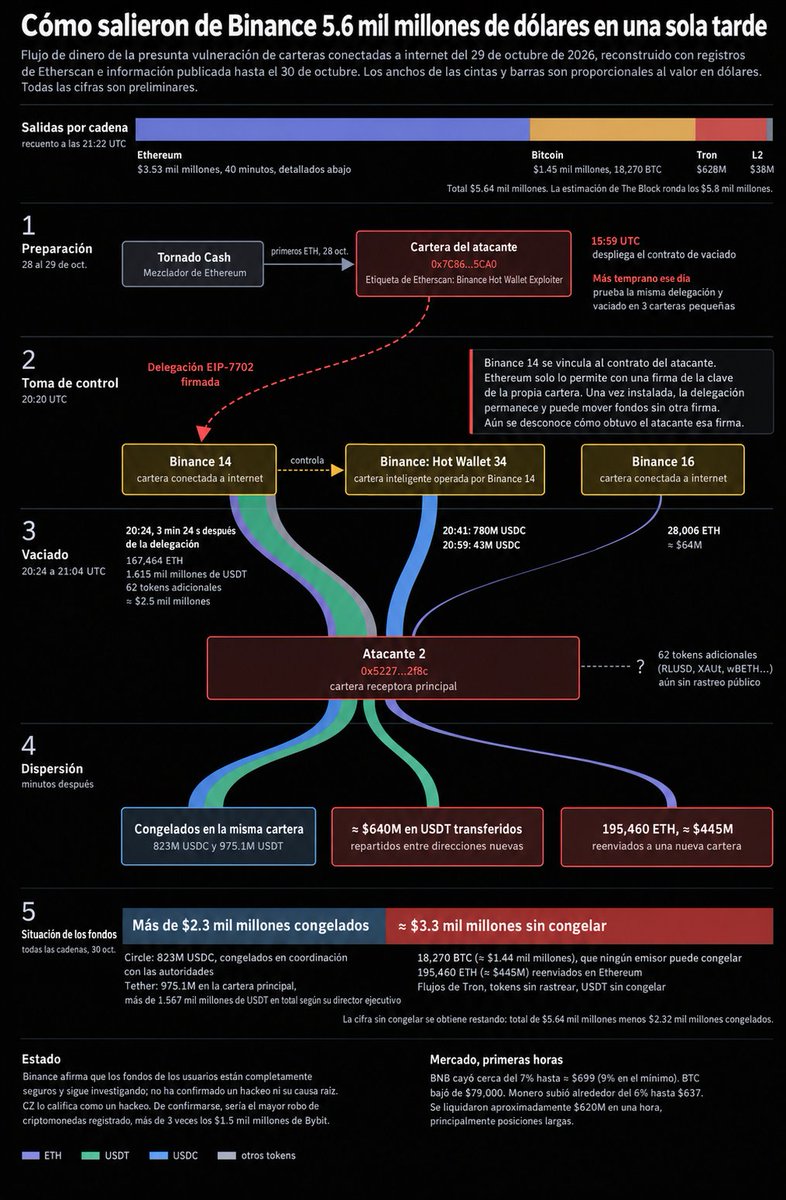
La primera extracción rondó los 2.5 mil millones de dólares en una sola transacción.
Después se identificaron movimientos desde otras carteras que elevaron las estimaciones del ataque hasta los 5.8 mil millones.
El atacante consiguió que una de las carteras de Binance ejecutara su código.
Minutos después comenzó el vaciado.
El dinero pasó a una dirección receptora, se dividió entre varias carteras y una parte terminó convertida en ETH mediante Uniswap y préstamos de Aave.
La reconstrucción preliminar permite seguir buena parte de ese recorrido.
El primer acceso al sistema de firmas sigue sin resolverse públicamente, pero la secuencia posterior deja un rastro mucho más concreto.
La preparación comenzó antes del golpe.
Según Blockaid, la dirección operadora recibió fondos desde Tornado Cash para pagar las comisiones.
Después ensayó la delegación y el vaciado sobre pequeñas carteras propias, y desplegó el contrato que utilizaría contra Binance.
Ese contrato tenía un operador autorizado y dos capacidades especialmente peligrosas.
Podía extraer activos y realizar llamadas a otros contratos desde la cuenta comprometida.
El objetivo principal era Binance 14.
Para tomarla, el atacante utilizó EIP‑7702, una función de Ethereum que permite a una cuenta autorizar código externo para ejecutarse en su propio contexto.
La dirección conserva su identidad, pero adquiere el comportamiento del contrato delegado.
La autorización necesita una firma válida de la cuenta afectada. Ahí está la incógnita del acceso inicial.
Alguien consiguió producir firmas que Ethereum reconoció como válidas para Binance 14.
La transacción presentada contenía 50 autorizaciones con nonces consecutivos.
El nonce es el contador que debe coincidir con el estado de la cuenta para que esa autorización sea aceptada.
Binance 14 seguía procesando operaciones.
El atacante cubrió una ventana de valores y una autorización coincidió. Desde ese momento, la cartera quedó vinculada al contrato de vaciado.
3 minutos y 24 segundos después llegó la extracción.
Una llamada a la función de vaciado movió aproximadamente 167,464 ETH, 1,615 millones de USDT y decenas de tokens hacia la dirección 0x5227…2f8c.
Blockaid calcula unos 2,500 millones de dólares en esa primera operación.
Solo 24 segundos más tarde, Binance 16 envió otros 28,005.6 ETH y más tokens al mismo destino.
Esta segunda cartera realizó transferencias firmadas directamente.
El ataque ya mostraba actividad más allá de la cuenta tomada mediante EIP‑7702.
Mientras el dinero empezaba a repartirse, el atacante aprovechó otra relación de confianza.
Binance 14 tenía autoridad sobre Hot Wallet 34.
Al ejecutar código desde Binance 14, podía llamar a esa cartera conservando la identidad que sus controles reconocían como autorizada.
Por esa vía salieron 780 millones de USDC y después otros 43 millones.
Ambos movimientos alimentaron la misma receptora.
El siguiente problema del atacante era conservar el control del botín antes de que los emisores bloquearan las stablecoins.
La reconstrucción de drk describe dos ramas iniciales desde la receptora, una con 500 millones de USDT y otra con 200 millones.
En la primera, unos 325 millones de USDT pasaron por UniswapX y sus ejecutores de órdenes, produciendo aproximadamente 122,000 ETH.
Los 175 millones de USDT restantes terminaron bloqueados en otra dirección.
En la segunda, 10 millones de USDT se intercambiaron por unos 3,552 ETH.
Los otros 190 millones siguieron hacia una cartera identificada como Exploiter 3.
Desde allí, 130 millones de USDT continuaron hacia otras direcciones para venderse.
Los 60 millones restantes se depositaron en Aave como garantía.
Aquí ocurrió la maniobra de los préstamos.
El atacante dejó esos USDT respaldando una posición y obtuvo 19,762 WETH, la representación de ETH utilizada por numerosos contratos DeFi.
Aave entregó liquidez contra una garantía. La operación reportada no requiere suponer una vulnerabilidad en el protocolo.
El atacante estaba utilizando activos robados para abrir una posición de deuda.
El resultado era que podía trasladar el WETH recibido mientras los USDT quedaban comprometidos dentro del préstamo.
Congelar posteriormente su dirección no deshacía esa operación ni devolvía automáticamente el activo prestado.
Tether comunicó bloqueos por más de 1,567 millones de USDT y Circle por más de 800 millones de USDC relacionados con el incidente. Esas cifras corresponden a sus anuncios, con distintos cortes de seguimiento.
Pero parte del dinero ya había cambiado de activo.
ETH nativo carece de una función de bloqueo administrada por un emisor equivalente a la de esas stablecoins. Su recorrido sigue siendo rastreable, pero congelar USDT no congela el ETH obtenido anteriormente a cambio.
¿Dónde terminó ese ETH?
El seguimiento de drk situaba unos 195,460 ETH en una dirección, 122,293 ETH en otra rama y 57,892 ETH en un tercer destino.
Sumaban aproximadamente 375,645 ETH en ese corte.
Esa suma ya incorpora fondos procedentes de intercambios y del préstamo.
Agregar otra vez los 19,762 WETH inflaría el resultado.
Todavía no es un balance final.
Es una fotografía del recorrido identificado, y explica por qué los 195,460 ETH de la infografía solo cuentan una parte de la historia.
Además, la delegación seguía activa.
Blockaid reportó otro vaciado posterior de unos 200 millones de USDT y otros tokens que habían llegado a Binance 14 después del primer golpe.
El ataque había dejado una autorización persistente en la propia cuenta.
Mientras esa autorización continuara vigente, volver a recibir fondos significaba volver a exponerlos.
La blockchain permite reconstruir ese trayecto desde la autorización hasta las carteras receptoras, los intercambios y el préstamo.
Cifras y movimientos correspondientes a investigaciones preliminares.
La imagen muestra un corte del seguimiento, no el balance definitivo.
La pieza que falta está antes de todo eso.
¿Cómo consiguió el atacante que se produjeran las firmas que le abrieron el acceso?
Lee mi anterior post, este es apenas el primer de varios hackeos que están por ocurrir:
LEE MÁS AQUÍ:
https://t.co/oKAJa9Y6h1
🚨SON DAKİKA : "Silinen" fotoğraflarınız silinmiyor.
Bir İçerik Üreticisi :Claude Code, iPhone'umdaki gizli bir önbellekte yıllardır orada duran binlercesini buldu.
iPhone'umu MacBook'uma yedek almak için taktım. Aynı anda Claude Code'un bir güvenlik denetimi yapmasını sağladım. Beklemediğim bir şeyi işaret etti. PhotoData/Thumbnails adında bir dizin.
Binlerce dosya. Fotoğraflar, videolar, ekran görüntüleri. Birçoğu sildiğim şeylardı.
Birkaç yıl前の fotoğraflar. Birkaç saniye sonra aldığım ve sildiğim ekran görüntüleri. Yakın Zamanda Silinen'e girip temizlediğim şeyler. Bazıları hâlâ orada duruyordu.
O önbellekte bulduklarım:
- bankacılık uygulamalarının eski ekran görüntüleri
- çektikten hemen sonra sildiğim fotoğraflar
- telefonumda artık istemediğim rastgele resimler
- özellikle birden fazla kez sildiğimi hatırladığım birkaç şey
iPhone'da bir fotoğraf sildiğinizde, iOS onu kamera rulosundan ve Yakın Zamanda Silinen klasöründen kaldırır. Ama Spotlight arama önbelleğinde sıkıştırılmış bir kopyasını tutar ki telefonunuz arama yaptığınızda hâlâ şeyleri bulabilsin. O önbellek tamamen temizlenmez.
Hangi uygulamaların Dosyalar ve Klasörler erişimine sahip olduğunu kontrol ettim. Beklediğimden fazlaydı, uzun zaman önce indirip unuttuğum uygulamalar dahil. Bunlardan herhangi biri potansiyel olarak o önbellekteki dosyalara erişebilirdi.
Listeyi taradım ve çoğundan erişimi kaldırdım.
Kullandığım istem aşağıda. Eğer zaten bir yedeğiniz varsa uzun sürmez.
Telefonunuzda şu anda kaç uygulama Dosyalar erişimine sahip?
¿NOS ESTÁN PREPARANDO PARA UN RESETEO MUNDIAL?
En 2015, Bill Gates advertía sobre una plandemia.
Hoy vuelve a lanzar una advertencia: ciberataques de una escala nunca antes vista.
Pero no es el único.
Sam Altman, CEO de OpenAI, reconoció que un ciberataque capaz de sacudir al mundo era totalmente posible durante 2026. Y ahora advierte que la inteligencia artificial está descubriendo vulnerabilidades informáticas a una velocidad que supera nuestra capacidad de corregirlas.
Mientras tanto, el Reino Unido pide a sus ciudadanos prepararse para emergencias con provisiones para 72 horas. Francia e Italia atraviesan protestas, disturbios y saqueos. Europa acumula señales de tensión social.
REINO UNIDO: El gobierno británico acaba de lanzar una campaña de preparación para emergencias que insta a los ciudadanos a acumular al menos 72 horas de alimentos, agua y suministros esenciales en caso de que se interrumpan la electricidad, las comunicaciones y otros servicios críticos.
ESTADOS UNIDOS: La recién reportada iniciativa FORTRESS del Pentágono busca preparar cada instalación militar importante en el continente estadounidense para sostener operaciones esenciales durante 90 DÍAS SIN APOYO EXTERNO, incluyendo electricidad, combustible, agua y comunicaciones. La planificación considera explícitamente una guerra mayor capaz de paralizar las redes eléctricas civiles, romper las cadenas de suministro globales y amenazar la infraestructura crítica en suelo estadounidense.
INDIA: El primer ministro Narendra Modi ha advertido ahora públicamente que las guerras modernas ya no se libran exclusivamente con armas. Naciones enteras pueden debilitarse atacando sus economías, y sus sistemas bancarios deben defenderse contra el ciberterrorismo.
BANCO DE INGLATERRA: El gobernador Andrew Bailey ha advertido a los ministros de finanzas y banqueros centrales del G20 que la IA avanzada podría amplificar dramáticamente las amenazas cibernéticas, potencialmente poniendo en peligro la estabilidad financiera global.
FMI: El Fondo Monetario Internacional está lanzando alarmas similares sobre ciberataques habilitados por IA y la posibilidad de interrupciones graves.
🚨Si tienes calle, seguro que te suena esto: en una manifestación pacífica aparecen unos desconocidos rompiendo mobiliario, agrediendo o escalando el conflicto de algún modo. Poco después la policía carga, y los "alborotadores" desaparecen entre las filas policiales. Pues esto tiene nombre: Síndrome de Sherwood.
👮Se trata de una de las prácticas más sucias que puede utilizar un Estado contra una protesta: infiltrar policías entre los manifestantes, elevar la tensión, provocar altercados y utilizar después ese caos como justificación para cargar contra todo el mundo. Lo que hace años podía sonar a conspiración para quien no lo viera en directo, hoy en día podemos corroborarlo en multitud de vídeos. La porra solo es el final. La operación empieza mucho antes.
Pensar que muchos creen que una vez instalados en la PATAGONIA nos garantizan que no van a querer expandirse por el resto del país?.
En que momento vamos a entender que la ley de tierras es una cuestión DE VIDA defenderla??.