Pourquoi "Le Canari" ?
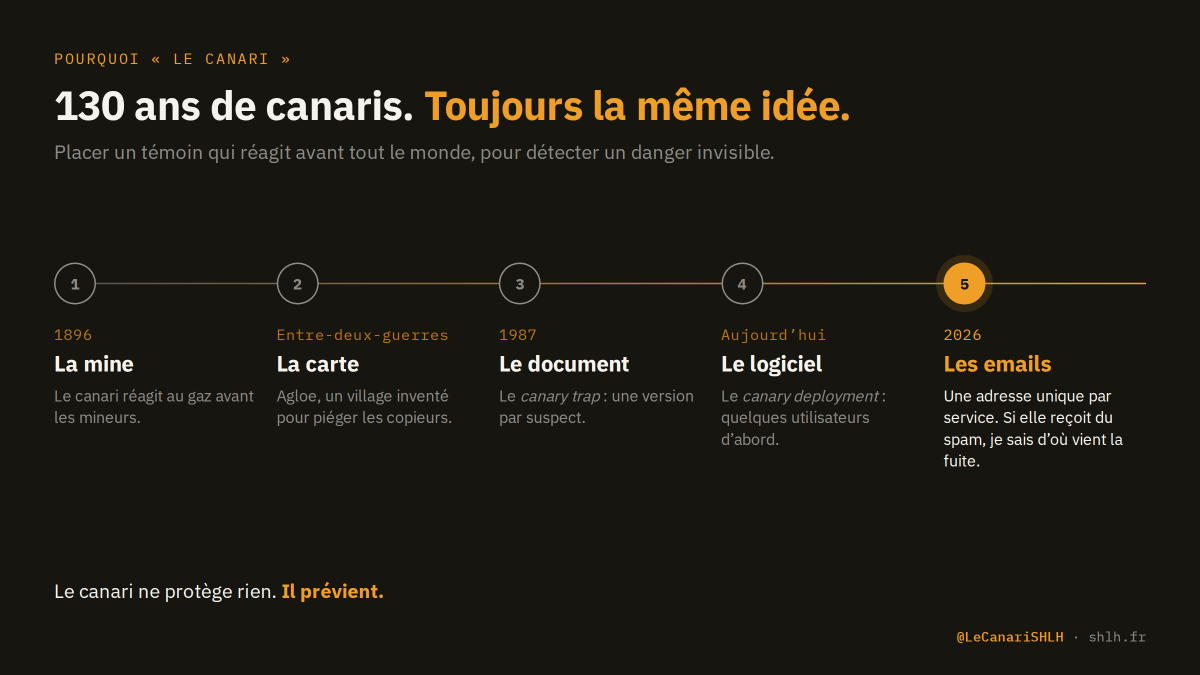
Parce que depuis 130 ans, on se sert de canaris pour la même chose : repérer un danger invisible avant qu'il ne fasse des dégâts.
Quatre histoires, et ce que j'en fais.
@Brevesdepresse Un tableau nominatif qui circule, c'est plus qu'un risque de faux message : une appartenance privée devient vérifiable. Le réflexe : ne rien confirmer ni nier au téléphone ou par mail, même face à quelqu'un qui cite un vrai nom ou une vraie loge.
@CerfiaFR Plus de 700 fichiers, dont des noms et coordonnées de membres, auraient été exposés. Risque concret : un faux message ou appel citant un vrai nom, une vraie réunion, pour réclamer de l'argent ou faire peur. Ne rien payer, ne cliquer sur aucun lien.
@seblatombe Intrusion en août, découverte le 5 octobre : des semaines où ces données ont pu circuler. Risque concret : un faux message citant la formation et la bonne adresse pour réclamer un paiement. Dans le doute, passer par le site de l'organisme, pas par le message.
@Frenchbreaches Fuite revendiquée sur une pharmacie en ligne, non confirmée à ce stade. Si c'est avéré : faux message de l'Assurance maladie, d'une mutuelle ou de la pharmacie citant un vrai traitement ou le numéro de Sécurité sociale. Ces détails ne prouvent rien : ni lien, ni pièce jointe.
@Frenchbreaches L'entreprise confirme un code malveillant sur sa page de commande : noms, adresses, e-mails et téléphones auraient été captés, pas les données bancaires. Risque concret : faux message de livraison ou de commande citant la bonne adresse. Dans le doute, vérifier son relevé.
@canardenchaine Selon le rapport du 30/09 : un outil du laboratoire de l'agence, environ 120 comptes, avec identifiants, e-mails et mots de passe hachés. Après une faille de ce type : changer le mot de passe partout où il a servi, activer la double vérification, se méfier des faux messages.
@RadisIrradie@Hollyland_Tech Le piège se joue à la connexion : une fausse page « Se connecter avec Google » récupère le mot de passe. Ne jamais se connecter depuis un lien reçu : ouvrir soi-même le site de la marque, et vérifier l'adresse de la page avant de saisir quoi que ce soit.
@Ryo_Saeba_3 Ce piège joue sur ce que l'œil ne peut pas vérifier : deux adresses peuvent se ressembler à une lettre près. Le réflexe qui le contourne : ne pas cliquer sur le lien d'un message, mais taper soi-même l'adresse du site ou passer par un favori enregistré.
Avant de remplir un formulaire, trois questions : ce champ est-il obligatoire ? À quoi sert cette information ? Que se passe-t-il s'il reste vide ? Nom, contact et paiement suffisent souvent. Pour le reste, on peut demander pourquoi :)
@fuitesinfos Fuite revendiquée chez Climb Up (salles d’escalade), non confirmée par l’entreprise. Si c’est avéré : faux message d’abonnement ou de remboursement citant le prénom d’un enfant. Un nom connu ne prouve rien : tapez vous-même l’adresse du site, sans cliquer.
@MuerteRWicke Un message qui connaît le nom ou l'adresse ne prouve pas une fuite récente : ces infos traînent souvent depuis longtemps. Pour les parents, un réflexe simple : ne pas cliquer, taper soi-même l'adresse du site ou appeler le numéro officiel.
Une adresse e-mail n'est pas un terrain vague : pour y envoyer de la publicité, il faut l'accord du particulier (article L34-5 du code des postes et des communications électroniques), sauf client et produits analogues. Une adresse saisie par erreur ne vaut pas accord.
@Frenchbreaches Fuite revendiquée chez WeFix (réparation de smartphones) : noms, e-mails, téléphones, IMEI. Environ 2 800 personnes selon les sources, sans confirmation de l’entreprise. Si c’est avéré : faux SAV ou remboursement citant le bon appareil. Connaître votre modèle ne prouve rien.
@Hynneice@K1000Journalist Pas besoin de créer 50 boîtes : un alias est une adresse en plus qui arrive dans la boîte qu'on a déjà. Beaucoup de messageries en proposent. On peut commencer par les sites qui comptent le plus : banque, impôts, achats :)
@Foxyte17 Le piège de l'adresse jetable : elle ne sert plus au moment où le site la redemande. Un alias qui renvoie vers sa vraie boîte règle ça : une adresse par site, et on peut toujours lire ce qui arrive :)
@CNIL Réflexe utile à l'inscription : nom, contact, paiement, puis stop. Si le formulaire demande la profession, la situation familiale ou autre chose sans lien avec l'activité, on peut demander pourquoi. Et un champ non obligatoire peut rester vide :)
@KyuKyong@K1000Journalist Oui, cela fait vite beaucoup. Ces adresses peuvent pourtant arriver dans la même boîte : un seul endroit à lire, mais une adresse différente par site. Et celles qui ne servent qu'à s'inscrire, on les laisse se remplir de spam sans les ouvrir :)
@BFMTV Une saisine de la CNIL par une association est un signalement : la CNIL peut instruire et demander des explications, sans que l'issue soit connue d'avance. Pour les personnes concernées, le point à suivre est l'information individuelle en cas de risque élevé (RGPD, art. 34).
@Gendarmerie_059@prefet59@Gendarmerie Les mises à jour oubliées, ce sont souvent celles du téléphone des parents ou des grands-parents. Un petit tour chez eux avec le café compte autant que sa propre mise à jour :)
@flame_drama31 Collecter ne serait-ce qu'une adresse e-mail dans un formulaire, c'est déjà traiter des données personnelles : il faut informer la personne, garder ses données le moins longtemps possible, et les sécuriser. Que le code vienne d'une IA ou non ne change rien à ces obligations.