IEC 62443, ISO/IEC 27001 und TR-03183 helfen beim CRA, ersetzen aber keinen produktbezogenen Konformitätsnachweis. Einordnung im Artikel: https://t.co/8qqevoTWI1 #CRA#Standards
Was heißt ENISAs SBOM-Advisory für deine nächste Freigabe? Wir machen die Risiken und Prüfungen für Build, Repository und Signatur konkret: https://t.co/JvKzP0SRu5 #SBOM#SoftwareSecurity#CRA
Managed Identity schützt den Key-Vault-Zugriff, ersetzt aber nicht den API-Key einer Mail-API. Details für https://t.co/KYnBFM5BnD Core: https://t.co/2aTmmUYuyx #Azure#KeyVault#ASPNetCore
Wer braucht noch Softwaredienstleister? GenAI liefert Code, Partner klären Kontext, Risiken und Prioritäten: https://t.co/6ViEwRbRoF #KI#Softwarearchitektur
Eine CVE allein löst keine CRA-Sofortmeldung aus. Entscheidend ist der Nachweis aktiver Ausnutzung. Mehr: https://t.co/c8Ixdi0LUD #CyberResilienceAct#SBOM#AIImage
Die Auftragsliste in Cosmos DB kann dem Event Store hinterherlaufen. Idempotente Projections und Stream-Versionen halten Updates geordnet. https://t.co/MHjRiC2nv8 #AzureCosmosDB#EventSourcing
Neue Technologie ist noch keine Transformation. Warum Softwaremodernisierung, Innovationskultur und Zusammenarbeit zusammengehören: <https://t.co/XKApNryCH3> #Digitalisierung#Softwaremodernisierung
Ein Security-Test vor dem Release reicht für den CRA nicht aus. Was Anhang I für Entwicklung und Risikobewertung verlangt: https://t.co/hfpVk6Tvil #CRA#Cybersecurity
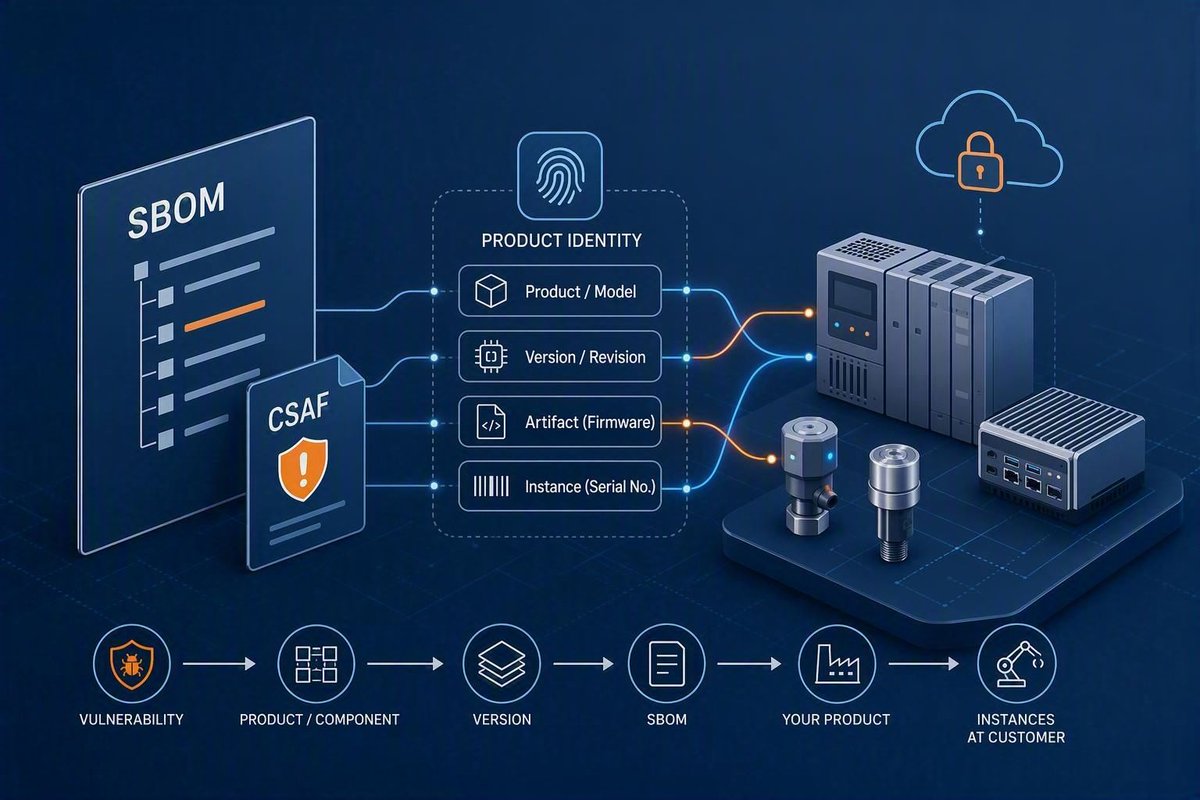
Neue Sicherheitsmeldung: Welche unserer Maschinen ist betroffen? Ein Rundgang durch IPC, PLC und Sensoren zeigt, wie wir die Meldung konkreten Installationen zuordnen: <https://t.co/tsuAsLysvW> #SBOM#IndustrialSecurity
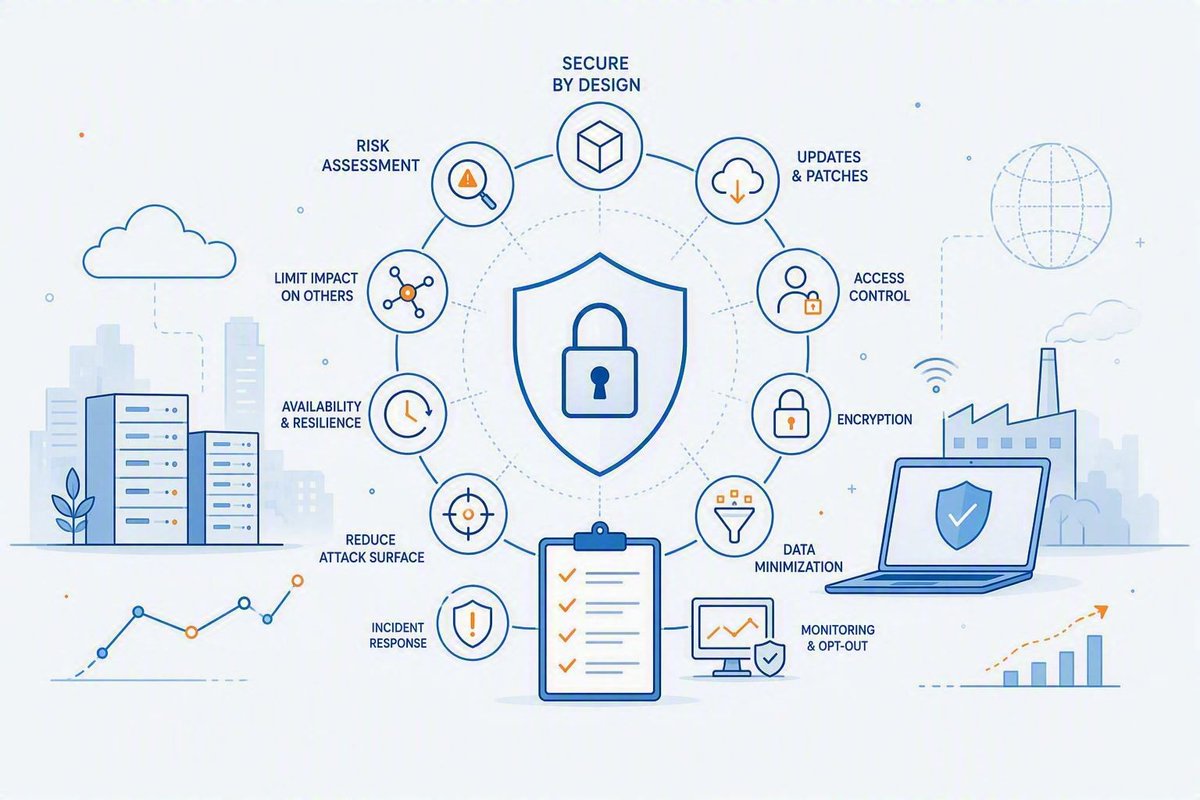
CRA-Konformität beginnt vor dem Audit: Risiken bewerten, sichere Defaults bauen und Updates beherrschen. https://t.co/Llp8MzHbtG #CyberResilienceAct#ProductSecurity