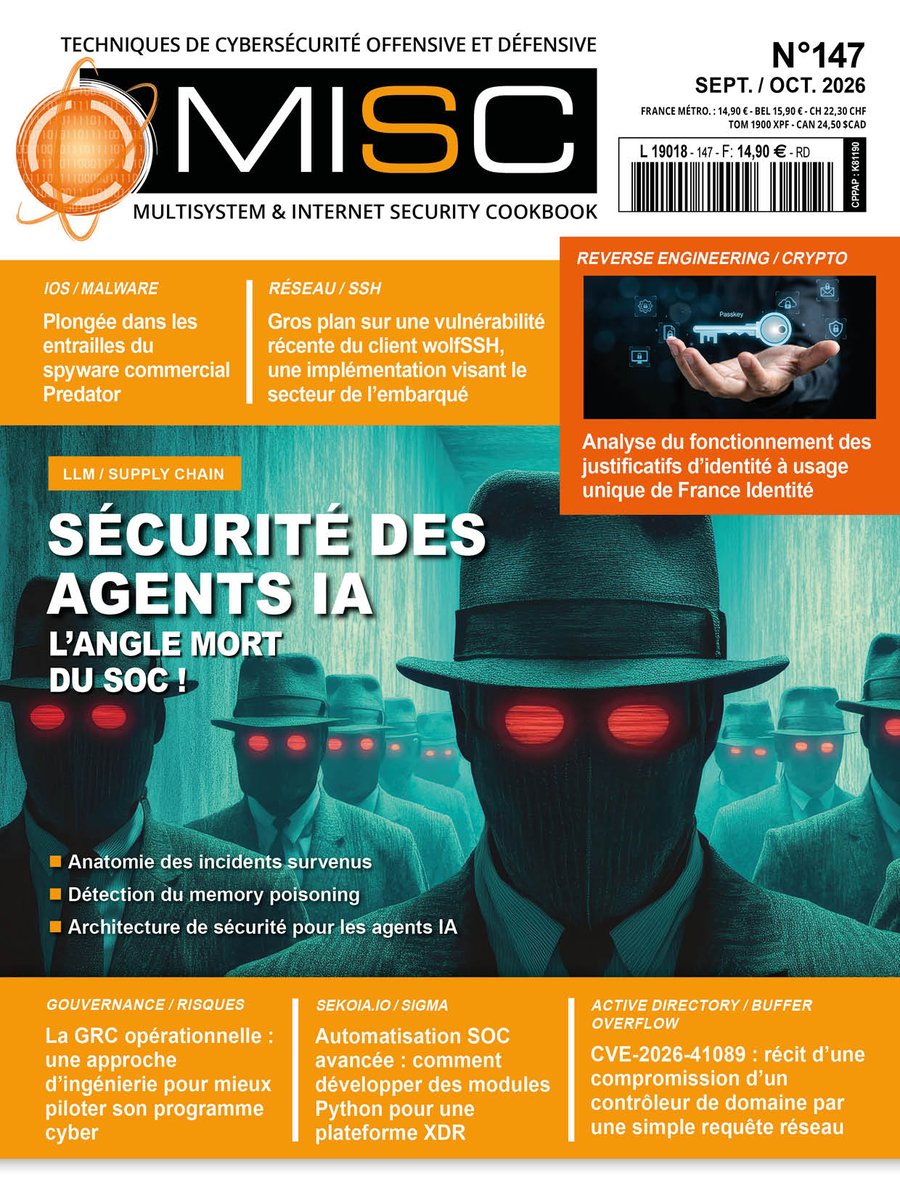
Sécurité des agents #IA, automatisation du #SOC, #GRC opérationnelle, plongée dans les entrailles d'un #spyware.... et bien d'autres sujets à découvrir dans notre numéro de rentrée.
Retrouvez-le dès à présent en kiosque ou profitez des ports offerts sur https://t.co/yD0o8KkNWL.
Dans notre nouveau numéro, vous apprendrez entre autres à sécuriser un assistant #LLM du prompt au #SOC. Disponible en kiosque & en ligne dès vendredi 30 octobre !
Ne manquez pas nos prochaines publications, pensez à l'abonnement : https://t.co/OBuHNYO5aZ.
Notre article offert de la semaine explore les principales menaces pesant sur les services web exposés et présente des contremesures efficaces pour limiter leur exposition : https://t.co/ALGztsDvHv.
#cybersécurité#hardening#compromission
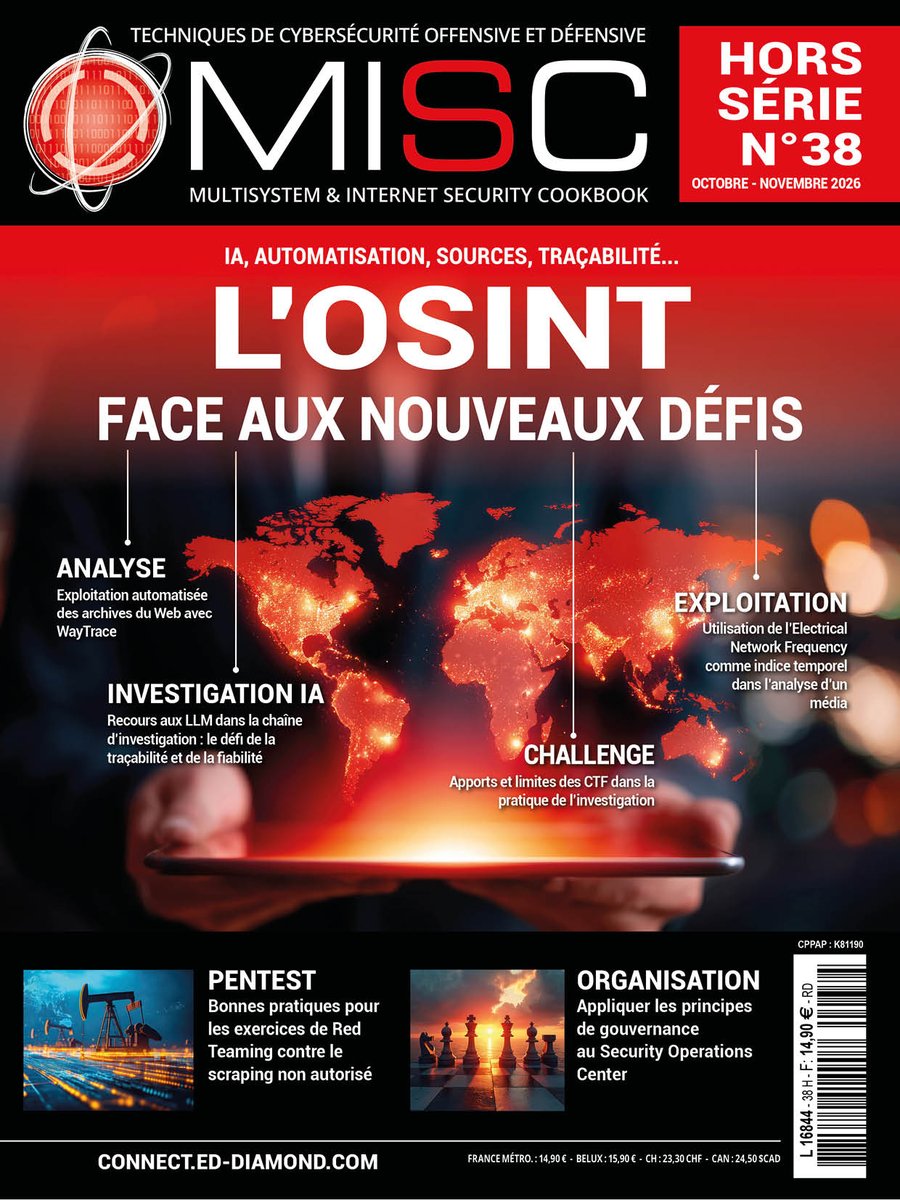
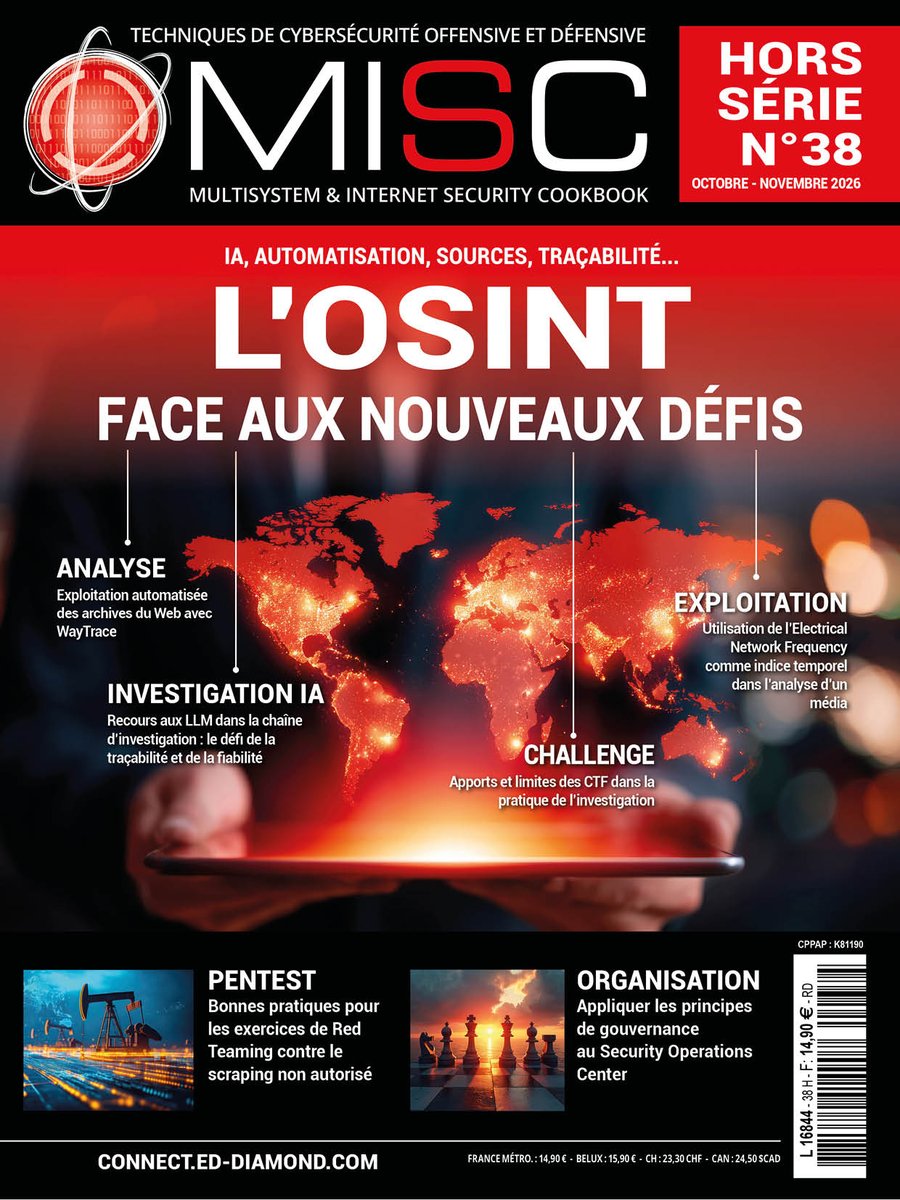
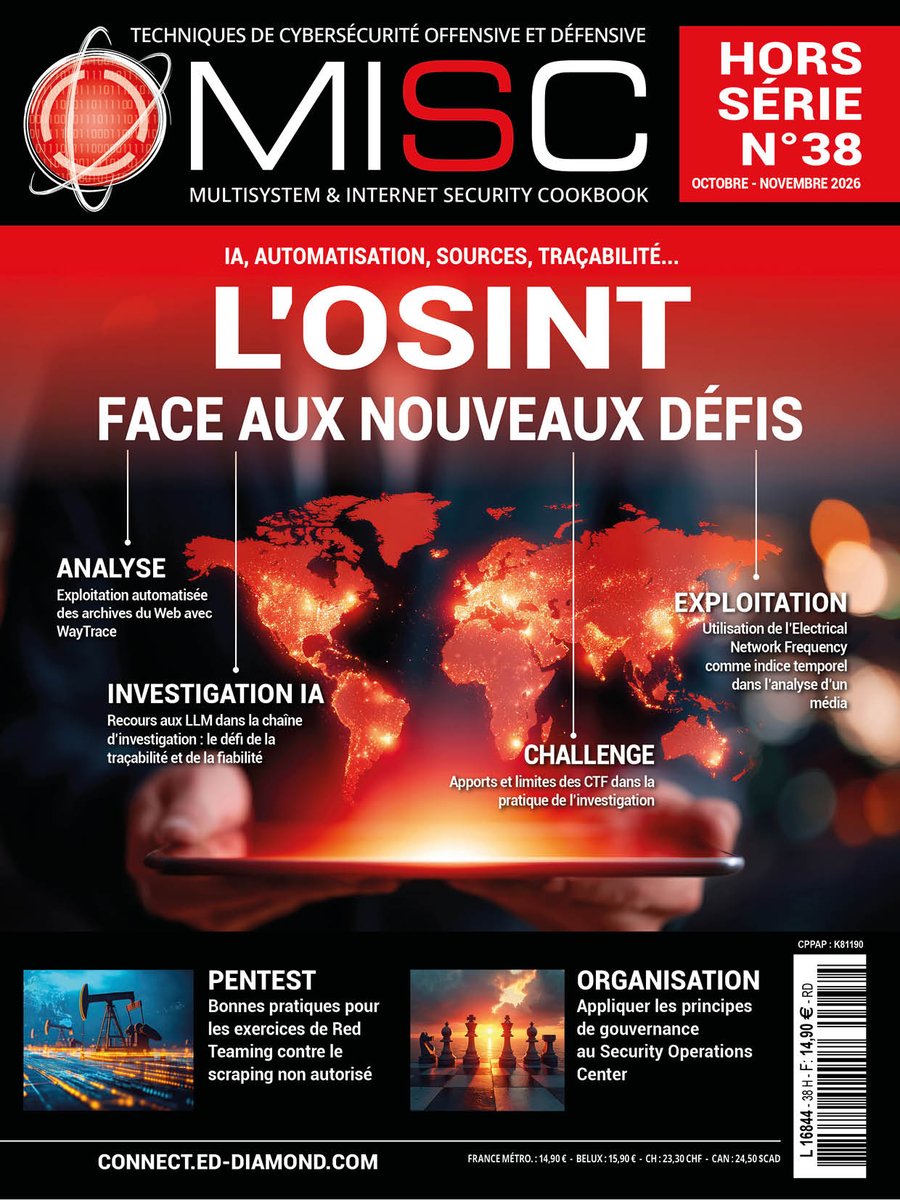
L'#OSINT face à ses nouveaux défis : découvrez l'introduction à notre numéro spécial ➡️ https://t.co/yPb0Bw20iA.
Retrouvez ce numéro en kiosque & sur https://t.co/jLZ3jDx2Re (frais de ports offerts).
Encore un numéro riche en retours d’expérience de professionnels sur des sujets variés dont l’#IA.
Retrouvez-le en kiosque pendant encore un mois ou en livraison offerte sur https://t.co/yD0o8KllMj.
#cybersécurité#malware#gouvernance
L'#OSINT est de retour dans nos pages avec un dossier qui lui est pleinement dédié : comment reprendre le contrôle de la chaîne d'investigation face à ses nouvelles problématiques & enjeux ?
Rendez-vous en kiosque et sur https://t.co/jLZ3jDx2Re (ports offerts) pour le découvrir.
Près de 3 ans après un premier HS consacré au sujet (https://t.co/MKrJHVZ5vU), l'#OSINT est de retour dans MISC !
Fil rouge de ce nouveau numéro : reprendre le contrôle de la chaîne d’investigation, face aux nouveaux usages et défis.
En kiosque dès vendredi prochain !
Gros plan sur le concept de « crypto privsep » : une séparation des privilèges des clés crypto qui isole les opérations sensibles, et limite le risque de fuites dans notre article offert de la semaine : https://t.co/yHHdndCtdr.
#cybersécurité#crypto#OpenBSD#mitigations
Vous souhaitez nous rejoindre demain à Lyon Cyber Expo ?
Rendez-vous sur https://t.co/n7wZbvkIDl pour vous inscrire. Nous vous attendons au stand E467 pour vous faire découvrir nos offres et notre assistant #IA !
Comment tirer parti de notre base documentaire grâce à l’#IA ?
📅 Nous vous donnons rendez-vous jeudi 24 septembre à 11h pour découvrir ED, notre assistant IA intégré à Connect, et voir concrètement comment l’utiliser.
Inscriptions au #webinaire sur https://t.co/0PNLHbBbo7.
Nous sommes partenaires de #LyonCyberExpo qui débute dans une semaine.
Rendez-vous sur le stand E467 pour échanger autour du magazine, découvrir nos offres et notre nouvel assistant IA.
Plus d'informations sur https://t.co/jATyFVKUVR.
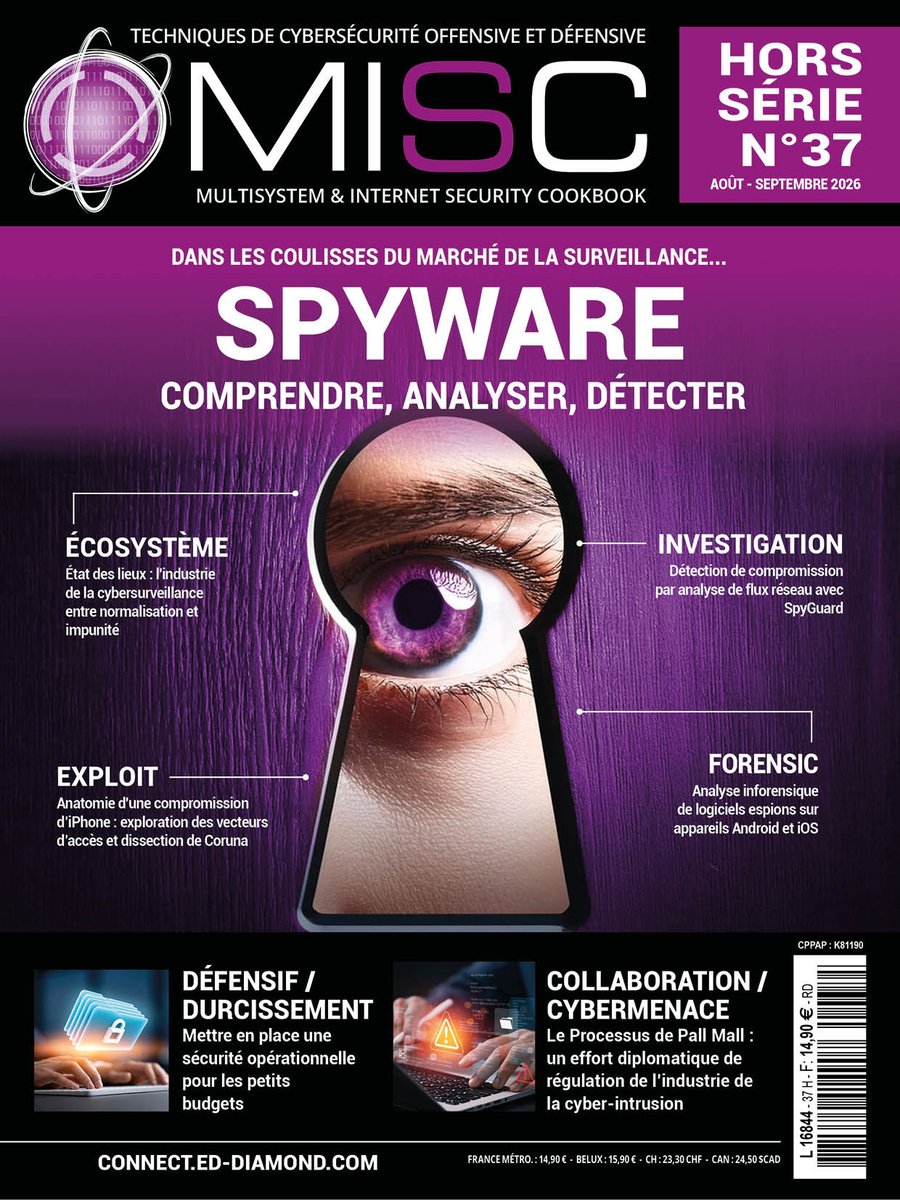
Et si on vous embarquait dans les coulisses du marché de la #surveillance ?
Profitez d'un aperçu de notre HS spécial #spyware en découvrant son introduction : https://t.co/3Gd6n9tyrE.
Un numéro dispo en kiosque & sur https://t.co/SUlb6dVchR (ports offerts).
Quand l'agent IA devient l'angle mort du SOC... on vous en dit plus d'ici une semaine ! Ce numéro sera comme d'habitude disponible en kiosque & sur https://t.co/Hp2YCSijdi.
#cybersécurité#LLM#supplychain#IA#memorypoisoning
🌊 @MISCRedac Partenaire Presse de @Barbhack 2026 !
📣 Bimestriel dédié à la cybersécurité offensive & défensive. Plus d'infos sur https://t.co/ciPP75L06a
📆 Rdv 29 août à Toulon https://t.co/Uleneq6rbO
🚨 Vos billets : https://t.co/UrZ8gnVc7r
#barbhack26#sponsors
Dans l’univers des #malwares, il existe un type de menace spécifique dont le but est entre autres de dissimuler sa présence afin d'utiliser les ressources de la machine infectée : les #rootkits.
Une des techniques sous-jacentes est le DLL hijacking : https://t.co/Z9abdALkYy.
Comment les équipes sécurité utilisent-elles l'#IA au quotidien ?
Découvrez une sélection de retours d'expérience et d'analyses consacrés aux usages concrets de l'intelligence artificielle en #cybersécurité dans notre nouveau parcours de lecture : https://t.co/7BmNTQBtg7.
BlueHammer, RedSun et UnDefend : découvrez la trilogie zero-day qui transforme #WindowsDefender en vecteur d'élévation dans notre dernier numéro.
Retrouvez-le en kiosque pendant un mois ou profitez de la livraison offerte sur https://t.co/3rU8SJlJD5.
#cybersécurité#exploit
Et voilà, notre hors-série dédié aux #spyware est en kiosque & en ligne : https://t.co/SUlb6dVchR (ports offerts).
Dans votre future lecture préférée de l'été, @fredraynal
et les experts réunis vous proposent d'embarquer dans les coulisses du marché de la #surveillance.
Chiffrement homomorphe et Private Information Retrieval en Python au sommaire de notre article offert de la semaine.
À découvrir sans plus tarder sur https://t.co/dpo0TT0VOK.
#cybersécurité#python#chiffrement#cryptographie