🚨 Si trabajas en un SOC, hay 8 eventos que deberías reconocer casi de memoria.
Un SIEM recibe miles de registros, pero no todos tienen la misma importancia.
Inicios de sesión, cambios de privilegios, actividad de procesos, errores de autenticación...
Saber identificar estos eventos es fundamental para detectar comportamientos sospechosos y realizar un buen triaje.
📌 Te dejo una infografía con los 8 eventos más comunes que debes conocer como analista SOC.
💡 No se trata solo de detectar alertas, sino de entender qué ha ocurrido, por qué y si representa una amenaza.
🔖 Guárdala. Te puede venir muy bien en tu día a día.
#CyberSecurity #SOC #BlueTeam
🚨 تحذير أمني مرعب: كيف كشف اختراق Binance عن كارثة تجسس حقيقية داخل جهازه المحمول! 💥
بعد استهداف Binance وسحب مئات الملايين من محافضها، أكد مؤسسها CZ أن اختراقات هذا الحجم لا تبدأ عادة بتعقيدات برمجية في الشبكة، بل بذات الطريقة التي أطاحت بـ Bybit سابقاً: اختراق جهاز محمول واحد لمهندس تقني! ⚠️
هذا التحذير دفع أحد المطورين للاستعانة بـ Claude Code لفحص جهازه (MacBook).. وكانت الصدمة المروعة: 👇
1️⃣ أكثر من 18,000 صورة وفيديو سرّي!
وجد الذكاء الاصطناعي 18,742 صورة ومقطع فيديو مسجلة كاملاً عبر كاميرا الماك، مدمجة بالصوت والوقت والتاريخ، ومخبأة عميقاً داخل مجلد تخزين تطبيق خفي، يعود تاريخ أقدمها لـ 14 شهراً
2️⃣ تسجيل حي ومباشر حتى آخر ثانية:
عندما فتح المجلد، اكتشف أن آخر مقطع تـم تسجيله كان قبل 12 ثانية فقط، ويظهره وهو ينحني نحو الشاشة لمراجعة الملفات ذاتها
3️⃣ إيقاف عملية التجسس بالـ AI:
تتبع Claude Code العمليات الشغالة في الخلفية (Background Processes)، وحدد أداة التسجيل التي تعمل تلقائياً مع تسجيل الدخول، وأوقفها فوراً ليغلق الثغرة قبل فوات الأوان.
قد لا تتمكن من منع الاختراق القادم للمنصات الكبرى، لكن يمكنك حماية نفسك وأجهزتك الشخصية من أن تكون الخاصرة الرخوة والشرارة الأولى للكارثة!
📌 البرومبت (Prompt) المستخدم لفحص وتسريع اكتشاف أدوات التجسس على الماك في أول تعليق! 🧵👇
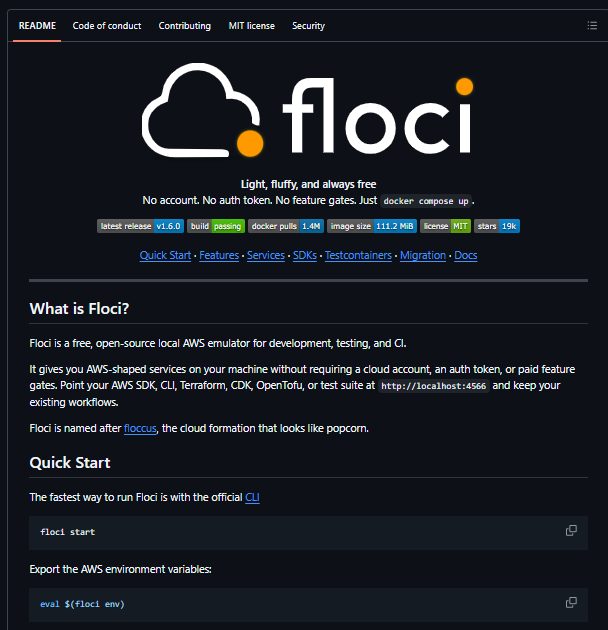
🚨NO PAGUES POR AWS PARA PRACTICAR!!
Puedes tener AWS ENTERO en tu portátil.
- Gratis.
- Sin tarjeta
- Sin cuenta
Se llama Floci.
Tienes 69 servicios de AWS en localhost:4566.
- S3
- EKS
- IAM
- Athena
- Lambda
- DynamoDB
- API Gateway
- Step Functions
Y muchos más!
Lo bueno es que no emula de mentira:
- RDS levanta un Postgres real
- EKS un Kubernetes real.
Contenedores de verdad donde importa.
Arranca en 24 ms.
La imagen pesa 90 MB.
Ocupa 13 MiB en reposo.
MIT. Sin token. Sin cuenta. Sin feature gates.
Ojalá haber tenido esto cuando era estudiante!
Repo en el primer comentario 👇
Seguimos con ejemplos de abuso de compañías de IA: Una demanda colectiva acusa a OpenAI de usar datos de menores sin consentimiento y pida para ellos acciones de la empresa
https://t.co/8SlGhZUm4A
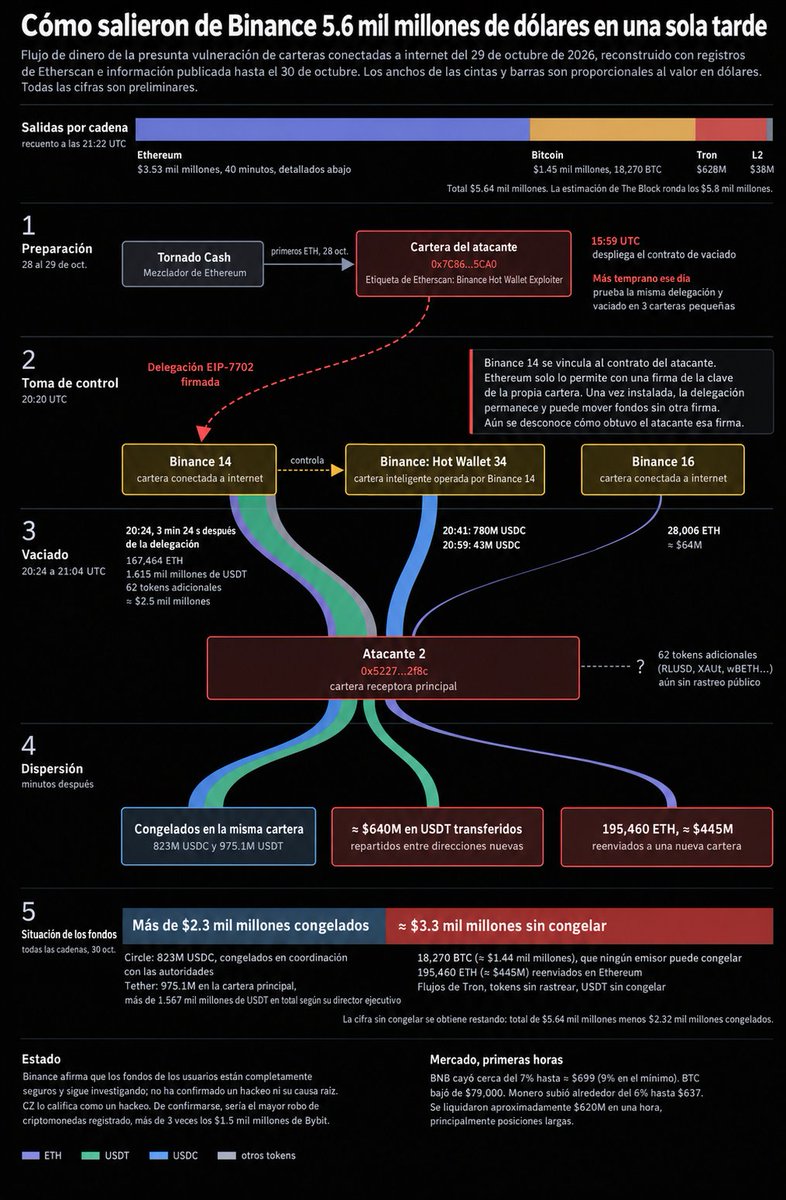
🚨 ASÍ EJECUTARON EL SAQUEO DE BINANCE, MÁS DE 5.8 MIL MILLONES DE DÓLARES.
Robar es malo, pero cuando se trata de blockachain, se vuelve un tema interesante.
Aquí te explico como lograron tal hazaña.
La primera extracción rondó los 2.5 mil millones de dólares en una sola transacción.
Después se identificaron movimientos desde otras carteras que elevaron las estimaciones del ataque hasta los 5.8 mil millones.
El atacante consiguió que una de las carteras de Binance ejecutara su código.
Minutos después comenzó el vaciado.
El dinero pasó a una dirección receptora, se dividió entre varias carteras y una parte terminó convertida en ETH mediante Uniswap y préstamos de Aave.
La reconstrucción preliminar permite seguir buena parte de ese recorrido.
El primer acceso al sistema de firmas sigue sin resolverse públicamente, pero la secuencia posterior deja un rastro mucho más concreto.
La preparación comenzó antes del golpe.
Según Blockaid, la dirección operadora recibió fondos desde Tornado Cash para pagar las comisiones.
Después ensayó la delegación y el vaciado sobre pequeñas carteras propias, y desplegó el contrato que utilizaría contra Binance.
Ese contrato tenía un operador autorizado y dos capacidades especialmente peligrosas.
Podía extraer activos y realizar llamadas a otros contratos desde la cuenta comprometida.
El objetivo principal era Binance 14.
Para tomarla, el atacante utilizó EIP‑7702, una función de Ethereum que permite a una cuenta autorizar código externo para ejecutarse en su propio contexto.
La dirección conserva su identidad, pero adquiere el comportamiento del contrato delegado.
La autorización necesita una firma válida de la cuenta afectada. Ahí está la incógnita del acceso inicial.
Alguien consiguió producir firmas que Ethereum reconoció como válidas para Binance 14.
La transacción presentada contenía 50 autorizaciones con nonces consecutivos.
El nonce es el contador que debe coincidir con el estado de la cuenta para que esa autorización sea aceptada.
Binance 14 seguía procesando operaciones.
El atacante cubrió una ventana de valores y una autorización coincidió. Desde ese momento, la cartera quedó vinculada al contrato de vaciado.
3 minutos y 24 segundos después llegó la extracción.
Una llamada a la función de vaciado movió aproximadamente 167,464 ETH, 1,615 millones de USDT y decenas de tokens hacia la dirección 0x5227…2f8c.
Blockaid calcula unos 2,500 millones de dólares en esa primera operación.
Solo 24 segundos más tarde, Binance 16 envió otros 28,005.6 ETH y más tokens al mismo destino.
Esta segunda cartera realizó transferencias firmadas directamente.
El ataque ya mostraba actividad más allá de la cuenta tomada mediante EIP‑7702.
Mientras el dinero empezaba a repartirse, el atacante aprovechó otra relación de confianza.
Binance 14 tenía autoridad sobre Hot Wallet 34.
Al ejecutar código desde Binance 14, podía llamar a esa cartera conservando la identidad que sus controles reconocían como autorizada.
Por esa vía salieron 780 millones de USDC y después otros 43 millones.
Ambos movimientos alimentaron la misma receptora.
El siguiente problema del atacante era conservar el control del botín antes de que los emisores bloquearan las stablecoins.
La reconstrucción de drk describe dos ramas iniciales desde la receptora, una con 500 millones de USDT y otra con 200 millones.
En la primera, unos 325 millones de USDT pasaron por UniswapX y sus ejecutores de órdenes, produciendo aproximadamente 122,000 ETH.
Los 175 millones de USDT restantes terminaron bloqueados en otra dirección.
En la segunda, 10 millones de USDT se intercambiaron por unos 3,552 ETH.
Los otros 190 millones siguieron hacia una cartera identificada como Exploiter 3.
Desde allí, 130 millones de USDT continuaron hacia otras direcciones para venderse.
Los 60 millones restantes se depositaron en Aave como garantía.
Aquí ocurrió la maniobra de los préstamos.
El atacante dejó esos USDT respaldando una posición y obtuvo 19,762 WETH, la representación de ETH utilizada por numerosos contratos DeFi.
Aave entregó liquidez contra una garantía. La operación reportada no requiere suponer una vulnerabilidad en el protocolo.
El atacante estaba utilizando activos robados para abrir una posición de deuda.
El resultado era que podía trasladar el WETH recibido mientras los USDT quedaban comprometidos dentro del préstamo.
Congelar posteriormente su dirección no deshacía esa operación ni devolvía automáticamente el activo prestado.
Tether comunicó bloqueos por más de 1,567 millones de USDT y Circle por más de 800 millones de USDC relacionados con el incidente. Esas cifras corresponden a sus anuncios, con distintos cortes de seguimiento.
Pero parte del dinero ya había cambiado de activo.
ETH nativo carece de una función de bloqueo administrada por un emisor equivalente a la de esas stablecoins. Su recorrido sigue siendo rastreable, pero congelar USDT no congela el ETH obtenido anteriormente a cambio.
¿Dónde terminó ese ETH?
El seguimiento de drk situaba unos 195,460 ETH en una dirección, 122,293 ETH en otra rama y 57,892 ETH en un tercer destino.
Sumaban aproximadamente 375,645 ETH en ese corte.
Esa suma ya incorpora fondos procedentes de intercambios y del préstamo.
Agregar otra vez los 19,762 WETH inflaría el resultado.
Todavía no es un balance final.
Es una fotografía del recorrido identificado, y explica por qué los 195,460 ETH de la infografía solo cuentan una parte de la historia.
Además, la delegación seguía activa.
Blockaid reportó otro vaciado posterior de unos 200 millones de USDT y otros tokens que habían llegado a Binance 14 después del primer golpe.
El ataque había dejado una autorización persistente en la propia cuenta.
Mientras esa autorización continuara vigente, volver a recibir fondos significaba volver a exponerlos.
La blockchain permite reconstruir ese trayecto desde la autorización hasta las carteras receptoras, los intercambios y el préstamo.
Cifras y movimientos correspondientes a investigaciones preliminares.
La imagen muestra un corte del seguimiento, no el balance definitivo.
La pieza que falta está antes de todo eso.
¿Cómo consiguió el atacante que se produjeran las firmas que le abrieron el acceso?
Lee mi anterior post, este es apenas el primer de varios hackeos que están por ocurrir:
LEE MÁS AQUÍ:
https://t.co/oKAJa9Y6h1
🚨 Fallo crítico en el kernel de Linux: se puede atacar por red, sin login y sin necesidad de ninguna acción por parte del usuario.
CVE-2026-98432
➡️ CVSS 9.8 (crítico)
➡️ Afecta a la gestión de conexiones TCP/IPv4, el código que atiende cualquier conexión a tu servidor.
➡️ Ubuntu marca vulnerables desde la 16.04 hasta la 26.10, también los kernels de AWS, Azure, Google Cloud y Oracle.
➡️ La corrección todavía está «en preparación» en casi todas.
Si tienes un servidor o un VPS con Linux, sigue los avisos de tu distribución y actualiza el kernel (y reinicia) en cuanto salga el parche.
https://t.co/ZJHGnlBvlu
⚠️ 🇪🇨 🏦 PREVENTIVE ALERT – ALLEGED DATA EXPOSURE AFFECTING ECUADORIAN FINANCIAL ENTITIES (BANCO PICHINCHA, PRODUBANCO, BANCO INTERNACIONAL, ADV) (ACTORS: M0ZILL4S / PHEISITO / TEAM CURIRICA / SOULHEMTEAM)
[STATUS: ALLEGED / UNCONFIRMED / THREAT ACTOR: M0ZILL4S / DISSEMINATOR: PHEISITO (TEAM CURIRICA / SOULHEMTEAM) / DATE: OCTOBER 24, 2026]
The centralized cyber-intelligence system has intercepted a post on underground forums (DarkForums) made on October 24, 2026, by the user "Pheisito" (associated with Team Curirica and SoulhemTeam). The report allegedly discloses data files linked to a suspected intrusion into corporate infrastructure and systems in Ecuador, explicitly identifying prominent financial entities in the country as victims: Banco Pichincha, Produbanco, Banco Internacional, and the firm ADV.
It is strictly noted that the veracity of this compromise, the intrusion into the networks of the aforementioned financial entities, and the overall authenticity of the exposed files have not been officially confirmed by Banco Pichincha, Produbanco, Banco Internacional, ADV, or by Ecuadorian banking and regulatory authorities. As these are alleged leaks posted on underground forums, the definitive status of the infrastructure remains unconfirmed.
Identified Threat Actors:
Alleged Mastermind / Operational Lead: M0zill4s (linked to recent incidents targeting web assets and corporate platforms in Ecuador).
Disseminators / Publishers: Pheisito, Team Curirica, and SoulhemTeam. Victims / Stated Targets:
Banco Pichincha (pichincha .com) — 🇪🇨 Ecuador.
Produbanco - Grupo Promerica (produbanco .com.ec) — 🇪🇨 Ecuador.
Banco Internacional (bancointernacional .com.ec) — 🇪🇨 Ecuador.
ADV — 🇪🇨 Ecuador.
Sector: 🏦 Banking, Financial Services, Credit, Payment Gateways, and ERP/SAP Platforms.
Nature of the Incident: Publication of download links for plain-text files containing alleged lists of records, customer data, or internal configurations extracted from the aforementioned entities.
🛡️ TECHNICAL PREVENTIVE AND CONTAINMENT RECOMMENDATIONS (SOC / CSIRT / FINANCIAL SECTOR)
Forensic Audit of SAP Environments and Corporate Servers: Security and SOC teams at financial institutions and their technology providers must immediately review access logs, web application integrations, and remote access to ERP/SAP systems to rule out intrusions or lateral movement.
Transactional and Account Monitoring: Intensify alerts for unusual behavior on online banking platforms, verifying the consistency of transfers and the use of corporate or customer credentials.
Preventive Rotation of Credentials and Integrations: Enforce the expiration and rotation of passwords for service accounts, API integration tokens, and privileged access points that interact between banking systems and external management platforms.
Perimeter Inspection and WAF Rules: Strengthen security policies on perimeter firewalls and Web Application Firewalls (WAF) to mitigate exploitation attempts by actors linked to M0zill4s and their affiliates.
🖥️ CENTRALIZED THREAT MONITORING SYSTEM
Intelligence System: https://t.co/wk9bZJ3laQ
Quickly check your security at: https://t.co/QZhWp0ldhm
Quotes and services: https://t.co/sx3BM5zJdi
#Ecuador #EC #Quito #Guayaquil #Cuenca #BancoPichincha #Produbanco #BancoInternacional #ADV #BankingEcuador #FinanceEcuador #SuperciasEC #SuperBancosEC #SAP #SAPHack #M0zill4s #TeamCuririca #Pheisito #DataLeak #DataBreach #BreachAlert #DatabaseLeak #DarkWeb #Hacking #ThreatIntel #ThreatIntelligence #InfoSec #CyberAlert #VECERT #SOC #CSIRT #Unconfirmed #SecurityAlert #CyberDefense #CyberRisk #CybersecurityEcuador
La Inteligencia Artificial aprende de ti… pero, ¿cuánto sabe realmente?
Cada vez que usas redes sociales, buscas en internet o activas un asistente de voz, tu información es recopilada y analizada por algoritmos de IA. Esto ayuda a mejorar experiencias, pero también puede comprometer tu privacidad.
¿Cómo protegerte? Aquí tienes consejos clave para controlar tus datos y navegar de forma segura. 📲👇
#IASeguraParaTodos #MesCiberConcientización @OEA_oficial@OEA_CICTE@OEA_Seguridad
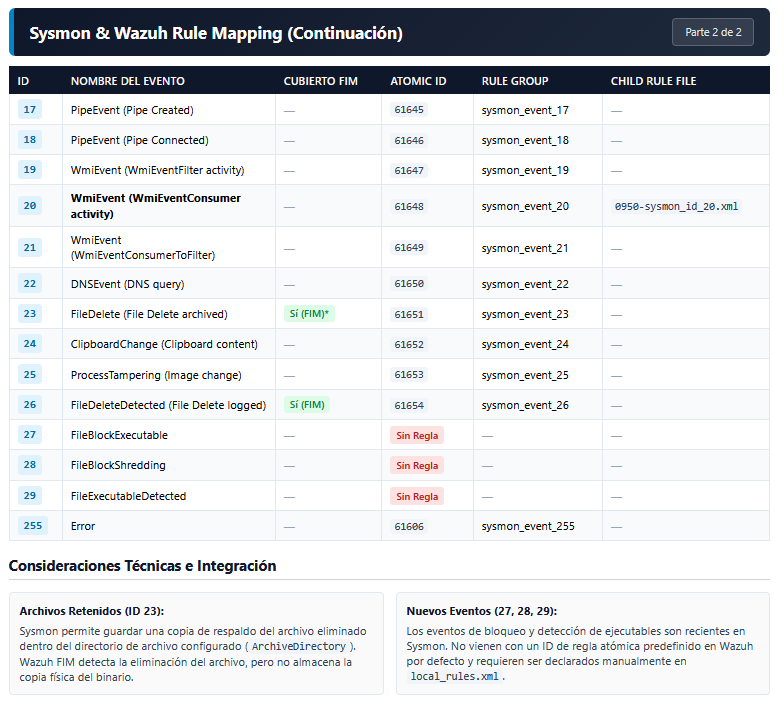
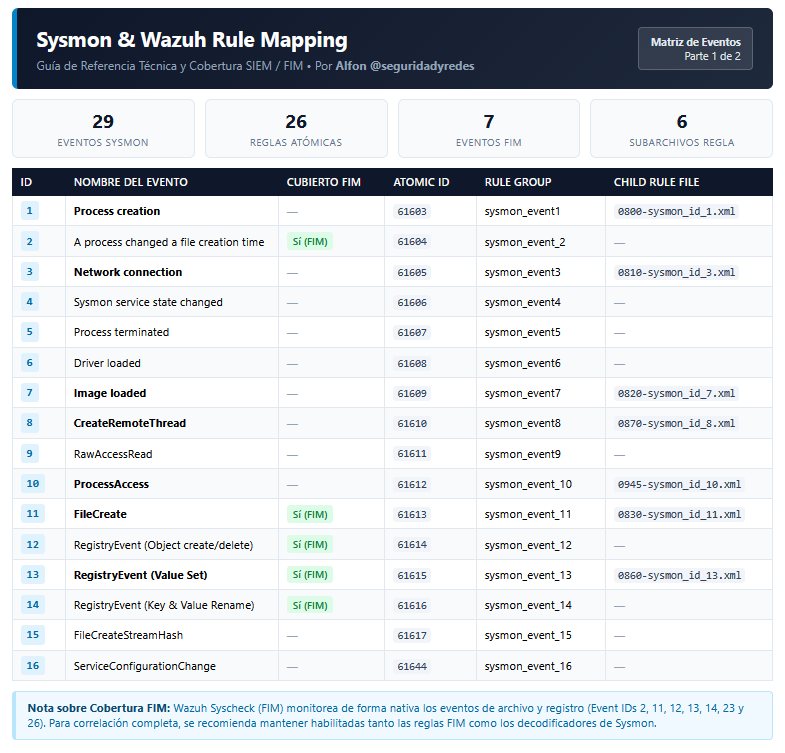
#Sysmon & #Wazuh Rule Mapping.
Por si os viene bien, he creado esta tabla para creación de vuestras reglas basadas en sysmon/wazuh.
(si hay algún error comentad.)
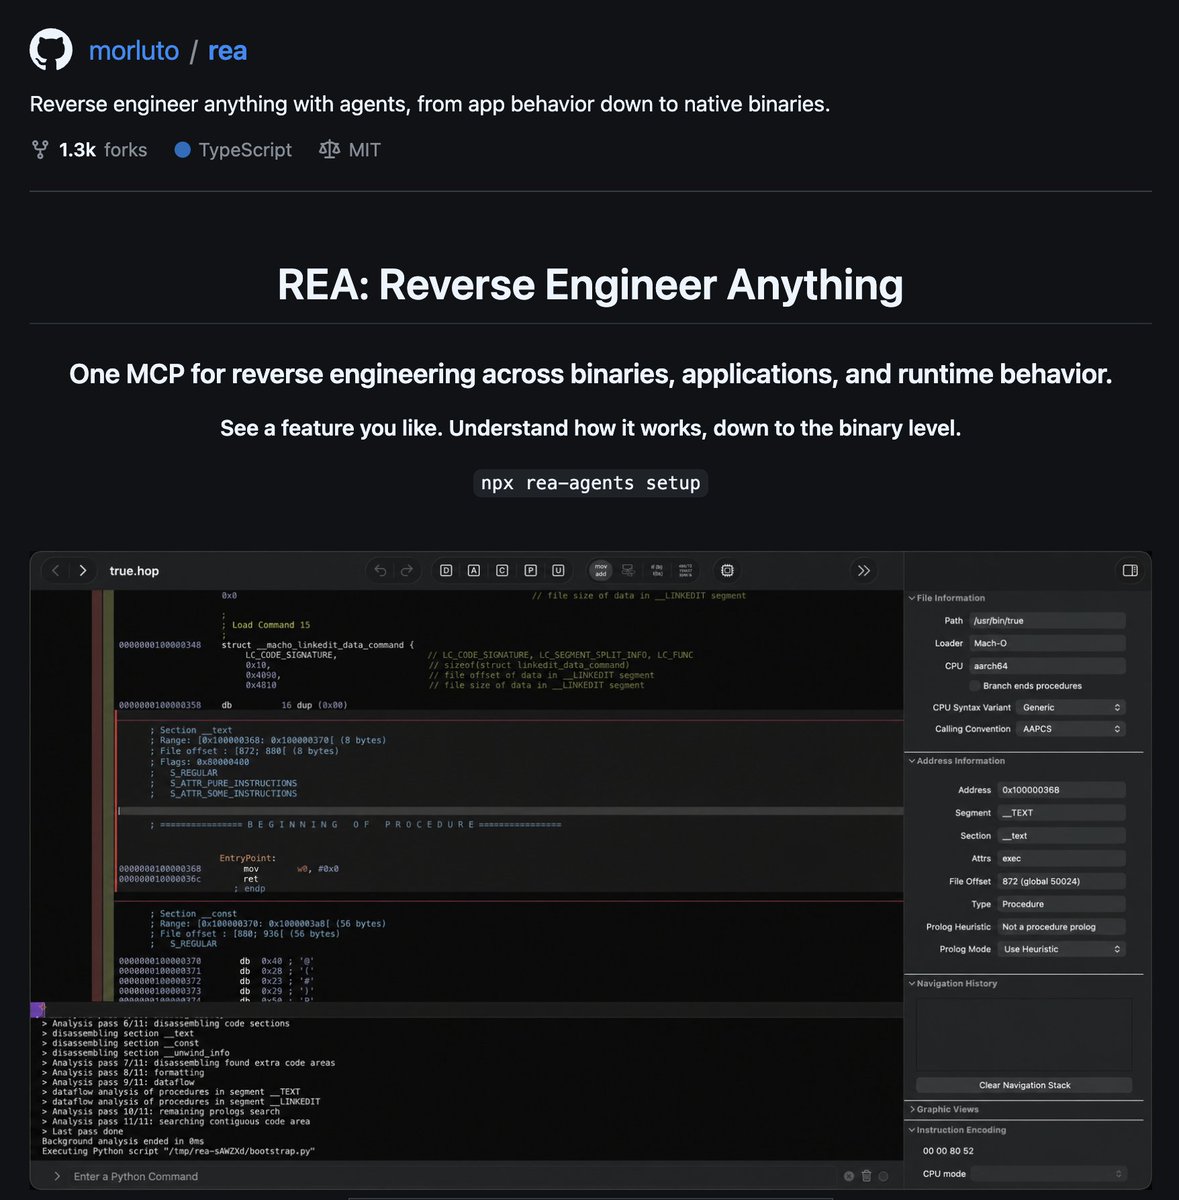
Todo el mundo está haciendo Ingeniería Inversa de programas y videojuegos con Inteligencia Artificial.
Esta herramienta para tus agentes te ayuda a hacerlo.
Se llama REA. Un MCP open source para Claude Code, Codex y Cursor: https://t.co/oOFIipCGz9
Cloudflare lanza autoridad de certificación gratuita para todo internet
La empresa ofrecerá certificados digitales gratuitos y automatizados para sitios web, mientras prepara la infraestructura de Internet para la criptografía post-cuántica
https://t.co/6wJ1ZJhLKX
Comparte localhost a Internet pero controla quién entra. ¡Cloudflare lo añadió ayer gratis!
Sin coste y sin registros. Con el nuevo --allowed-mail:
✓ El invitado mete su correo y recibe un PIN
✓ Si no está en la lista, no entra
https://t.co/nmIbGZ7eFd