Fallo en Docker permite a contenedores sobrescribir archivos del host y obtener acceso root
Se ha descubierto una vulnerabilidad en Docker denominada CopyEscape (CVE-2026-17106)
https://t.co/yFBUNlaub9
España bloquea https://t.co/69gK3X2b5b
El Ministerio de Cultura ha ordenado el bloqueo de https://t.co/69gK3X2b5b y sus dominios en España
https://t.co/RcTqQZk0C2
Demandan a Samsung, SK Hynix y Micron por los precios de la memoria
Samsung, SK Hynix y Micron han sido demandadas debido a los elevados precios de la memoria, causados por una alta demanda y baja oferta
https://t.co/em8f5goSRs
Os pongo en contexto: mi padre tiene demencia pero aún sale solo a la calle llevando un dispositivo GPS.
Salió esta tarde, a las 20:00 aún no había vuelto. La APP desde la que puedo ver si localización no abre en el móvil. Escribo al servicio técnico pidiendo
🚨 El director de HBO acaba de confirmar que ya están trabajando en la 2T de Harry Potter porque no quieren que se note tanto el crecimiento de los niños entre temporadas.
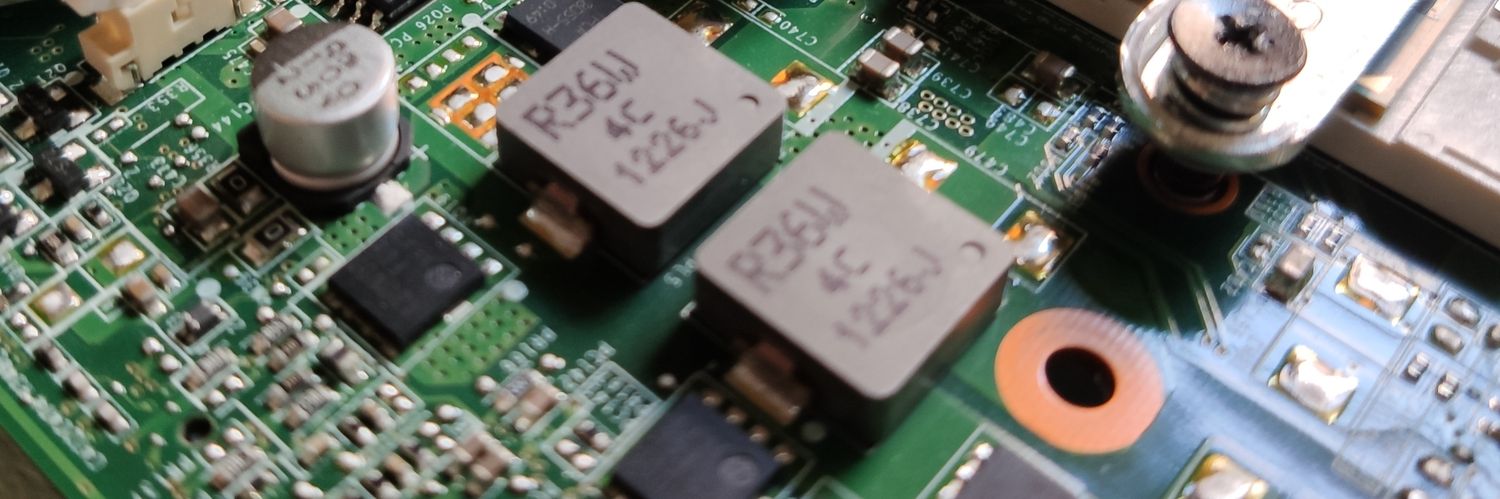
Un técnico de IT usa un taladro para destruir los datos de un SSD y fracasa estrepitosamente, el PCB era más pequeño de lo que creía https://t.co/3wyWzNb5ve
@elhackernet Se gastan una pasta para hacer un tornillo y fabricarlos para tener el control.
Veremos cuanto minutos tarda aliexpress en vender los destornilladores made in china
Esto no es una victoria contra la piratería. Es una derrota para la neutralidad de Internet y la privacidad.
Que LaLiga y Telefónica consigan que se obligue a NordVPN y ProtonVPN a bloquear IPs sin garantías es un precedente que debería preocuparnos a todos, incluso aunque no veas fútbol.
Una VPN es una herramienta neutral. Igual que un navegador, una conexión a Internet o un cuchillo.
Como no soy capaz de detener al delincuente, decido retirar los cuchillos de los supermercados.
Y lo peor es que gente que, como yo, no consumimos fútbol de ninguna manera nos vemos igualmente afectados por este tipo de decisiones.
El problema real no es técnico. La piratería no existe porque haya VPNs, Cloudflare o Internet. Existe porque el producto es caro, está fragmentado y es difícil de consumir legalmente.
Si alguien no paga ahora, no pagará mañana. Un pirata no deja de serlo por castigo, deja de serlo cuando el producto y el modelo cambian. Spotify, Netflix y demás lo demostraron.
Y luego está el papel de cierto periodismo deportivo. Medios como Marca actúan aquí como simples altavoces de comunicados corporativos, sin análisis técnico, sin contexto legal y sin el más mínimo escrúpulo sobre las consecuencias reales de lo que están amplificando.
No informan, legitiman. Y cuando renuncias a cuestionar el poder para limitarte a reproducir su relato, dejas de hacer periodismo y pasas a formar parte del problema.
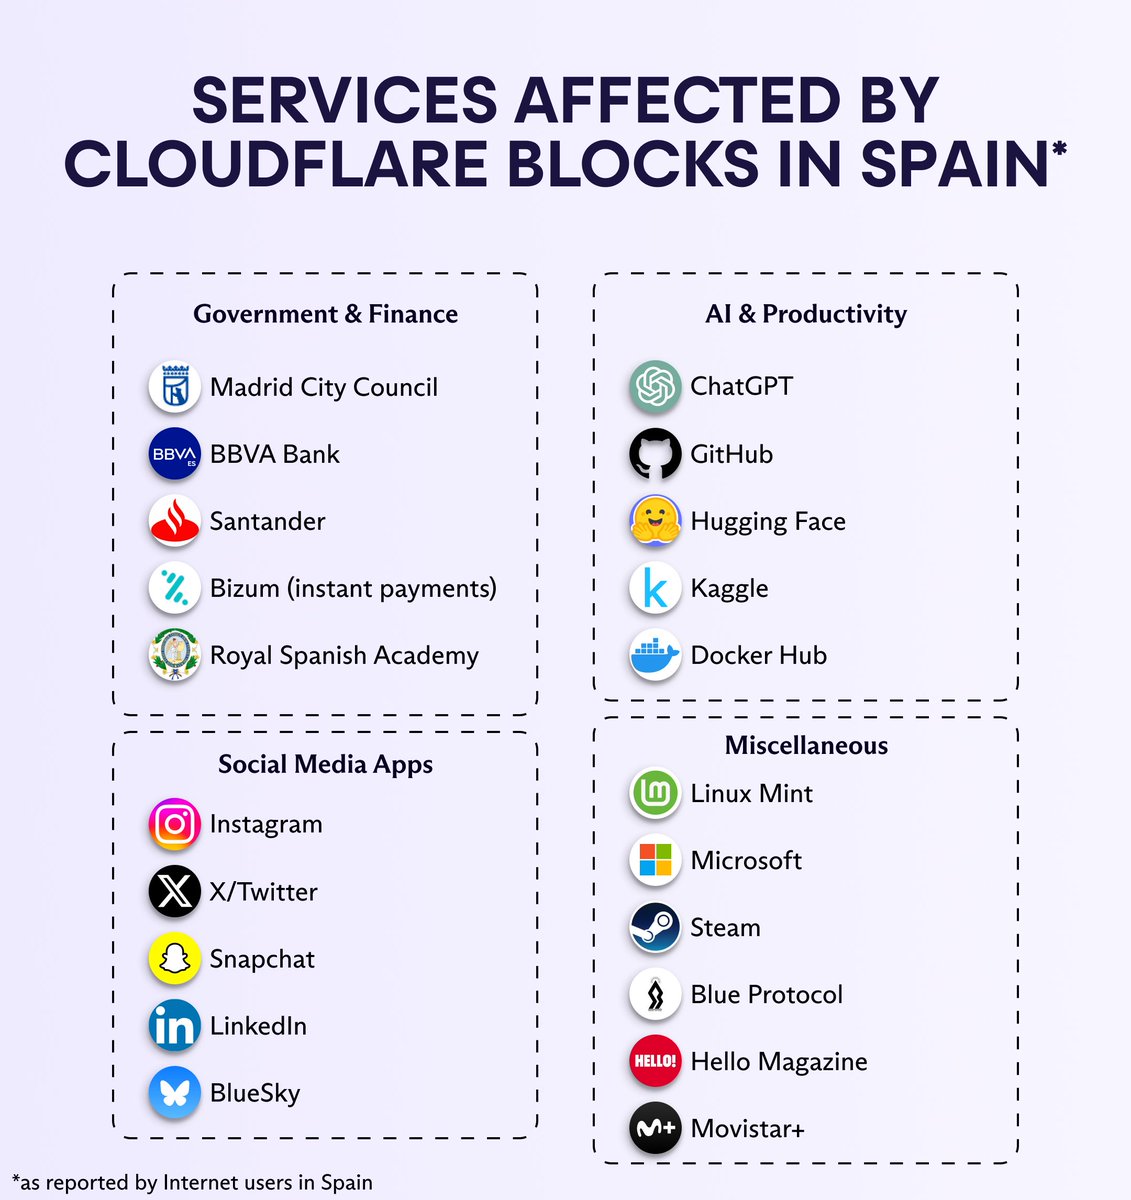
LaLiga has been ordering Spanish ISPs to block ~3000 IP addresses almost every weekend. Because Cloudflare IPs are shared, this has been doing massive collateral damage to thousands of legitimate websites, apps, and vital services - all at the whim of a private corporation.
Os pido dos favores muy concretos:
1️⃣ Cualquier persona que reciba una propuesta de sanción por no portar la baliza, que me la haga llegar. Asumiré la interposición del recurso sin coste alguno.
2️⃣ Y a cualquier agente de la autoridad que esté deseando sancionarme, que tenga claro que NO dispongo de balizas homologadas y DESEO ser sancionado por ello, para poder someter la actuación a control jurídico.
¿Me concedéis estos dos favores?
🚨Cyber Alert Update‼️
🇪🇸Spain - Endesa
The hacker who claimed to have breached Endesa has leaked data from 300,000 customers and is threatening to sell over 1TB of data, affecting more than 20 million people, unless the company responds by February 2–3, 2026.
The attacker reportedly accessed Endesa’s commercial platform and exfiltrated customer contact details, identity documents, and IBANs. A small sample was released earlier, followed by a larger leak to escalate pressure. Endesa has confirmed the unauthorized access.
Source: https://t.co/oUXxlko4Z3
Truco para usar modelos gratuitos con Clawdbot.
Perfecto si no puedes permitirte los de pago ni tienes una máquina potente para usar ollama.
Puedes usar OpenRouter muy fácil así:
Clawdbot va a cambiar el mundo para siempre...
#CLAWDBOT. ¿Qué es eso? ¿Por qué todo internet está como loco usándolo? ¿Cómo no quedarte atrás y empezar a usarlo ya?
En mucho tiempo no había visto una adopción de un proyecto tan rápida. Tanto impacto en Twitter/X, gente comprándose Mac Minis como locos solo para correrlo, contratando VPS como si fueran dulces... y el proyecto no tiene ni un mes de vida.
¿Qué es Clawdbot?
Un asistente personal que instalas en tu máquina y al cual contactas por Telegram, WhatsApp, Slack, Discord o Signal. Corre en tu ordenador (se recomienda VM, Docker o equipo dedicado), con tus reglas, tus integraciones, tiene memoria real y hace cosas de verdad, no solo responde texto.
¿Por qué está explotando?
Porque realmente hace lo que promete. Algo que muchos llevamos años queriendo y ninguna de las grandes empresas nos ha dado: un asistente virtual que REALMENTE hace lo que le pides, sin excusas y sabiendo lo que hace.
No se cansa, no se duerme, funciona 24/7 y realiza las tareas con alta efectividad (se corrige solo con gran maestría). Tiene una gestión de memoria envidiable que te hace creer que tiene memoria real, skills reales y conoce cómo moverse en tu sistema.
Se mueve mejor en Mac, pero en Linux no está mal. Lo mejor: es open source y 100% gratuito (solo pagas los tokens que uses).
Cómo instalarlo (2 minutos):
Copia esto en tu consola y sigue el asistente:
curl -fsSL https :// clawd . bot / install .sh | bash
(quitale los enlaces intencionalmente añadidos)
Te guía paso a paso: configuras tus APIs, los skills, todo detallado. Te recomiendo configurarlo con Telegram; aunque permite WhatsApp y más, es donde ponen menos problemas.
Después conecta lo que necesites: cuenta de Google para mail, calendario, suite web completa. Él entiende cómo trabajar con lo que trabajas y te ayuda muchísimo.
Skills: invierte tiempo aquí
Las skills son las tareas que quieres que haga. Dedícales tiempo suficiente porque las sigue muy bien. Cada minuto invertido se vuelve horas ahorradas de trabajo. Dale cuentas personales (no las tuyas), configura bien (si este post tiene buen resultado, hago otro solo con las buenas prácticas para que esto no se te vuelva un agujero de seguridad).
No sé si es por correrlo en Linux, pero las herramientas con interfaz no son sus favoritas. Creo que es la razón principal por la que la gente lo corre en macOS. En nuestro mundo de seguridad informática casi todo pasa en consola, así que mejor pídele cosas con OWASP ZAP en vez de BurpSuite.
Espero que esto te llegue a tiempo. Soy consciente de que te estoy metiendo en una madriguera de conejo donde, si le encuentras valor, será difícil salir.
¿Ya lo estás usando? Déjame en los comentarios qué casos de uso le estás dando.
La Comisión Europea y CEOs de todo el mundo elevan su tono por los bloqueos excesivos de #laligagate
Europea ha reconocido que España sufre bloqueos de internet excesivos, impulsados por LaLiga y Telefónica durante los fines de semana de fútbol
https://t.co/EZXff1qVMf