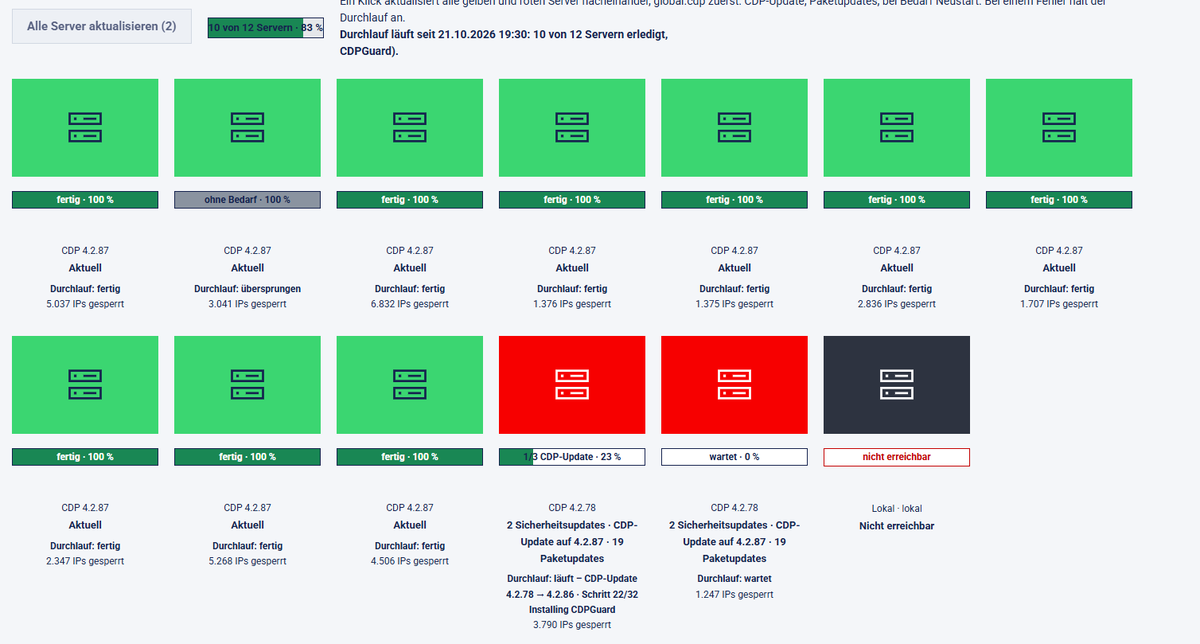
@stagerbn Ich hatte alle server schon vorab abgesichert. Habe eigenes serverpanel gecodet. Spezialisiert ubuntu 26.04 nur nginx 1.13.18 php 8.5.3 udp http3 PSI 4x100
@stagerbn@KilianLoeser Nutze auch Ultra, lasse mir von grokbot die aufträge an cursor und claude schreiben. Bessere und strukturierte regeln die dann auch befolgt werden.
🚨 BREAKING: Kritische PHP-Lücken (PHP2Shell) – Massen-Exploitation steht bevor
Zwei unauthentifizierte Remote-Code-Execution-Schwachstellen im PHP-Kern (CVE-2026-109618 und CVE-2026-109619), jeweils mit CVSS v4.0 9.2.
Status (Stand 21.10.2026 vormittags CEST):
• Offizielle Patches geplant für heute 14:00 UTC / 16:00 CEST (kann früher kommen, falls Details oder Angriffe public werden).
• Details sind gestern geleakt; Exploit-Tool PHP2Shell ist im Umlauf (Demos auf WordPress, Magento, Joomla, Laravel, Drupal, MediaWiki u.a.).
• Betrifft potenziell alle Versionen ab PHP 5 (seit 2004). Nur unterstützte Branches (ab 8.2) bekommen offizielle Fixes. EOL-Versionen bleiben dauerhaft offen.
• Sansec erwartet Massen-Angriffe innerhalb von 15 Minuten nach dem Release.
• PHP steckt hinter ca. 70 % aller Websites mit bekanntem Server-Side-Language. Millionen exponierte Hosts.
Prognose der Auswirkungen:
Sofort (Stunden nach Release/Details):
Intensives Scanning und automatisierte Exploitation.
Wer nicht vorbereitet ist, bekommt schnell Webshells (als www-data/PHP-User).
Besonders gefährdet:
ungeschützte Uploads/Multipart-POSTs (Diskussion um session.upload_progress.enabled als mögliche Angriffsfläche).
Kurzfristig (24–72 Stunden):
• Massenhafte Kompromittierungen von WordPress-, WooCommerce-, Magento- und ähnlichen Shops.
• Datenklau, Ransomware-Drop, Defacements, Weiterverbreitung über Hosting-Umgebungen.
• Hosting-Provider und Admins unter massivem Druck; mögliche Service-Ausfälle während Not-Patches.
Mittelfristig (Tage bis Wochen):
• Legacy-Systeme (PHP 7/5 und älter) ohne Fix bleiben dauerhaft angreifbar → Migrationsdruck oder Isolation/Offline-Nahme.
• Erhöhte Angriffsfläche auf Shared-Hosting und schlecht gepflegte Infrastruktur.
• Wirtschaftlicher Schaden durch Ausfälle, Incident-Response und Datenverlust bei Shops und Unternehmen.
🔥Einer der schwerwiegendsten PHP-Core-Incidents der letzten Jahre. Wer PHP betreibt (WordPress, Shop, Custom-App), muss jetzt Inventar machen, Patch-Fenster vorbereiten, Backups ziehen und Monitoring auf verdächtige PHP-Child-Prozesse aktivieren.
Nicht warten, bis die technischen Details vollständig public sind.