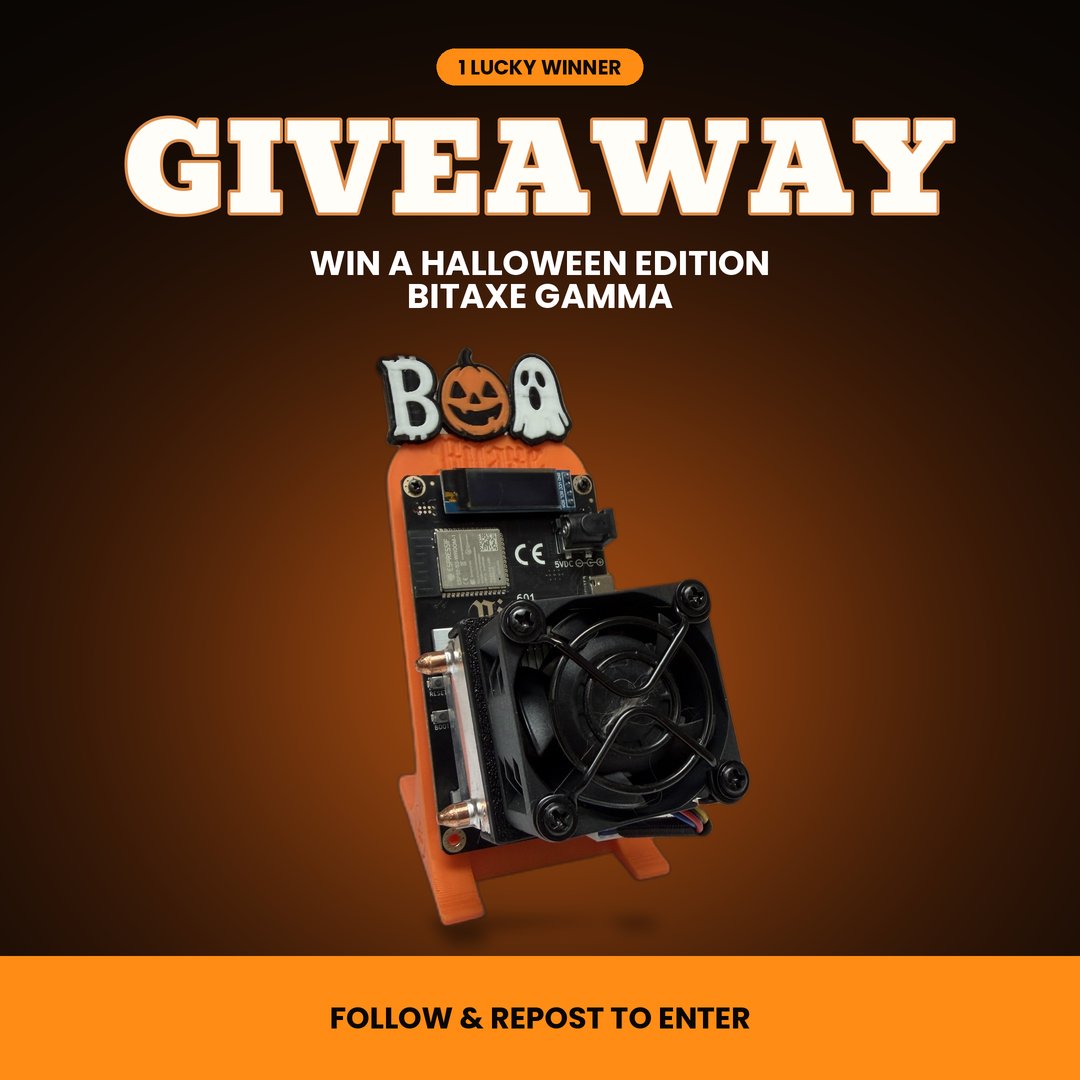
🎃NEW October Giveaway - Halloween Edition Bitaxe Gamma (1.5TH/s)
To Enter:
1) Follow @BitcoinMerchCom
2) Like this post
3) Repost
Bonus: Tag 2 friends with 👻 in the comments below.
Giveaway ends 10/8 - winner chosen 10/9
Happy halloween!
NOVITÀ DELL’ULTIMA ORA SU REVOLUT
Iniziamo dall’elemento mancante fino a ieri: la casella di posta certificata violata appartiene alla Prefettura di Reggio Calabria (nello specifico, l'ufficio Enti Locali, che fa capo al Ministero dell'Interno).
Ma c’è un aspetto grottesco, sollevato oggi da testate specializzate, di natura prettamente giuridico-procedurale.
Infatti formalmente la Prefettura coordina l'ordine pubblico, ma non ha la competenza penale per emettere ordini di acquisizione di dati bancari all'estero (i quali spettano alle Procure della Repubblica tramite canali giudiziari dedicati).
Il team legale di Revolut ha quindi accettato un finto Ordine Europeo di Indagine (OEI) formalmente inviato da un ufficio amministrativo che non avrebbe mai dovuto emetterlo.
E qui a mio avviso la responsabilità di Revolut diventa palese, al netto dei legittimi tentativi della banca fintech di ridimensionare le proprie omissioni,
È cosa ben nota infatti che gli accessi PEC governativi siano in vendita sul dark web da anni.
Per questo motivo, molti analisti di cyber-risk sostengono che la responsabilità non sia affatto da dividere al 50%, ma che Revolut abbia mostrato una grave "negligenza procedurale". E su questo punto concordo totalmente.
Infatti qui siamo davanti al classico conflitto tra Conferma del server vs Conferma del mittente.
Come evidenziato dagli esperti di AML intelligence, i sistemi di conformità delle fintech spesso verificano solo che la mail arrivi da un dominio certificato (il server), senza accertarsi se la persona fisica che scrive sia un investigatore realmente autorizzato a richiedere quei dati.
E qui passiamo all’errore fatale commesso da Revolut: la mancata verifica "Out-of-Band"
Trattandosi di dati sensibilissimi di circa 700 clienti (selezionati chirurgicamente dai criminali tra i profili con i più ingenti portafogli di criptovalute) lo standard di sicurezza avrebbe imposto un controllo incrociato "fuori banda" (es. una telefonata di verifica ai canali istituzionali centrali del Ministero o a Europol), anziché limitarsi a rispondere alla stessa catena di email controllata dagli hacker.
E a tal proposito, un dettaglio emerso oggi rende tutta la vicenda ancora più grottesca: è stata la stessa Revolut ad accorgersi dell'inganno dopo ben 5 mesi (un'eternità in termini di cybersecurity).
Gli analisti della banca (alla buon’ora) si sono insospettiti per via di alcune anomalie e hanno contattato la Prefettura per altre vie, scoprendo che l'ufficio non sapeva nulla di quelle richieste.
Naturalmente adesso il Ministero dell'Interno italiano si trova al centro di un polverone politico, poiché l'account PEC è rimasto in mano ai criminali da marzo a luglio senza che i sistemi di monitoraggio statali se ne accorgessero.
In tale ambito, siamo ancora in attesa di una nota del ministero che giustifichi la falla sulla PEC (insistere sulla linea del silenzio sarebbe oltremodo imbarazzante).
Per concludere, dibattito ora si sta spostando sui rimborsi e sulle sanzioni dei Garanti della Privacy (italiano ed europeo), che ragionevolmente commineranno delle multe a Revolut, per aver consegnato i dati dei clienti senza adeguate verifiche, come previsto dal GDPR.
Una cosa è certa: questa storia ha scoperchiato il vaso di Pandora sulle enormi criticità delle attuali procedure di anti riciclaggio, alla luce dell’incapacità di garantire la sicurezza dei dati personali di milioni di persone.
La concentrazione crescente di dati identificativi e finanziari nei sistemi AML e KYC, si sta rivelando fallace. Infatti, più informazioni vengono aggregate e interconnesse, più questi archivi diventano bersagli ad altissimo valore per cybercriminali e furti di identità.
#Revolut #Hack
NOVITÀ SUL CASO REVOLUT
La novità più eclatante è arrivata dal canale specializzato International Cyber Digest, che è entrato in contatto diretto con gli aggressori.
L'hacker ha dichiarato che l'operazione contro Revolut è in atto da ben sei mesi.
L'attaccante sostiene di non aver colpito solo i clienti Revolut, ma di aver compromesso diversi dipartimenti delle forze dell'ordine italiane, rubando circa 147 Gigabyte di dati sensibili dai loro sistemi.
Secondo il ricattatore, l'accesso ai sistemi di polizia italiani sarebbe servito proprio come "base operativa" e punto di ingresso per inviare le false richieste governative (tramite PEC istituzionali autentiche) a cui Revolut ha poi abboccato.
Nota di cautela: mentre l’incidente che ha coinvolto Revolut è confermato dall'azienda, la violazione massiccia dei server delle forze dell'ordine italiane rimane al momento una rivendicazione dell'hacker e non è ancora stata confermata o smentita ufficialmente dal Viminale o dall’Agenzia per la Cybersicurezza Nazionale.
Contestualmente, da alcune ore si registra un’escalation dell'estorsione su Telegram verso i clienti Revolut "High-Profile"
Come avevo già scritto nel report di ieri, gli hacker continuano a pubblicare regolarmente i dossier completi dei clienti, al ritmo di uno al giorno, all'interno di canali Telegram dedicati e nel contempo minacciano di diffondere informazioni ancora più scottanti relative a clienti di alto profilo, qualora Revolut continuerà a rifiutarsi di pagare il riscatto.
Oltre ai dati dei clienti, gli hacker stanno minacciando di pubblicare dettagli riservati su come Revolut gestisce internamente le richieste di informazioni governative, per dimostrare quella che definiscono una "grave negligenza" da parte della fintech (e direi che sulla negligenza di Revolut abbiamo pochi dubbi).
La buona notizia è che da ieri a livello internazionale il dibattito si è spostato sulla sicurezza dei processi di verifica bancari. Gli esperti di cybersecurity stanno evidenziando come le finte richieste legali (subpoenas) da parte delle autorità siano diventate un problema sistemico gigantesco: colossi finanziari e tecnologici ricevono migliaia di richieste d'emergenza ogni settimana, e verificarle tutte in tempi record (spesso sotto pressione temporale) sta mostrando falle procedurali clamorose in tutto il settore, non solo in Revolut.
In breve, quello che ieri sembrava "solo" un caso di phishing mirato contro una banca, oggi si sta profilando come un potenziale scandalo di cybersicurezza che coinvolge le istituzioni pubbliche italiane e internazionali.
Perché sebbene oggi in molti sembrino avere già tutta la verità in tasca, sono convinto che nei prossimi giorni emergeranno ulteriori dettagli che riguardano anche agenzie internazionali.
La mia convinzione deriva dal fatto che a oggi è stata documentata la sottrazione di dati personali di circa 700 clienti Revolut di varie nazionalità, tra cui Francia Spagna e Svizzera.
E ciò mi fa dubitare del fatto che una singola agenzia governativa italiana abbia facoltà di raccogliere dati a tappeto relativi a cittadini UE ed extra UE.
Restate sintonizzati
#Revolut
There is currently a phishing email going around that's pretending to come from us.
Please do not follow the instructions in the email!
We are currently investigating.
🚨New August Giveaway - Mystery Bitcoin Miner??
To Enter:
1) Follow @BitcoinMerchCom
2) Like this post
3) Repost
BONUS - Tag 2 friends with 🪓 in the comments below.
Giveaway ends 8/20 - winner announced 8/21!
Happy mining 🪓
We are long, long, long overdue to reduce the amount of KYC we do as a society.
It doesn’t stop crime. It enables mass surveillance of the innocent by the tyrannical. And, perhaps most of all, it enriches hackers with troves of intimate personal data.
https://t.co/udoChrOMnZ