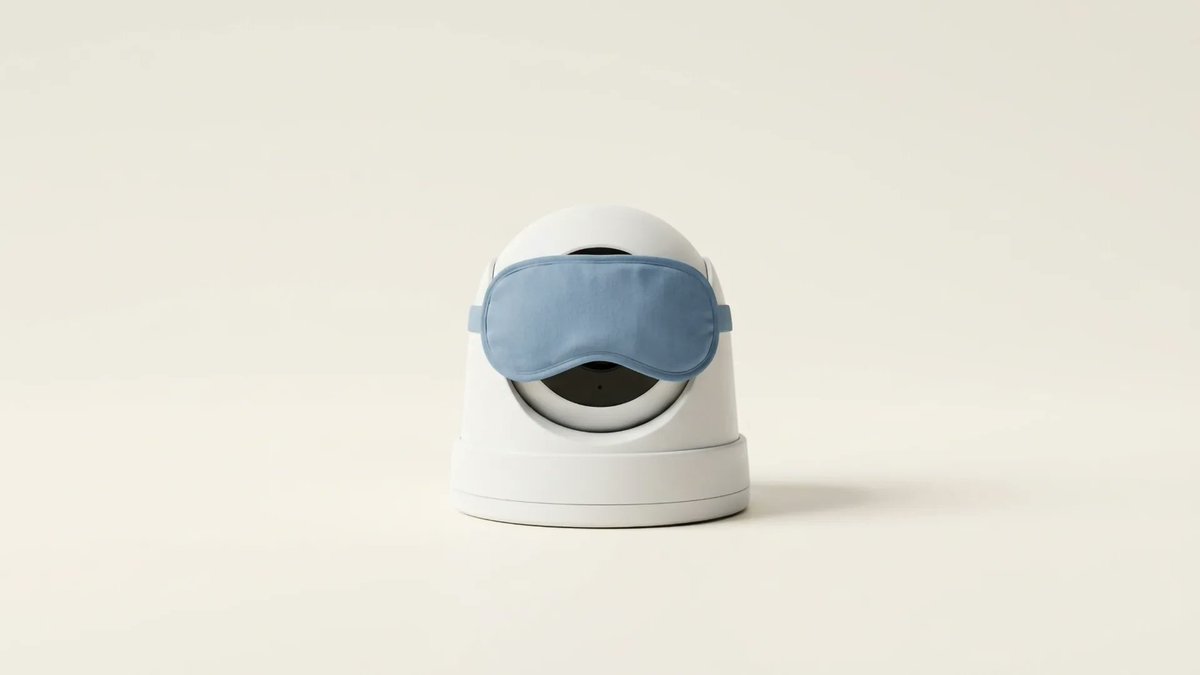
دوربین خانهتان چقدر امن است؟ ۵ تنظیمی که باید بررسی کنید
دوربینهای خانگی، زنگهای تصویری و مانیتورهای اتاق کودک به ما امکان میدهند از هرجا خانه را ببینیم؛ اما همین اتصال اینترنتی میتواند در صورت استفاده از رمز ضعیف، نرمافزار قدیمی یا تنظیمات نادرست، راه دسترسی افراد غریبه را هم باز کند.
خوشبختانه برای کاهش این خطر لازم نیست متخصص امنیت باشید و چند تنظیم ساده میتواند دسترسی غیرمجاز را بسیار دشوارتر کند. در ادامه پنج کار عملی برای امنترکردن دوربین و شبکه خانگی را توضیح میدهیم.
▪️ چرا این دستگاهها تا این حد آسیبپذیرند؟
ریشه اصلی این بحران از غفلت کاربران و کمکاری سازندگان ناشی میشود. وقتی یک دوربین مداربسته یا مانیتور اتاق کودک میخریم، معمولاً خودمان دستی به سر و رویش میکشیم و روشنش میکنیم.
در اکثر مواقع نه ما و نه حتی نصاب نمایندگی، دست به نام کاربری و رمز عبور پیشفرض کارخانه نمیزنیم؛ غافل از اینکه رمزهای پیشفرض کارخانه از جمله admin یا 1234 برای همه دنیا یکی است. موتورهای جستوجوی خاصی هم وجود دارند که دستگاههای بدون رمز را در سراسر جهان اسکن و پیدا میکنند.
مشکل دوم به تولیدکنندگان برمیگردد. روی جعبه بسیاری از این دوربینها عبارت پرطمطراق «امنیت بالا و رمزنگاری سرتاسری» درج شده، اما بررسیها نشان داده که برخی برندهای محبوب، تصاویر افراد را مخفیانه به سرورهای خود میفرستند. حتی در برخی مدلها کلید رمزنگاری تصاویر برای تمام خریداران یکسان است.
دوربین هوشمند هم مانند هر وسیله متصل دیگری نرمافزار دارد و بهروزرسانیها میتوانند ضعفهای امنیتی آن را برطرف کنند. اگر سازنده پشتیبانی محصول را متوقف کند، ممکن است آسیبپذیریهای شناختهشده آن بدون اصلاح باقی بمانند.
▪️ ۵ قدم حیاتی برای ایمنسازی دوربینها و شبکه خانه
امنیت هیچ دستگاه آنلاینی تضمینشده و صددرصد نیست اما با رعایت ۵ نکته میتوانید امنیت دوربینهای متصل به شبکه را تا حد زیادی تأمین کنید.
۱. تغییر فوری رمزهای عبور پیشفرض و بهروزرسانی مداوم
به محض خرید دوربین یا مودم، نام کاربری و رمز پیشفرض را عوض کنید. یک رمز طولانی و پیچیده بسازید که حدس زدنش آسان نباشد.
برای حساب کاربری اپلیکیشن دوربین نیز تأیید هویت دو مرحلهای (2FA) را فعال کنید و همیشه فرمور دستگاه را بهروز نگه دارید.
۲. خاموشکردن دسترسیهای غیرضروری
اگر به ذخیره ابری یا مشاهده تصاویر از بیرون خانه نیاز ندارید، این قابلیتها را از تنظیمات دوربین خاموش کنید. هنگام خرید نیز بررسی کنید دستگاه از کارت حافظه یا فضای ذخیرهسازی محلی مانند NAS پشتیبانی میکند و تصاویر را رمزگذاری میکند. ذخیره محلی وابستگی به سرورهای شرکت سازنده را کمتر میکند، اما بهتنهایی تضمینکننده امنیت نیست.
در تنظیمات روتر، UPnP و هرگونه Port Forwarding غیرضروری را غیرفعال کنید. اگر دوربین گزینهای مانند P2P یا Remote Access دارد، در صورت بینیازی آن را هم خاموش کنید؛ البته ممکن است با این کار مشاهده تصاویر و دریافت بعضی اعلانها از بیرون خانه متوقف شود. فهرست کاربران مشترک و نشستهای فعال حساب را نیز مرتب بررسی کنید و دسترسیهای قدیمی را حذف کنید.
۳. جداسازی وایفای دوربینها از شبکه اصلی
اگر روترتان پشتیبانی میکند، دوربینها و وسایل هوشمند را روی یک شبکه مهمان یا شبکه جداگانه قرار دهید. این کار در صورت نفوذ به یکی از وسایل، دسترسی مهاجم به رایانهها و گوشیهای شبکه اصلی را دشوارتر میکند. برای تنظیم آن، راهنمای مدل روتر و دوربین را بررسی کنید.
۴. بررسی دقیق سابقه شرکت سازنده پیش از خرید
پیش از خرید، نام برند را به انگلیسی در گوگل کنار کلماتی مثل IP camera hack جستوجو کنید تا ببینید قبلاً سابقه رسوایی امنیتی و لو رفتن تصاویر کاربران را داشته است یا نه. در سایت سازنده بررسی کنید که آیا شرکت بهطور مرتب برای محصولاتش آپدیت امنیتی عرضه میکند یا خیر.
قید برندهای گمنام و ارزانقیمت بدون پشتیبانی را بزنید.
۵. بررسی کاربران و دسترسیهای مشکوک
در برنامه دوربین، فهرست افرادی را که اجازه مشاهده تصاویر دارند و دستگاههایی را که وارد حساب شدهاند بررسی کنید. دسترسی آشنایان، نصاب یا افرادی را که دیگر به آن نیاز ندارند حذف کنید. اگر دوربین سابقه ورود یا گزارش فعالیت دارد، آن را هم برای یافتن زمانها، دستگاهها یا موقعیتهای ناشناس ببینید.
مشاهده یک دستگاه ناشناس، تغییر تنظیمات بدون اطلاع شما یا دریافت هشدار ورود غیرمنتظره میتواند نشانه دسترسی فرد دیگری باشد. در این شرایط، رمز حساب را از دستگاهی مطمئن تغییر دهید، همه نشستهای فعال را خارج کنید، تأیید دومرحلهای را روشن و دوربین را بهروز کنید. اگر مشکل ادامه داشت، با استفاده از راهنمای سازنده دستگاه را به تنظیمات کارخانه بازگردانید و دوباره با رمزی تازه راهاندازی کنید.
▪️ کلام آخر
اگر در خانه یا محل کارتان از دوربین یا ابزارهای هوشمند استفاده میکنید، همین امروز چند دقیقه وقت بگذارید؛ رمزها را عوض کنید، آنها را روی شبکه مجزا قرار دهید و این مقاله را برای عزیزانتان بفرستید تا آنها هم از حریم خصوصیشان بهتر محافظت کنند.
✍️ یونس مرادی
#حریم_خصوصی
برای افزایش اطلاعات خود در زمینه ابزارهای حفاظت فیزیکی، نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
هوش مصنوعی گراک اطلاعات ۳۵ هزار برنامه را لو داد؛ فقط با یک لینک ساده
خیلیها تصور میکنند اگر با هوش مصنوعی یک برنامه بسازند و لینک آن را برای کسی نفرستند، اطلاعاتشان کاملاً خصوصی میماند، اما بررسیهای جدید نشان میدهد همین باور اشتباه میتواند دادههای حساس کاربران را در فضای اینترنت بیدفاع رها کند.
پژوهشگران امنیتی در بررسیهای اخیر خود متوجه شدند که حدود ۳۵ هزار برنامه ساختهشده با دستیار هوش مصنوعی «گراک» (Grok)، در زمان انجام این تحقیق بدون نیاز به ورود به حساب کاربری در دسترس بودند. در میان این برنامههای بهظاهر ساده، اطلاعات پزشکی بیماران، اسناد داخلی شرکتها و حتی رمزهای عبور بهراحتی قابلمشاهده بود، هرچند مشخص نیست کسی از آنها سوءاستفاده کرده باشد یا خیر.
ماجرا از تنظیمات انتشار این برنامهها شروع میشود؛ جایی که پژوهشگران در آزمایشهای خود دیدند برنامه بهطور پیشفرض برای «هرکسی که لینک را دارد» باز است. سازنده با خودش میگوید چون این آدرس عجیبوغریب را به کسی ندادهام، پس کسی هم آن را نمیبیند و همهچیز امن است.
اما واقعیت اینترنت پیچیدهتر است؛ با بازشدن لینک، یک درخواست DNS انجام میشود. بعضی سرویسهای Passive DNS ممکن است این نشانی را ثبت و قابل جستوجو کنند. در نتیجه، فردی که به چنین سرویسهایی دسترسی دارد، احتمالاً میتواند لینک بهظاهر مخفی را پیدا کند.
نکته تأملبرانگیز، واکنش سازندگان این هوش مصنوعی بود. وقتی پژوهشگران این خطر را گزارش دادند، شرکت سازنده برنامههای فاششده کارمندان خودش و شبکه ایکس را فوراً پاک کرد؛ اما برنامههای سایر کاربران حذف نشد و هشداری هم درباره این آسیبپذیری به صاحبان آنها داده نشد.
اگر برای کارهای روزمره یا شغلی خود از هوش مصنوعی میخواهید ابزار یا فرمی بسازد، هرگز به تنظیمات اولیه اعتماد نکنید. همیشه پیش از واردکردن اطلاعات واقعی، دسترسی برنامه را روی حالت «فقط خودم» تنظیم کنید و برای اطمینان، یک بار لینک آن را در حالت ناشناس مرورگر و هم با یک حساب دعوتنشده امتحان کنید تا مطمئن شوید برای غریبهها قفل است.
ابزارهای هوش مصنوعی امروز میتوانند در چند ثانیه ایدههای ما را به برنامههای کاربردی تبدیل کنند، اما کنترل دسترسی و تنظیمات امنیتی آنها هنوز بینقص نیست. در دنیای جدید فناوری، سرعت ساخت ابزارها بینظیر است، اما مسئولیت حفاظت از دادهها همچنان بر عهده انسانی است که دکمه انتشار را میزند.
✍️ یونس مرادی
#خبر_و_تحلیل
برای دسترسی به جدیدترین خبرهای دنیای هوش مصنوعی، نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
@hadispa سپاس از شما؛ البته عمق بازار فقط حجم کل معاملات نیست، سفارشهای خریدوفروش نزدیک قیمت و توان جذب سفارشهای بزرگ هم در اون مؤثره.
گزارش ما هم به نوسان برخی صرافیها و ریسک معاملهگران میپردازه، نه ارزیابی کلی پلتفرمها.
در صورت امکان، از گفتوگو با متخصصها استقبال میکنیم. 🙏
نوسان قیمت تتر در صرافیهای داخلی و سه هشدار جدی به معاملهگران
اکثر معاملهگران تصور میکنند چون ارزش تتر بهعنوان یک «استیبلکوین» به دلار گره خورده، پس قیمت ریالی آن در صرافی همیشه باید برابر با نرخ دلار در بازار باشد، اما اتفاقات شب گذشته نشان داد که این فرض همیشگی نیست.
سهشنبه ۱۹ آبانماه، صرافیهای رمزارزی ایران شاهد یکی از شدیدترین نوسانات تتر در کوتاهمدت بودند. حوالی ساعت ۱۹، قیمت تتر در برخی صرافیهای داخلی با سقوطی ناگهانی از ۲۶۰ هزار تومان به حوالی ۲۰۰ هزار تومان رسید؛ افتی در حدود ۲۳ درصد تنها در کمتر از ۳۰ دقیقه.
هرچند این ریزش دوام چندانی نداشت و قیمت بهسرعت به کانال ۲۵۰ هزار تومان بازگشت، اما زنگ خطری جدی برای کاربران بود.
نکته قابلتوجه اینجاست که در همین بازه زمانی، قیمت تتر در بازارهای جهانی تغییری نداشت و همچنان نزدیک به یک دلار معامله میشد. پس علت این نوسان غیرعادی در داخل چه بود؟
▪️ عمق کم بازار؛ ریشه اصلی مشکل
کارشناسان اصلیترین دلیل این اتفاق را محدودیت نقدینگی یا «کمعمق بودن بازار» در برخی صرافیهای داخلی میدانند.
«عمق بازار» به حجم سفارشهای خرید و فروش در نزدیکی نرخ فعلی گفته میشود. در بازارهای پرعمق حتی اگر یک فروشنده حجم بزرگی از تتر را عرضه کند، حجم بالای سفارشهای خرید در دفترچه سفارش، مانع از افت شدید قیمت میشود.
اما در بازاری با نقدینگی کم، وقتی حجم سنگینی از فروش ناگهان وارد شود و پول کافی برای خرید در دسترس نباشد، قیمت دارایی به شکل آبشاری ریزش میکند.
در همین راستا گمانهزنیهایی هم در شبکههای اجتماعی درباره عرضه سنگین تتر از سوی برخی افراد مطرح شده، اما این ادعاها از سوی صرافیها تأیید نشده است.
▪️ چرا این نوسان برای معاملهگران خطرناک است؟
این ریزش مقطعی تنها یک نوسان ساده روی نمودار نبود و برای بسیاری از تریدرها دردسرساز شد. هرچند پس از این اتفاق، چند صرافی بزرگ داخلی اعلام کردند معاملات ناخواسته و موقعیتهای لیکوییدشده در قیمتهای غیرواقعی (زیر ۲۵۰ هزار تومان) را بازگردانی و جبران میکنند، اما تکرار چنین نوساناتی سه ریسک جدی برای معاملهگران به همراه دارد:
• معاملات اسپات و فعال شدن حد ضرر: اگر هنگام چنین ریزشهایی از سفارشهای «مارکت» برای فروش استفاده کنید یا از قبل سفارش «حد ضرر» تنظیم کرده باشید، نبود خریدار باعث میشود سفارش شما با قیمتی بسیار پایینتر از انتظار اجرا شود و ناخواسته متحمل ضرر سنگینی شوید.
• معاملات تعهدی و اهرمی: اگر در بازارهای تومانی موقعیت خرید اهرمی باز کرده باشید، سقوط ناگهانی قیمت باعث میشود میزان زیان شما در یک لحظه از وجه تضمین (مارجین) عبور کند. نتیجه این اتفاق، لیکویید شدن (بسته شدن اجباری پوزیشن) و از دست رفتن سرمایه درگیر در معامله است.
• وثیقهگذاری تتر: اگر تتر را برای دریافت وام ریالی یا باز کردن پوزیشن معاملاتی وثیقه گذاشتهاید، سقوط قیمت تتر در بازار صرافی ارزش وثیقه را کاهش داده و شما را در خطر «کال مارجین» یا از دست دادن دارایی قرار میدهد.
در مجموع برای محافظت از سرمایه خود، تنها به قیمت لحظهای نگاه نکنید.
در معاملات اهرمی و وثیقهگذاری، حتماً عمق بازار و میزان نقدشوندگی صرافی را هم مدنظر قرار دهید تا در شرایط پرنوسان، غافلگیر نشوید.
✍️ یونس مرادی
#ارزهای_دیجیتال
نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
@NerdvanaPlace در واقع Saltline فقط یه مرحلهٔ خیلی کوتاهه و هنوز به کیفیت بازیهای کامل و پرهزینه نمیرسه؛ نسخهٔ عمومیش هم بعداً اصلاحاتی لازم داشت.
فعلاً بیشتر نشون میده فاصلهٔ ایده تا نمونهٔ اولیه کوتاهتر شده، نه اینکه جای یه بازی کامل رو بگیره.
هوش مصنوعی جدید آنتروپیک تنها در ۸ ساعت، یک بازی تیراندازی سهبعدی ساخت
یک دستور متنی ساده، ۸ ساعت زمان و حدود ۵۵۰ دلار هزینه؛ اینها برای ساخت یک بازی تیراندازی اولشخص به نام «Saltline» با هوش مصنوعی جدید آنتروپیک، Claude Fable 5.2، کافی بود! بازیای که به گفته سازندهاش، نسخه اولیه آن بدون دریافت بازخورد انسانی ساخته شده است.
یکی از کارکنان آنتروپیک برای آزمایش این مدل جدید و قدرتمند، فقط چنین درخواستی به آن داد:
«راستی، یه بازی تیراندازی اولشخص هم برام بساز. کیفیتش دیوانهوار بالا باشه و از نظر بصری با بازیهای بزرگ و پرهزینه رقابت کنه. فقط یه مرحله کوتاه، ولی با گرافیک واقعگرایانه و خیرهکننده!»
همین! نه مهندسی پرامپت در کار بود، نه طراحی مرحله و نه دستورالعملهای چندصفحهای.
جالبتر اینکه هوش مصنوعی حتی از مدلها و تصاویر سهبعدی آماده استفاده نکرده است. همهچیز، از بافت دیوارها و دشمنان رباتیک گرفته تا جلوههای بصری، با کدنویسی و محاسبات ریاضی ساخته شدهاند.
البته Saltline هنوز با بازیهای بزرگ و پرهزینه قابلمقایسه نیست و فقط یک مرحله کوتاه دارد که نسخه عمومی آن بعداً اصلاحاتی هم دریافت کرده است. بااینحال، نشان میدهد فاصله میان داشتن یک ایده و تبدیلکردنش به یک بازی واقعی چقدر کوتاهتر شده است. خودتان هم میتوانید بدون نصب هیچ فایلی، بازی را در مرورگر امتحان کنید! (لینک در توییت دوم)
✍️ شایان ضیایی
#خبر_و_تحلیل
برای دسترسی به جدیدترین خبرهای دنیای هوش مصنوعی، نوشدارو را دنبال کنید:
@NooshDaroo_web
چکی که گرفتهاید برگشت خورد؟ راهنمای جامع گرفتن پول به سه روش قانونی
فرض کنید ماشینتان را فروختهاید و بخشی از پولش را چک گرفتهاید. روز سررسید به بانک میروید، اما حساب خریدار موجودی ندارد! حالا چه باید کرد؟ باید شکایت کنید؟ به دادگاه بروید یا اداره ثبت اسناد؟ اصلاً چقدر هزینه دارد و چقدر طول میکشد تا به پولتان برسید؟
در نوشدارو یک راهنمای جامع و قدمبهقدم برای وصول چک برگشتی آماده کردهایم و به پرسشهای مهمی پاسخ دادهایم:
• اولین کاری که بعد از برگشت خوردن چک باید انجام دهید چیست؟
• از بین دادگاه حقوقی، اجرائیه دادگاه و اجرای ثبت، کدام راه برای شما مناسبتر است؟
• اگر چک صیادی در سامانه ثبت نشده باشد، هنوز میتوانید پولتان را بگیرید؟
• اگر صادرکننده اموالش را منتقل کند یا ادعا کند پولی بدهکار نیست، چه میشود؟
• خسارت دیرکرد چک از چه زمانی محاسبه میشود؟
• پیگیری چک برگشتی چقدر هزینه دارد و کدام هزینهها را میتوانید از بدهکار بگیرید؟
تازه این تمام ماجرا نیست! برای هر سه مسیر قانونی، نمونه متن دادخواست و درخواست اجرائیه هم آماده کردهایم که در زمان نیاز از آنها استفاده کنید.
این مطلب از آن راهنماهایی است که بهتر است همین حالا بوکمارکش کنید. حتی اگر خودتان با چک سروکار ندارید، احتمالاً یکی از اطرافیان روزی به آن نیاز پیدا میکند.
🔗 مطلب کامل را از لینک توییت دوم در سایت نوشدارو بخوانید!
✍️ دکتر حسین روحانی
#راهنماهای_قانونی
برای دریافت راهنماهای قانونی بیشتر، نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
۱/۲
دوربینی که در خانه پرواز میکند؛ آسودگی خاطر یا ریسک تازه برای حریم خصوصی؟
نیمهشب در مسافرت هستید که گوشیتان هشدار میدهد حرکتی مشکوک در خانه شناسایی شده است. از دستیار هوشمند الکسا میخواهید «نگهبان پرنده» را بفرستد و چند ثانیه بعد، پهپادی کوچک از پایه شارژش بلند میشود، در خانه گشت میزند و تصویر زنده اتاقها را روی گوشیتان میآورد!
این وعده جذاب شرکت «رینگ»، زیرمجموعه امنیتی آمازون است. پهپاد خانگی جدید این شرکت ۲۵۰ دلار قیمتگذاری شده، فقط ۱۶۵ گرم وزن دارد و با هر بار شارژ ۵ تا ۸ دقیقه پرواز میکند. اما نکته عجیب اینجاست که مغز اصلی پهپاد داخل خودش نیست. دستگاه تصاویر خانه را به سرورهای رینگ میفرستد تا هوش مصنوعی به آن بگوید کجا برود.
اینجاست که ماجرا کمی ترسناک میشود. رینگ میگوید تصاویر رمزنگاری میشوند، اما چون هوش مصنوعی برای هدایت پهپاد باید آنها را ببیند، شرکت سازنده هم در لحظه به تصاویر داخل خانه دسترسی دارد. جالبتر اینکه رینگ ادعا میکند صدای ملخهای پهپاد را عمداً بلند طراحی کرده تا اگر هکری به آن نفوذ کرد، نتواند بدون هیچ سروصدا از شما جاسوسی کند!
البته تهدید فقط هکرها نیستند. رینگ سابقه تحویل تصاویر کاربران به پلیس بدون حکم قضایی را دارد و حالا محصولی ساخته که میتواند در فضای شخصی خانه گشت بزند؛ جایی که اعضای خانواده، مهمانها و حتی کارکنان خدماتی لزوماً رضایتی به فیلمبرداری نمیدهند.
در نهایت، پرسش فقط این نیست که پهپاد چقدر خوب از خانه محافظت میکند؛ این هم هست که برای چنین محافظتی، چه مقدار از حریم خصوصی خانه را در اختیار شرکت سازنده میگذاریم؟!
✍️ یونس مرادی
#حریم_خصوصی
اگر نگران حریم خصوصی خود و خانوادهتان هستید، نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
جاسوسی از مانیتور با امواج کابل HDMI؛ وقتی هوش مصنوعی تصویرتان را از هوا میخواند!
اکثر ما تصور میکنیم کابلها برخلاف ارتباط بیسیم، راهی برای لو دادن اطلاعات ندارند؛ اما یک کابل ساده HDMI هم میتواند اطلاعات روی صفحهنمایش شما را فاش کند.
پژوهشگران سیستمی مبتنی بر هوش مصنوعی به نام «دیپتمپست» (DeepTempest) معرفی کردهاند که با تحلیل امواج الکترومغناطیسی اطراف کابل HDMI، تصویر مانیتور را بازسازی میکند؛ بدون اینکه کسی به رایانه متصل شود.
کابل HDMI هنگام انتقال تصویر، امواج ضعیفی منتشر میکند که با تجهیزات مخصوص قابل دریافتاند. ابزارهای قدیمی مثل TempestSDR میتوانند از این امواج تصویری تار و برفکی بسازند، اما دیپتمپست با کمک هوش مصنوعی، خطای تشخیص حروف را بیش از ۶۰ درصد کاهش داده؛ طوری که حدود ۷۰ درصد حروف درست خوانده میشوند.
جالب اینکه سابقهی جاسوسی از امواج الکترومغناطیسی به جنگ جهانی دوم برمیگردد؛ زمانی که مشخص شد از امواج منتشرشده توسط دستگاههای مخابراتی ارتش آمریکا میتوان متن پیامها را بازیابی کرد.
اما آیا باید نگران کابل HDMI خانه باشیم؟ فعلاً نه! موفقیت این روش به فاصله گیرنده، تجهیزات و میزان محافظت کابل بستگی دارد. بنابراین یک هکر معمولی نمیتواند بهسادگی از آنسوی خیابان مانیتورتان را دید بزند. این تهدید بیشتر برای سازمانها و محیطهایی مهم است که اطلاعات محرمانه دارند.
✍️ یونس مرادی
#سواد_دیجیتال
نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
هشدار بایننس به کاربران آیفون: کیف پول رمزارزی شما در معرض سرقت است
صرافی ارز دیجیتال «بایننس» درباره یک آسیبپذیری امنیتی در آیفون هشدار داده است. این نقص که «worse_query» نام دارد، به برنامههای مخرب اجازه میدهد حصار امنیتی iOS را دور بزنند و به اطلاعات سایر اپلیکیشنها، از جمله عبارت بازیابی و کلید خصوصی کیفپولهای رمزارزی و اطلاعات ورود به حسابها دسترسی پیدا کنند.
در حالت عادی، آیفون هر اپلیکیشن را در محیطی جداگانه به نام «سندباکس» نگه میدارد تا نتواند اطلاعات برنامههای دیگر را بخواند. اما این آسیبپذیری با سوءاستفاده از قابلیت اشتراکگذاری دادهها، از این حصار عبور میکند.
البته حمله خودکار نیست؛ مهاجم باید شما را متقاعد کند که یک برنامه آلوده را از خارج از اپاستور نصب (سایدلود) کنید. ابزار سوءاستفاده از این نقص هم بهصورت عمومی منتشر شده و بدون نیاز به جیلبریک میتواند اطلاعات برنامههای دیگر را تغییر دهد یا استخراج و حذف کند.
این مشکل در نسخههای ۲۶.۷.۱، ۲۷.۰.۱ و ۲۷.۲ سیستمعامل iOS شناسایی شده و فقط مختص اپ بایننس نیست.
اپل بهتازگی بهروزرسانیهای امنیتی جدیدی منتشر کرده، اما هنوز مشخص نیست که این مشکل خاص را هم برطرف کردهاند یا نه.
با توجه به همین موضوع، برای اطمینان از امنیت داراییهایتان:
• برنامههای نصبشده از منابع نامعتبر را حذف کنید و آیفون را از مسیر Settings > General > Software Update بهروز کنید.
• اگر احتمال آلودگی میدهید، حذف برنامه کافی نیست؛ شاید کلیدهای خصوصی قبلاً کپی شده باشند. با دستگاهی امن، کیفپول جدیدی بسازید و داراییهایتان را منتقل کنید.
• نشستهای فعال حسابهای صرافی و کیفپول را نیز لغو کنید.
⚡️ فراموش نکنید: نصبنکردن برنامههای غیررسمی و بهروز نگهداشتن آیفون، مهمترین راههای جلوگیری از این حملهاند.
✍️ یونس مرادی
#ارزهای_دیجیتال
نوشدارو را در ایکس دنبال کنید و از جدیدترین اخبار امنیت در دنیای ارزهای دیجیتال مطلع شوید:
@NooshDaroo_web
آموزش سواد دیجیتال به کودکان؛ چرا باید از کودکی شروع شود؟
بسیاری از والدین و مربیان تصور میکنند که آموزش سواد رسانهای و امنیت دیجیتال باید از زمانی شروع شود که کودک صاحب گوشی هوشمند یا تبلت شخصی میشود، در حالی که شکلگیری رفتار امن در فضای آنلاین، فرایندی تدریجی و بلندمدت است و نمیتوان آن را به سن یا ابزار خاصی محدود کرد.
کودک پیش از آنکه تلفن همراه مستقلی داشته باشد، از طریق تلویزیون، ویدیوهای اینترنتی، بازیها و شبکههای اجتماعیِ اطرافیان با دنیای رسانه در تماس است. به همین دلیل، مهارتهایی مانند پرسشگری، تشخیص درست از نادرست، اعتماد نکردن به هر محتوایی و فکر کردن پیش از کلیک کردن، باید از سالهای اولیهی کودکی و در بستر تجربههای سادهی روزانه تقویت شوند.
▪️ رویارویی با دنیای دیجیتال، بدون سپر دفاعی؟
تصور کنید تصمیم بگیریم آموزش خواندن و نوشتن را تا وقتی که بچهها آمادهی خواندنِ کتابهای قطور و سنگین شوند، به تعویق بیندازیم. یا اینکه یادگیری مفاهیم اجتماعی را تا روز قبل از سن قانونی رایدهی متوقف کنیم. بیشک چنین کاری منطقی نیست؛ ما مفاهیم پایه را از خردسالی شروع میکنیم تا ذهن کودک آرامآرام برای درک مسائل پیچیده آماده شود.
اما وقتی پای رسانه، اخبار، بازیهای ویدیویی و فضای دیجیتال به میان میآید، اغلب رویکرد متفاوتی داریم. بررسیهای اخیرِ وضعیت آموزشی نشان میدهد که آموزش مهارتهای سواد رسانهای باید از همان اولین سالهای ورود به مدرسه یا پیشدبستانی شروع شود.
اگر میخواهیم نوجوانانی داشته باشیم که در مواجهه با اخبار جعلی، کلاهبرداریهای آنلاین، افراد سودجو در شبکههای اجتماعی یا محتوای تولیدشده توسط هوش مصنوعی، فریب نخورند، نمیتوانیم تا نوجوانی صبر کنیم. آنها باید مهارتِ تفکر انتقادی را از زمانی که در حال تماشای انیمیشنهای کودکانه هستند، تمرین کنند.
▪️ چالش آموزش به کودکان خردسال
برای آموزش سواد دیجیتال به کودکان زیر ۸ سال با چالش مهمی روبهرو هستیم؛ آنها هنوز مهارت خواندن و نوشتنِ پیشرفته را یاد نگرفتهاند تا بتوانند مقالات را تحلیل کنند. از طرفی، پلتفرمهای پیشرفته یا ابزارهای هوش مصنوعی نیز برای کودکان زیر ۱۳ سال مجاز نیستند. پس چطور باید این مهارت را آموزش داد؟
خوشبختانه در این رابطه نیازی به ابزارهای پیچیده ندارید. فقط لازم است تغییرات کوچکی در الگوهای مکالمات روزمره خود شما با کودکان ایجاد کنید.
▪️ ۴ تمرین ساده برای تقویت نگاه نقادانه کودک
مربیان و والدین میتوانند از راهکارهای ساده زیر برای تبدیل کردن کودکان به مخاطبانی هوشمند استفاده کنند:
۱. آموزش ارزیابی منابع (چرا به این محتوا اعتماد کردیم؟)
هر بار که کتابی برای کودک میخوانید یا انیمیشنی برایش پخش میکنید، در یک یا دو جمله هدفتان را از این انتخاب بگویید.
مثال: «تو دربارهی فضا از من سوال کردی. من این ویدیو را برایت انتخاب کردم، چون کسی که در آن حرف میزند یک فضانورد واقعی است و میداند آنجا چه خبر است.»
با این کار کودک به مرور یاد میگیرد که به هر عکس یا ویدیویی در اینترنت قابل اعتماد نکند و انتخاب محتوا باید بر اساس «اعتبار منبع» و «تخصص» باشد.
۲. درک مفهوم بازنمایی و هویت (چطور دیده میشویم؟)
ما معمولاً در محیط خانه یا مدرسه، روی وسایل شخصی بچهها (کمد، لیوان، تبلت) برچسب یا عکسی میچسبانیم تا آنها را از سایر وسایل جدا کنیم. در دنیای دیجیتال هم همین کار را انجام دهید؛ از کودک بخواهید شکل یا نمادی را انتخاب کند که معرف شخصیت او باشد.
سپس برای مثال بپرسید: «چرا عکس مرد عنکبوتی را انتخاب کردی؟ آیا بقیه با دیدن این عکس میفهمند این کمد توست؟»
این بازی ساده، پایه و اساس درکِ «هویت دیجیتال و آواتارها» در آینده است. کودک یاد میگیرد که در فضای رسانه، هر تصویر یا نمادی قرار است پیامی درباره افراد به مخاطب بدهد و ما میتوانیم انتخاب کنیم که چطور دیده شویم.
۳. تقویت قدرت پرسشگری و درخواست مدرک (از کجا معلوم؟)
وقتی کودک در حال تماشای انیمیشن یا سرگرم بازی در گوشی است، مکث کنید و نظرش را بپرسید. وقتی او پاسخی داد، بلافاصله بگویید: «از کجا این را میدانی؟ چه چیزی دیدی یا شنیدی که باعث شد اینطور فکر کنی؟».
اگر این کار را به یک عادت تبدیل کنید، کودک متوجه میشود که هر ادعایی نیاز به مدرک و دلیل دارد. این عادت میتواند یکی از پایههای تشخیص ادعاهای بیمدرک و محتوای گمراهکننده باشد.
۴. آموزش پرسیدن ۵ سوال طلایی
سواد رسانهای یعنی خلقِ پرسش، نه صرفاً پیدا کردن پاسخ! به جای اینکه فقط شما از کودک سوال کنید، به او یاد بدهید هنگام مواجهه با هر محتوایی (بازی، کارتون، تبلیغات اسباببازی) سوالات زیر را در ذهنش مرور کند:
• این محتوا برای چه کسی است؟
• از من میخواهد چه کاری انجام دهم (یا چه فکری کنم)؟
• چرا میخواهند من آن کار را انجام دهم (یا آنطور فکر کنم)؟
• اگر کاری را که میخواهند انجام دهم، آیا خانوادهام به من افتخار خواهد کرد؟
• چه چیزی دیدم یا شنیدم که باعث شد این فکر را بکنم؟ از کجا میدانم؟
▪️ آموزش امنیت، نه القای ترس!
بسیاری از ما، فضای دیجیتال را یک تهدید وحشتناک میبینیم و میخواهیم با ترساندن کودکان یا محدود کردنهای بدون توضیح، از آنها محافظت کنیم. اما آیا ما ریاضی یا خواندن را فقط به دلیل ترس از بیسوادی آموزش میدهیم؟ خیر، ما آنها را برای «توانمند شدنِ» کودک یاد میدهیم.
سواد دیجیتال نیز نوعی مهارت زندگی است. بهجای آنکه مدام در اضطراب و ترسِ ناشی از تأثیرات اینترنت دست و پا بزنیم، بهتر است روی ایجاد «عادتهای ذهنی» تمرکز کنیم. وقتی سواد رسانهای را به کودک معرفی کنیم، او خلعسلاح نمیشود، بلکه یاد میگیرد در دنیای فناوری و دیجیتال، امنتر، آگاهانهتر و مسلطتر تصمیم بگیرد.
✍️ آزاده رمضانی
#راهنمای_والدین
برای محافظت از کودکان و نوجوانان در فضای دیجیتال، نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
برطرفسازی دو حفره امنیتی در iMessage؛ برای حفظ محرمانگی پیامها iOS را آپدیت کنید
اپل در تازهترین بهروزرسانی امنیتی خود، دو آسیبپذیری مهم در پیامرسان iMessage را برطرف کرده است. این دو حفره میتوانند محرمانگی گفتگوهای گروهی را به خطر بیندازند و دسترسی افرادی را به پیامها ممکن کنند که نباید اجازه خواندن آنها را داشته باشند.
آسیبپذیری اول باعث میشد فردی که تازه به یک گروه اضافه شده، بتواند پیامهای ارسالیِ پیش از عضویتش را بخواند؛ درحالیکه آیمسیج در حالت عادی چنین اجازهای نمیدهد. آسیبپذیری دوم خطرناکتر بود: مهاجم میتوانست از راه دور وارد گروه شود و پیامها را بخواند.
اپل هر دو مشکل را در بهروزرسانی iOS 27.2.1 و نسخههای اصلاحی سایر سیستمعاملهای خود برطرف کرده است. اگر آیفون دارید، از مسیر Settings > General > Software Update آخرین بهروزرسانی سازگار با دستگاهتان را نصب کنید. کاربران مک و آیپد هم باید دستگاههایشان را بهروز کنند.
تا پیش از نصب اصلاحیه، توصیه میشود از رد و بدل کردن اطلاعات حساس در گروههای آیمسیج خودداری کنید.
#خبر_و_تحلیل
برای دریافت جدیدترین اخبار بهروزرسانیهای امنیتی، نوشدارو را دنبال کنید:
@NooshDaroo_web
جاسوسافزارها دیگر فقط سراغ افراد بانفوذ نمیروند
برای سالیان سال، جاسوسافزارها عمدتاً سیاستمداران، خبرنگاران و مدیران بلندپایه را هدف میگرفتند؛ افرادی که به اطلاعات حساس دسترسی داشتند. اما گزارشهای تازه نشان میدهند حالا کاربران عادی (که دلیل برجستهای برای جاسوسی از زندگی آنها وجود ندارد) هم در تیررس قرار گرفتهاند.
پژوهشگران با بررسی هشدارهای امنیتی ارسالی در آیفون کاربران، به مثالهای جالبی رسیدهاند.
برای مثال، در کانادا فرزندان یک راننده اتوبوس و یک مادر خانهدار، هشدار «حمله جاسوسی» از اپل دریافت کردهاند. در استرالیا هم یک راننده لیموزین هشدار مشابهی گرفته است. هیچکدام چهرهای سرشناس یا صاحب شغلی حساس نبودهاند و حتی با افراد بانفوذ ارتباطی نداشتهاند.
آمارها این تغییر رویه را تأیید میکنند: در سال ۲۰۲۶، بهازای هر هزار بار اسکن آیفون کاربران عادی، حدود ۱٫۰۷ مورد آلودگی شناسایی شده است. ۷۵ درصد آلودگیها هم کار مجرمان سایبری بوده، نه هکرهای وابسته به دولتها. هدف آنها عمدتاً سرقت اطلاعات ورود به حسابها و رمزارزهاست.
روشهای حمله هم فراگیرتر شدهاند. مثلاً در حملاتی به نام «AdFection»، حتی نمایش یک تبلیغ آلوده در سایت یا اپلیکیشن میتواند بدون هیچ کلیکی به نفوذ جاسوسافزار منجر شود.
نتیجهگیری؟ دیگر لازم نیست معروف باشید تا اطلاعات گوشی و کامپیوترتان برای جاسوسافزارها ارزشمند باشد. بهروزرسانیهای امنیتی را عقب نیندازید، در نصب برنامهها از منابع نامعتبر احتیاط کنید و فراموش نکنید که دریافت نکردن هشدار امنیتی، تضمین سلامت دستگاه نیست.
✍️ شایان ضیایی
#امنیت_در_تلفن_هوشمند
برای افزایش سطح امنیت در گوشی هوشمند خود، نوشدارو را در ایکس دنبال کنید:
@NooshDaroo_web
هشدار امنیتی اپل به کاربران در ۱۱۰ کشور؛ اگر این هشدار روی آیفونتان ظاهر شد، آن را جدی بگیرید
اپل از روز گذشته دور تازهای از هشدارهای امنیتی را برای تعدادی از کاربران هدفگرفتهشده در ۱۱۰ کشور ارسال کرده است. این هشدار یعنی سیستمهای اپل نشانههایی دیدهاند که نشان میدهد شخص مشخصی با یک جاسوسافزار پیشرفته و هدفمند مورد حمله قرار گرفته است؛ ابزارهایی مانند پگاسوس (Pegasus) که معمولاً بسیار گراناند و برای جاسوسی از افراد مشخص، از جمله روزنامهنگاران، فعالان، سیاستمداران و دیپلماتها استفاده میشوند.
اپل در موج جدید هشدارهای جاسوسافزاری، نحوه نمایش این هشدارها را هم بهروزرسانی کرده است تا کاربر سریعتر متوجه خطر شود. حالا این هشدار فقط از طریق ایمیل یا داخل حساب اپل دیده نمیشود و میتواند مستقیماً روی صفحه قفل آیفون و داخل تنظیمات هم ظاهر شود.
در متن هشدار، اپل به کاربر میگوید که نشانههای یک حمله هدفمند با جاسوسافزار علیه آیفون او شناسایی شده و باید برای محافظت از دستگاه و اطلاعاتش اقدام کند. خود اپل تأکید میکند این هشدارها با اطمینان بالایی صادر میشوند و باید جدی گرفته شوند، هرچند دریافت آن بهتنهایی ثابت نمیکند که مهاجم حتماً موفق به نفوذ به گوشی شده است.
اگر کاربر عادی آیفون هستید، احتمال دریافت چنین هشداری بسیار پایین است. این پیام برای همه ارسال نمیشود؛ اپل فقط زمانی آن را نمایش میدهد که با اطمینان بالا تشخیص دهد خودِ آن فرد هدف یک حمله جاسوسافزاری پیشرفته بوده است؛ اما اگر چنین هشداری از اپل دریافت کردید، اول از همه آن را جدی بگیرید و این چند کار را انجام دهید:
• روی لینک یا فایل مشکوکی که در پیامها یا ایمیلهای دیگر برایتان ارسال شده کلیک نکنید.
• برای مطمئنشدن از واقعیبودن هشدار، مستقیماً وارد حساب خود در account.apple.com شوید و ببینید هشدار اپل آنجا هم نمایش داده میشود یا نه.
• آیفون و سایر دستگاههای اپل خود را به آخرین نسخه سیستمعامل بهروزرسانی کنید.
• حالت Lockdown Mode را فعال کنید تا بعضی مسیرهای رایج حمله محدود شوند.
• اگر احتمال میدهید واقعاً هدف حمله بودهاید، از یک متخصص امنیت دیجیتال یا مرکز معتبر کمک بگیرید.
#خبر_و_تحلیل
#امنیت_در_تلفن_هوشمند
هشدار مهندس آنتروپیک: نگذارید هوش مصنوعی بهجای شما فکر کند
وقتی از هوش مصنوعی استفاده میکنید، چند درصد مواقع برای بررسی صحت جوابش وقت میگذارید؟ اگر پاسختان «تقریباً هیچوقت» است، شاید درگیر «تسلیم شناختی» (Cognitive Surrender) شده باشید؛ یعنی آنقدر به هوش مصنوعی اعتماد میکنیم که دیگر زحمت بررسی پاسخهایش را به خودمان نمیدهیم!
«ادی عثمانی»، مهندس شرکت آنتروپیک و عضو تیم توسعه Claude Code، هشدار داده که واگذاری بیش از حد کارها به هوش مصنوعی ممکن است تفکر انتقادی را تضعیف کند. خودش میگوید آنقدر از ایجنتهای هوش مصنوعی استفاده میکند که تقریباً دیگر مجبور به تفکر انتقادی مستقل نمیشود!
او از مفهومی به نام «بدهی شناختی» (Cognitive Debt) میگوید: ابتدا پاسخهای هوش مصنوعی را دقیق میخوانیم، بعد فقط نگاهی به آنها میاندازیم و سرانجام حتی نمیتوانیم توضیح بدهیم هوش مصنوعی چطور به نتیجه رسیده است! درست مثل بدهی مالی که هرچه امروز بیشتر از آن فرار کنیم، ممکن است فردا هزینه سنگینتری بابتش بپردازیم.
البته عثمانی مخالف استفاده از هوش مصنوعی نیست؛ معتقد است سپردن کارها به آن تا زمانی اشکالی ندارد که نتیجه را بفهمیم، بررسی کنیم و مسئولیتش را بپذیریم.
پیشنهادش ساده است: پیش از پرسیدن سؤال، خودمان کمی به جواب فکر کنیم و پس از دریافت پاسخ، ببینیم هوش مصنوعی چه چیزهایی را درست انجام داده و چه چیزهایی را بررسی نکرده است.
عثمانی هشدار میدهد مهارتهایی که تمرین نمیکنیم، سریعتر از تصورمان ضعیف میشوند. پس شاید بهتر باشد بهجای اینکه از هوش مصنوعی بخواهیم همهچیز را حل کند، گاهی از آن بخواهیم کمکمان کند خودمان به جواب برسیم.
✍️ شایان ضیایی
#خبر_و_تحلیل
برای حفظ سلامت ذهن در دنیای هوش مصنوعی، نوشدارو را در ایکس ادنبال کنید:
@NooshDaroo_web