No me hago responsable de lo que vas a aprender.
Te voy a enseñar a explotar una de las vulnerabilidades informáticas más peligrosas del mundo ☠️
La NASA, el Pentágono... Ni los gigantes la han aguantado.
Prepárate. Dentro hilo 🧵👇
⚙️ KeyDecoder
KeyDecoder es una aplicación móvil diseñada para mostrarte cómo hacer una impresión y duplicado de tus llaves planas a partir de una foto que tengas de las llaves.
*Por eso hay que tener cuidado con las fotos que hacemos*
https://t.co/uSnNGAmUOI
Explicación del funcionamiento de la vulnerabilidad CVE-2023-38831, que permite insertar código dentro de cualquier archivo dentro de un winrar, lo que permite a un atacante poder ganar acceso remoto a nuestra máquina. #hackingetico#ciberseguridad#nmap#linux#winrar
¿Te interesa que los alumnos de tu Universidad o Bachillerato tengan una experiencia inmersiva en las áreas de ataque y defensa de la Ciberseguridad? 🛡
¡Registra a tu escuela en nuestro encuentro CyberWarriors!
Más información https://t.co/T3oztbg1ql
#Womcy#Tandem
Microsoft tiene previsto eliminar el soporte para los protocolos obsoletos TLS 1.0 y 1.1 a nivel de sistema operativo
El soporte se eliminará primero en las versiones de Windows 11 Insider Preview y después en las versiones estables del sistema operativo
https://t.co/kwHY0PZoHn
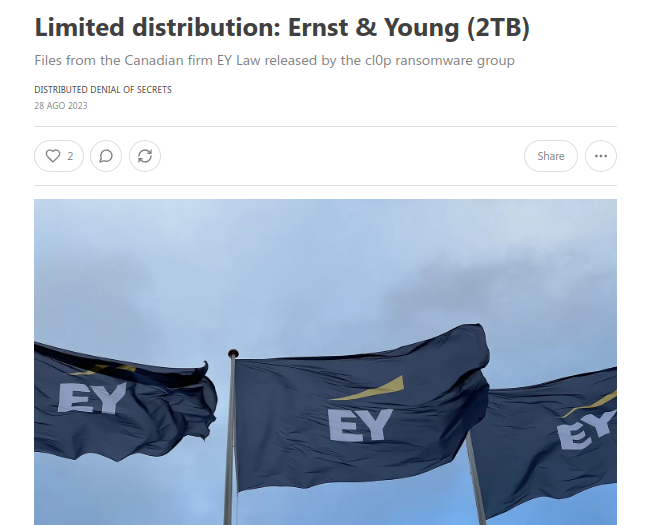
⚠️Alerta: Presuntamente filtrados 2 TB de archivos de Ernst & Young, empresa multinacional y de las más importantes firmas de servicios profesionales del mundo, publicados por el grupo de ransomware Cl0p. Los datos solo están a disposición de periodistas e investigadores.
Google ha lanzado una herramienta para comprobar si tú email se ha filtrado en la DarkWeb. Se entra desde aquí: https://t.co/UyozGDHUTS y pulsando en el botón de "Informe sobre DarkWeb" nos dirá el sitio en el que se robó el dato. #eCrime
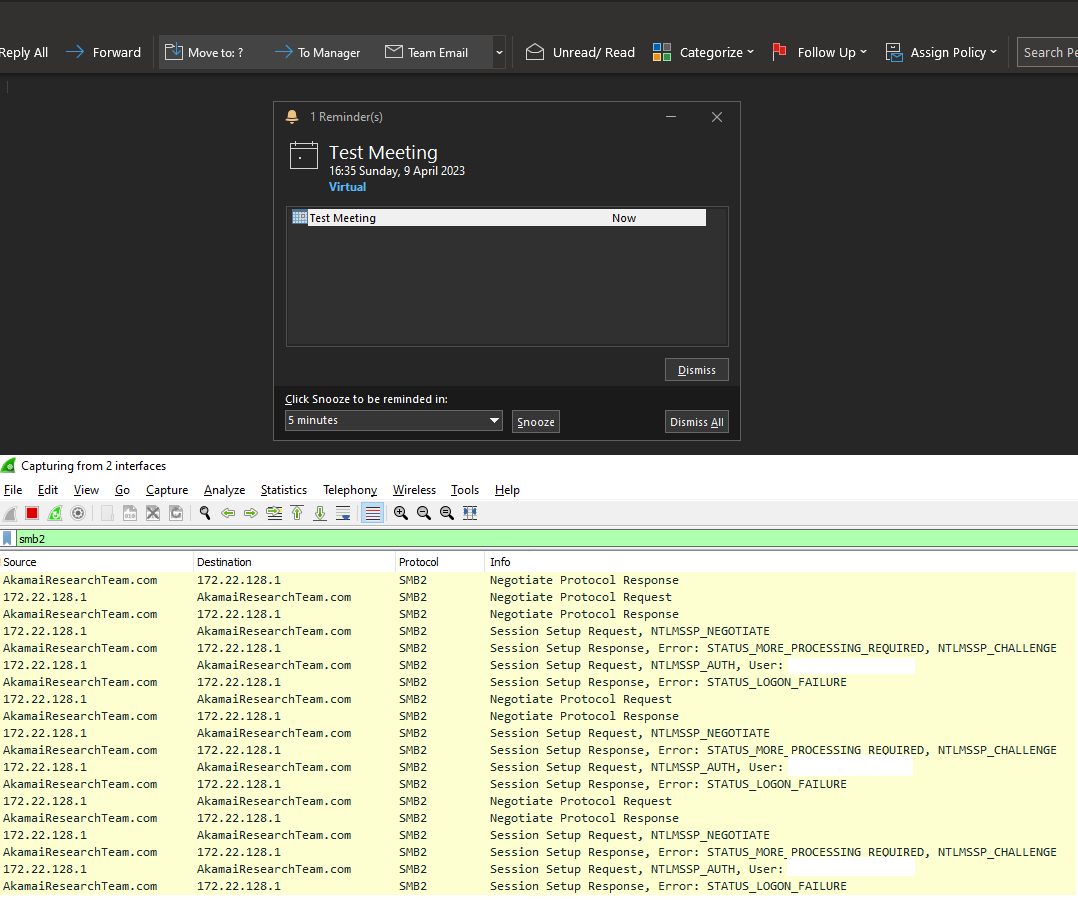
Remember that 0-click Outlook vulnerability with a custom sound leading to NTLM theft?
Akamai researchers found a way to bypass the patch to it.
In our write-up, see how adding a slash allowed for a bypass.
https://t.co/eO121SaZur