la mejor forma de aprender sobre agentes es hacer uno.
un proyecto para arrancar:
crear un agente que busque oportunidades laborales según tu perfil.
podés construirlo de a poco e incorporar un concepto en cada paso. apoyate en Claude para implementarlo y pedile que te explique qué hace cada parte antes de avanzar.
1) primero, una llamada al modelo
> pasale tu CV y una oferta copiada a mano. pedile que compare los requisitos con tu experiencia y explique si encajás. acá estás probando si puede resolver la parte central del problema.
2) separá instrucciones y contexto
> las instrucciones definen cómo trabajar: “no inventes información y señalá los requisitos que no cumplo”. el contexto es lo que necesita saber: tu experiencia y preferencias, como trabajar remoto desde X lugar, etc.
3) creá las tools
> para encontrar ofertas actuales, necesita consultar información externa en la web. creá funciones para buscar ofertas y leer publicaciones. exponelas al modelo como tools, con una descripción de qué hacen y qué parámetros reciben.
4) cerrá el loop
> devolvé el resultado de cada tool al modelo para que decida el siguiente paso: consultar otra página, cambiar la búsqueda o responder.
podés usar el Agents SDK de OpenAI para manejar este ciclo.
5) agregá límites y revisá los resultados
> configurá en código un límite de turnos y restringí las acciones disponibles. buscar ofertas no implica tener permiso para enviar tu CV.
probalo con publicaciones reales y revisá las recomendaciones cumplen los criterios que definiste. guardá los casos donde falla para repetirlos después de cada cambio.
con esto ya practicás modelo, instrucciones, contexto, tools y loop mientras construís algo que podés usar.
más adelante podés sumar evals para medir si los cambios mejoran los resultados, o subagentes que investiguen distintas empresas en paralelo.
son formas de extender el proyecto cuando ya tengas la base funcionando.
Quiero ser claro, muy claro en algo. Gestionar ciberseguridad no es para cualquiera. Menos en estos escenarios donde hay que saber mucho de lo actual y mucho de lo viejo para entender como llegamos hasta acá. La trayectoria es fundamental. Los playbooks son importantes pero ninguno refleja escenarios actuales en donde la decisión hay que tomarla en el momento con las cartas que tenes en la mesa. La presión de la sociedad y comunidad sobre la ciberseguridad en el estado y sus políticas de seguridad informática son válidas y correctas. Coincido. Lo incorrecto es que no ejerzan la misma presión sobre las entidades privadas. Estás también manejan sistemas críticos y datos de millones de personas y requieren también disponibilidad, confidencialidad e integridad tal como nos indica la ISO 27001. Que también tienen sus propios sistemas legacy e infraestructuras que quizás no están up to date ni tampoco están con el personal necesario. Me refiero a nivel mundial. Dicho esto, hoy vemos que los tres pilares juntos a veces no van a poder ir más de la mano, con lo cual prefiero preservar integridad y luego confidencialidad (en este orden) para una posterior disponibilidad. Nadie es capaz de jugarse ni decir su forma de pensar y actuar. Solo criticar desde un sillón sin haber gestionado nada jamás. La suma de CVE críticos como nunca antes es gracias a la IA y a personas con mucho tiempo libre. Qué otros no tenemos ni aunque pudiéramos comprarlo. El problema no es PHP, no es la IA, no es Node.js, no son los TLS, no son los headers. Ni la solución a todo es parchear si un sistema tiene fallas en su lógica o su infra está mal pensada en la arquitectura. O la elección de tecnología se hace sin ver el EOL de cada pieza que lo compone de hardware y software. Es fundamental estudiar constantemente como quien hace ejercicios. Es fundamental el networking con colegas y compartir información y puntos de vista. Es fundamental también saber, porque esto a mi entender no empezó y es una pandemia de CVE donde tampoco (y acá los atiendo de a uno); sabemos si los parches que se aplican de emergencia por más firmados que estén no tienen nuevas fallas o código malicioso que se aplica de manera masiva gracias al pánico que genera el score de cada CVE y los videos con las PoC de los supuestos exploits. Con esto no niego sobre las vulnerabilidades, con esto no estoy en contra de parchear solo me cuestiono, ¿no estamos dando algún paso en falso ante la velocidad en que suceden las cosas en pos de evitar algo, cultivando algo peor? Las nuevas generaciones siguen sin saber por dónde comenzar a estudiar, pregunta que hacen mil veces, cuando le decís que empiecen por lo viejo salen corriendo. Cuando les decís que el camino es largo les da pánico. Creen que como la IA rompe todo también lo arregla. Solo quedamos los sysadmin de siempre que empezamos arreglando nuestras compus y programando hace décadas y llegamos hasta acá. Es mi punto de vista. Leo el de ustedes. Gracias.
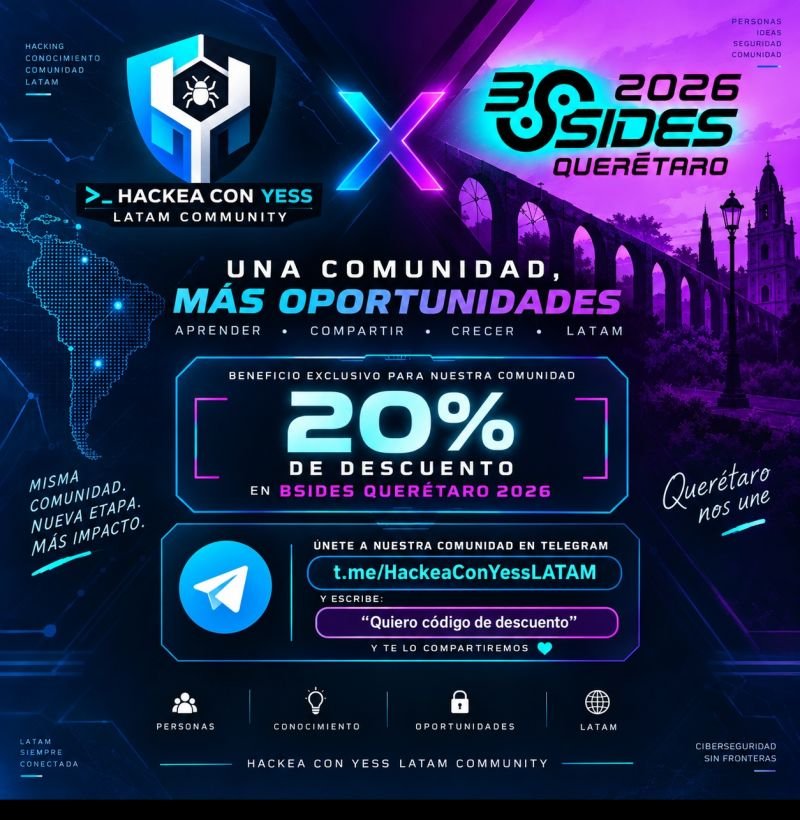
🚀 ¡Hoy hacemos oficial Hackea con Yess LATAM Community! 🌎
Una comunidad que se transforma y cuya nueva identidad fue elegida por ustedes.
Y arrancamos con beneficios 🔥: 20% de descuento para BSides Querétaro 2026
Únete 👉https://t.co/IBql2ICRcU
¡Gracias, @BSidesQueretaro !
Ya esta funcional la pagina de la academia de binary gecko de reversing
https://t.co/knkcGNNgSI
Pueden bajarse el desafio de alli y intentar solucionarlo para lograr entrar a la segunda version del curso gratuito
Segundo encuentro de @OWASP Buenos Aires! 🐝 🇦🇷
La Hack & Beer con Juice Shop fue un éxito. Gente disfrutando y aprendiendo en equipo.
También celebramos los 25 años de OWASP! 🎂🥂
Gracias a https://t.co/4kHQB50Rxo y a @InfoSecMap por el apoyo.
Video recap 👇🏽
#OWASP
Kali Linux 2026.2 Release (GNOME 50, KDE 6.6, Helper Scripts, APT Formats & VM Boot Tweaking): It’s the final week of Q2, and Kali Linux 2026.2 is here - right on schedule ;) We have been heads down since our last release, and we are ready to share what… https://t.co/kv4knEBCQs
Mañana charla del capítulo @HackerOne México con nuestro invitado @red_darkin contándonos de un SSRF en HackerOne, quieres saber más, no te la pierdas: https://t.co/LknYwNFPlO
España: Cibercriminales hackean un organismo público y exigen rescate en Bitcoin.
Un ataque de tipo ransomware afectó el lunes 26 de enero pasado a la administración municipal de Sanxenxo, en la provincia de Pontevedra, dejando miles de archivos internos cifrados y paralizando gran parte de la actividad administrativa durante varias horas. https://t.co/c8YxeltKek
A snapshot from late Oct: InfoSecMap + @OWASP at @Ekoparty in #BuenosAires, #Argentina 🇦🇷
We joined #LATAM leaders to amplify #AppSec, support the community, and connect with hundreds of participants. Huge thanks to #OWASP for the invite!
Recap video below! 🎥 👇🏽
#InfoSec