حلقة جديدة أشرح فيها أفضل الطرق لصناعة المحتوى بالذكاء الاصطناعي، أرجو أن تجدوا فيه الفائدة:
00:00 المقدمة
00:20 الفرق بين نماذج التوليد ونماذج الأكواد
04:56 استعراض منصة fal
06:19 ربط fal مع ChatGPT وCodex
07:53 إنشاء مراجع بخمسة نماذج مختلفة
09:43 استعراض Higgsfield والربط معها
10:43 التكلفة الحقيقية لصناعة المقاطع وكيف تقللها
12:04 تعديل الفيديو باستخدام Seedance 2.5
13:09 إنتاج إعلان باستخدام Blender والمراجع
19:24 موشن جرافيكس يشرح Blender
21:20 موشن جرافيكس يشرح الاقتصاد الجزئي
23:57 إنشاء دليل للدراسة باستخدام Claude
24:27 تحميل Blender وربطه عبر MCP
25:06 الخلاصة
نصيحة لا تزعلوا المبرمجين …
ضربة قوية لـ Adobe و Microsoft
مهندس برمجيات أمريكي اسمه براندون توماس قرر ينتقم من اشتراكات أدوبي ومايكروسوفت…
استخدم الذكاء الاصطناعي وبنى نسخ مفتوحة المصدر مشابهة لحزمة Adobe كاملة، بالإضافة لبرامج Office
البرامج مكتوبة من الصفر بلغة Rust، مجانية 100%، وتشتغل على ويندوز وماك ولينكس.
حزمة Adobe:
•PhotoCraft (بديل فوتوشوب)
•FilmCraft (بديل بريمير)
•VectorCraft (بديل إليستريتور)
•LightCraft (بديل لايتروم)
•EffectCraft (بديل أفتر إفكتس)
•DesignCraft (بديل إن ديزاين)
•PdfCraft (بديل أكروبات)
حزمة Office:
•WordCraft (وورد)
•GridCraft (إكسل)
•DeckCraft (باوربوينت)
الـ Office في مرحلة (ألفا) وما جاهزة للشغل الاحترافي الكامل، لكنها بتطور بسرعة وتدعم ملفات PSD و DOCX و XLSX الأصلية.
الرابط: https://t.co/cHJtO7RGZP
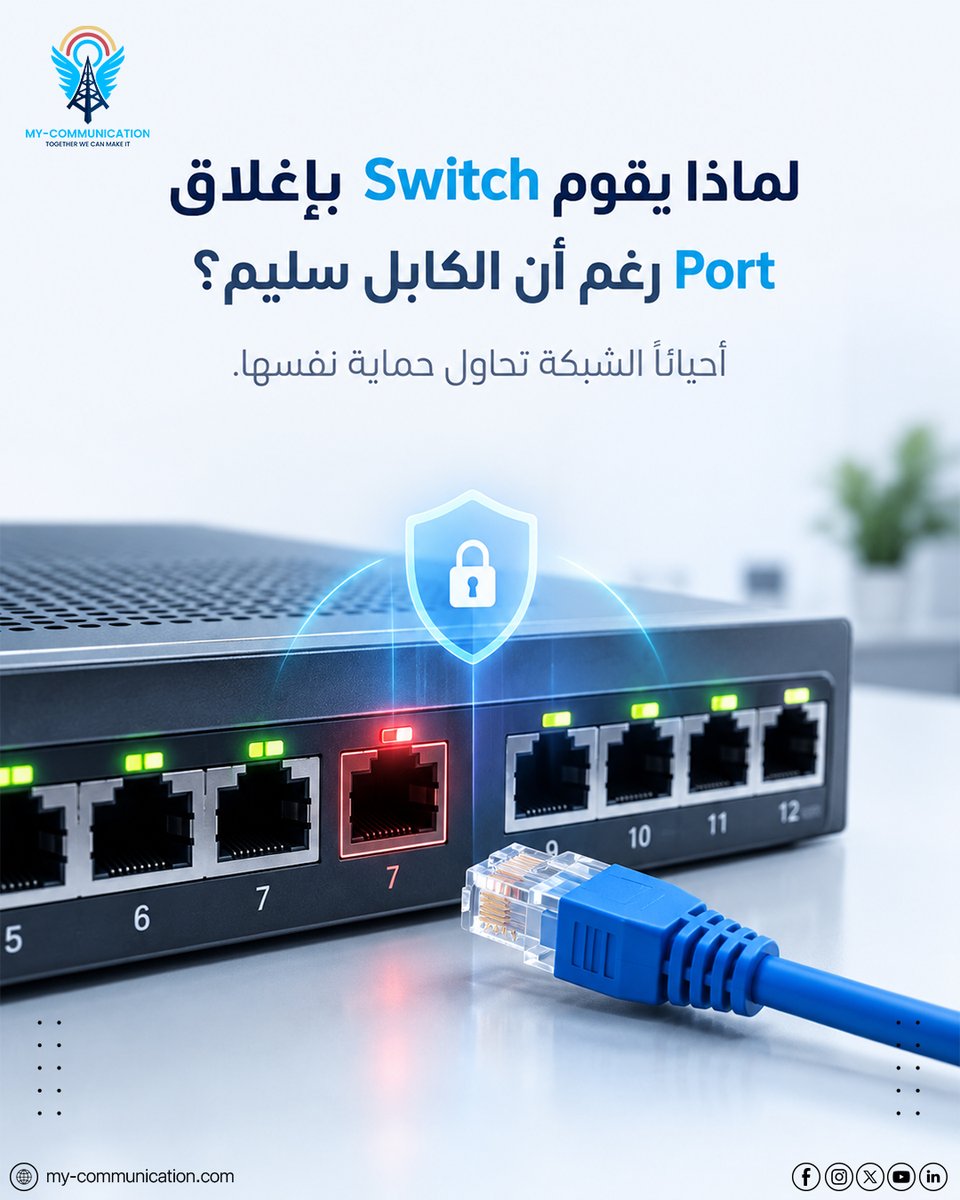
سلامة الكابل تعني أن الاتصال الفيزيائي ممكن يكون سليم، لكنها لا تعني أن الترافيك آمن أو أن إعدادات الشبكة صحيحة.
على أجهزة Cisco، ممكن المنفذ يدخل بحالة err-disabled لما يكتشف الـSwitch مشكلة تستدعي تعطيله.
1. BPDU Guard — اكتشاف Switch غير متوقّع
إذا كان المنفذ مخصصًا لجهاز End Device ومفعّل عليه BPDU Guard، ثم استقبل BPDU من Switch آخر، ممكن يتم تعطيله لمنع جهاز غير متوقّع من التأثير على الـSpanning Tree.
2. Port Security — مخالفة سياسة عناوين MAC
إذا تجاوز المنفذ عدد عناوين MAC المسموح بها، أو ظهر عنوان مخالف للقواعد المحددة، فقد يعطّل الـSwitch المنفذ، حسب إعدادات الـViolation Mode.
3. UDLD — مشكلة في اتجاه نقل البيانات
خصوصًا على وصلات Fiber، قد يكتشف UDLD أن الاتصال يعمل باتجاه واحد فقط. تعطيل المنفذ في هذه الحالة يساعد على منع مشاكل مثل تكوين مسارات Layer 2 غير آمنة.
4. Link Flapping أو EtherChannel Misconfiguration
إذا كان الاتصال يتبدّل باستمرار بين Up وDown، أو كانت إعدادات تجميع الروابط غير متوافقة بين الطرفين، فقد يضع الـSwitch المنفذ في err-disabled، بحسب السبب والمنصة والإعدادات.
كيف تعرف السبب الحقيقي؟
على Cisco IOS، ابدأ بفحص حالة المنفذ والسجلات:
show interfaces status
show logging
show errdisable recovery
المسار التشخيصي:
Port Down → Check Status → Read Logs → Identify Cause → Fix Root Problem → Recover Port
انتبه: ليس كل منفذ متوقف في حالة err-disabled؛ فقد يكون إداريًا مغلقًا، أو فاقدًا للـLink، أو في حالة Blocking بسبب STP. ولكل حالة تشخيص مختلف.
الخلاصة: الكابل السليم لا يضمن أن المنفذ سيبقى فعالًا. أحيانًا يكون تعطيل المنفذ إجراءً وقائيًا، والحل الصحيح هو معرفة السبب ومعالجته قبل إعادة تشغيل المنفذ.
إذا أفادتك، شاركها مع شخص يعمل في الشبكات.
#Networking #CCNA
@Ao6K7Bl5wj8GS95 الفيديو قديم، ومدير منفذ صرفيت نفى رسميًا مرور شاحنة السلاح عبر المنفذ. لا تجعلوا إعادة نشر مقطع قديم دليلًا على اتهام لم يُثبت؛ العبرة بالأدلة الموثقة لا بالتكرار.
NAT ليس Firewall — ما الفرق بين الاثنين؟
كتير ناس بتعتقد إن الراوتر صار يحمي الشبكة لمجرد إنه يستخدم NAT، لكن هون في فرق أساسي لازم نفهمه.
NAT وظيفته ترجمة العناوين، أما Firewall فوظيفته تطبيق سياسات السماح والمنع على حركة الشبكة.
1. شو بيعمل NAT؟
لما جهاز داخلي عنوانه 192.168.1.10 يتصل بالإنترنت، الـNAT ممكن يغيّر عنوان المصدر إلى عنوان الـPublic IP الخاص بالراوتر.
مثال:
192.168.1.10 → Router (NAT) → Public IP → Internet
ومع PAT، ممكن عدة أجهزة تشارك عنوان Public IP واحد، باستخدام أرقام منافذ مختلفة لتمييز الاتصالات.
2. شو بيعمل Firewall؟
الـFirewall بيفحص الترافيك وفق قواعد أمنية، مثل:
مين مسموح له يتصل بمين؟
أي بروتوكولات ومنافذ مسموحة؟
هل الاتصال جديد أو جزء من جلسة مسموح فيها؟
هل لازم نمنع الترافيك أو نسمح فيه؟
مثلاً، ممكن تسمح للموظفين بالوصول إلى HTTPS على الإنترنت، وتمنع الاتصالات غير المصرّح فيها إلى خوادم داخلية.
3. ليش NAT لحاله مش حماية كافية؟
صحيح إن NAT ممكن يخفي العناوين الداخلية، وإن بعض أنواع NAT ما بتسمح بمرور الاتصالات الواردة غير المرتبطة بتعيين أو جلسة موجودة.
لكن هاد مش بديل عن سياسة Firewall واضحة. إخفاء عنوان الجهاز لا يعني فحص الترافيك أو اتخاذ قرار أمني بشأنه.
مثلاً، إذا أنشأت Port Forwarding إلى خادم داخلي، فأنت عم تسمح بتوجيه اتصالات واردة إليه؛ وهون لازم تكون قواعد الوصول والحماية مضبوطة بشكل صحيح.
الخلاصة:
NAT = ترجمة عناوين ومنافذ.
Firewall = تطبيق سياسات أمنية على الترافيك.
ممكن الجهاز نفسه ينفّذ الوظيفتين، لكنهما وظيفتان مختلفتان. لا تعتمد على NAT وحده لحماية شبكتك.
إذا أفادتك، شاركها مع شخص عم يتعلّم Networking.
#Networking #CyberSecurity
مصادر مجانية فعلًا تستحق الحفظ في الأمن السيبراني لعام 2026 💡
إذا كنت تتعلم الأمن السيبراني أو تبغى تطور نفسك في تخصص معين، جمعت لكم مجموعة من المصادر اللي أشوفها مفيدة فعلًا
قسمتها حسب التخصص
🔻 الأساسيات
🔷 Cisco – Introduction to Cybersecurity
مناسب جدًا للي يبدأ من الصفر في الأمن السيبراني.
https://t.co/bPqSSjJydS
🔷 OverTheWire – Bandit
ممتاز لتعلم Linux والـ Command Line بشكل عملي.
https://t.co/Usp5mTn3PS
🔻 SIEM & Security Operations 🔵
🔷 Microsoft Sentinel – Skill-up Training
https://t.co/rpyi9csaDS
🔷 Splunk – Free Training
دورات مجانية في Splunk وSecurity Operations وDetection Engineering.
https://t.co/RkYDYW4hI2
🔷 IBM QRadar SIEM Foundation
مسار ممتاز لتعلم QRadar والـ Events والـ Offenses والـ Rules والتحقيقات.
https://t.co/svWjkxiGmE
🔷 Elastic Security
مفيد لتعلم Detection Rules، Alerts والتحقيق في الأحداث الأمنية.
https://t.co/P9w1S5DHxv
🔷 Wazuh
ممتاز إذا ودك تبني SIEM Lab كامل وتطبق بنفسك.
https://t.co/HwheCm4W5O
🔷 FortiSIEM Training
تدريب رسمي من Fortinet على FortiSIEM.
https://t.co/ORsMHbdF0H
🔻 Detection Engineering & Threat Hunting
🔷 MITRE ATT&CK
مرجع أساسي لفهم Tactics & Techniques وربطها بالـ Detection.
https://t.co/AUPDILqEAr
🔷 Sigma Rules
https://t.co/reZNoYVHvz
🔻 Web Security & Penetration Testing 🔴
🔷 PortSwigger Web Security Academy
من أقوى المصادر المجانية، وفيه Labs عملية على SQL Injection وXSS وSSRF وAPI Security وغيرها.
https://t.co/C73IjTvW0j
🔷 Hack The Box Academy
مفيد للـ Pentesting وActive Directory وLinux وWeb Security.
https://t.co/ZvIgC6EPOT
🔷 OWASP Top 10:2025
مرجع مهم لأي شخص يعمل في Application Security أو Web Security.
https://t.co/bTAMKUDATJ
🔻 Cybersecurity GRC 🟣
🔷 NCA Cybersecurity Toolkits 🇸🇦
من أكثر المصادر العملية، وفيه Templates للسياسات والإجراءات والمخاطر والتدقيق وغيرها.
https://t.co/rsohNhVDpy
🔷 NCA Implementation Guidelines 🇸🇦
مفيدة لفهم كيفية تطبيق متطلبات وضوابط NCA بشكل عملي.
https://t.co/L2QTj13l3Q
🔷 NIST RMF Courses
دورات Self-Guided مجانية في Risk Management، Security Controls، Assessment وControl Baselines.
https://t.co/EHiBoIEzxP
🔷 NIST Cybersecurity Framework 2.0
مرجع ممتاز في Governance، Risk Management، Profiles وGap Assessment.
https://t.co/p2v7Wctzoy
🔷 CIS Controls v8.1
مفيد لفهم الضوابط الأمنية وترتيبها بشكل عملي حسب الأولوية.
https://t.co/mFq84XYi0p
🔻 Cloud Security
🔷 AWS Security Training
مسارات مجانية في IAM، Cloud Security وSecurity Governance.
https://t.co/S5fA1X5KCt
🔷 Google Cloud – Security Engineer Path
مسار في IAM، Cloud Security وSecurity Operations.
https://t.co/eC0Dp9EwBf
🔷 Microsoft Security Learning
مصادر مجانية في Identity، Microsoft Defender، Sentinel وCloud Security.
https://t.co/1j47GiwZVQ
🔻 AI Security & AI Governance
🔷 OWASP GenAI Security Project
مفيد لفهم مخاطر LLMs وAI Applications مثل Prompt Injection وExcessive Agency.
https://t.co/IAXbYucRG2
🔷 NIST AI Risk Management Framework
مصدر ممتاز للي مهتم بـ AI Governance وAI Risk Management.
https://t.co/j6fGGWYdux
ده الفيديو رقم 9 من سلسلة في الانترفيو مع حسام
وفيديو اليوم بعنوان
عن ال FHRP
بدأنا كورس المبتدئين من مستوى صفر
CCNA Online Course
وشرحنا محاضره واحدة فقط مقدمه عن مجال ال IT
شرفنا أول محاضرتين مجانا من هنا
https://t.co/wsyUwVgyRg
#CCNA#CCNP#VLAN
#Spanning_tree
Vlan ده الفيديو رقم 7 من سلسلة ال
وفيديو اليوم بعنوان
ايه هي ال Management VLAN
كورس المبتدئين من مستوى صفر
🧑🎓CCNA 200-301
📅 المواعيد: الأحد والخميس
🕗 من 8:15 لـ11 مساءً بتوقيت القاهرة 🇪🇬
شرفنا أول محاضرتين مجانا من هنا
https://t.co/wsyUwVg11I
#CCNA
#CCNP
#VLAN
#Spanning_tree
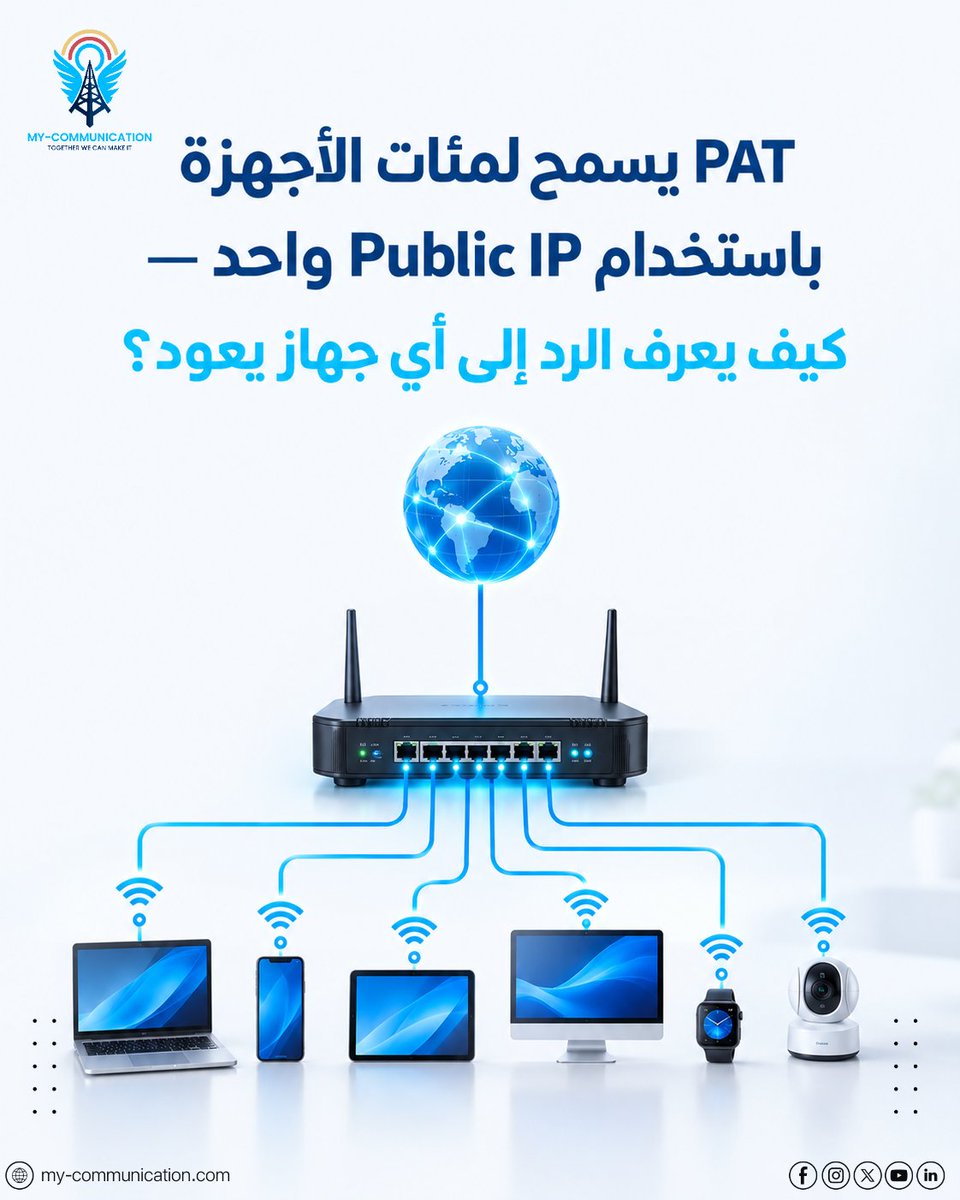
PAT يسمح لمئات الأجهزة باستخدام Public IP واحد… طيب كيف يعرف الـRouter الرد يرجع لأي جهاز؟
تخيّل عندك شبكة داخلية:
PC1 → 192.168.1.10
PC2 → 192.168.1.20
PC3 → 192.168.1.30
وكلهم يطلعون للإنترنت باستخدام Public IP واحد:
192.168.1.x
↓
Router
↓
203.0.113.10
لو كل الأجهزة تستخدم نفس الـPublic IP…
كيف يعرف الـRouter أي Reply يرجع لـPC1 وأي Reply يرجع لـPC2؟
هون يأتي دور PAT — Port Address Translation.
PAT لا يعتمد فقط على الـIP Address.
بل يستخدم Port Numbers لتمييز الـConnections.
مثلاً:
PC1
192.168.1.10:50001
↓
203.0.113.10:40001
وبنفس الوقت:
PC2
192.168.1.20:50002
↓
203.0.113.10:40002
الاثنان يستخدمان نفس الـPublic IP:
203.0.113.10
لكن كل Connection أخذ Source Port مختلف.
الـRouter يحتفظ بجدول Translation:
Inside Local Inside Global
192.168.1.10:50001 → 203.0.113.10:40001
192.168.1.20:50002 → 203.0.113.10:40002
لما يرجع Reply:
Internet
↓
203.0.113.10:40001
↓
Router
الـRouter ينظر إلى الـNAT/PAT Table:
40001 → 192.168.1.10:50001
فيعرف بالضبط أين يرسل الـPacket.
أما:
203.0.113.10:40002
فتتحول إلى:
192.168.1.20:50002
وهكذا يستطيع عدد كبير من الأجهزة مشاركة Public IP واحد، طالما توجد Ports متاحة وConnection Tracking مناسب.
إذا السر وين؟
ليس بالـPublic IP وحده.
الـPAT يعتمد على:
IP Address + Port Number + Connection State
وفي التطبيقات العملية قد يتابع الـRouter معلومات إضافية عن الـFlow، مثل البروتوكول والـDestination حسب آلية الـNAT المستخدمة.
الخلاصة:
NAT يغيّر العناوين.
أما PAT فيضيف فكرة مهمة جدًا:
نفس الـPublic IP + Ports مختلفة = Connections مختلفة.
ولهذا يستطيع:
100s of Devices
↓
One Public IP
↓
Internet
والـRouter يعرف كل Reply لمين يرجع.
إذا أفادتك، شاركها مع شخص يتعلم Networking.
#Networking #CCNA