92% امتثال. 24 خطر مُعالَج. 128 مهمة في وقتها.
ليست أرقاماً تقديرية —
هذه لوحة تحكم حقيقية من منصة Security Edge GRC.
كل بيانات الحوكمة والمخاطر والامتثال في مكان واحد،
تتابعها لحظة بلحظة، وتتخذ قراراتك بثقة.
مصممة للمؤسسات السعودية —
متوافقة مع NCA وSAMA وPDPL وISO 27001.
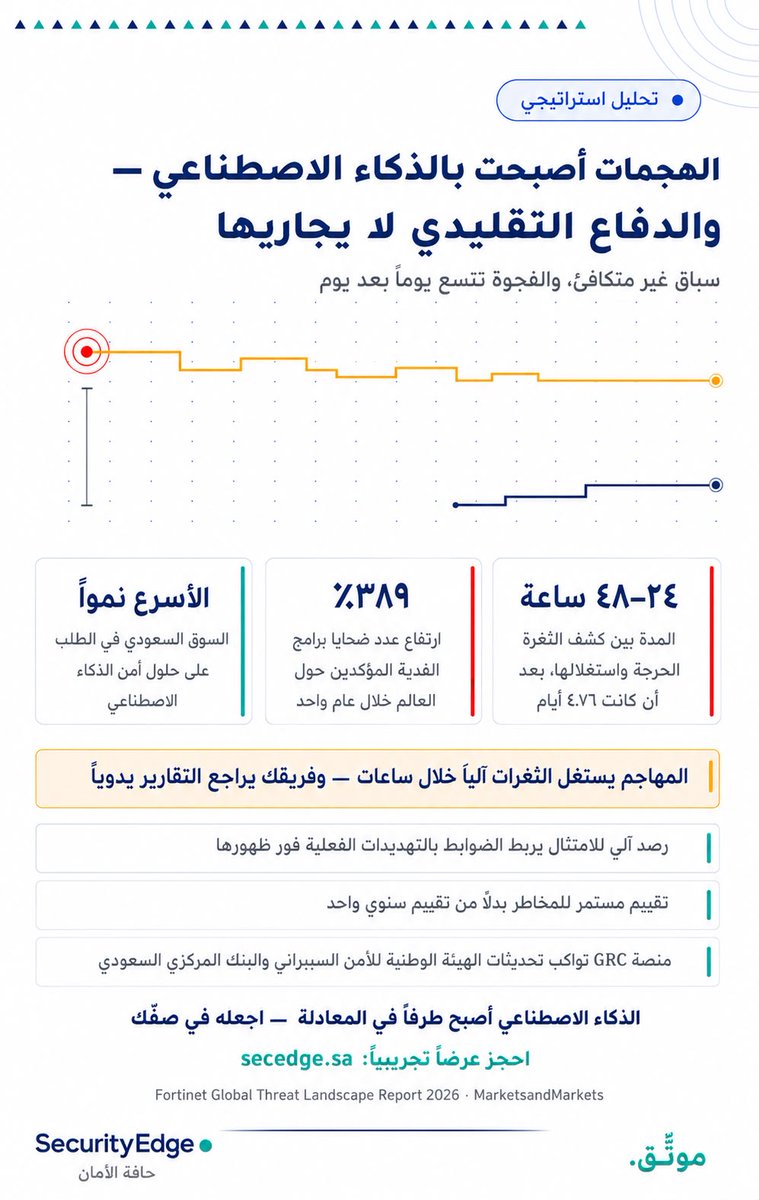
الهجمات الإلكترونية تتطور بالذكاء الاصطناعي — والدفاع التقليدي لم يعد كافيًا.المؤسسات التي تعتمد على الاستجابة بعد وقوع التهديد تتحرك متأخرة.
الحماية الفعالة تبدأ بالرصد المستمر والتقييم الاستباقي للمخاطر.حوّل الذكاء الاصطناعي من تهديد إلى ميزة دفاعية. 🛡️#Cybersecurity#AI#GRC
الملخص الأسبوعي | ٤–١٠ يوليو ٢٠٢٦
استغلال فعلي لثغرة BlueHammer، وانضمام SharePoint إلى قائمة CISA، واكتشاف حزم npm خبيثة مرتبطة بـ Lazarus، مع تصحيحات حرجة لـ BeyondTrust وLinux. محليًا، فتحت الهيئة الوطنية للأمن السيبراني باب المرئيات لإرشادات أمن الذكاء الاصطناعي.
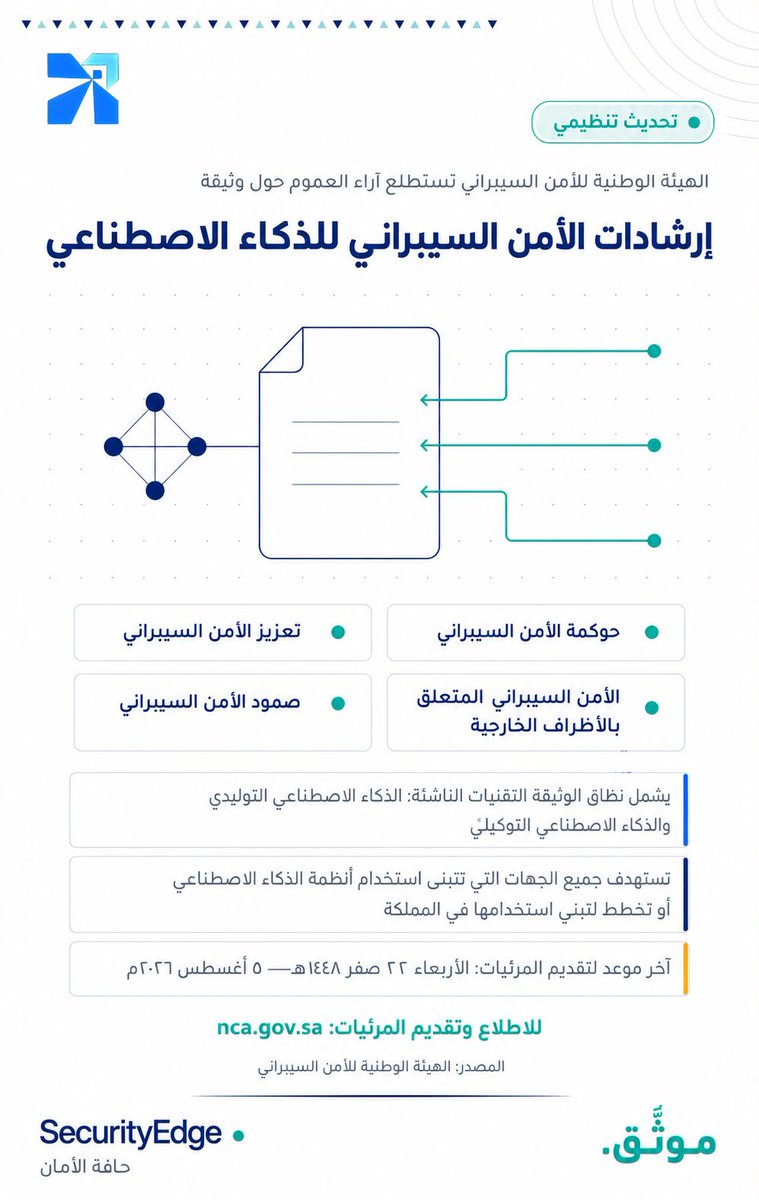
الهيئة الوطنية للأمن السيبراني تستطلع آراء العموم حول وثيقة “إرشادات الأمن السيبراني للذكاء الاصطناعي” — بنطاق يشمل الذكاء الاصطناعي التوليدي والتوكيلي.
آخر موعد لتقديم المرئيات: ٢٢ صفر ١٤٤٨هـ — ٥ أغسطس ٢٠٢٦م عبر https://t.co/Fb5oxMXlpa
https://t.co/EhOZBu3mAX
⚠️ CVE-2026-45659 (8.8) في SharePoint الآن ضمن كتالوج CISA للاستغلال الفعلي. حساب Site Member عادي (بدون صلاحيات إدارية) كفاية لتنفيذ أوامر عن بُعد.
✅ حدّث فورًا (تحديثات مايو متاحة)
✅ راقب ASPX الجديدة
#الأمن_السيبراني#GRC
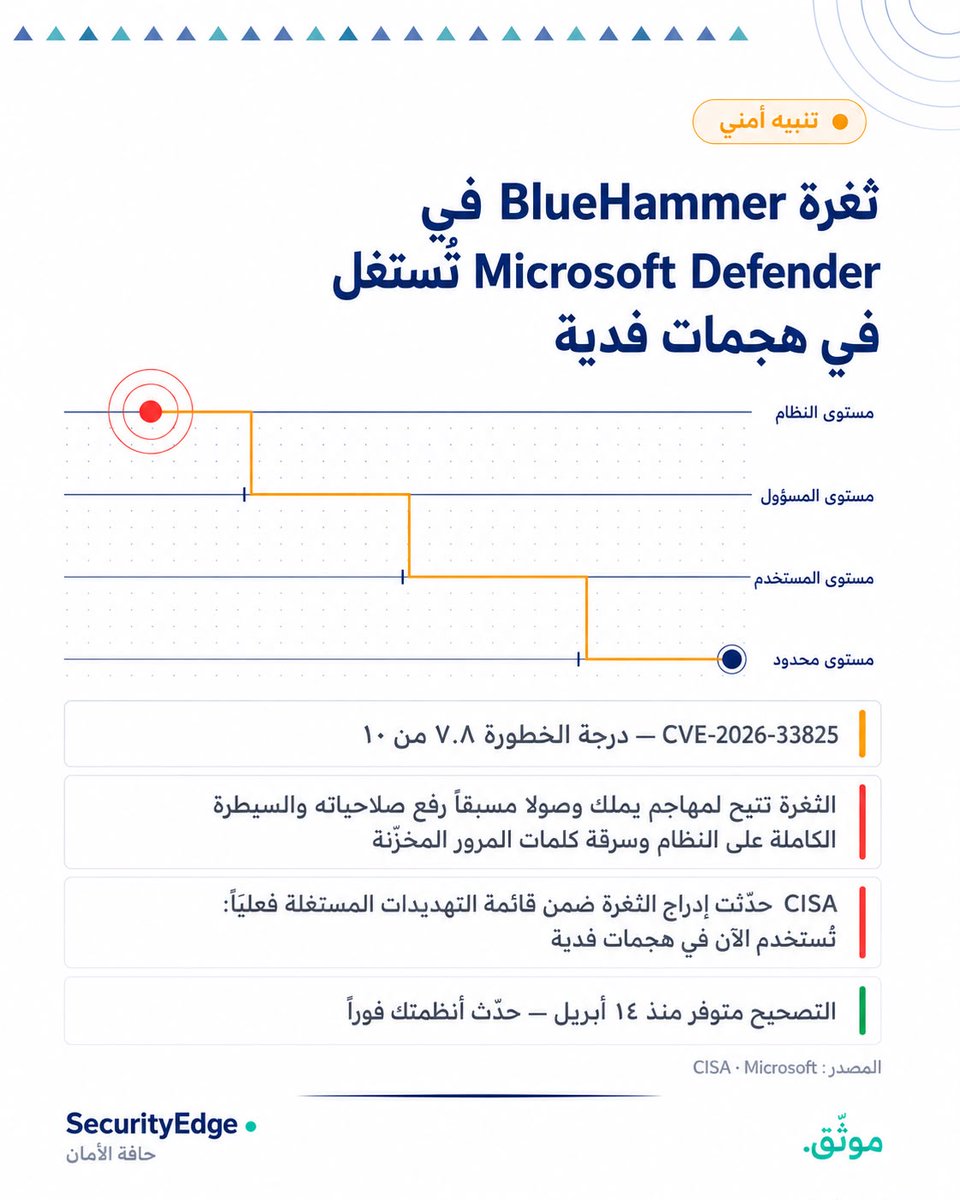
تحذير | Microsoft Defender نفسه أصبح ثغرة 🔓
CVE-2026-33825 بتسمح لأي مهاجم يملك وصولاً بسيطاً إنه يرفع صلاحياته لأعلى مستوى في النظام — وتصل لكلمات المرور مباشرة.
CISA أكد�� استخدامها الآن في حملات فدية فعلية ⚠️
التحديث موجود من 14 أبريل، تأكد إنه وصل لكل جهاز وخادم عندك.
واتساب يختبر ميزة جديدة: شاشة تحذيرية تظهر قبل فتح أي محادثة مع رقم غير محفوظ 📲
بتوضحلك:
🌍 بلد الرقم
👤 هل هو محفوظ لديك
👥 هل فيه مجموعات مشتركة بينكم
⚠️ تحذير من الاحتيال
وممكن تلغي المحادثة من غير ما الطرف التاني يعرف.
المصدر: WABetaInfo · Meta
#CyberSecurity#GRC
ISO 27001 مش شهادة للديكور — هي دليل إن مؤسستك تدير أمن المعلومات بمنهجية حقيقية.
لكن قبل التقدم للشهادة، لازم تعرف أين تقف.
Assessment يكشف فجواتك قبل المدقق. Business Continuity يضمن إنك ما تتفاجأ بالأزمات.
اعرف وضعك — قبل ما يُقرَّر عنك.
#ISO27001#الأمن_السيبراني
٩١٪ من الاختراقات سببها موظف ما تلقّى التدريب الكافي — مش ضعف في الأدوات.
Security Awareness مش محاضرة سنوية. هي ثقافة — وثقافة تحتاج بنية تعليمية مستمرة.
منصة LMS من Security Edge تحوّل موظفيك من ثغرة محتملة إلى خط دفاع حقيقي.
#SecurityAwareness#LMS#CyberTraining
أمن سيبراني بدون وثائق = مبنى بدون أساس.
قد يبدو متماسكًا — حتى تجيء أول هزة.
إذا ما تعرف كم سياسة م��ثّقة وصحيحة ومحدّثة تملكها مؤسستك — فهذه هي المشكلة.
الامتثال يبدأ بالورقة الصحيحة، قبل أي أداة أو تقنية.
#CyberGovernance #Documentation #الأمن_السيبراني #NCA #SAMA
البنوك والمؤسسات المالية تواجه تحديًا مزدوجًا بين SAMA CSF وNCA ECC ⚠️
عدم الامتثال لا يعني غرامات فقط… بل مخاطر قانونية وفقدان الثقة.
في Security Edge نساعد المؤسسات على بناء امتثال موحد وأكثر كفاءة.
#SAMA#Compliance#CyberGovernance#الأمن_السيبراني
معظم المؤسسات تكتشف نقاط ضعفها بعد فوات الأوان ⚠️
Risk & Maturity Assessment يساعدك على:
📊 تحديد المخاطر
📊 قياس نضج الأمن السيبراني
📊 معرفة أولويات التحسين
في Security Edge نعتمد على NCA وISO 27001 وNIST CSF لتقييمات دقيقة وقابلة للتنفيذ.
#RiskAssessment#InfoSec
في 2026، الامتثال لمتطلبات هيئة الأمن السيبراني لم يعد خيارًا ⚠️
تحديث ECC 2:2024 وسّع نطاق الامتثال ليشمل شركات القطاع الخاص داخل المملكة.
📌 سعودة الأدوار الأمنية
📌 مواءمة مع NIST CSF 2.0 و ISO 27001
📌 متطلبات جديدة لأمن السحابة وحماية البيانات.
هناك نوعان من الاختراق:
الأول تطلبه أنت… والثاني يفاجئك ⚠️
اختبار الاختراق الاحترافي يكشف:
🔍 ثغرات الشبكات والـ APIs
🔍 ضعف الصلاحيات والهوية
🔍 مسارات الهجوم غير المرصودة
في Security Edge نحول النتائج إلى خطة معالجة واضحة حسب أولوية المخاطر.
منصة Security Edge تحوّل الامتثال التنظيمي من عبء إلى ميزة تنافسية ⚡
✅ تتبع لحظي لـ NCA & SAMA
✅ أتمتة كاملة للامتثال
✅ لوحة موحدة للمخاطر والتقارير
🌐 https://t.co/FAPo9ViYvh
#الأمن_السيبراني#GRC#الامتثال_التنظيمي#NCA#SAMA