تنبيه يشير إلى حركات SMB متبادلة بين السيرفرات.
ما خطوتك للتحقق من سلامة هذا النشاط؟
🧭 التصنيف: البحث الاستباقي عن التهديدات
📊 المستوى: متقدم
🚨 الخطورة: عالية
👥 جرّبها: 1 · ✅ أكملها: 1
ابدأ التحقيق الآن. https://t.co/L3dEAHYlAX
محاكيات @ShiftZeroApp أصبحت أقرب لبيئة العمل الحقيقية
داخل أي سيناريو تختار المنتج الذي تريد التدرّب عليه — Splunk، Microsoft Sentinel، IBM QRadar، Wazuh، Elastic Stack، CrowdStrike، Defender، SentinelOne، Palo Alto، FortiGate، Cisco ASA، Proofpoint، Defender for Office 365، Entra ID، Okta — ١٦ منتجًا.
وما يتغيّر ليس الاسم فقط:
• لغة البحث تتغيّر بصيغة المنتج (SPL / KQL / AQL / Lucene)
• أسماء الحقول والإجراءات ومستويات الخطورة بأسلوبه
• دليل الحل خطوة بخطوة يُعاد كتابته بلغة المنتج المختار
• صفحة تعريفية لكل منتج وشركته على https://t.co/MFKqahgEt2 لمن يسمع عنه أول مرة
وفي السيناريو التمهيدي المجاني في كل محاكي كل المنتجات مفتوحة للتجربة قبل أي قرار اشتراك.
ابدأ من هنا
https://t.co/C8ddx1ruPu
#الأمن_السيبراني #SOC #SIEM #EDR #BlueTeam #ShiftZero
رصد EDR تنفيذ أمر PowerShell مشفر على جهاز موظف.
هل تبدأ بتحليل محتوى الأمر أم تتحقق من صلاحيات المستخدم؟
🧭 التصنيف: العمليات الأمنية
📊 المستوى: مبتدئ
🚨 الخطورة: عالية
👥 جرّبها: 10 · ✅ أكملها: 10
حلل التذكرة الآن. https://t.co/oC44auhJMX
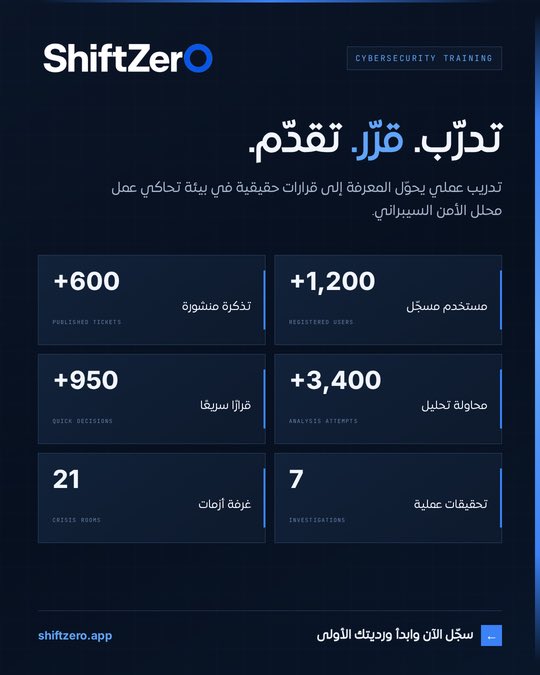
التعلّم في الأمن السيبراني لا يكتمل بحفظ المفاهيم بل يبدأ عندما تواجه موقفًا حقيقيًا، تحلّل الأدلة، وتتخذ القرار المناسب.
في @ShiftZeroApp نضعك داخل تجربة تدريب عملية تحاكي مهام محلل الأمن السيبراني:
• أكثر من 600 تذكرة منشورة
• أكثر من 3,400 محاولة تحليل
• أكثر من 950 قرارًا سريعًا
• تحقيقات عملية وغرف أزمات تفاعلية
• مجتمع يضم أكثر من 1,200 مستخدم مسجّل
كل تدريب يمنحك فرصة لتطوير منهجية التحليل، ورفع جاهزيتك، وبناء خبرة عملية أقرب إلى بيئة العمل الحقيقية.
تدرّب. قرّر. تقدّم.
سجّل الآن وابدأ ورديتك الأولى
https://t.co/wTFnBhNCHr
تخيّل أنّك محلّل SOC ووردك تنبيه:
أحد أجهزة الموظفين يرسل كوكيز دون علامتي HttpOnly و Secure .. هل تقرره فورًا كمحاولة اختراق؟ أم تجمع سياقًا إضافيًا قبل اتخاذ أي إجراء؟
جرّبها ميزة "القرارات السريعه" الآن واختبر سرعة بديهتك: https://t.co/eseu0QZ7HZ
#ShiftZero#Cybersecurity #SOC #BlueTeam #الأمن_السيبراني #الاستجابة_للحوادث
ميزة جديدة: الان محاكيات الأنظمة الأمنية متاحة علي @ShiftZeroApp
1- SIEM Simulator
2- EDR Simulator
مرفق فيديو توضيحي يشرح الميزة الجديدة وما الفرق بينها وبين التذاكر العادية المتاحه سابقا بالفعل.
https://t.co/C8ddx1ruPu
تنبيه مفاجئ يشير إلى سلوك غير مألوف في نظام SCADA بمركز البيانات.
هل تعزل النظام مباشرة أم تجمع أدلة إضافية لتجنب إيقاف التشغيل؟
🧭 التصنيف: أمن الأنظمة الصناعية
📊 المستوى: مبتدئ
🚨 الخطورة: متوسطة
خض التجربة في الوردية. https://t.co/I2NqJxNI2f
ميزة جديدة تم اضافتها لـ @ShiftZeroApp وهي "تحقيقات الأدوات" .. يمكنك الآن حل تحقيق كامل باستخدام أحد أدوات الـ SOC.
تحقيق مجاني: تظهر المؤشرات نشاط فحص منافذ داخل الشبكة.
ما هي الأدلة التي ستعتمد عليها في Wireshark لتحديد طبيعة هذا السلوك؟
🧭 التصنيف: أمن الشبكات
📊 المستوى: مبتدئ
ابدأ بتحليل الحزم واتخذ قرارك التحقيقي. https://t.co/9woJM3yRks
تحقيق حقيقي: سجلات الـ Application Gateway تظهر تدفقاً مفاجئاً ومكثفاً للطلبات.
هل تبدأ بحظر المصادر فوراً أم تجمع سياقاً إضافياً لتحليل طبيعة الحركة؟
🧭 التصنيف: أمن الشبكات
📊 المستوى: مبتدئ
حلل سجلات الشبكة بنفسك الآن. https://t.co/gwHmO4WPL1
"ليه المبتدئ في الأمن السيبراني يحتاج دروس قصيرة بالذات؟
لأن أكبر عدو للمبتدئ مش صعوبة الموضوع — إنما الإحساس إن كل حاجة كبيرة أوي ومشتّتة.
في ShiftZero كسّرنا كل تخصص لمسار عملي:
🔹 درس من ٥ دقايق — موضوع واحد واضح، لا نظرية زايدة 🔹 تذكرة حقيقية فورًا — تطبّق ما تعلّمته في وردية
🔹 قرار + مراجعة ذكية — محلل أكبر بيراجع قرارك ويقولك إيه الصح
🔗 https://t.co/VmzWbUgYh5
سؤال يتكرر كثيرًا: ماذا يفعل محلل الأمن السيبراني فعليًا خلال يوم عمله؟
أعددنا في ShiftZero رحلة تفاعلية تمر بك داخل وردية كاملة، محطة بمحطة:
استلام الوردية ← طابور التنبيهات ← الفرز ← التحقق العميق ← اتخاذ القرار ← المراجعة.
ابدأ الرحلة:
https://t.co/LGyK3VXeAz
تواجه المؤسسة ثغرة Zero-Day RCE محتملة في تطبيق الخدمات المصرفية.
ما هي الخطوة التحقيقية الأولى التي ستتخذها للتقييم؟
🧭 التصنيف: إدارة الثغرات
📊 المستوى: مبتدئ
🚨 الخطورة: متوسطة
باشر الإجراءات داخل وردية المحاكاة. https://t.co/NJWCYwQFed
رصد ملف مشبوه في جهاز موظف القبول بالمنظمة.
ما الخطوات التحليلية التي ستتخذها لتحديد طبيعة الملف؟
🧭 التصنيف: تحليل البرمجيات الخبيثة
📊 المستوى: مبتدئ
🚨 الخطورة: عالية
ابدأ التحقيق في تذكرة اليوم. https://t.co/ZOlMIELGWh
🎯 ليه وقت فراغك ع الموبايل يضيع؟
المحلل الأمني بيقضي ساعات يوميا على شاشة موبايله في المواصلات، الانتظار، أو فترات الكسل .. بدل ما يضيع الوقت على السوشيال أطلقنا ميزة "قرارات سريعة" في ShiftZero عشان تحوّل كل دقيقة إلى تدريب SOC حقيقي.
💡الفكرة: أخذنا سيناريوهات الـ Security Operations Center الواقعية، واختصرناها لـ «تنبيه + قرار» فقط .. تقرأ الـ Alert، تختار القرار الصحيح، وتشوف النتيجة والتفسير فورًا.
✅ لماذا هذا مهم لجاهزيتك؟
• تدريب يومي خفيف يبني سرعة البديهة في عملية الفرز الأمني - Triage
• تصحيح فوري يثبّت المفاهيم في ذاكرتك
• سلسلة إنجازات تحفّزك تستمر كل يوم
• أوقف وارجع في أي وقت (تقدّمك محفوظ)
5 دقائق في يومك تصنع محللًا أسرع وأكثر جاهزية.
جرّبها الآن — متاحه فقط على الموبايل
https://t.co/1oyWjSM1EC
رصدت الأنظمة ملفات غير معتادة في مجلد Temp لأجهزة الموظفين.
ما خطوتك الأولى للتحقق من طبيعة هذا النشاط؟
🧭 التصنيف: البحث الاستباقي عن التهديدات
📊 المستوى: مبتدئ
🚨 الخطورة: متوسطة
👥 جرّبها: 1 · ✅ أكملها: 1
ابدأ التحقيق العملي الآن. https://t.co/etzlBVBnwA