les gens aiment trop se limiter wsh tu peux être un geek et sportif et aimer voyager et lire des manga et dessiner et la photo et la bécane et être un fashion et s’habiller en running tt ça en même temps
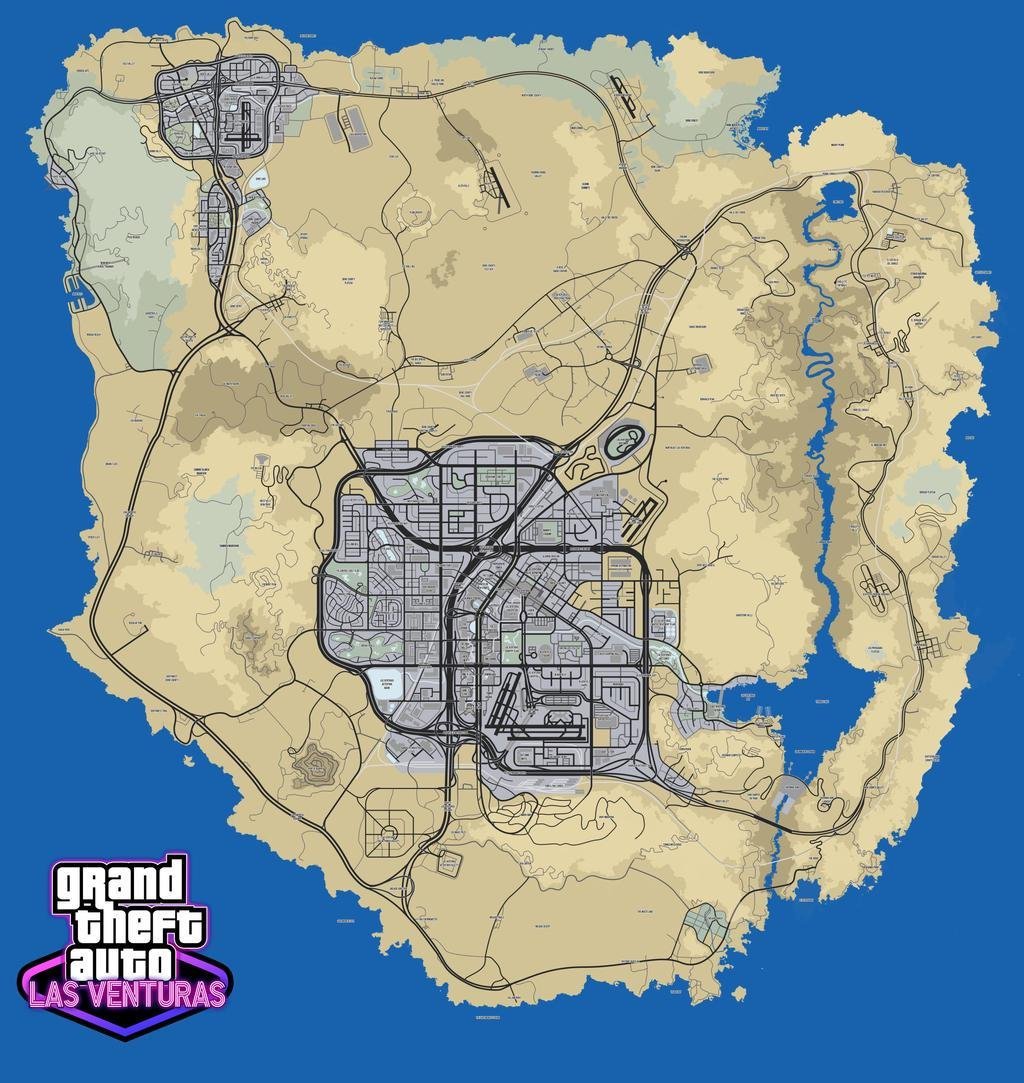
Todos tenemos claro que el próximo GTA será en las Venturas no?
Imaginad un universo nuevo. Extorsiones, robos, apuestas...
Rockstar aún no ha tocado el tema de la Mafia más en profundidad...
Me guardo el tweet para dentro de 25 años.
We're publishing our most detailed threat intelligence report to date.
It covers how people tried to misuse Claude—for cyberattacks, influence operations, surveillance, biology, and building weapons—and how we found and stopped them.
We disrupted every operation in the report, and used the lessons from them to strengthen our safeguards. Where appropriate, we also shared what we found with authorities and other AI companies.
These cases are not typical: we’re highlighting some of the most sophisticated misuse we’ve seen. But they’re especially important to discuss, because they show us where AI misuse is headed, where our safeguards work, and where they need to improve.
We’re publishing this report so others can spot the same activity on their own platforms, and so we can give the public a clearer view of how emerging threats develop.
Read the report: https://t.co/0EJUnYEgfz
A Anthropic acabou de soltar um PDF gigante catalogando as coisas mais surreais que tentaram fazer com o Claude.
Nos últimos oito meses eles pegaram e derrubaram gente usando o modelo pra coisa que parece inventada. Tem espionagem, malware que se reescreve sozinho quando o antivírus pega, fábrica de exploit rodando o dia inteiro, vigilância em massa, drone kamikaze, pedido de arma biológica e até app de namoro falso. No meio disso, labs chineses usando o Claude no lugar do modelo deles.
Hacktivista com chave roubada e grupo de Estado estão rodando o mesmo esquema de ataque com IA.
Um grupo russo botava agentes pra reconstruir o malware até limpar do antivírus. Sequestrava DNS em WiFi de hotel, roubava SDK de visão de drone, exportava WhatsApp em massa. Numa brecha de governo no Norte da África saíram mais de 300 mil documentos de identidade e o registro de mais de meio milhão de empresas.
Do lado chinês, tinha gente com loops ligados o tempo todo dissecando equipamento de segurança, juntando mais de uma dúzia de possíveis zero-days num mês só, com 13 agentes de coleta e memória de campanha rodando 24/7.
Descompilaram 1,8 milhão de apps Android, roubaram mais de 1 TB com identidade e milhões de cartões, entraram em sistema de companhia aérea com dezenas de milhões de passageiros e, em cerca de 34 horas, puxaram uns 2.100 conjuntos de token Azure em mais de 40 empresas. Numa de energia, ainda alegaram que conseguiam controlar de longe o carregador de carro elétrico na casa do cliente.
Outro grupo veio de extorsão pedindo entre US$ 1,5 e 2,5 milhões. Injetou prompt num sandbox de avaliação, roubou chave de API de cliente e, em uns quatro dias, bateu em cerca de 30 empresas de IA caçando um Claude que ainda nem tinha saído. Não conseguiu. Os sistemas da Anthropic não foram invadidos.
Tem plataforma de monitoramento com cerca de 25 milhões de chips de celular. Tem operação ligada à China catalogando dissidente. Tem desenho de enxame de drone kamikaze na Rússia. Tem fábrica de app de namoro com personas do Claude.
A Alibaba, do Qwen, rodou cerca de 151 milhões de conversas entre maio e julho, com pico de quase 3 milhões por dia, pra sugar o raciocínio do Claude. A Moonshot, dona do Kimi, serviu Claude no lugar do Kimi. O usuário achava que falava com o Kimi. Em uns dez dias, quase 300 mil pedidos de cliente foram pro Claude, quase tudo Opus, por cerca de 5.380 contas falsas.
Eles salvaram as conversas e montaram um pipeline pra treinar no raciocínio do Claude, inclusive com tráfego sensível. A Anthropic cita pedido ligado ao Exército chinês e a câmeras de Chengdu. A DeepSeek fez a mesma coisa com os próprios usuários, inclusive mandando tráfego de Claude Code e OpenCode pro Opus, com documento de defesa russo e tráfego de polícia chinesa no meio. O cliente provavelmente nunca ficou sabendo.
Simplesmente surreal.
I resigned from Anthropic today. I spent the last three years doing pretraining research at both OpenAI and Anthropic. Neither company is acting responsibly. They are racing straight to self-improving superintelligence and gambling with our lives. More thoughts below.
We’re sharing a solution to the Navier-Stokes Millennium Prize Problem, one of the deepest problems at the frontier of mathematics.
The proof was produced by a group of agents, using an OpenAI next-generation model significantly more capable than GPT-6 Astra.
The problem concerns whether the description of smooth three-dimensional fluid motion modeled by the Navier-Stokes equations can break down. It has remained unresolved for roughly 90 years.
‼️ Microsoft's patch for Windows Defender zero-day ShieldBreak (CVE-2026-69414) is still bypassable, a new PoC called ShieldCrash was published today by researcher Nightmare-Eclipse. It demonstrates arbitrary file read as SYSTEM on all supported Windows versions running the September 2026 patches.
The researcher describes it as a "skeleton PoC" and says a full SYSTEM exploit may follow.
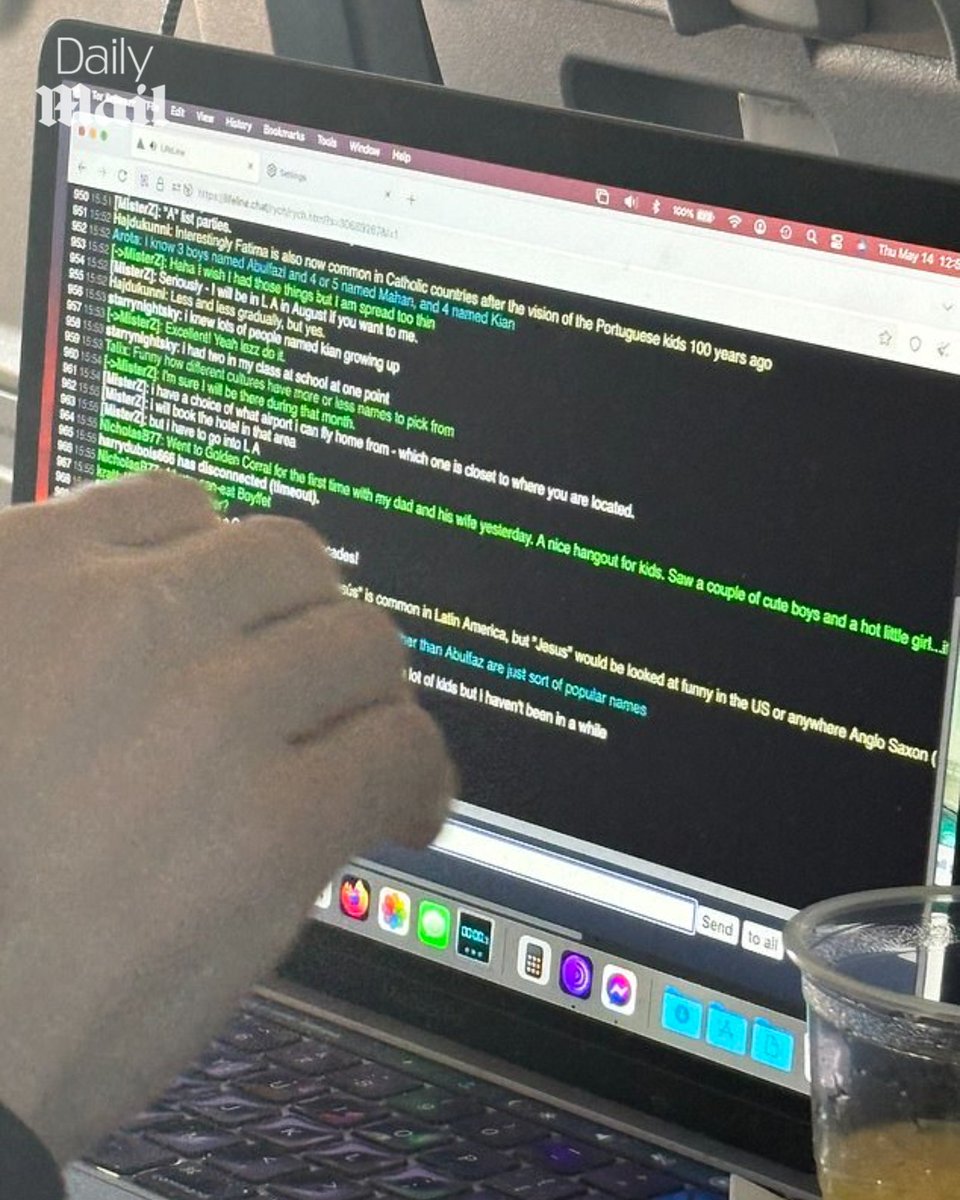
Photos have emerged showing Wheel of Fortune announcer Jim Thornton looking at a 'pedophilia' chatroom while on an airplane, leading to his suspension from the show https://t.co/FvAVOqHIP9 🔗