لو قلت لك لازم تتقن مهارة وحدة في الأمن السيبراني، وتراهن عليها عشان تبني مستقبلك المهني 💰🔐
وش بتختار؟
A. الاختراق الأخلاقي 🕵🏻♂️
B. أمن الذكاء الاصطناعي 🤖
C. الاستجابة للحوادث والتحليل الجنائي الرقمي 🛡️
D. أمن السحابة ☁️
اختار وحدة، وليش؟
تحدي لمهندس أمن الذكاء الاصطناعي:
AI Agent عنده صلاحيات واسعة على الأنظمة.
شخص سرب له prompt خبيث، والـ Agent بدأ ينفذ أوامر بدون ما أحد يلاحظ.
كيف تكتشف الهجوم بسرعة؟
وكيف تمنع الـ Agent من تنفيذ أوامر خطيرة حتى لو انخدع؟
رد بطريقة حلّك في التعليقات 👇
تبغى شخص يقدر:
• يؤمن أنظمة الـ AI نفسها
• يكتشف هجمات Prompt Injection و Data Poisoning
• يستخدم الذكاء الاصطناعي في الدفاع والتحليل
• يطبق حوكمة ومخاطر الـ AI حسب المعايير العالمية
CompTIA أطلقت شهادة جديدة اسمها SecAI+
وهي أول شهادة رسمية من CompTIA متخصصة في أمن الذكاء الاصطناعي.
ليش مهمة؟
لأن الشركات ما عاد تبغى محلل إنذارات عادي.
3 أشياء لازم تعرفها عن أمن الذكاء الاصطناعي قبل ما تبدأ:
1. Prompt Injection و Jailbreaks صارت من أخطر الهجمات على الـ LLMs
2. حماية سلسلة توريد الـ AI أهم من حماية السيرفر نفسه
3. الشركات ما تدور على محلل إنذارات... تدور على مهندس يبني دفاعات AI
أي نقطة ودك نفصلها؟
رد تحت👇
🔐 Interested in a career in AI Security?
Join our live workshop and discover how AI systems are attacked, how engineers defend them, and what skills you need to start your career in AI Security.
🎓 Students & fresh graduates welcome
📅 Sep 28 | 💻 Online
Reserve your seat 👇
ماذا ستتعلم؟
🔴 مهاجمة LLMs وPrompt Injection وJailbreaks
🔵 بناء دفاعات ضد هجمات AI
🛡️ AI Threat Modeling
⚙️ AI Security عبر DevSecOps
📦 تأمين سلسلة توريد AI
🎓 Capstone + تأهيل لـ CompTIA SecAI+
هل أنت طالب أمن سيبراني أو علوم حاسب وتفكر في التخصص في AI Security؟
الذكاء الاصطناعي يغيّر قواعد الأمن السيبراني. 🤖🔐
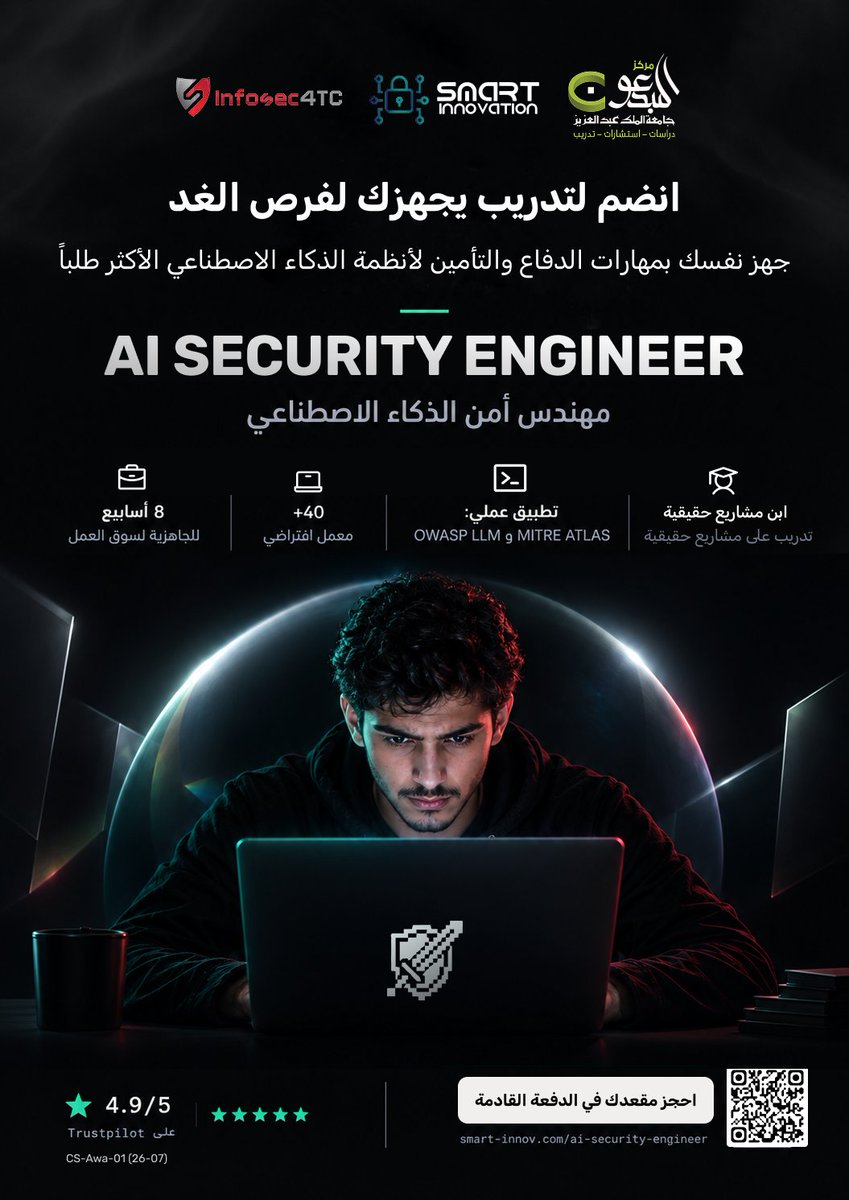
ولهذا أطلقنا برنامج مهندس أمن الذكاء الاصطناعي: تدريب عملي مصمم للطلاب والخريجين والمهتمين ببناء مسارهم في AI Security.
40+ مختبر عملي، هجمات ودفاعات، OWASP LLM Top 10، ومشروع تخرج.
التفاصيل 👇
https://t.co/KPGQetTZ8l
مقابلة أمن سيبراني:
مخترق يسجل الدخول بصلاحيات Admin بكلمة مرور مسربة.
أنظمة IAM تسمح له بالدخول لأن البيانات صحيحة.
المخترق سحب 50 جيجابايت من بيانات العملاء.
فريق الـSOC تجاهل الحدث ظناً منه أنه نسخ احتياطي روتيني
كيف نصمم نظام ذكي يتعلم سلوك الموظف ويحظر اي حركة مشبوهة؟
مقابلة أمن سيبراني:
حصل هجوم متقدم يضرب البنية التحتية.
ونظام الـ SIEM يطلع 10,000 إنذار في 5 دقايق.
الفريق بدأ بفلترة التنبيهات يدوياً.
لكن فيروس الفدية يشفر قاعدة البيانات وهم لا زالوا يقرؤون الصفحة الأولى.
السؤال:
كيف ممكن تبني (AI Agent) للتعامل مع هذا السيناريو بشكل اسرع؟
الآلاف يتنافسون اليوم على وظائف (SOC Analyst Tier 1) ومراقبة السجلات (Logs) يدوياً.
بينما الشركات الضخمة تبحث بكشاف عن شخص واحد قادر يبني أداة ذكية تختصر شغل 10 محللين.
السوق مليان بأشخاص يعرفون "يشغلون" أدوات الحماية، لكن اللي يضمن مستقبله هو اللي يبني "الذكاء" خلف هذه الأدوات.
الهاكرز اليوم يستخدمون أدوات الذكاء الاصطناعي لتوليد هجمات معقدة بثواني، والاعتماد على قواعد الحماية التقليدية (Signatures) صار مثل القتال بسيف خشبي.
من هنا ظهر التخصص الأندر والأعلى طلباً بالسوق: مهندس الأمن السيبراني بالذكاء الاصطناعي (Cybersecurity AI Engineer). 🤖🛡️
المهندس اللي يبني عقل النظام الأمني:
1️⃣ يبرمج نماذج تقرأ سلوكيات الشبكة وتكتشف الشذوذ (Anomaly Detection) قبل وقوع الكارثة.
2️⃣ يربط أنظمة الـ SIEM مع نماذج لغوية (LLMs) لفلترة الإنذارات الكاذبة آلياً.
3️⃣ يبني (AI Agents) تحلل الأكواد الخبيثة وتستجيب للاختراق أسرع من أي بشري.
افضل شي شغالين عليه في التدريب حالياً هو تحويل المعامل الافتراضية للتدريب من Virtual Machine based إلى Docker containers based، فرق كبير في التكلفة والأداء، اغلب المتدربين لاحظو الفرق وسهولة ال Deployment للطلاب
وحاليا شغالين على اضافتها للمنصة ونستخدمها بشكل اساسي في التدريب.
كأخصائي أمن سيبراني، عمرك سألت نفسك كيف المصانع والمنشآت الصناعية تحمي أنظمتها من الاختراقات؟ 🤔
في عالم الـ (IT) اختراق السيرفر يعني "تسريب بيانات"..
لكن في الـ (OT) الاختراق يعني "شلل كامل وتوقف إنتاج".
قواعد اللعبة هنا مختلفة تماماً