No recomiendo este USB de privacidad
Pruebo muchos dispositivos y siempre traslado mi más sincera opinión.
En el caso del dispositivo de hoy me gusta mucho el concepto, pero actualmente no lo recomendaría.
Espero que os guste 👇
https://t.co/c0PJ3292Qf
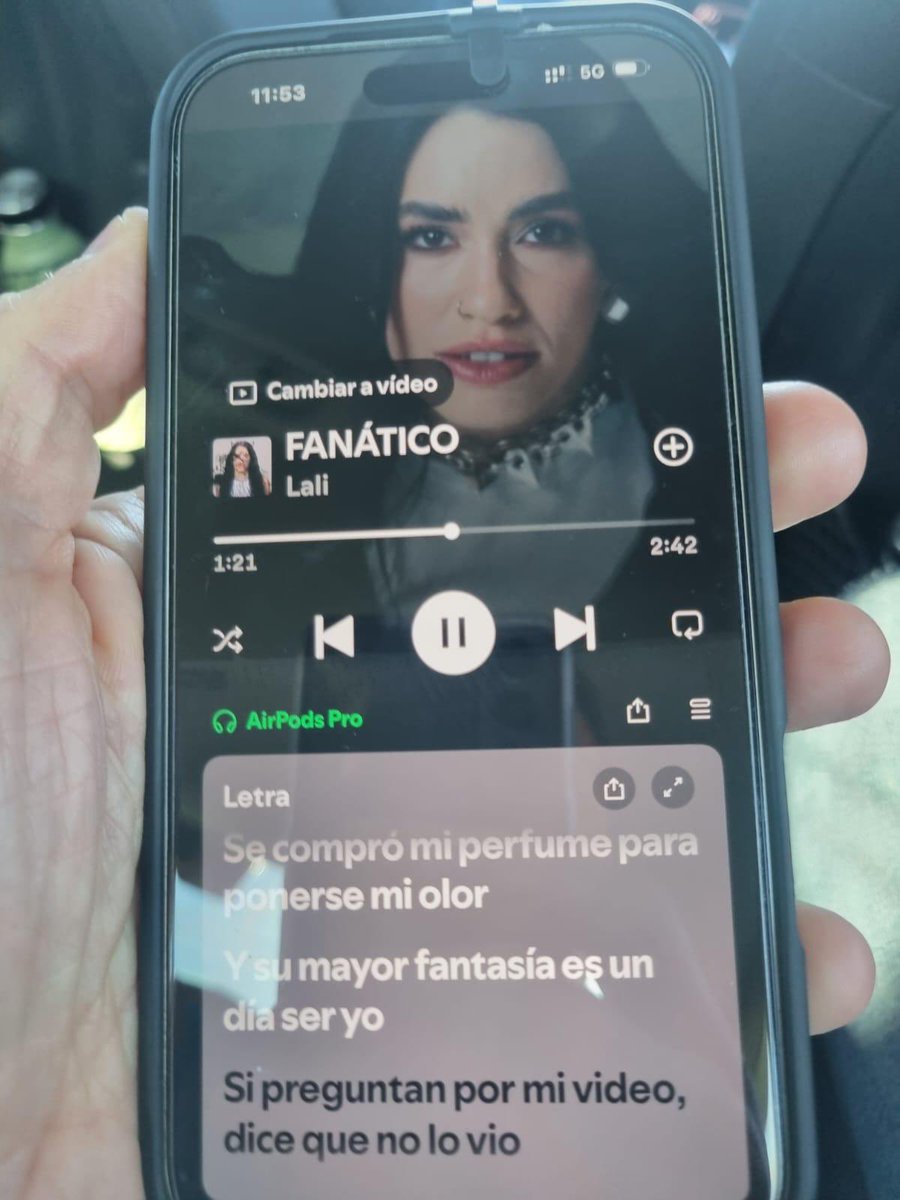
Detalles interesantes sobre este simple post:
1. El presidente utiliza aparentemente un Samsung para tomar la foto, no solo usa iPhone.
2. Tiene un delay de subida de 32 minutos.
3. La cámara está tapada.
4. No utiliza una sola red para la cobertura.
5. De las 162 segundos de canción, justo tomó la foto a mitad de de la misma.
Simplemente quiero destacar cómo a veces, el hecho de subir una simple foto implica mostrar muchos más detalles y cómo aplica algunas buenas prácticas de seguridad y privacidad.
No recomiendo este USB de privacidad
Pruebo muchos dispositivos y siempre traslado mi más sincera opinión.
En el caso del dispositivo de hoy me gusta mucho el concepto, pero actualmente no lo recomendaría.
Espero que os guste 👇
https://t.co/c0PJ3292Qf
Tor Project suspende la promoción conjunta con Mullvad tras la donación de un cofundador a un partido sueco
Tor Project ha pausado el co-branding y las actividades promocionales conjuntas con Mullvad, aunque mantiene la colaboración técnica en el desarrollo del Mullvad Browser.
La decisión responde a la controversia por la donación personal de Daniel Berntsson, cofundador de Mullvad, de 5 millones de coronas suecas al partido Örebropartiet en 2025, cantidad que representó cerca del 72 % de los ingresos del partido ese año. El partido defiende políticas de restricción migratoria y de “remigración” a gran escala, lo que ha generado rechazo en sectores de la comunidad de derechos digitales.
Mullvad aclaró que se trataba de una aportación personal, no empresarial. El otro cofundador, Fredrik Strömberg, expresó su desacuerdo. La compañía ofreció reembolsos a quienes quisieran cancelar por motivos filosóficos y señaló que “ni condena ni respalda” la donación, calificándola de “probablemente una mala idea”.
La colaboración técnica continúa: Mullvad ha financiado al Tor Project y, desde 2023, desarrollan conjuntamente el Mullvad Browser (“Tor Browser sin la red Tor”), trabajo que ha mejorado la estructura y auditabilidad del código.
A pesar de ello se pausa la promoción conjunta y revisan el lenguaje con el que describe el navegador para evitar que se interprete una alineación más amplia de valores. Ambos navegadores siguen recibiendo actualizaciones con normalidad y no hay cambios técnicos inmediatos para los usuarios.
@MrStockable No soy de series pero de las pocas que he visto me han gustado:
· Sons of Anarchy
· Mr.Robot
· The Boys (Aunque se les va la pinza a medida que avanza)
· Rick y Morty
· Padre de familia
· South Park
Eliminando basura de la SmartTV gracias a la IA
Propietarios de Smart TVs basadas en Android TV están utilizando inteligencia artificial, principalmente Claude Code, para eliminar anuncios, servicios de telemetría y aplicaciones preinstaladas innecesarias.
El método se realiza a través de ADB por Wi-Fi y no requiere root ni modificaciones del firmware.
El procedimiento consiste en activar las opciones de desarrollador en el televisor, conectar un ordenador a la misma red y permitir que la IA identifique y deshabilite los paquetes no esenciales.
También se está instalando con launchers minimalistas que sustituye la pantalla de inicio saturada de publicidad. Al ser algo que puedes revertir cuando quieras, muchos se están animando.
Repositorios como cleanyourtv o freemytv se han vuelto virales en redes sociales y de repente han salido muchas opciones, que facilitan prompts y listas de paquetes para distintos modelos.
Televisores como Sony, TCL, Xiaomi o Hisense, pero no con sistemas como Tizen (Samsung), webOS (LG) o Roku. En Fire TV o Tizen (Samsung) el soporte es más limitado actualmente.
Los usuarios reportan interfaces más limpias y un rendimiento superior, especialmente en equipos con poca memoria.
This is the new GrapheneOS boot animation. It's generated frame-by-frame using a script. It has a minimum 3.5s total runtime for the intro including a small pause. The rest of the animation gets interrupted once the device is booted to avoid any delay so there can't be an outro.
We had a security breach last night related to a large scale distillation attack that impacted 1.4% of OpenCode Console users
We have notified them all this morning via email. If you did not get an email you were not impacted, it was a subset of users who had external providers linked
The incident is ongoing so we cannot share more details at this point but we are working with Anthropic, OpenAI, and Google to remediate
Vulnerabilidad en routers Movistar, O2, MásMóvil, Jazztel...
Se ha descubierto una vulnerabilidad en routers WiFi con chips Broadcom, concretamente en el componente "wps_monitor". Este fallo permite a un atacante obtener control remoto del router desde una conexión externa y, potencialmente, ejecutar código. Broadcom conoce el problema desde 2018, pero no lo ha corregido. La investigación fue presentada en el evento Hexacon 2026 por Quentin Kaiser, que empleó técnicas de análisis asistido por IA.
La vulnerabilidad afecta a routers "clásicos" (no hablamos de los que vienen con WiFi 6 o WiFi 7) utilizados por varias operadoras:
Movistar y O2: Askey HGU RTF3505VW (hasta firmware 203_n43), MitraStar HGU GPT-2541GNAC (hasta firmware 100VNJ0b38) y Comtrend VG8050.
MásMóvil y Jazztel (Orange): ZTE F680 v4 y Sagemcom Fast 5656.
Estos equipos son identificables y siguen en uso en muchas casas, aunque se trata de modelos antiguos. El problema también afecta a routers con chips Broadcom en otros países (se estima que solo en Bélgica hay unos 1,5 millones de dispositivos potencialmente afectados).
El monitor WPS permanece activo aunque el usuario desactive la función WPS en el router. Esto deja expuesto el dispositivo a ataques externos que pueden permitir el control total del equipo y la ejecución de código. No se ha informado de explotaciones activas masivas, pero el impacto potencial incluye el compromiso de la red doméstica y de los dispositivos conectados.
La solución definitiva requiere una actualización de firmware que elimine el componente vulnerable (responsabilidad de Broadcom y de las operadoras).
Se recomienda mantener la calma, estar atentos a comunicados oficiales de las operadoras y aplicar las actualizaciones de firmware cuando estén disponibles.